能動的サイバー防御とは、重大なサイバー攻撃の兆しを国がつかみ、被害が出る前に手を打つための仕組みです。中心になる規定は2026年10月1日に施行されました。
中小企業に、この法律による届出や報告の義務はありません。 ただし、自社のWebサイトを攻撃の道具にさせない備えは、義務とは別に必要です。
この記事では、2026年10月27日時点の施行状況と、中小企業とWebサイト運営者に関係することを、政府の資料をもとに整理します。
能動的サイバー防御とは?攻撃の兆しをつかみ、被害の前に国が手を打つ仕組み
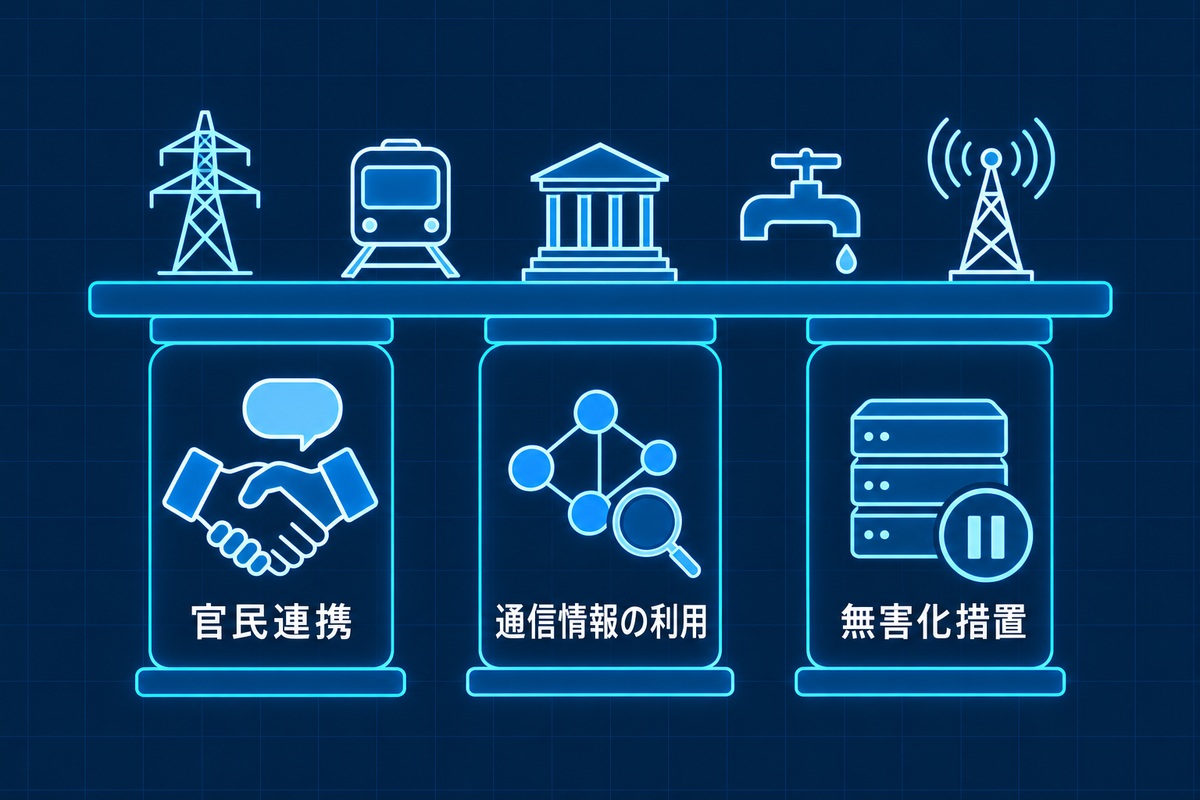
能動的サイバー防御は、攻撃を受けてから対処するだけでなく、兆しの段階で国が動けるようにする体制の呼び名です。2022年12月16日に閣議決定された国家安全保障戦略で、導入が決まりました。
「能動的サイバー防御法」という名前の法律はありません。実際の法律は次の2本で、2025年5月16日に成立し、5月23日に公布されました。
- 重要電子計算機に対する不正な行為による被害の防止に関する法律(令和7年法律第42号。通称:サイバー対処能力強化法)
- 同法の施行に伴う関係法律の整備等に関する法律(令和7年法律第43号。通称:整備法)
3つの柱を1つの表で
一般の企業が関わりうるのは、主に「官民連携」の柱です。 残りの2つは、国が行うものです。
| 柱 | 中身 | 担うのは | 一般の企業との関係 |
|---|---|---|---|
| 官民連携の強化 | 基幹インフラ事業者の届出・報告、国からの情報提供、協議会 | 国と基幹インフラ事業者 | 取引先として協力を求められうる |
| 通信情報の利用 | 攻撃サーバーなどを見つけるため、法律の根拠を設けて通信情報を使う | 国 | 直接の当事者ではない |
| アクセス・無害化措置 | 攻撃に使われているサーバーなどに入り、攻撃のプログラムを止める | 警察・自衛隊 | 企業が行うものではない |
通信情報の利用では、IPアドレスなどの機械的な情報だけを選び分けて分析すると、政府は説明しています。独立した機関の「サイバー通信情報監理委員会」が、取得や措置を承認・監督します。
GMOが「適用を要請」したのは、なぜニュースになったのか
GMOインターネットグループは2026年10月24日、不正アクセスの被害を受けて、政府に能動的サイバー防御の適用を要請したと発表しました。GMOは、この要請を発動の「第1号」となる緊急の要請と説明していると報じられています。
発動するかどうかを決めるのは政府で、被害を受けた企業が頼めば動く仕組みではありません。 報道によると、政府高官は「防御のための支援はする」と述べる一方、発動には慎重な姿勢を示しています(2026年10月27日時点)。
いつから?2026年10月時点の施行状況
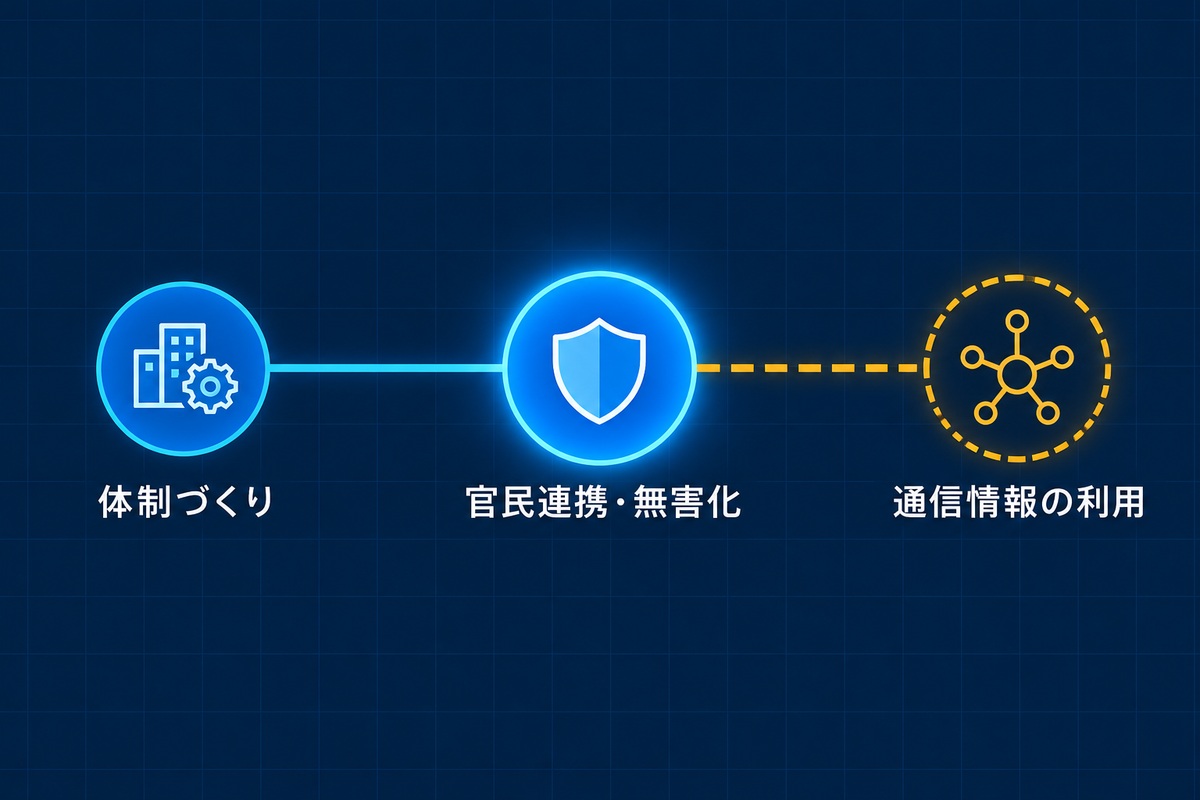
法律は一度に全部が動いたのではなく、段階的に施行されています。2026年10月1日に、届出・報告などの官民連携と、アクセス・無害化措置が始まりました。
| 時期 | 始まったこと・始まること | 状態(2026年10月27日時点) |
|---|---|---|
| 2025年7月1日 | 国家サイバー統括室の発足 | 済み |
| 2026年3月23日 | 参議院が、サイバー通信情報監理委員会の委員長・委員の任命への同意を可決 | 済み |
| 2026年10月1日 | 基幹インフラ事業者の届出・インシデント報告、協議会、国からの情報提供。アクセス・無害化措置 | 施行済み |
| 2027年3月まで | 基幹インフラ事業者が、すでに使っている対象の機器を届け出る期限 | 経過措置 |
| 2027年秋(予定) | 通信情報の利用(法律上の期限は2027年11月22日) | 未施行 |
出典は、内閣官房国家サイバー統括室・内閣府「サイバー対処能力強化法等の施行について」(2026年9月)と、法律の附則などです。ニュースで話題になった「通信情報の利用」は、まだ始まっていません。
中小企業に義務はある?直接の義務は基幹インフラ事業者だけ
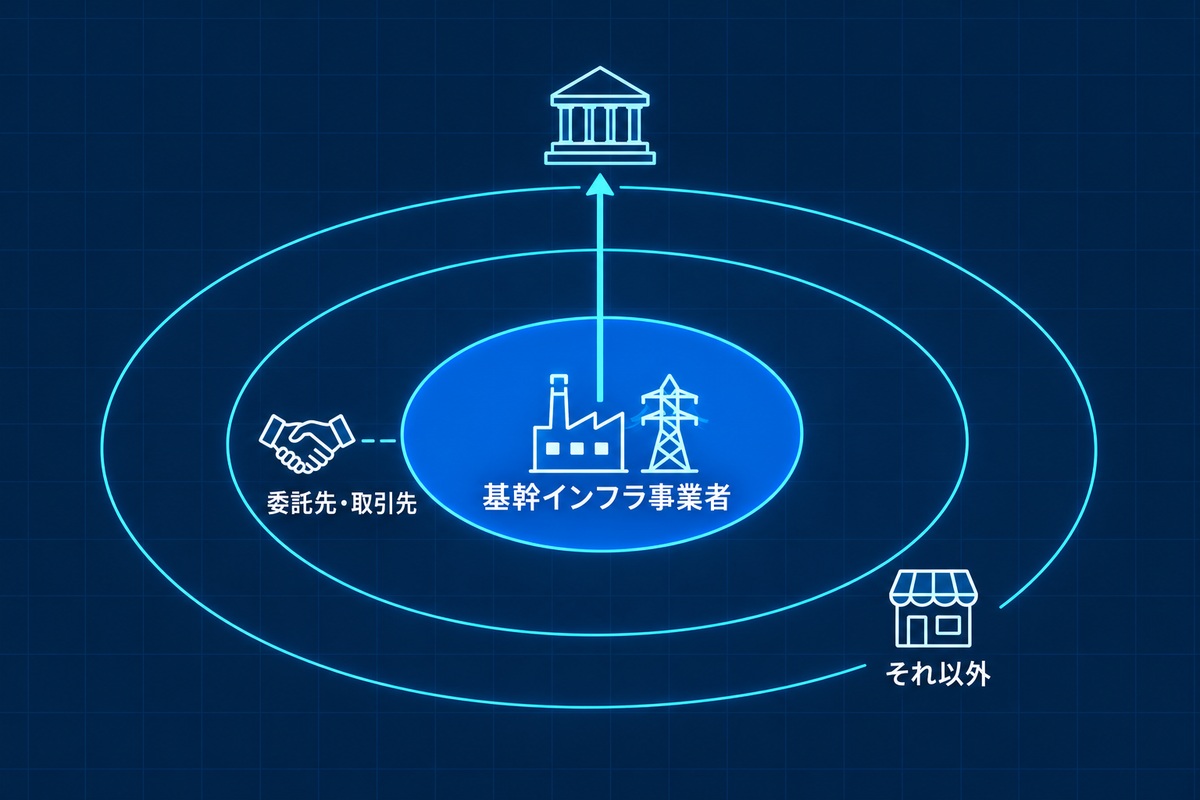
この法律で届出と報告の義務を負うのは、国が指定した基幹インフラ事業者だけです。 対象は電力・ガス・鉄道・金融・通信など15分野の258事業者です(2026年9月時点)。
基幹インフラ事業者は、対象の機器を入れたら届け出て、不正アクセスなどに気づいたら国に報告します。報告は速報と詳報の2段階です。報告の命令は速報を「速やかに」と定め、政府の解説はランサムウェアなどの場合に気づいた日から3〜5日以内を求めています。詳報は、気づいた日から30日以内です。
自社の立ち位置を3つに分ける
自社がどこに当たるかで、やることが変わります。表は政府の解説をもとに、当サイトが整理したものです。
| 立ち位置 | 目安 | この法律の義務 | 求められうること |
|---|---|---|---|
| A 基幹インフラ事業者 | 国から指定を受けている | 届出・報告の義務あり | 協議会への参加など |
| B 基幹インフラ事業者の委託先・取引先 | システムの保守・運用、クラウド、機器の提供などをしている | 届出・報告の義務はない | 侵害を知ったときの通知、情報の提供 |
| C それ以外の中小企業 | AにもBにも当たらない | なし | 国の注意喚起に沿った基本の対策 |
ほとんどの中小企業やWebサイト運営者は、BかCに当たります。
取引先から求められうること
基幹インフラ事業者の委託先が管理している機器が侵害されたときも、その事業者は国に報告しなければなりません。政府の解説は、事業者が委託先から通知を受け次第、報告が必要かを判定する、と書いています。
そのため委託先には、契約を通じて「侵害を知ったら知らせる」「必要な情報を出す」といった協力が求められることがあります。一方で解説は、こうした求めが下請け取引のルール(中小受託取引適正化法)に反しないよう、発注する側に注意を促しています。
Webサイト運営者が気をつけたいこと:自社サイトが「攻撃の道具」にされるリスク
乗っ取られたWebサイトは、被害者であると同時に、ほかへの攻撃の足場にもなります。 自社サイトを守ることは、この法律の義務とは別に、取引先と社会への責任でもあります。
乗っ取られたサイトは、攻撃の経路にもなる
国家サイバー統括室は2026年10月9日の注意喚起で、Webシステムの脆弱性の悪用や、委託先を通じた侵害で、個人情報が盗まれる事案を複数確認していると書いています。そのうえで、ネットに公開されているシステムは「いつ攻撃を受けてもおかしくない」という前提で対策するよう求めています。
攻撃する側は、守りの弱い委託先などを足がかりにして、本来の標的へ入り込むことがあります。同じ注意喚起は、この手口にも触れています。更新されていないWordPressや、サポートの切れたPHPのまま動いているサイトは、その足がかりになりやすい場所です。
踏み台にされたら、無害化措置の対象になるのか
2026年10月27日時点で、内閣府のサイバー安全保障ポータルに掲載された「サイバー対処能力強化法等の施行について」(2026年9月)と「特定侵害事象等の報告等に関する制度の解説」(2026年10月1日)には、乗っ取られて踏み台にされた第三者のサーバーを措置の中でどう扱うかの説明は見当たりませんでした。そのため、この記事では「対象になる」とも「ならない」とも書きません。
どちらにしても、踏み台にされないための対策は今すぐやる価値があります。 踏み台にされたサイトは、まず自社の顧客情報や評判を失うからです。
不安があれば、当サイトの無料WordPress脆弱性診断で、乗っ取りにつながりやすい古いバージョンや設定がないかを確かめられます。
通信の秘密は大丈夫?指摘されている問題点
通信情報の利用と無害化措置には、成立前から懸念が出ていました。日本弁護士連合会は2025年2月19日の会長声明で、通信の秘密の観点から「重大な懸念を持たざるを得ない」と述べています。
日弁連が指摘した点
日弁連が会長声明(2025年2月19日)と意見書(2025年4月17日)で示した主な懸念は、次の3つです。
- 通信の秘密:不特定の人や回線を対象にすると、網羅的な監視に当たるおそれがある
- 国際法:国外のサーバーへの措置は他国の主権とぶつかるため、緊急避難の要件(差し迫った危険があり、ほかに手段がないなど)を満たす設計にすべき
- 刑事捜査への転用:選び分けたあとの情報を、刑事捜査に使えないと明記すべき
国会での修正と、独立機関による監督
衆議院では、通信の秘密を尊重する規定などを加える修正がされました。 参議院の内閣委員会は、23項目の附帯決議を付けています。
政府は、機械的な情報だけを選別して分析するなどの措置で、通信の秘密への制約は「必要やむを得ない限度に留まる」と説明しています(総務大臣会見、2025年4月11日)。
附帯決議の第21項は、取引先として関わる中小企業への支援も求めています。「特に、基幹インフラ事業者と取引のある中小企業については支援を適切に行うこと」とあります。
中小企業とWebサイト運営者が今やること
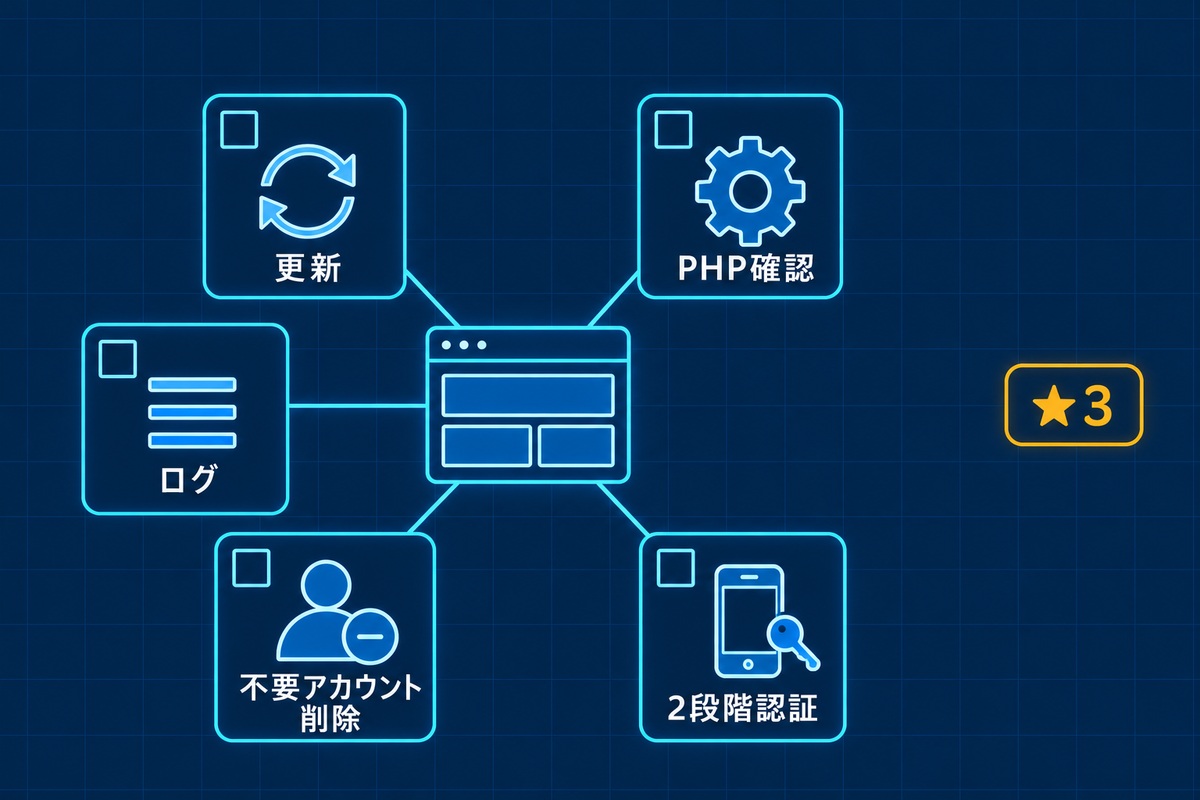
新しい義務に備えるより先に、公開しているサイトの基本の対策を固めてください。 国家サイバー統括室が2026年10月9日に示した対策のポイントは、そのまま中小企業のWebサイトにも当てはまります。
今週やること(Webサイトの点検表)
左の列は注意喚起の項目、右の列はWordPressのサイトでの具体例です。
| 注意喚起の項目 | WordPressのサイトでの例 |
|---|---|
| CMSなどの更新を速やかに当てる | WordPress本体・プラグイン・テーマを最新にする |
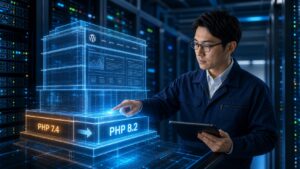
| サポートが終わった製品・バージョンを使わない | サーバーのPHPがサポート期間内か確かめる |
| 使っていないシステムや機能は止める・消す | 使っていないプラグインやテーマを削除する |
| 多要素認証を入れる | 管理画面のログインに2段階認証を付ける |
| 不要なアカウントを止める | 退職者や制作会社の古い管理者アカウントを削除する |
| ログを取得・保管する | ログイン記録やサーバーのアクセスログを残す |
| 定期的に脆弱性診断をする | 診断ツールや専門家の診断を定期的に受ける |
PHPのバージョンの確かめ方と上げ方は、WordPressのPHPバージョンアップ完全ガイドで解説しています。点検の全体像はホームページのセキュリティ対策チェックリストにまとめています。
取引先対応に備える(SCS評価制度の★3)
取引先から対策の状況を聞かれる場面は、今後増えると考えられます。その物差しの1つが、経済産業省と国家サイバー統括室が作った「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」です。
| 段階 | 位置づけ | 要求事項 | 評価のしかた | 有効期間 |
|---|---|---|---|---|
| ★3 | すべてのサプライチェーン企業が最低限やるべき対策 | 26件 | 専門家の確認つきの自己評価 | 1年 |
| ★4 | より高い水準 | 43件 | 第三者による評価(技術検証を含む) | 3年 |
★3と★4は、2027年3月頃に運用が始まる予定です(IPA)。取引の契約などで、発注する側が受注する側に必要な★を示して使うことが想定されています。運営はIPA(情報処理推進機構)が行います。
公的な手引きと相談先
- IPA「中小企業の情報セキュリティ対策ガイドライン」第3.1版:インシデントが起きたときの対応の手引きが付録に付いています。
- 経済産業省の無料相談窓口:2026年10月27日、全国の「よろず支援拠点」などで、中小企業向けのサイバーセキュリティの無料相談を始めたと発表されました。
- 個人情報が漏れたとき:一定の場合は、この法律とは別に、個人情報保護法にもとづく個人情報保護委員会への報告が必要です。
能動的サイバー防御のよくある質問
中小企業に届出や報告の義務はありますか?
ありません。 届出と報告の義務を負うのは、国が指定した基幹インフラ事業者(15分野の258事業者、2026年9月時点)だけです。
能動的サイバー防御はいつから始まりましたか?
届出・報告などの官民連携と、アクセス・無害化措置は、2026年10月1日に始まりました。 通信情報の利用は、2027年秋に始まる予定です(法律上の期限は2027年11月22日)。
会社のメールや通信は国に見られますか?
通信情報の利用は、2026年10月27日時点でまだ始まっていません。始まったあとも、使うのはIPアドレスなどの機械的な情報だけで、それを選別して分析すると政府は説明しています。
自社のサイトが踏み台にされたら、国にアクセスされますか?
2026年10月27日時点で、政府の施行資料にはこの点の説明が見当たりませんでした。断定はできませんが、踏み台にされないよう更新と点検を続けることが、いちばん確実な備えです。
被害にあったら、国に能動的サイバー防御を頼めますか?
措置をとるかどうかは政府が判断します。被害企業の要請で動く仕組みではないため、まずは自社での復旧と、警察や所管の窓口への相談を優先してください。
何から始めればいいですか?
WordPress本体・プラグイン・PHPのバージョンを確かめ、古いものを更新することからです。自分で確かめるのが難しければ、無料WordPress脆弱性診断をご利用ください。
まとめ
能動的サイバー防御は国の体制で、一般の中小企業に届出や報告の義務はありません。
- 施行状況:2026年10月1日に、官民連携とアクセス・無害化措置が始まった。通信情報の利用は2027年秋の予定
- 義務の対象:基幹インフラ事業者(15分野・258事業者)だけ。委託先は、契約を通じて通知や情報の提供を求められうる
- Webサイト運営者がやること:更新、サポート切れのPHPの解消、不要なアカウントの削除、2段階認証、ログの保管
いちばん手早いのは、自社サイトのWordPressとPHPのバージョンを確かめることです。無料WordPress脆弱性診断なら、URLを入れるだけで確かめられます。更新や点検を続ける手が足りなければ、WordPress保守の料金プランもご覧ください。
主な出典
- 内閣官房国家サイバー統括室・内閣府「サイバー対処能力強化法等の施行について」(2026年9月):https://www.cao.go.jp/cybersecurity/pdf/sekousetsumei.pdf
- 内閣府ほか「サイバー対処能力強化法に基づく特別社会基盤事業者による特定侵害事象等の報告等に関する制度の解説」(2026年10月1日):https://www.cao.go.jp/cybersecurity/pdf/cyber_kaisetsu_202610.pdf
- 内閣官房国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」(2026年10月9日):https://www.cyber.go.jp/pdf/press/taiou.pdf
- 参議院「立法と調査」No.476(2025年7月):https://www.sangiin.go.jp/jpn/shiryo/chousa/rippou_chousa/backnumber/2025pdf/20250714041.pdf
- 参議院 本会議投票結果(2026年3月23日):https://www.sangiin.go.jp/japanese/touhyoulist/221/221-0323-v004.htm
- e-Gov法令検索「重要電子計算機に対する不正な行為による被害の防止に関する法律」:https://laws.e-gov.go.jp/law/507AC0000000042
- 国家サイバー統括室「沿革」:https://www.cyber.go.jp/about/history
- 首相官邸「国家サイバー統括室の発足」(2025年7月1日):https://www.kantei.go.jp/jp/103/actions/202507/01security.html
- 日本弁護士連合会 会長声明(2025年2月19日):https://www.nichibenren.or.jp/document/statement/year/2025/250219_2.html
- 日本弁護士連合会 意見書(2025年4月17日):https://www.nichibenren.or.jp/document/opinion/year/2025/250417.html
- 総務大臣記者会見(2025年4月11日):https://www.soumu.go.jp/menu_news/kaiken/01koho01_02001437.html
- IPA「SCS評価制度」:https://www.ipa.go.jp/security/scs/details.html
- IPA「SCS評価制度」トップ・よくある質問:https://www.ipa.go.jp/security/scs/index.html 、https://www.ipa.go.jp/security/scs/faq.html
- IPA「中小企業の情報セキュリティ対策ガイドライン第3.1版」(2023年4月26日):https://www.ipa.go.jp/archive/press/2023/press20230426.html
- 日本経済新聞(2026年10月24日)、東京新聞(2026年10月27日)ほか、GMOの要請に関する報道
- 共同通信「サイバー対策で無料相談窓口設置」(2026年10月27日):https://news.yahoo.co.jp/articles/26cc98a14598f2ba7715a3f23a9031cc6cde6854
免責事項
本記事は2026年10月27日時点の公開情報をもとにした一般的な情報提供で、法的な助言ではありません。自社が基幹インフラ事業者に当たるかなど個別の判断は、所管の省庁や専門家にご確認ください。
この記事を書いた人
Spyral(スパイラル)/「サイトの主治医」運営
2011年創業、東京都八王子市。情報セキュリティコンサルティング会社でシニアコンサルタントを務めた後に独立し、中小企業のWEB集客・サイト運用を14年支援。ゼロトラスト・セキュリティの研究(Zero Trust Resilience Lab)と現場経験をもとに、WordPress保守・脆弱性診断サービス「サイトの主治医」を運営しています。運営者情報 →