最終更新:2026年9月29日(公的資料・一次情報に基づき事実関係を修正)
2026年現在、日本のエンタープライズ環境を取り巻くサイバー脅威は、かつてないほどの凶暴性と巧妙さを帯びています。警察庁の統計によれば、令和8年上半期のランサムウェアの被害報告件数は123件で、半期の件数としては統計を取り始めた令和2年下半期以降で最多となりました。このうち79件(約6割)が中小企業で、ターゲットの無差別化が進んでいます(警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」、2026年9月)。もはや「怪しいメールを開かない」といった個人の注意だけで防げる時代は終わりました。
企業が直面しているのは、高度に組織化された分業ビジネス「RaaS(Ransomware-as-a-Service)」による攻撃です。IPA(情報処理推進機構)が発表した「情報セキュリティ10大脅威 2026」でも、組織編の1位は「ランサム攻撃による被害」で、ランサムウェアは依然として組織にとって最大の脅威と位置づけられています(IPA、2026年1月)。
本記事では、これらの最新セキュリティレポートに基づき、なぜ従来の対策(VPNやファイアウォール)が突破されるのか、その具体的な感染経路と、侵入を前提とした「ゼロトラスト」による生存戦略を徹底解説します。
ほかの予防策もまとめて確認したい方は、中小企業のランサムウェア対策チェックリストをご覧ください。
1. ランサムウェアの主な感染経路と最近の手口
現在のランサムウェアは、インターネットに露出したVPN機器などから侵入する手口が中心です。警察庁も、こうした手口が多くを占め、「標的型攻撃メール等の添付ファイルによる感染は少なくなっている」としています。
被害組織へのアンケートでも、令和8年上半期の侵入経路(有効回答36件)はVPN機器18件、リモートデスクトップ9件、その他9件で、VPN機器が約5割を占めました(警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」、2026年9月)。ここでは、警戒すべき3つの侵入ルートを解説します。VPN機器とリモートデスクトップが中心で、③のメール経由は警察庁の統計では少数です。
① VPN機器の脆弱性(SSL-VPN)
現在、最も狙われているのがテレワーク用に普及したVPN機器です。
② リモートデスクトップ(RDP)/公開ポート
クラウド環境への移行やメンテナンス用として、不用意にインターネットへ公開されているポートが狙われます。
③ フィッシングメールとサプライチェーン
警察庁の統計では、メール経由の侵入は少数です(令和7年の侵入経路は、有効回答92件のうち「不審メールやその添付ファイル」が2件。警察庁、2026年9月)。ただし入口になる可能性はあり、手口はより洗練されています。
攻撃者の中には、自らハッキングを行うのではなく、闇市場で「侵入済みのアクセス権」を購入して攻撃を始める者もいます。
取引先の保守用VPNが入口になるケースは、Vol.10 サプライチェーン攻撃の『踏み台』リスクと保守回線の穴で詳しく解説しています。
2. なぜ「境界防御」は突破されるのか?:RaaSエコシステムの変容
「社内ネットワーク(Trust Zone)にあるから安全」という神話は崩壊しました。その背景には、攻撃側のビジネスモデルの変化があります。
攻撃の産業化:RaaS (Ransomware-as-a-Service)
現代の攻撃は、以下の3者による高度な分業体制で行われています。
| アクター | 役割 | 収益モデル | 脅威の特徴 |
|---|---|---|---|
| Operator | ランサムウェア開発、インフラ提供 | 身代金の一部 | ブランド化(過去の代表例:LockBit, BlackCat等)、リーク(暴露)サイトの運営 |
| Affiliate | 実行犯(侵入・横展開・実行) | 身代金(収益の一部を成果報酬として開発・運営側へ支払う) | EDRなどのセキュリティ製品の無効化を試みる |
| IAB | 侵入ブローカー(アクセス権販売) | 販売益 | 脆弱性のあるVPNやRDP情報を商品としてリスト化し販売する |
侵入後の「検出回避」と「横展開(ラテラルムーブメント)」
侵入を許した後の攻撃者の動きこそが、被害を拡大させる真の要因です。
- 検出回避 (Defense Evasion):
攻撃者は「BYOVD (Bring Your Own Vulnerable Driver)」攻撃を用い、脆弱性のある正規ドライバを悪用して、EDRやウイルス対策ソフトをカーネルレベルで強制終了させます。 - 正規ツールの悪用 (Living off the Land):
マルウェアを使わず、Windows標準の機能や正規の管理ツール(PowerShell、RDP、Sysinternals の PsExec など)を悪用してネットワーク内を移動します。正規の業務通信に紛れやすいため、検知が難しくなります。 - 二重恐喝 (Double Extortion):
データの暗号化だけでなく、機密情報を外部へ持ち出し(Exfiltration)、「公開されたくなければ払え」と脅迫します。警察庁によると、令和8年上半期も二重恐喝が被害の多くを占めています(警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」、2026年9月)。令和6年の統計では、二重恐喝の手口によるものが134件中111件(82.8%)でした(警察庁「令和7年版 警察白書」、2025年)。
3. 【想定例】侵入シナリオから学ぶ教訓
業種を想定した例(当サイトの想定)で、感染プロセスを具体的に見てみましょう。いずれも起こりうる流れを示したもので、特定の企業の事例ではありません。
想定例:大規模製造業(当サイトの想定)
製造業で考えられる、侵入から被害拡大までの流れの一例です。
- 侵入経路:
海外拠点または子会社で使われている、ファームウェアの古いVPN機器。 - 被害拡大の要因:
ITネットワーク(事務系)とOTネットワーク(工場系)の分離(セグメンテーション)が不十分だと、侵入者が本社のActive Directoryを掌握し、工場ラインまでランサムウェアを一斉配信するおそれがあります。 - 結果:
生産の停止、物流の混乱、機密情報の漏洩といった被害が想定されます。
想定例:Eコマース・物流(当サイトの想定)
- 侵入経路:
物流現場のエッジデバイス(ハンディターミナル等)や、VPNの脆弱性。 - 被害:
顧客情報の窃取とシステムの暗号化による二重恐喝。バックアップサーバーまで暗号化されると、事業の継続が難しくなるおそれがあります。
4. 対策提言:侵入を前提とした「ゼロトラスト」の実装
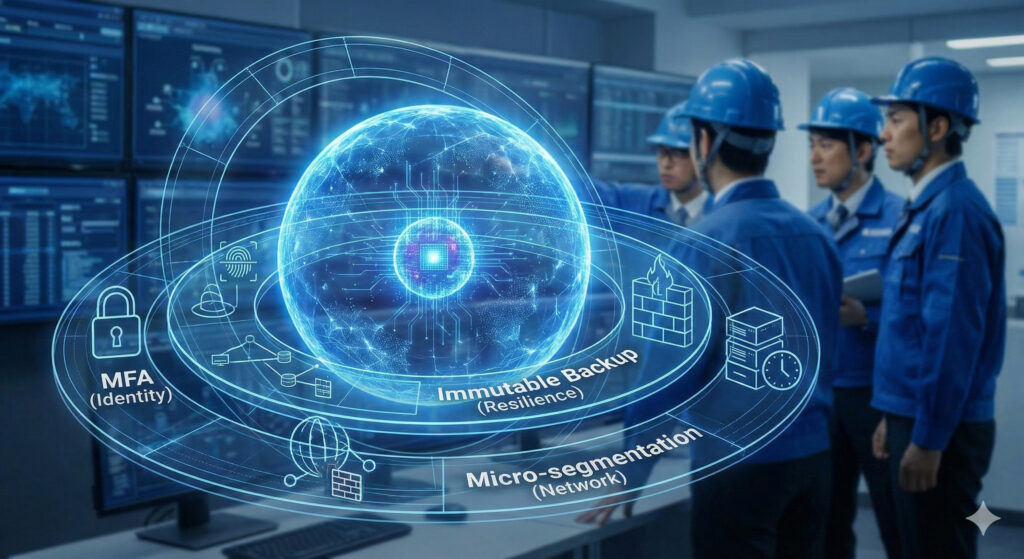
境界防御が通用しない今、必要なのは「侵入されることを前提」とした対策、すなわちゼロトラストアーキテクチャへの移行です。
① 侵入を防ぐ・検知する(Identity & Device Trust)
- 脱VPN:
VPN装置への依存を減らし、ゼロトラストプロキシ(IAP/SASE)を導入することで、インターネットに公開する攻撃面(Attack Surface)を小さくできる場合があります。 - 多要素認証 (MFA) の徹底:
パスワード依存を脱却し、フィッシングに強いMFA(FIDO2 など)を導入します。米国のCISA(サイバーセキュリティ・インフラストラクチャ・セキュリティ庁)も、すべてのサービス、特にメールやVPNで、フィッシングに強いMFAを導入するよう推奨しています(CISA「#StopRansomware Guide」)。 - デバイス認証:
会社が発行した証明書を持つ「管理されたデバイス」のみアクセスを許可し、攻撃者の持ち込み端末を排除します。
② 被害を広げない(Network Trust)
- マイクロセグメンテーション:
ネットワークを細かく分割し、サーバー間の通信を最小限に制御します。たとえWebサーバーが乗っ取られても、DBや工場システムへの横展開(ラテラルムーブメント)を論理的に制限し、被害の広がりを抑えます。
③ データを守り、蘇生する(Resilience)
- 3-2-1-1-0ルールのバックアップ:
データのコピーを3つ持ち、2種類の媒体に保存し、1つはオフサイト(別の場所)に置きます。さらに1つはオフライン/イミュータブル(書き換え不可)な状態で保管し(AWS S3 Object Lock等)、定期的な復元テストで復元エラーを0にします。 - 攻撃者も消せないバックアップ:
管理者権限を奪われても削除できない設定のバックアップ(S3 Object Lock のコンプライアンスモード等。ガバナンスモードは権限があれば解除できます)があれば、身代金を支払わずに復旧できる可能性が高まります。ただし、二重恐喝の「データを公開する」という脅しはバックアップでは防げないため、別の対応が必要です。
侵入されたあとに備えるバックアップの考え方は、バックアップの3-2-1ルール(ランサムウェアに強い組み方)で解説しています。
まとめ:技術的な「生存戦略」への転換を
ランサムウェアの感染経路は、技術の進化とともに「VPN」や「サプライチェーン」の隙間を突く形へ変化しています。
- VPN機器・リモートデスクトップが主な侵入ルートである。(警察庁の令和8年上半期の統計:有効回答36件のうちVPN機器18件、リモートデスクトップ9件)
- RaaSのエコシステムにより、侵入スキルがなくても高度な攻撃が可能になっている。
- ゼロトラスト(MFA、マイクロセグメンテーション、イミュータブルバックアップ)の実装は、パッチ適用や不要なサービスを公開しないことなどと並ぶ、有効な防衛策の柱の一つである。
「うちは大丈夫」という正常性バイアスを捨て、今すぐ自社のVPN機器のバージョン確認と、バックアップ体制の見直しを行ってください。それが、組織の生存を守る第一歩です。
このほかの予防策は、中小企業のランサムウェア対策チェックリストにまとめています。できるところから一つずつ進めてください。