~ 製造業の巨人が沈黙した日 ~
最終更新:2026年10月1日(出典の表記と一次情報の時点を見直し)
2025年9月、日本の飲料業界の巨人であるアサヒグループホールディングス(以下、アサヒグループ)を襲ったサイバー攻撃は、単なる一企業のシステム障害に留まりませんでした。国内の製造・物流がサイバー攻撃にどれほど左右されるかを示す事案となりました。
主力商品である「スーパードライ」や清涼飲料水の出荷停止、決算発表の延期、そしてアサヒ飲料の2025年10月単月の売上収益が前年比6割程度にとどまったこと(アサヒグループホールディングス、2025年11月27日)。これらは、デジタルインフラが物理的な生産活動の「生命維持装置」であることを痛感させる事象でした。
本記事は、2025年9月29日に表面化したアサヒグループへのランサムウェア攻撃について、発生から物流業務全体が正常化した2026年2月までの経緯を、同社の公式発表をもとに整理したものです。同社が公表した侵入経路、「Qilin」を名乗るグループの犯行声明、身代金をめぐる同社の説明、決算で示された影響額を確かめたうえで、侵入前提時代における製造業の備えを考えます。
国内で起きたほかのランサムウェア被害の経緯は、ランサムウェアの被害事例まとめで比べて読めます。
2. 事件の全容と経緯:発生から物流正常化まで
本件の特徴は、データセンターの複数のサーバーと一部のパソコン端末が暗号化され、受注・出荷を担うシステムが長期間止まった点にあります。ここでは、侵入から手作業での対応、そしてシステムによる受注・出荷の再開までの時系列を整理します。
2.1 第1フェーズ:侵入と発症(障害の約10日前~2025年9月29日)
侵入と偵察
同社の調査によると、システム障害発生の約10日前(具体的な日時は特定できていません)に、外部の攻撃者がアサヒグループ内の拠点にあるネットワーク機器を経由してネットワークに侵入しました。攻撃者は主要なデータセンターに入り込み、パスワードの脆弱性をついて管理者権限を奪取した後、そのアカウントを不正利用してネットワーク内部を探索し、主に業務時間外に複数のサーバーへの侵入と偵察を繰り返したとみられています(アサヒグループホールディングス、2026年2月18日)。
9月29日:システム障害の発生
2025年9月29日午前7時ごろ、同社のシステムに障害が発生し、調査の中で暗号化されたファイルが確認されました。同日、ランサムウェアが一斉に実行され、ネットワークに接続する範囲で起動中の複数のサーバーや一部のパソコン端末のデータが暗号化されています。同社は午前11時ごろ、被害を最小限にとどめるためにネットワークを遮断し、データセンターの隔離措置を講じました(アサヒグループホールディングス、2025年11月27日)。このシステム障害により、国内グループ各社の受注・出荷業務が停止しました(アサヒグループホールディングス、2025年9月29日)。
2.2 第2フェーズ:アナログ回帰の地獄(2025年10月~11月)
手作業での受注・出荷
システムによる受注・出荷が止まったため、アサヒビール、アサヒ飲料、アサヒグループ食品は2025年10月1日から、紙やFAX、Excelを使った手作業での出荷を再開しました(クラウドWatch、2025年11月28日)。アサヒビールは全国6工場での製造を10月2日から再開し、「スーパードライ」の出荷を一部再開しましたが、10月6日時点で出荷できていたのは6品種にとどまりました(アサヒビール、2025年10月6日)。
財務への打撃
影響は数字にも表れました。2025年10月単月の売上収益は、アサヒ飲料が前年比6割程度、アサヒグループ食品が7割超、アサヒビールが9割超でした(アサヒグループホールディングス、2025年11月27日)。さらに同社は2025年10月14日、経理関連データへのアクセス障害などを理由に、第3四半期決算発表の延期を発表しました。
2.3 第3フェーズ:復旧と収束(2025年12月~2026年2月)
安全を確かめながらの段階的な復旧
同社は複数の外部専門機関と協力し、安全性の確認されたバックアップデータからシステムを復旧しました。影響を受けた全てのサーバーについて再構築後に健全性を確認し、健全性が保証されたシステムから段階的に再開しています。システムによる受注・出荷は、アサヒビールとアサヒ飲料がEOS(電子受発注システム)による受注を2025年12月3日から、アサヒグループ食品が12月2日から再開し、制限が残っていた配送のリードタイムも2026年2月までに通常化して、物流業務全体が正常化しました(アサヒグループホールディングス、2026年2月18日)。アサヒビールは、出荷を再開する商品の追加を2026年4月7日の出荷で終えています(「アサヒビール商品出荷状況について」)。
表1:アサヒグループ・ランサムウェア事件 主要タイムライン
| 年月日 (2025-26年) | フェーズ | 出来事・対応 |
|---|---|---|
| 障害の約10日前(日時は特定されていない) | 侵入・偵察 | グループ内拠点のネットワーク機器を経由して侵入。管理者権限を奪取し、主に業務時間外にサーバーへの侵入と偵察を繰り返したとみられる。 |
| 9月29日 | 発生・検知 | 午前7時ごろ障害発生、暗号化を確認。午前11時ごろネットワークを遮断しデータセンターを隔離。国内の受注・出荷業務が停止。 |
| 10月上旬 | 手作業対応 | 10月1日から紙・FAX・Excelによる手作業で出荷を再開。アサヒビールは10月2日に全6工場で製造を再開。 |
| 10月14日 | 影響拡大 | 第3四半期決算発表の延期を発表。 |
| 11月27日 | 調査報告 | 漏えいまたはそのおそれがある個人情報として4区分(152.5万/11.4万/10.7万/16.8万件)を公表(足すと約191.4万件、当サイト集計)。会見で、攻撃者からの接触はなく、身代金の要求も支払いもないと説明(クラウドWatch、2025年11月28日)。 |
| 2026年2月 | 物流正常化 | 配送のリードタイムが通常化し、物流業務全体が正常化(2026年2月18日公表)。 |
3. 侵入経路と攻撃の手口:公式発表と「Qilin」の犯行声明
アサヒグループの公式発表(2025年9月29日〜2026年7月17日のニュースリリース)は、攻撃者の名称を明らかにしていません(2026年9月28日確認)。一方で、「Qilin」を名乗るグループが2025年10月にダークウェブ上で犯行声明を出し、同社の財務情報や事業計画書、従業員の個人情報など少なくとも27GBのデータを盗んだと主張しています(攻撃者側の主張)(日本経済新聞、2025年10月8日)。同社は10月8日、同社から流出した疑いのある情報がインターネット上で確認されたとして、個人情報保護委員会に続報を出しています(アサヒグループホールディングス、2026年2月18日)。
3.1 犯行声明を出したグループ:Qilin(Agenda)
以下は、この事案で使われたと確認された手口ではなく、このグループが一般に使うとされる特徴です。トレンドマイクロによると、Qilin(同社の呼称はAgenda)は2022年半ばに現れたRaaS(Ransomware-as-a-Service)型のグループで、性能と対応環境の広さを高めたRust製の亜種を使い、Windows・Linux・VMware ESXiの環境を攻撃対象にしてきたとされます。データの暗号化に加えて、窃取したデータの公開をちらつかせる「二重恐喝(Double Extortion)」を手口としています(Trend Micro「Ransomware Spotlight: Agenda」、2026年3月18日)。
3.2 侵入経路:グループ内拠点のネットワーク機器
公表された侵入経路
同社の調査結果では、攻撃者は「当社グループ内の拠点にあるネットワーク機器を経由して」データセンターのネットワークに侵入したとされています(アサヒグループホールディングス、2025年11月27日)。拠点が国内か海外か、機器の種類や脆弱性の内容は公表されていません(2026年9月28日確認)。再発防止策としては、リモートアクセスVPN装置の全面廃止や、攻撃経路の特定によって明らかになった外部侵入リスクを抱えるデバイスの全面廃止が挙げられています(アサヒグループホールディングス、2026年2月18日)。
侵入後の動き
侵入後について同社は、パスワードの脆弱性をついて管理者権限を奪取し、奪取したアカウントを不正利用してネットワーク内部を探索したとみられると説明しています(アサヒグループホールディングス、2026年2月18日)。どのようなツールが使われたかは公表されていません(2026年9月28日確認)。なお、このグループについては一般に、PowerShellを使ったツールによる横展開が報告されていますが(Trend Micro、前掲)、この事案で使われたとは公表されていません。
3.3 導入済みの対策を超えた攻撃
同社は以前からEDRの導入などの対策を進めていましたが、2025年11月27日の会見で勝木敦志社長は、今回の攻撃は想定した対策を超える高度で巧妙なもので、対策は十分と考えていた姿勢が被害につながったと説明しました(クラウドWatch、2025年11月28日)。再発防止策には、全パソコン端末のEDRの設定強化などが含まれています(アサヒグループホールディングス、2026年2月18日)。なお、このグループのランサムウェアには、特定の引数で実行するとWindowsを「セーフモード」で再起動させる機能があると報告されています(Trend Micro、前掲)。ただし、この事案でセーフモードを使った回避が行われたとは公表されていません(2026年9月28日確認)。
4. 被害の全容と定量的インパクト:決算で示された影響
本件は、サイバー攻撃が企業の業績に直接響くことを示しました。
4.1 財務的影響:2025年12月期決算での影響額
アサヒグループホールディングスは2026年7月8日、2025年12月期(IFRS)の決算を公表し、決算説明資料の「<参考>システム障害影響の概算」でサイバー攻撃によるシステム障害の影響を示しました(アサヒグループホールディングス、2026年7月8日)。日本・東アジアの事業利益は前年比16.1%減の1,116億円でした。
4.2 個人情報漏洩とプライバシーリスク
同社は2025年11月27日、お客様相談室への問い合わせ者、慶弔対応の関係先、従業員(退職者を含む)とその家族について、個人情報に漏えいが発生またはそのおそれがあるとして、4区分(152.5万/11.4万/10.7万/16.8万件)を公表しました(足すと約191.4万件、当サイト集計)。その後、2026年7月17日に対象範囲を改めて整理し、取引先の役員・従業員などを加え、5区分の合計で約228.9万件(当サイト集計。2026年7月17日時点で区分が1つ増え、既存区分の件数も一部修正)を漏えいのおそれがある個人情報として示しています(アサヒグループホールディングス、2026年7月17日)。また、漏えいが確認された個人情報は、2026年2月18日時点で従業員5,117件、取引先の役員・従業員・個人事業主など110,396件(足すと115,513件)です。従業員の家族の氏名・生年月日・性別も漏えいのおそれの対象に含まれています。クレジットカード情報は含まれておらず、2026年7月17日時点で不正利用などの二次被害は確認されていません。
4.3 身代金について会社が説明したこと
2025年11月27日の記者会見で勝木社長は、犯人側からの接触はなく、身代金の要求もなく、支払いも行っていないと説明しました(クラウドWatch、2025年11月28日)。ITmedia NEWS(2025年11月27日)も、同社が攻撃者と接触しておらず、バックアップがあり自力で復旧できると見立てていたことから身代金を支払っていない、と報じています。つまり、身代金を要求されて拒否したという経緯ではありません。同社はバックアップを使って自力での復旧を進めましたが、安全を確かめながら戻す必要があったため、システムによる受注・出荷の再開は2025年12月、物流業務全体の正常化は2026年2月までかかりました。
5. 今後の対策と防衛策:アサヒの事例から学ぶ教訓
アサヒグループの犠牲から得られる教訓は、日本の製造業全体にとっての生存戦略です。
5.1 「侵入前提」のゼロトラストへの転換
教訓:境界防御は突破される。内部も「信用しない」設計へ。
ネットワーク機器のパッチ適用はもちろんですが、それだけでは防げません。アサヒグループも再発防止策として、ゼロトラストモデルに対応したパソコン端末への完全移行や、全システムでのネットワークの分離・接続の制限を掲げています(アサヒグループホールディングス、2026年2月18日)。
以下は、同じような被害を防ぐための一般的な対策の例です(アサヒグループが公表した施策ではありません)。
5.2 「アナログBCP」の実効性確保
教訓:デジタルが死んだ時、ビジネスを動かすのは「紙とペン」である。
システム停止時の「手動運用」で扱える量には限りがあることが、改めて示されました。デジタルへの依存度が高い業務において、FAXや電話で最低限の出荷を継続するための「アナログなBCP(業務継続計画)」を策定し、平時から訓練しておく必要があります。
5.3 イミュータブルバックアップによる蘇生力の確保
教訓:バックアップは最後の砦であり、最初の標的である。
ランサムウェアの攻撃者は、暗号化の前にバックアップを狙うことが少なくありません。アサヒグループの場合はバックアップが生きており、それを使って自ら復旧を進めることができたと社長が説明しています(クラウドWatch、2025年11月28日)。攻撃者が管理者権限を奪っても削除・変更できない「イミュータブル(不変)ストレージ」へのバックアップ保存と、汚染されていない環境への「リストア訓練」が、身代金を払わずに復旧するための土台です。
対策の考え方は、ほかの国内事例と並べて読むとより具体的になります。ASKULランサムウェア事件まとめとKADOKAWAのサイバー攻撃まとめもあわせてご覧ください。
6. 結論
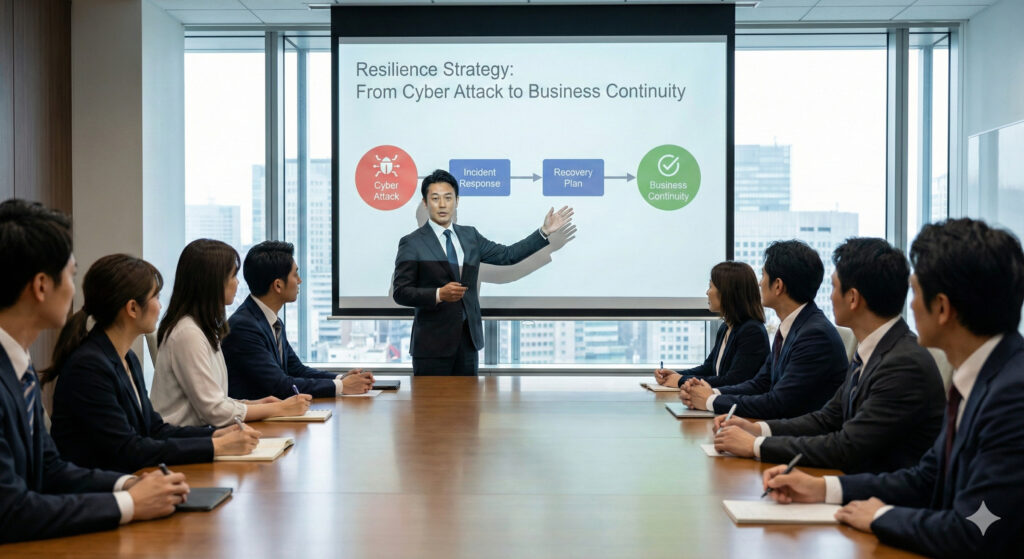
アサヒグループ・ランサムウェア事件は、約2か月にわたるシステムでの受注・出荷の停止、約170億円(概算)の影響、日本・東アジアの事業利益16.1%減という代償を伴い、我々に「サイバー攻撃は経営リスクの最大事項である」という現実を突きつけました。
攻撃者は、一企業のサーバーではなく、その背後にある巨大なサプライチェーンと社会的信用を標的にしています。
アサヒグループが直面した「手作業での出荷対応」と「ステークホルダーへの責任」は、明日の自社の姿かもしれません。経営者は、セキュリティ投資をコストではなく「事業継続のためのライセンス料」と捉え直し、技術的防御と組織的レジリエンスの両輪で、侵入前提時代を生き抜く体制を構築しなければなりません。
ほかの企業が被害からどう立ち直ったかは、ランサムウェアの被害事例まとめにまとめています。
同じ状況になったら
社内のファイルが開けない、画面に脅迫文が出た。この事例と同じような状況になったら、ひとりで抱え込まずに、まず手順を確かめてください。最初の対応と、データの復旧をどこに相談するかで、その後の対応が大きく変わります。