感染したかも?まずここを読む

ひとり情シスの予防策

ひとり情シスの予防策

何から手を付けるか迷ったときは、まず中小企業のランサムウェア対策チェックリストで、やる順番と「できている」と言える基準を確かめてください。

被害が起きる前に備えるための予防策を扱うカテゴリーです。限られた人員・予算のなかで、ひとり情シスがどこから手を付けるべきかという視点で、脆弱性対策や運用の見直し方法を紹介しています。日々の運用に落とし込みやすい実務的な内容を中心に掲載しています。

「技術は一流、でも社内政治で負けて予算が降りない」 そんな悔しい思いをしたことはありませんか?

現代の情シスに求められるのは、サーバーを守る技術だけではありません。 経営層への説明能力、ベンダーとの交渉力、そして自身のキャリアを切り拓く力……。

このカテゴリでは、ファイアウォールの内側にある「組織のリアル」に焦点を当てます。

  • 手ごわいベンダーとの「適正な付き合い方」
  • 経営層を納得させる「翻訳スキル」
  • 「便利屋」からの脱却と「キャリアアップ」

泥臭い現場の悩みを共有し、技術とマネジメントの両輪で組織をリードするための「生存戦略」を共に考えましょう。
スポンサーリンク
ひとり情シスの予防策

中小企業のランサムウェア対策チェックリスト|ひとり情シスがやる順番と合格基準【公的資料で確認】

中小企業のランサムウェア対策を、ひとり情シスがやる順番に並べたチェックリストにしました。VPN機器の更新・多要素認証・バックアップなど各項目に合格基準と点検の頻度を付け、警察庁・IPAの資料で確かめています。
ひとり情シスの予防策

【脱・精神論】「怪しいメールを開くな」は無理ゲーです。犯人探しの訓練より、技術で「踏んでも大丈夫」に近づける方法

【脱・精神論】「怪しいメールを開くな」という教育だけでは防げません。人はミスをする生き物で、訓練の効果は数か月で薄れることがあります。人間を責める「運用」をやめ、FIDO2や分離技術(RBI)を用いて「リンクを踏んでも被害が広がりにくい」仕組みを作る、ゼロトラスト時代の防御論。
ひとり情シスの予防策

【嘘を見抜く技術】ベンダーが持ってくる「都合のいい○×比較表」を論破する

【製品選定】ベンダーが持ってくる「自社は全部○、他社は×」という都合のいい比較表に騙されていませんか?機能の有無ではなく「実用性」を見極め、隠されたデメリットを暴き出すための、情シスのための「嘘を見抜く技術」を公開します。
ひとり情シスの予防策

【コスト防衛戦】「来年のライセンス料、1.5倍になります」と言われた時の生存戦略

【コスト削減】「来年のライセンス料、1.5倍になります」という通知に絶望していませんか?足元を見られる「検討します」をやめ、競合他社やOSSを「解約のカード」として使い、ベンダーロックインから脱出するための交渉術を公開します。
ひとり情シスの予防策

【社内政治】話の通じない経営層を動かす「ベンダー遠隔操作」の技術

【社内政治】「情シスの言うことは聞かないが、外部コンサルの言うことは聞く」社長に絶望していませんか?ベンダーのプレゼン力をハックし、彼らを「外圧」として利用することで、通りにくい決裁を通す「遠隔操作」の技術を伝授します。
ひとり情シスの予防策

セキュリティベンダーとの交渉のコツ|営業トークを見抜く3つの質問

「AIで100%守ります」という営業トークに振り回されていませんか。恐怖をあおる売り込み(FUD)に負けず、本当に必要な製品だけを選ぶための3つの質問と、デモ・見積もりの場で使える交渉のコツを情シス向けに紹介します。
ひとり情シスの予防策

【無料診断】その「ゼロトラスト」は本物か? 張り子の虎を見抜く「セキュリティベンダー監査ツール」

情シスの方へ。導入検討中のセキュリティ製品が、本当に「侵入前提時代」に通用するか? 営業トークに騙されないための5つの監査項目で、製品の実力をS・A・B・Dの4段階で辛口判定。ZTRラボの無料診断ツール。
ひとり情シスの予防策

ランサムウェアの感染経路とは?VPN・RDPからの侵入と対策

ランサムウェアの主な感染経路であるVPN機器とリモートデスクトップ(RDP)を中心に、攻撃者が侵入する手口と、境界防御だけでは防げない理由を警察庁の統計とIPAの「情報セキュリティ10大脅威」をもとに解説。侵入を前提にした対策も紹介します。
ひとり情シスの予防策

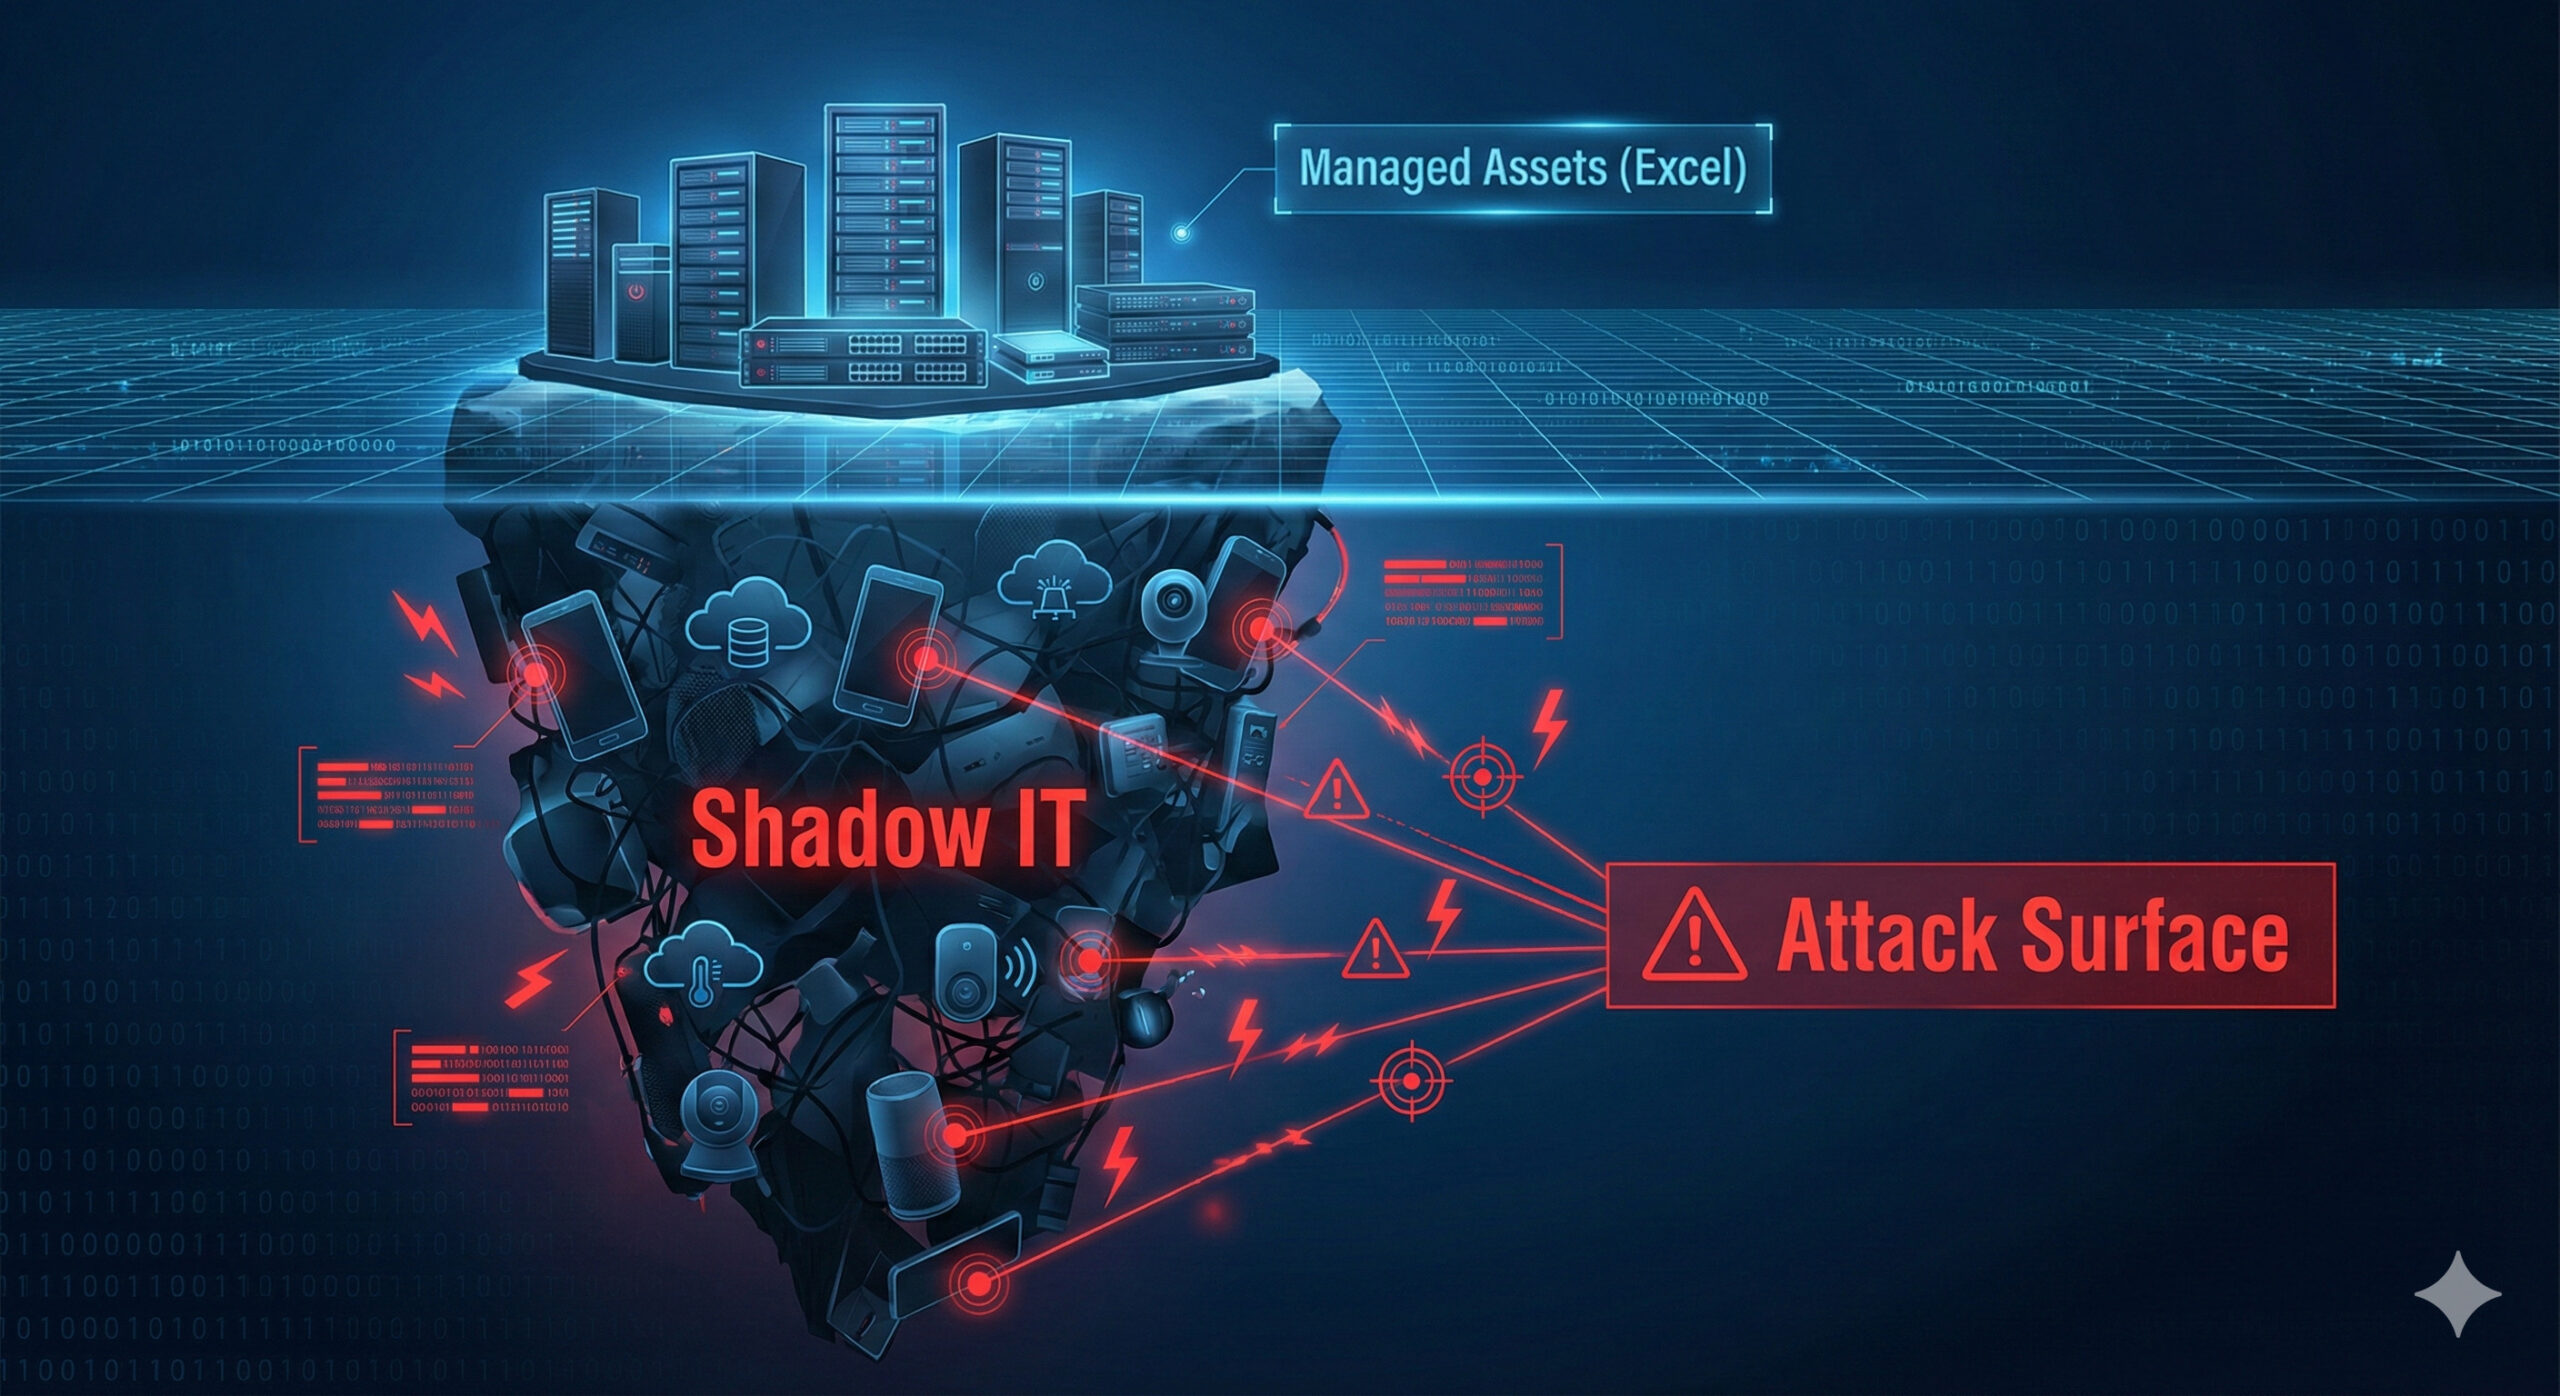
【Vol.03】情シスが知らないサーバーが攻撃されている:ASM(攻撃面管理)で「野良資産」をあぶり出せ

ゼロトラストの前提となる「資産管理(インベントリ)」。SIMカードやクラウドのシャドーITリスクを解説し、攻撃者目線で脆弱性を潰す「ASM(Attack Surface Management)」の実践手法を中堅企業情シス向けに提言します。
ひとり情シスの予防策

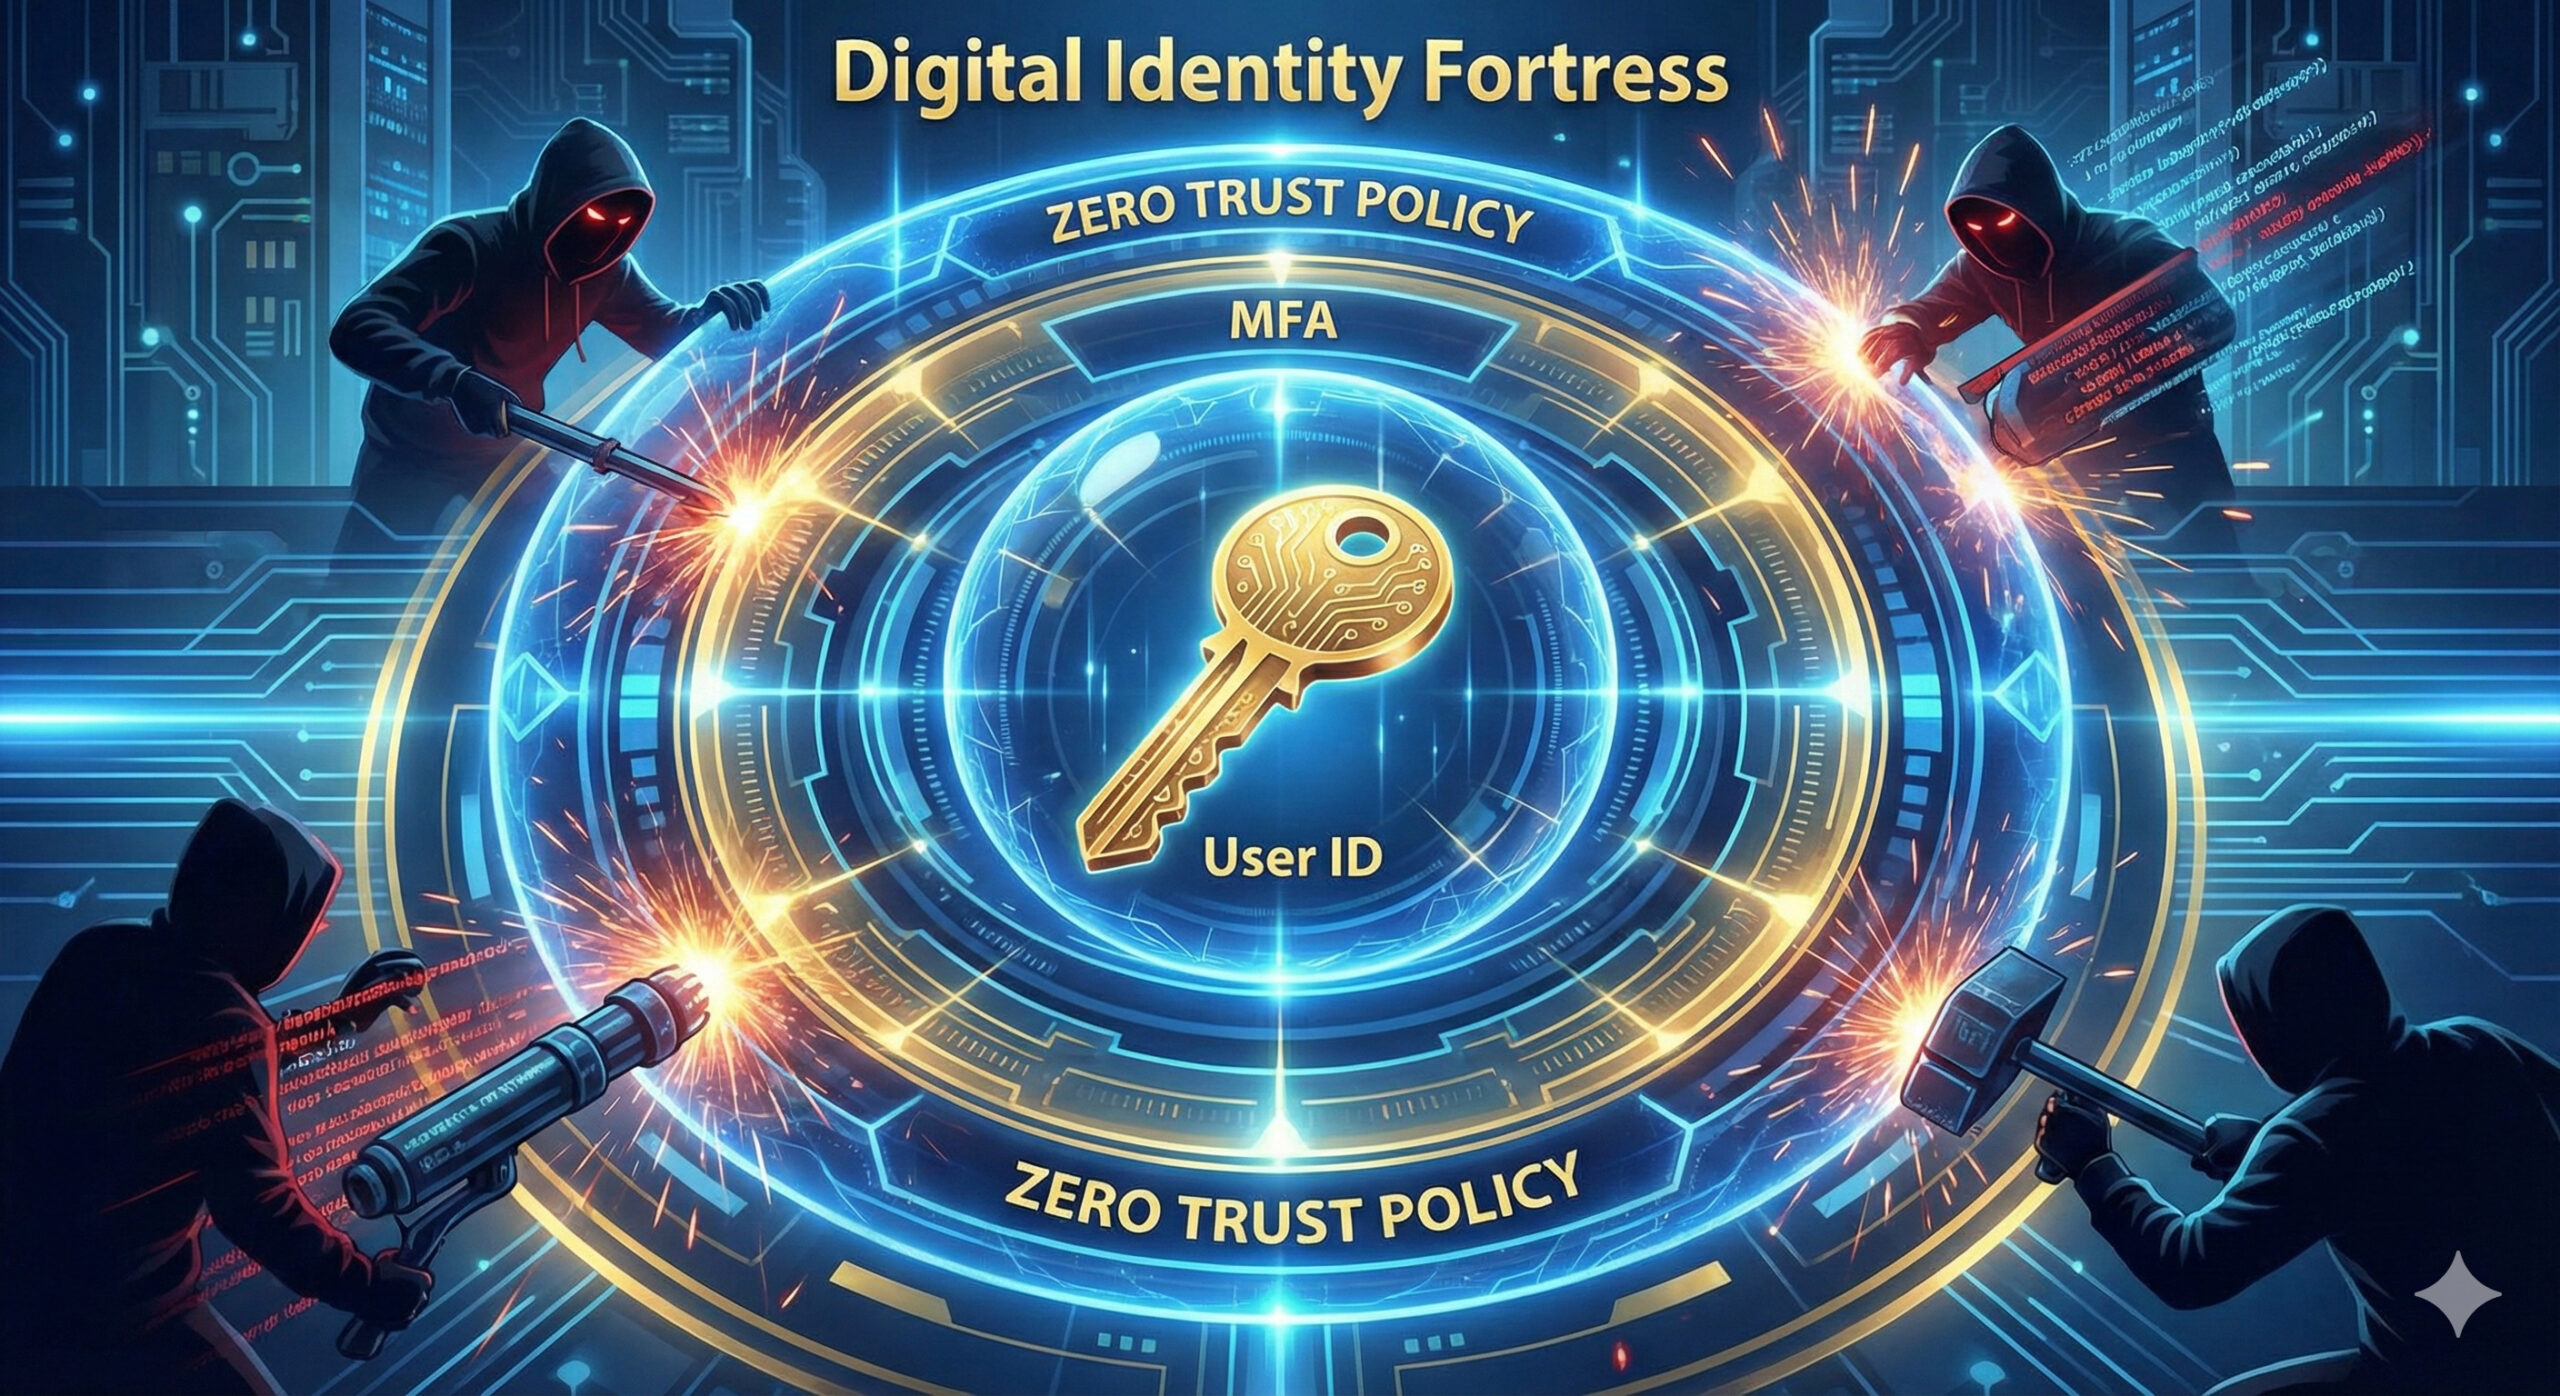
多要素認証(MFA)の選び方とActive Directory対策|IDを守るゼロトラストの基本

攻撃者は盗んだIDで「ログイン」してくることがあります。すべてのIDをIdPにまとめ、多要素認証(MFA)を導入するときに選ぶべき方式(FIDO2など)と、最後の砦となるActive Directoryを守る具体策を情シス向けに解説します。
ひとり情シスの予防策

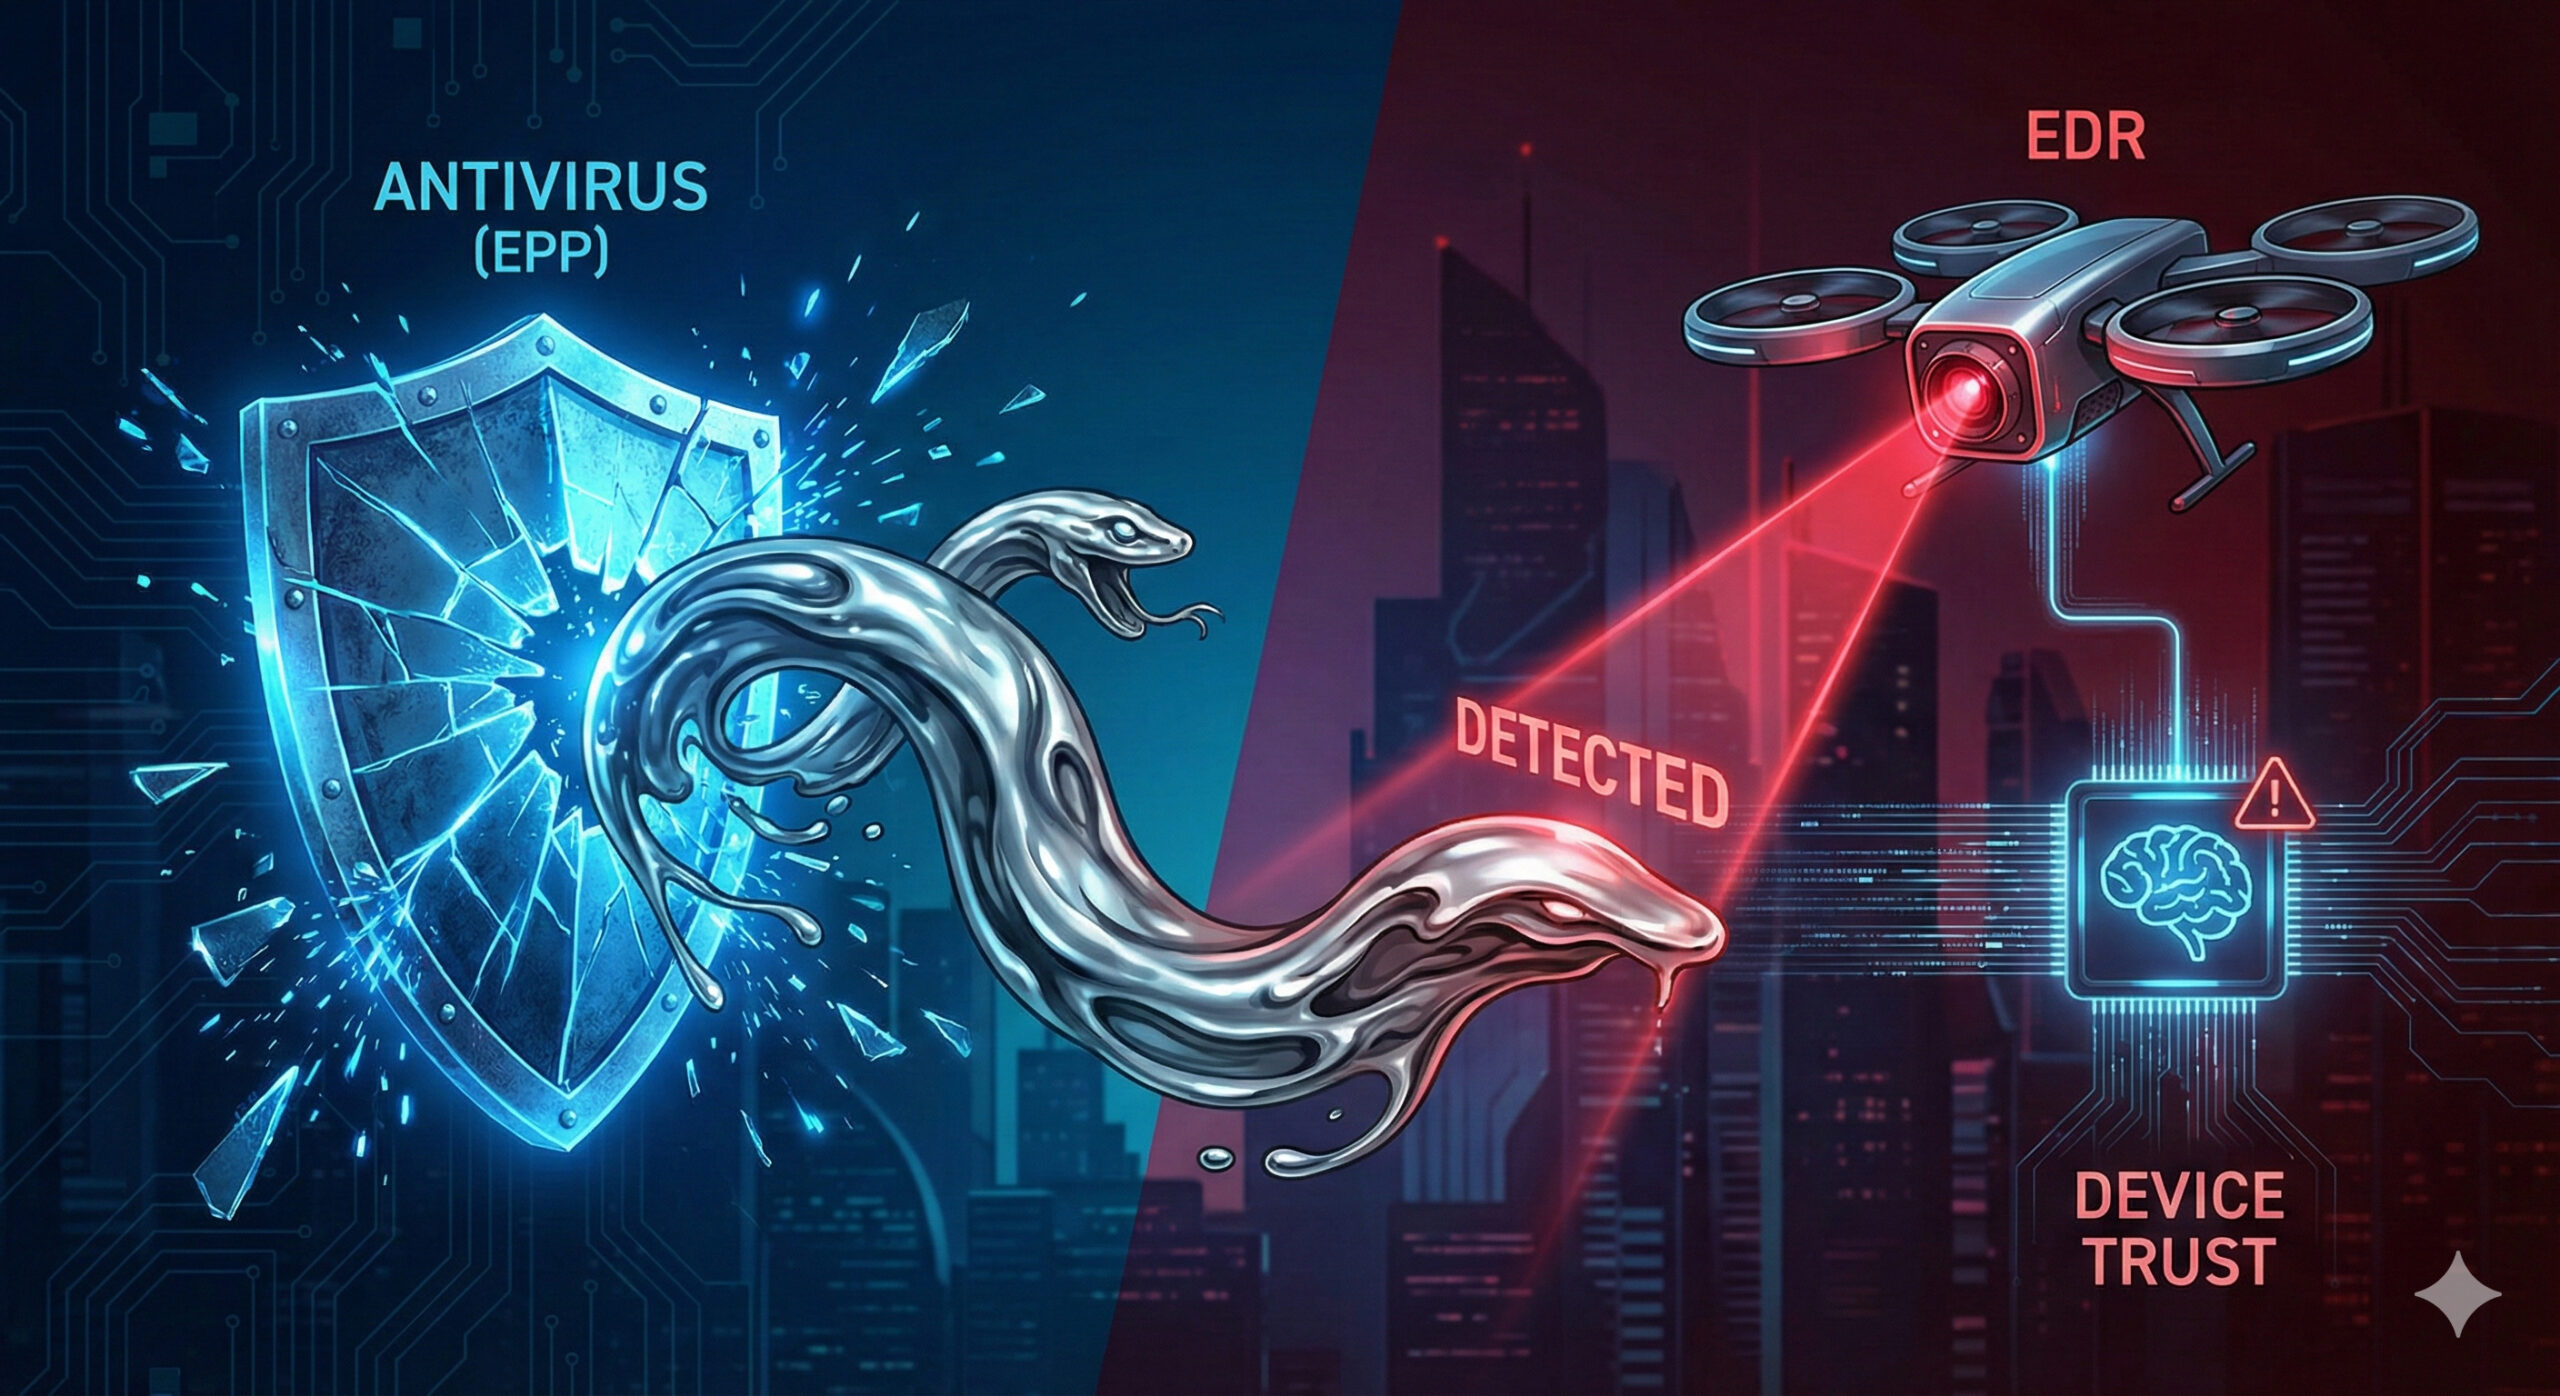
【Vol.05】「ウイルス対策ソフト」だけでは足りない:EDR導入の真意と、感染端末を自動で切り離すデバイストラスト

パターン照合だけに頼る旧来型のウイルス対策ソフトでは、ファイルレス攻撃の検知が難しくなっています。EPPに加えて、侵入前提の「EDR」による検知と、端末の健全性を評価して動的にアクセス制御する「デバイストラスト」の仕組みを、中堅企業情シス向けに解説します。
ひとり情シスの予防策

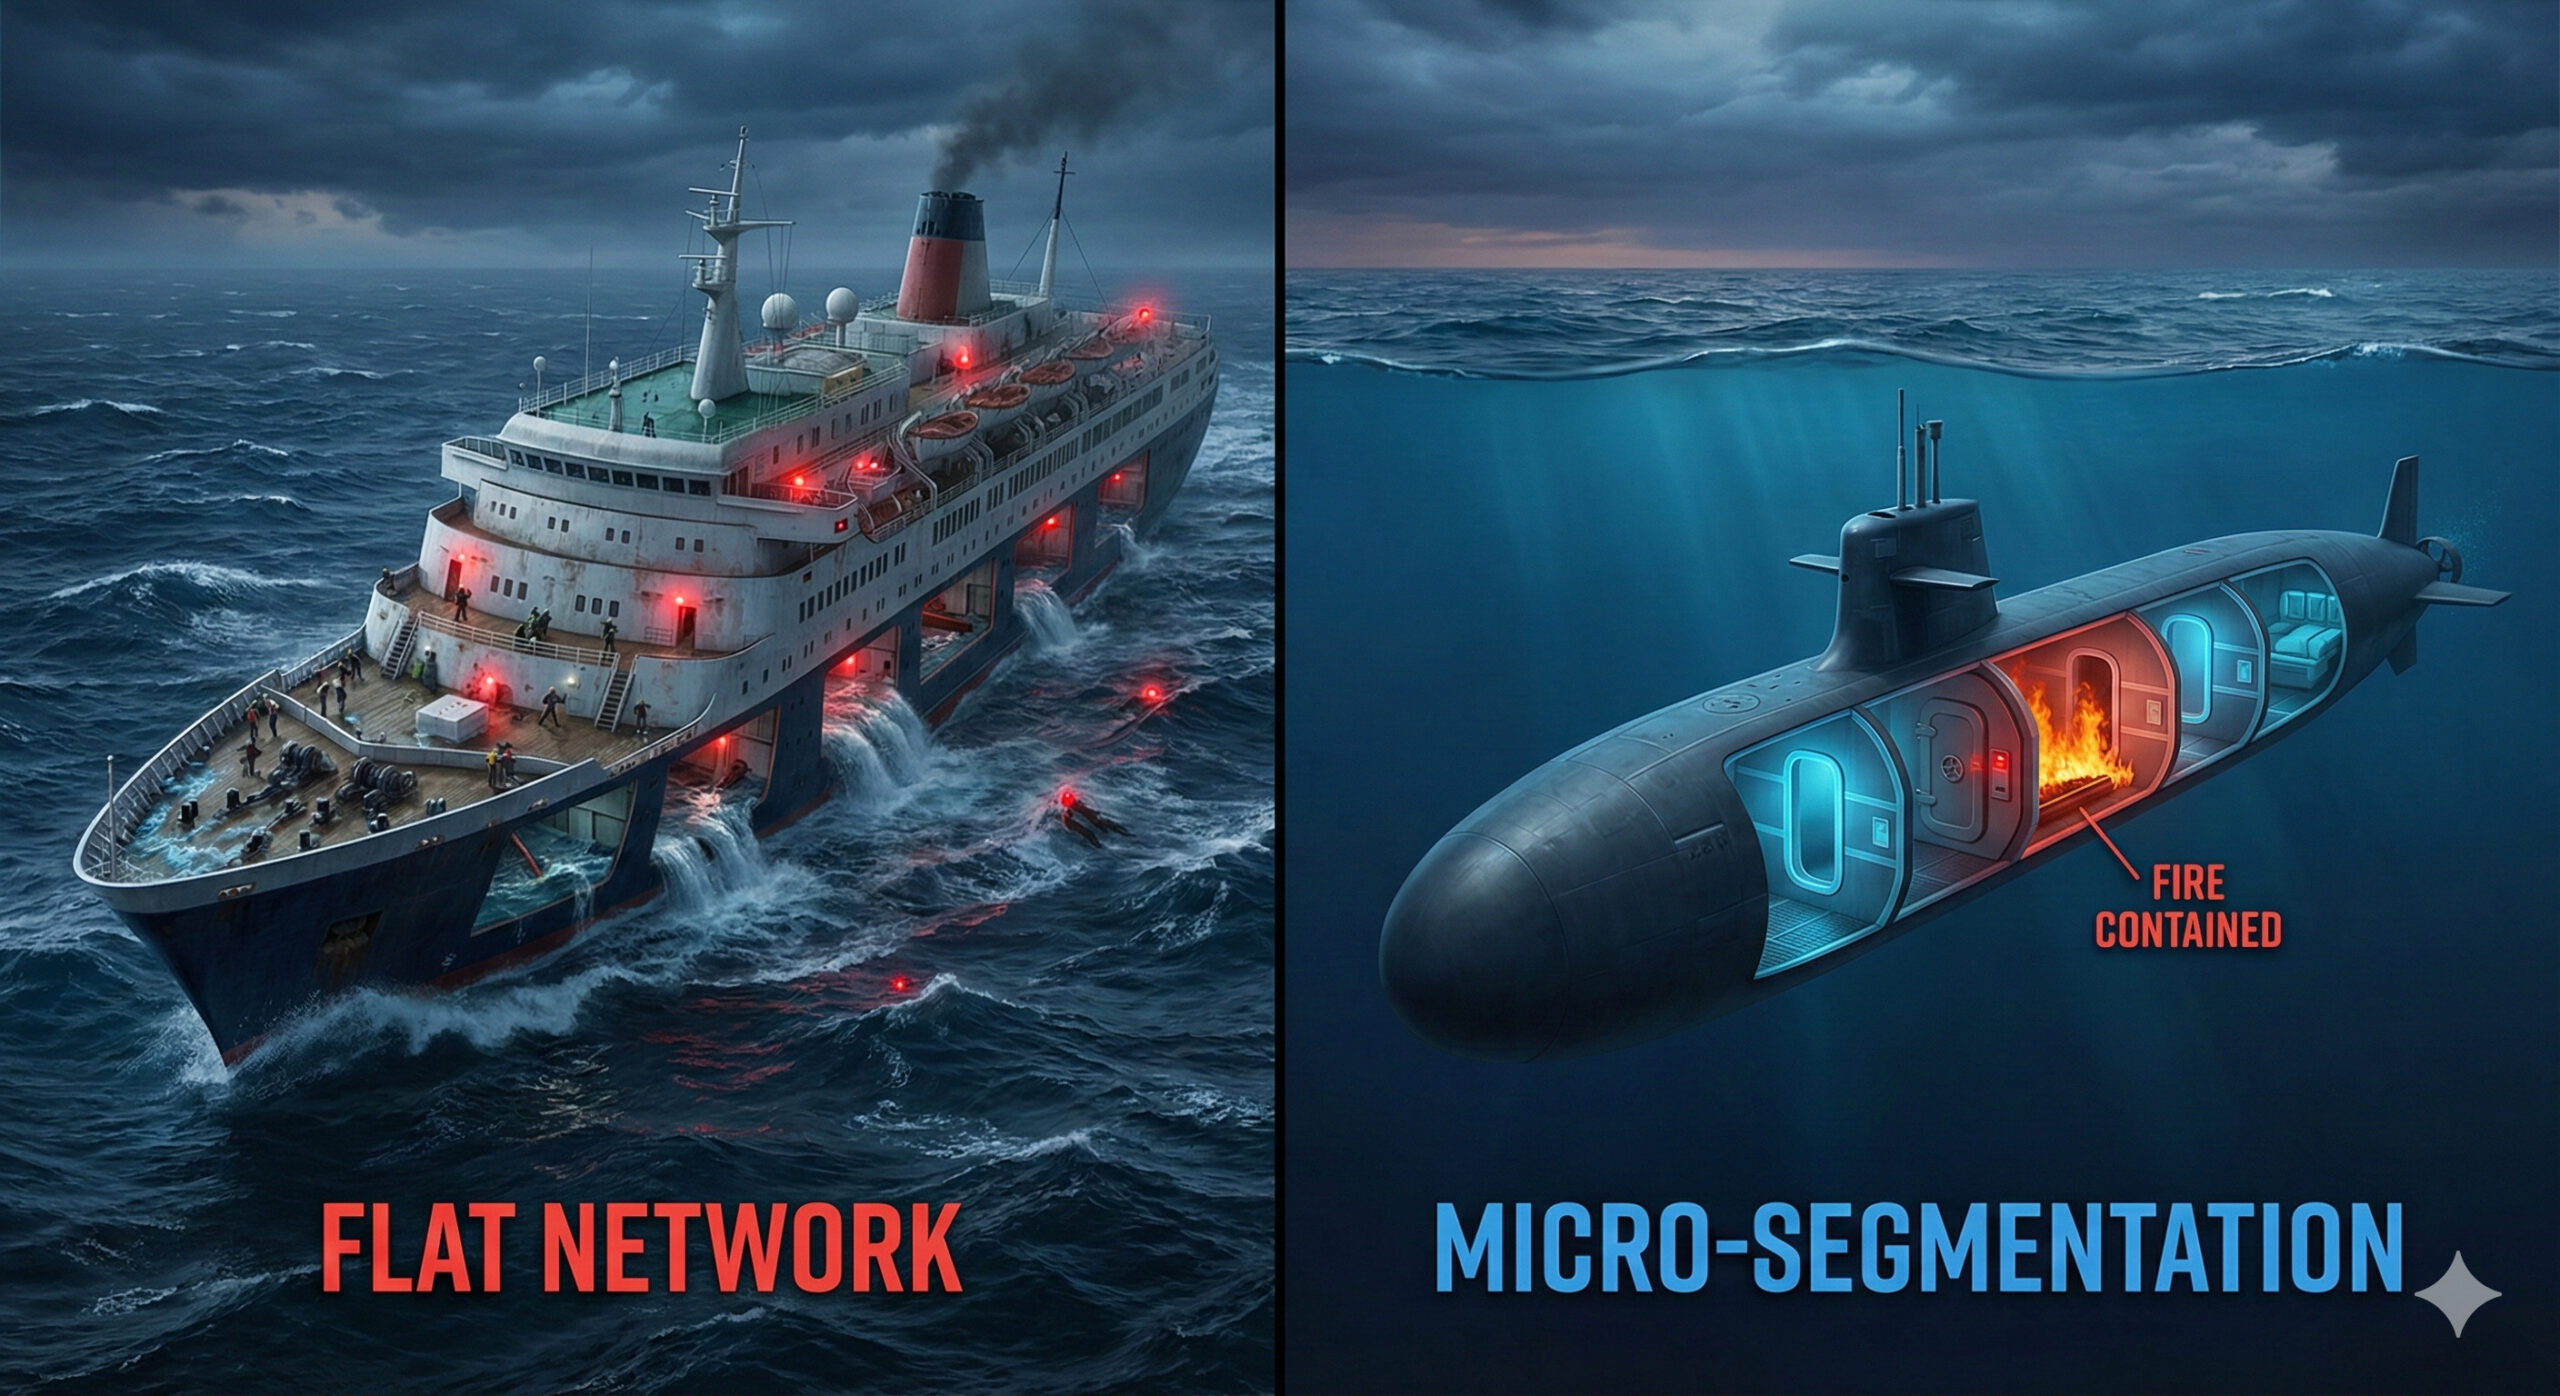
【Vol.06】「社内LANなら安全」が命取り:ラテラルムーブメントを封じ込める「マイクロセグメンテーション」

フラットな社内LANは攻撃者の高速道路です。RDPやSMBを悪用した「横展開」の脅威を解説し、VLANの限界を超えて被害を封じ込める「マイクロセグメンテーション」とホストベース防御の実装を情シス向けに提言します。
ひとり情シスの予防策

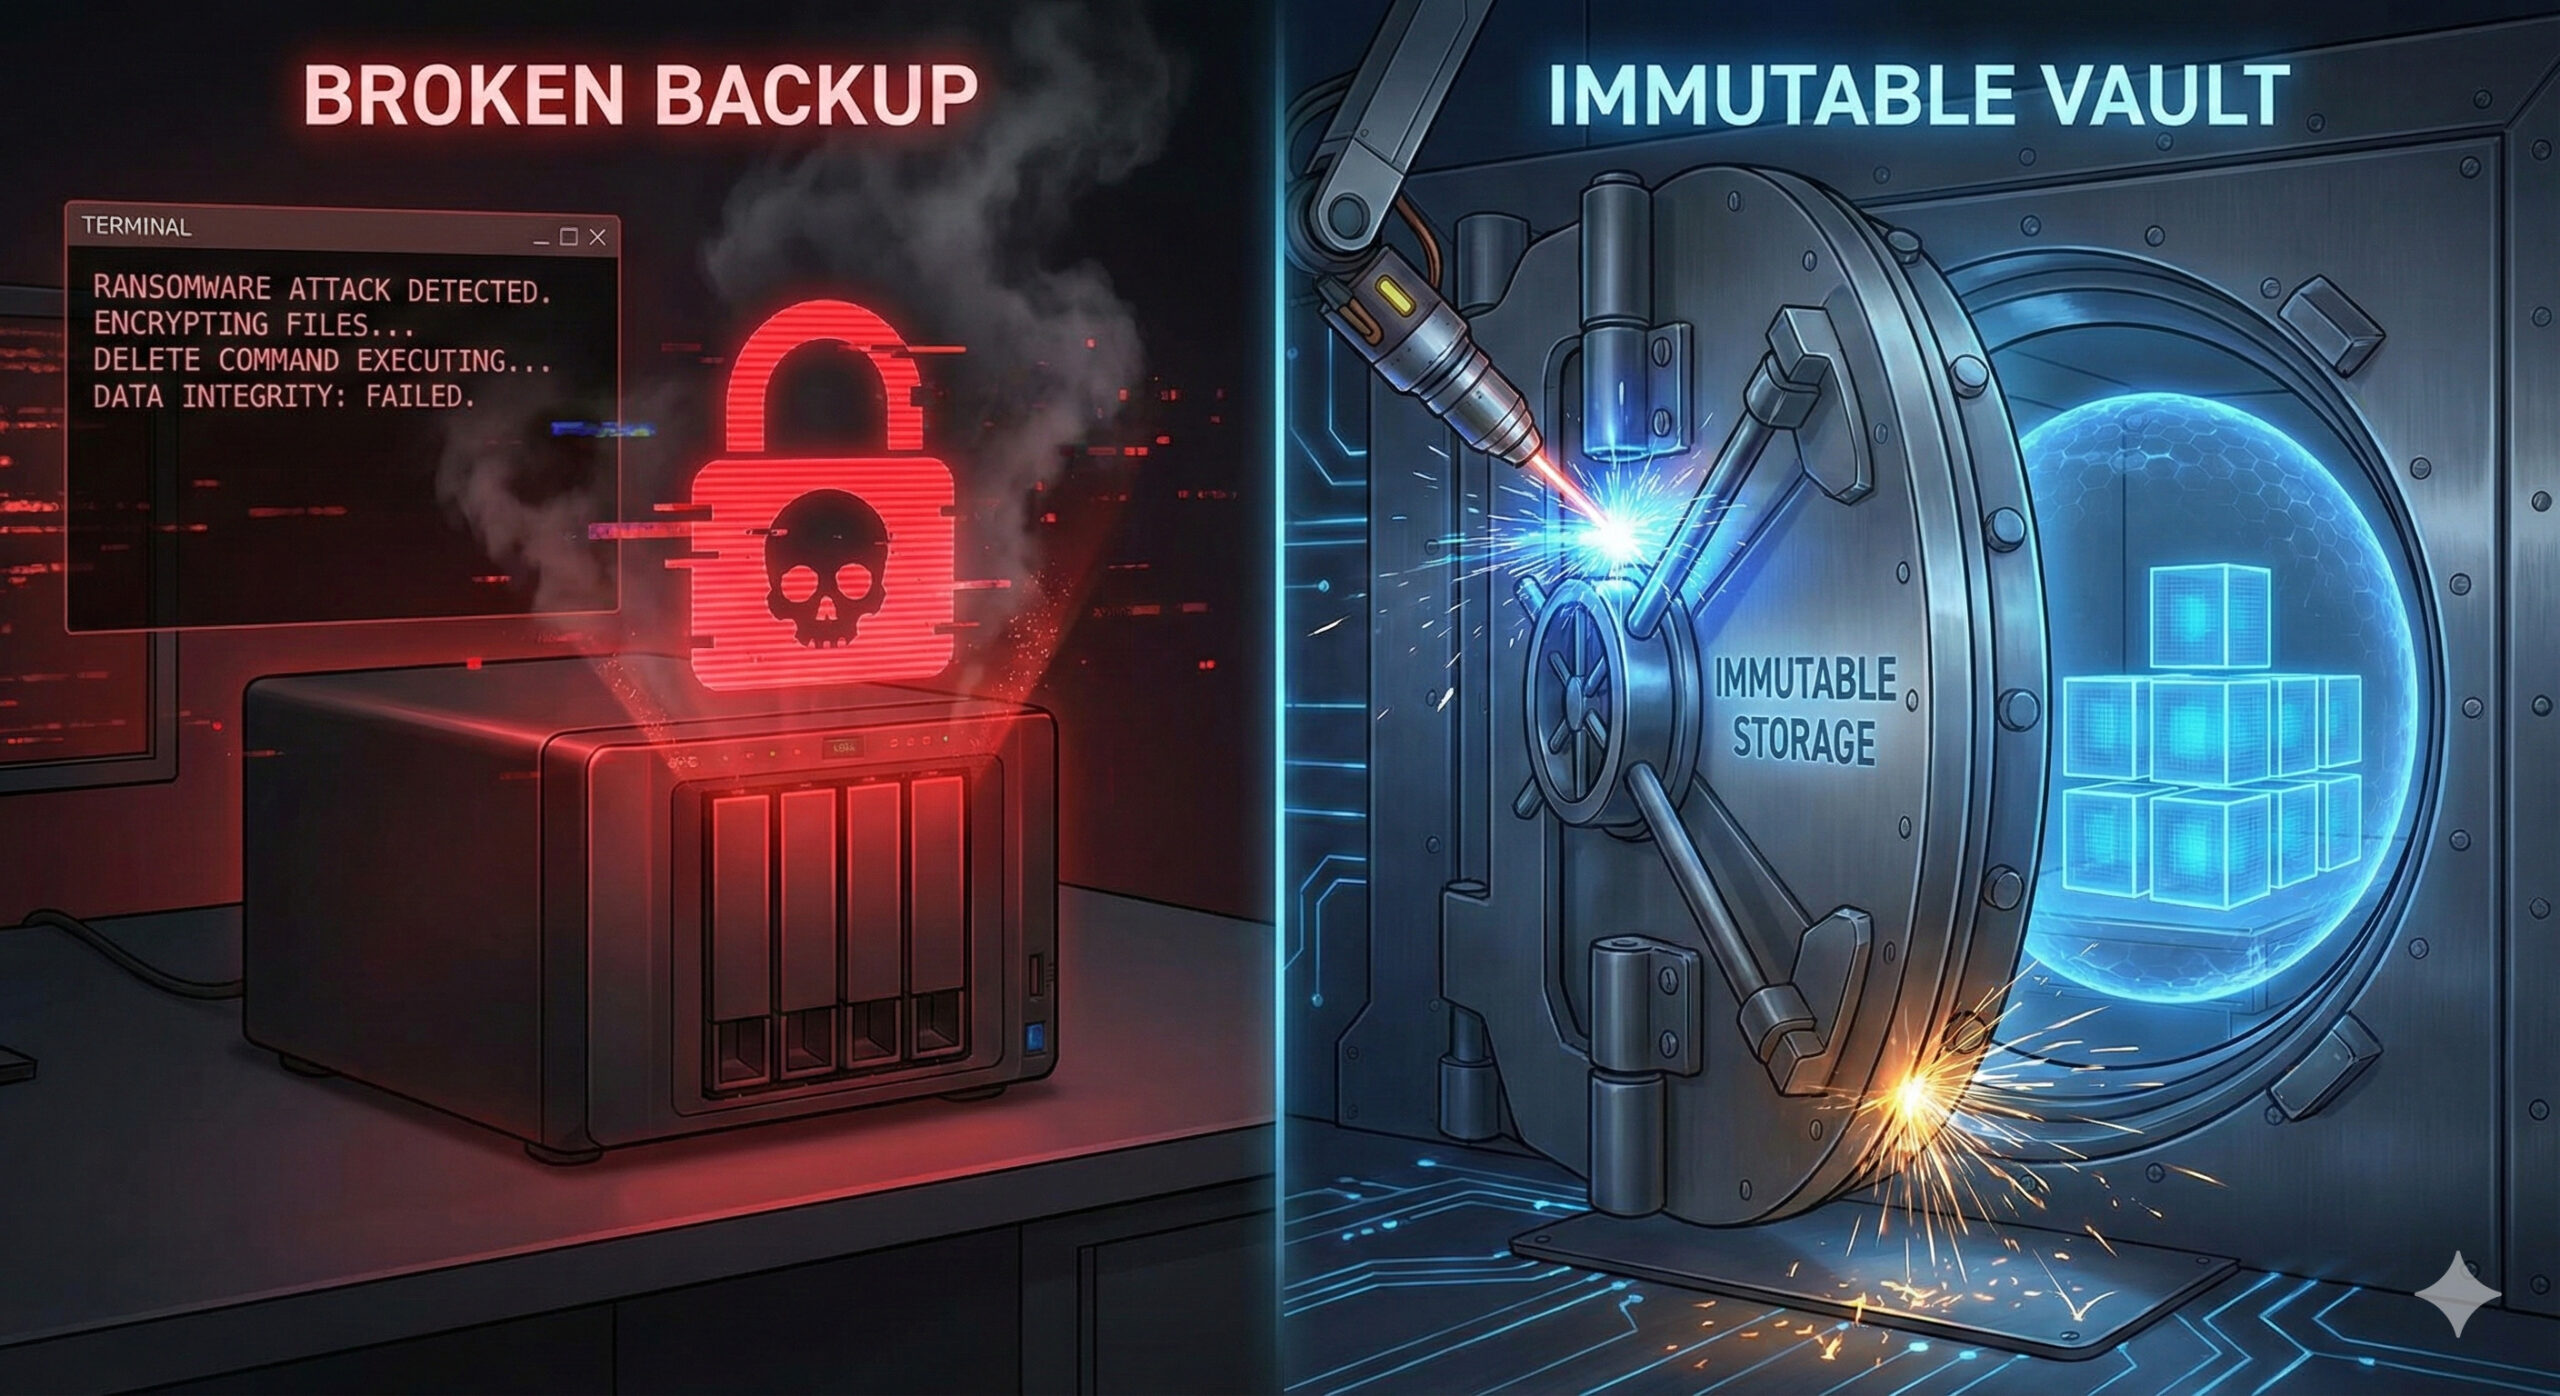
バックアップの3-2-1ルールとは?ランサムウェアに強い組み方

バックアップの3-2-1ルールは「データを3つ・2種類の媒体に・1つは別の場所へ」という原則です。ランサムウェアに備え、消せないコピー(イミュータブル)と復元テストを足す3-2-1-1-0の組み方を、中小企業の構成例で解説します。
ひとり情シスの予防策

Windowsイベントログのセキュリティ監視|見るべきイベントID

ログは取るだけでは役に立ちません。情シスがまず監視すべきWindowsイベントID(4625・7045など)と、SIEMによる一元管理、異常を見つけたときの初動までを、ゼロトラストの監視の考え方とあわせて解説します。
ひとり情シスの予防策

サプライチェーン攻撃の対策|保守用VPNの放置リスクとゼロトラスト

中堅企業が大手取引先への「踏み台」にされるサプライチェーン攻撃。保守ベンダー用VPNを開けっ放しにする危険と、ZTNAとJITアクセスを組み合わせてベンダーのアクセスを必要なときだけ許可する対策を解説します。
ひとり情シスの予防策

【Vol.12】「クラウドなら安全」という致命的な勘違い:クラウド事故を招く「設定ミス」を防ぐCSPMと責任共有モデル

クラウドの情報漏えいは、高度な攻撃だけでなく、利用者側の設定ミスからも起こります。AWSやM365における「責任共有モデル」の境界を解説し、設定ミスを自動検知するCSPM/SSPMの必要性と、Microsoft Secure Scoreの活用法を提言します。
スポンサーリンク