中小企業のランサムウェア対策は、VPN機器などの更新、リモート接続の多要素認証、ネットワークから切り離したバックアップの3つから始めてください。
警察庁の統計では、2025年の被害226件のうち143件が中小企業で、侵入経路の6割以上がVPN機器でした。本記事では、ひとり情シスがやる順番に21の項目を並べ、それぞれに「できている」と言える基準と点検の頻度を付けています。
中小企業のランサムウェア被害の現状
ランサムウェアの被害の約6割は中小企業です。 警察庁の「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月公表)によると、2025年のランサムウェアの被害報告は226件で、そのうち143件が中小企業、64件が大企業、19件が団体等でした。
最新の「令和8年上半期」の資料(2026年9月公表)でも、2026年1〜6月の被害報告123件のうち79件が中小企業でした。123件は、半期の件数として統計を取り始めてから最も多い数です。IPAの「情報セキュリティ10大脅威 2026」でも、組織向けの1位は「ランサム攻撃による被害」です。
2025年の統計から、対策を考えるうえで押さえたい数字は次のとおりです。
| 項目 | 2025年(令和7年)の数字 |
|---|---|
| 侵入経路 | 回答92件のうち、VPN機器61件・リモートデスクトップ19件・不審メールなど2件・その他10件 |
| バックアップからの復元 | 回答99件のうち、復元できたのは20件。79件は復元できなかった |
| 復元できなかった理由 | 回答72件のうち、バックアップも暗号化された48件、運用の不備19件 |
| 復旧までの期間 | 1か月未満で復旧したのは5割強(回答107件のうち60件) |
| 調査費用の総額 | 1,000万円以上が5割超(回答89件のうち46件) |
| サイバー攻撃を想定したBCP | 策定済みは約18%(回答111件のうち20件) |
侵入はVPN機器とリモートデスクトップに集中し、バックアップを取っていても多くの組織が戻せていません。対策の順番は、この2点から決めます。国内の被害の具体例はランサムウェアの被害事例まとめで、侵入経路の詳しい説明はランサムウェアの感染経路で解説しています。
まずやる3つ(優先順位の考え方)
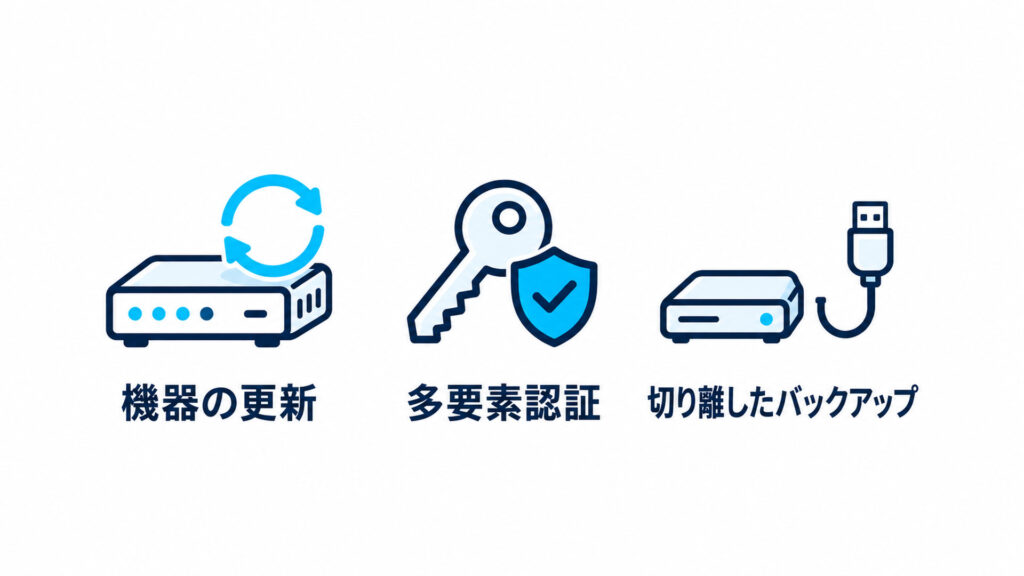
人も予算も限られるなら、侵入経路と復旧の失敗に直結する3つを先にやってください。
- 外部とつながる機器の更新:VPN機器・ルーター・リモート接続の機器を最新の状態にし、サポートが終わった機器を使わない。警察庁は、主要な侵入経路であるVPN機器は速やかな対応が必要だとしています。
- 社外から入る経路の多要素認証:VPN・リモート接続・クラウドの管理画面に、パスワードだけでは入れないようにする。警察庁・IPA・東京都のいずれも、多要素認証を対策に挙げています。
- 切り離したバックアップと、戻す確認:バックアップの少なくとも1つをネットワークから切り離して保管し、実際に戻せるかを確かめる。2025年の統計で、復元できなかった理由の多くは、バックアップも一緒に暗号化されたことでした。
自社の状況によって、最初に見る場所は変わります。
- VPN機器を使っている:VPN機器の機種・バージョン・サポート期限の確認が最優先です。
- VPNを使っていない:インターネットに公開しているリモートデスクトップ、NAS、クラウドの管理画面がないかを先に確かめます。
- 保守業者が社内につないでいる:業者がどの機器にどう接続しているかを確かめます。被害事例まとめで取り上げた病院の事例では、保守用の接続が侵入口になったと推定・推測されています。
ランサムウェア対策チェックリスト(21項目)
上から順にやれば、侵入されにくく、侵入されても戻せる状態に近づきます。 順番と頻度は、警察庁・IPA・東京都の資料の項目を、ひとり情シスが1人で進める前提で当サイトが並べたものです。区分は「防ぐ」(侵入を防ぐ)、「広げない」(被害を広げない)、「戻す」(復旧できる状態にする)、「備える」(初動と体制)の4つです。
今日やること(現状を知る)
| No | やること | 合格基準 | 区分 | 出典 |
|---|---|---|---|---|
| 1 | 外部とつながる機器の一覧を作る(VPN機器、ルーター、リモートデスクトップ、外部から見えるNAS・サーバー) | 機種・設置場所・管理している人(委託先を含む)が1枚にまとまっている | 防ぐ | IPA ガイドライン付録6(資産管理台帳) |
| 2 | VPN機器・ルーターのバージョンとサポート期限を確かめる | メーカーが公開している最新版になっていて、サポートが終わった機器がない | 防ぐ | 警察庁、IPA 10大脅威2026解説書 |
| 3 | 管理者権限を持つアカウントを洗い出す | 一覧になっていて、退職者や使っていないアカウントが残っていない | 広げない | 警察庁 |
| 4 | バックアップの保存先を確かめる | 何を・どこに・どの頻度で保存しているかが分かり、保存先が常にネットワークにつながっているかどうかを把握している | 戻す | 警察庁、IPA ガイドライン |
一覧づくりの進め方は野良資産のあぶり出し(ASM)と守るべき資産の棚卸しシートで、VPN機器が狙われる理由はVPN装置が「裏口」になる理由で解説しています。
今週やること(入り口をふさぐ)
| No | やること | 合格基準 | 区分 | 出典 |
|---|---|---|---|---|
| 5 | VPN・リモート接続に多要素認証を設定する | 社外から社内に入るすべての経路で、パスワードだけでは入れない | 防ぐ | 警察庁、IPA 自社診断No.3、CISA |
| 6 | 管理者アカウントとクラウドの管理画面に多要素認証を設定する | 管理者権限でのログインに、パスワード以外の要素が必要 | 防ぐ | 東京都 |
| 7 | 初期パスワードと使い回しをなくす | 機器の初期パスワードが変更され、ほかのサービスと同じパスワードを使っていない | 防ぐ | 警察庁 |
| 8 | インターネットに直接公開したリモートデスクトップをやめる | 社外からリモートデスクトップに直接つながらない(VPN経由にするか、使わないなら止める) | 防ぐ | 警察庁の統計、JPCERT/CC |
| 9 | バックアップの1つをネットワークから切り離す | 少なくとも1つのバックアップが、取得するとき以外は業務ネットワークから外れている | 戻す | 警察庁、IPA 自社診断No.5、東京都 |
| 10 | 感染したときの連絡先と手順を1枚にまとめる | 端末の切り離し方、社内の報告先、警察の相談窓口、委託先・保守業者、調査やデータ復旧の相談先が書いてある | 備える | 警察庁、東京都 |
多要素認証の選び方は多要素認証(MFA)の選び方、バックアップの組み方はバックアップの3-2-1ルール、No.10 の中身はランサムウェア感染時の初動ガイドを参考にしてください。
今月やること(広がりを抑える)
| No | やること | 合格基準 | 区分 | 出典 |
|---|---|---|---|---|
| 11 | 委託先・保守業者の接続とアカウントを一覧にする | どの業者がどの機器にどう接続できるかが分かり、使っていない保守用の接続とアカウントが止まっている | 防ぐ | IPA 10大脅威2026(2位:サプライチェーンや委託先を狙った攻撃) |
| 12 | 共有フォルダとアクセス権限を見直す | 社員がアクセスできる範囲が業務に必要なものに限られている | 広げない | 警察庁、東京都、IPA 6か条 |
| 13 | OS・ソフトウェアの更新を自動にする | すべてのパソコンとサーバーで更新が止まっていない | 防ぐ | IPA 6か条 |
| 14 | ウイルス対策ソフト(またはEDR)の状態を確かめる | すべての端末で動いていて、定義ファイルとソフトが最新 | 防ぐ | 警察庁、IPA 6か条 |
| 15 | ログを残す設定を確かめる | VPN機器・サーバー・端末のログが残り、どこに何日分あるかが分かっている | 備える | 警察庁 |
| 16 | 不審なメールの報告先を社員に知らせる | 「怪しいメールを開いてしまったら誰に連絡するか」を全員が知っている | 防ぐ | 東京都 |
| 17 | IPAの「5分でできる!情報セキュリティ自社診断」をやる | 25問に答え、点の低い項目が分かっている | 備える | IPA |
委託先の接続の点検は保守用VPNの放置リスク、権限と分割はマイクロセグメンテーション、EDRはウイルス対策ソフトとEDRの違い、ログはWindowsイベントログのセキュリティ監視、メールへの備えは技術で「踏んでも大丈夫」に近づける方法で解説しています。
半年・1年ごとにやること(戻せるか確かめる)
| No | やること | 合格基準 | 区分 | 出典 |
|---|---|---|---|---|
| 18 | バックアップから実際に戻す | 決めた範囲のデータを実際に戻し、戻るまでの時間を記録している | 戻す | 東京都、IPA ガイドライン、CISA |
| 19 | 感染を想定した机上訓練をする | 連絡、警察への相談、社内外への説明、バックアップからの復旧の流れを、関係者で一度たどった | 備える | 警察庁 |
| 20 | サイバー攻撃を想定したBCPを作る | 調査・復旧・広報の流れと、警察などの連絡先がBCPに入っている | 備える | 警察庁 |
| 21 | 一覧(No.1・3・11)と点検の担当・時期を見直す | 次の点検日と担当者が決まっている | 備える | 東京都 |
警察庁は、バックアップがあっても運用面の課題で復旧がうまくいかない事例があるとして、訓練で復旧の手順を確かめることを勧めています。訓練の進め方は机上演習の進行台本と仮想CSIRTと机上訓練シナリオにまとめています。
点検カレンダー(毎月・四半期・半年・1年)
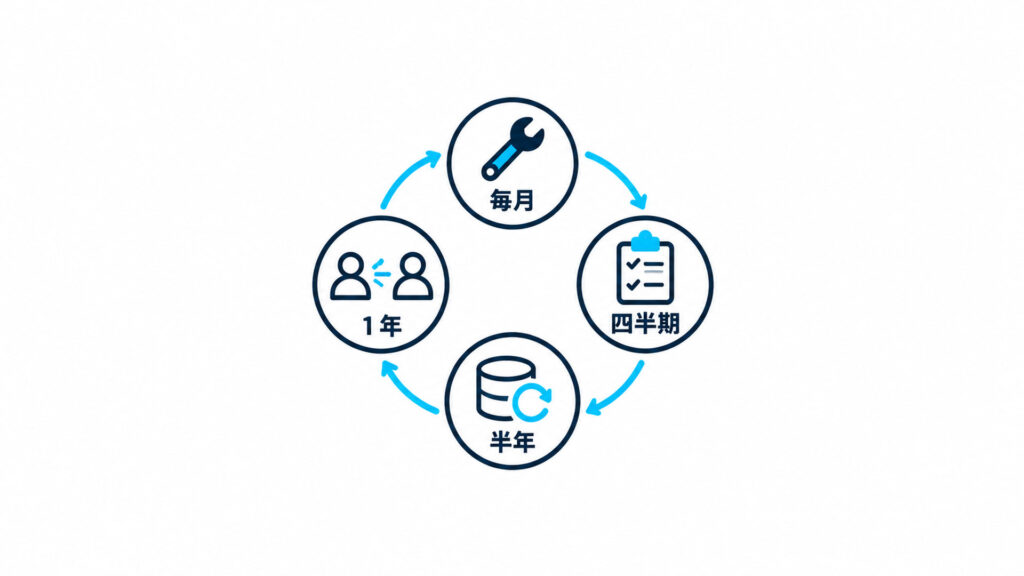
一度やった対策も、点検しなければ元に戻ります。 チェックリストの項目を、点検の頻度で並べ直しました。頻度は当サイトのおすすめの目安で、公的資料が決めたものではありません。
| 頻度 | 点検すること | 対応するNo |
|---|---|---|
| 毎月 | VPN機器・ルーターの更新情報を確かめ、出ていれば適用する(重大なものは出たらすぐ) | 2 |
| 毎月 | バックアップが予定どおり取れているかを確かめる | 4・9 |
| 毎月 | パソコンとサーバーの更新、ウイルス対策ソフトが止まっていないかを確かめる | 13・14 |
| 四半期 | 管理者アカウントと、委託先・保守業者の接続を棚卸しする | 3・11 |
| 四半期 | 退職・異動に合わせて、共有フォルダの権限を見直す | 12 |
| 半年 | バックアップから実際に戻す | 18 |
| 1年 | 机上訓練、BCPの見直し、自社診断のやり直し、一覧と担当の見直し | 17・19・20・21 |
警察庁は、VPN機器などの更新ファイルやパッチは公開されたら速やかに適用するよう求めています。毎月の点検は最低限の頻度と考え、重大な脆弱性の情報が出たときはその日のうちに確かめてください。
お金をかけずに使える公的ツールと支援
チェックリストの多くは、機器の設定と社内のルールで進められます。 外部の力を借りるときは、IPAと経済産業省の無料のツールと支援制度から始めるのが近道です。
| ツール・制度 | 内容(2026年10月1日時点) |
|---|---|
| 中小企業の情報セキュリティ対策ガイドライン 第4.0版(IPA) | 2026年3月27日公開。「情報セキュリティ5か条」にバックアップが加わり「6か条」になった。資産管理台帳やインシデント対応の手引きなどの付録がある |
| 5分でできる!情報セキュリティ自社診断(IPA) | 25問で、基本的対策・従業員としての対策・組織としての対策を点検できる |
| SECURITY ACTION(IPA) | 一つ星は「6か条」に取り組む宣言。二つ星は自社診断をしたうえで情報セキュリティ基本方針を定めて外部に公開し、取り組む宣言 |
| サイバーセキュリティお助け隊サービス(経済産業省・IPA) | 相談窓口・異常の監視・緊急時の駆け付け支援・簡易サイバー保険を、民間事業者が1つのパッケージで提供する制度。基準に合ったサービスにマークが付く |
お助け隊サービスの基準(2.1版、2025年9月8日)は、1類サービスの価格に上限を定めています(いずれも税抜き)。
- 月額:ネットワーク監視は月額1万円以下、端末監視は端末1台あたり月額2,000円以下
- 初期費用など:ネットワーク監視・端末監視はそれぞれ50万円以下、両方を使う場合は100万円以下
- 契約:端末1台から契約でき、最低契約期間は2年以内
監視や駆け付けを自社だけで用意できないひとり情シスにとって、費用の上限が決まっている点は社内で説明しやすい材料になります。
感染が疑われたら
感染が疑われたら、端末をネットワークから切り離し、電源は切らずに警察へ相談してください。 警察庁は、LANケーブルを抜く・無線をオフにするなどして隔離し、調査に必要なログが消えないよう電源は落とさないよう求めています。
手順と報告先はランサムウェア感染時の初動ガイドに、バックアップから戻せないときの相談先はデータ復旧業者の比較にまとめています。チェックリストのNo.10で連絡先を1枚にしておけば、当日に探す手間がなくなります。
よくある質問
- Q中小企業もランサムウェアに狙われますか?
- A
狙われます。警察庁の統計では、2025年のランサムウェアの被害報告226件のうち143件が中小企業でした。2026年1〜6月も、123件のうち79件が中小企業です。
- Q対策は何から始めればいいですか?
- A
VPN機器などの更新、社外から入る経路の多要素認証、ネットワークから切り離したバックアップの3つからです。2025年の統計では侵入経路の6割以上がVPN機器で、バックアップから復元できたのは回答の約2割でした。
- Qウイルス対策ソフトを入れていれば大丈夫ですか?
- A
それだけでは足りません。警察庁は、ウイルス対策ソフトやEDRなどのセキュリティ製品のほかに、VPN機器の更新、認証の強化、権限の最小化、オフラインのバックアップなども対策として挙げています。
- Qバックアップはクラウドに取っていれば十分ですか?
- A
クラウドでも、業務で使うネットワークやアカウントから消せる状態なら、一緒に暗号化・削除されるおそれがあります。2025年の統計では、復元できなかった理由の回答72件のうち48件が、バックアップも暗号化されたことでした。1つはネットワークから切り離し、実際に戻せるかを確かめてください。
- Q対策にはどれくらい費用がかかりますか?
- A
チェックリストの多くは、機器の設定と社内のルールで進められます。監視や駆け付けを外部に頼む場合、お助け隊サービス(1類)はネットワーク監視が月額1万円以下、端末監視が1台あたり月額2,000円以下(税抜き)と基準で決まっています。一方で、2025年に被害を受けて費用を回答した組織の5割超は、調査費用の総額が1,000万円以上でした。
- QVPNはやめたほうがいいですか?
- A
すぐにやめる必要はありません。最新の状態に保ち、多要素認証を設定し、使っていない接続を止めることが先です。将来的にVPNに頼らない仕組みを考えるなら、ゼロトラストとはで考え方を解説しています。
まとめ
中小企業のランサムウェア対策は、すべてを一度にやる必要はありません。次の順で進めてください。
- 今日:外部とつながる機器・管理者アカウント・バックアップの今の状態を知る
- 今週:多要素認証、リモートデスクトップの公開停止、切り離したバックアップ、連絡先の1枚
- 今月:委託先の接続、権限、更新、ログ、自社診断
- 半年・1年:バックアップから戻す、机上訓練、BCP、見直し
チェックリストの結果は、そのまま経営層への報告に使えます。感染が疑われたときは初動ガイドの手順へ、実際の被害の経緯を知りたいときは被害事例まとめへ進んでください。
出典(2026年10月1日確認)
警察庁
- 「ランサムウェア被害防止対策」 https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html
- 「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月) https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf
- 「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月) https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
IPA(情報処理推進機構)
- 「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月27日) https://www.ipa.go.jp/security/guide/sme/about.html
- 「5分でできる!情報セキュリティ自社診断」(ガイドライン付録3) https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_3.pdf
- 「SECURITY ACTION」 https://www.ipa.go.jp/security/security-action/
- 「情報セキュリティ10大脅威 2026」 https://www.ipa.go.jp/security/10threats/10threats2026.html /解説書[組織編] https://www.ipa.go.jp/security/10threats/omgdg50000008fi8-att/kaisetsu_2026_soshiki.pdf
- 「サイバーセキュリティお助け隊サービス」 https://www.ipa.go.jp/security/sme/otasuketai-about.html /「サイバーセキュリティお助け隊サービス基準 2.1版」(2025年9月8日) https://www.ipa.go.jp/security/sme/otasuketai/nq6ept000000faii-att/000092713.pdf
東京都
- 中小企業サイバーセキュリティ対策ポータル「中小企業におけるセキュリティ脅威への対策強化 ~ランサムウェアによる攻撃事例から対策を学ぶ~(2/2)」(2026年9月16日) https://cybersecurity-taisaku.metro.tokyo.lg.jp/basics/2026-%e3%83%ac%e3%83%99%e3%83%ab2-8/
JPCERT/CC・CISA
- JPCERT/CC「ランサムウエア対策特設サイト」 https://www.jpcert.or.jp/magazine/security/nomore-ransom.html
- CISA「#StopRansomware Guide」 https://www.cisa.gov/sites/default/files/2025-03/StopRansomware-Guide%20508.pdf