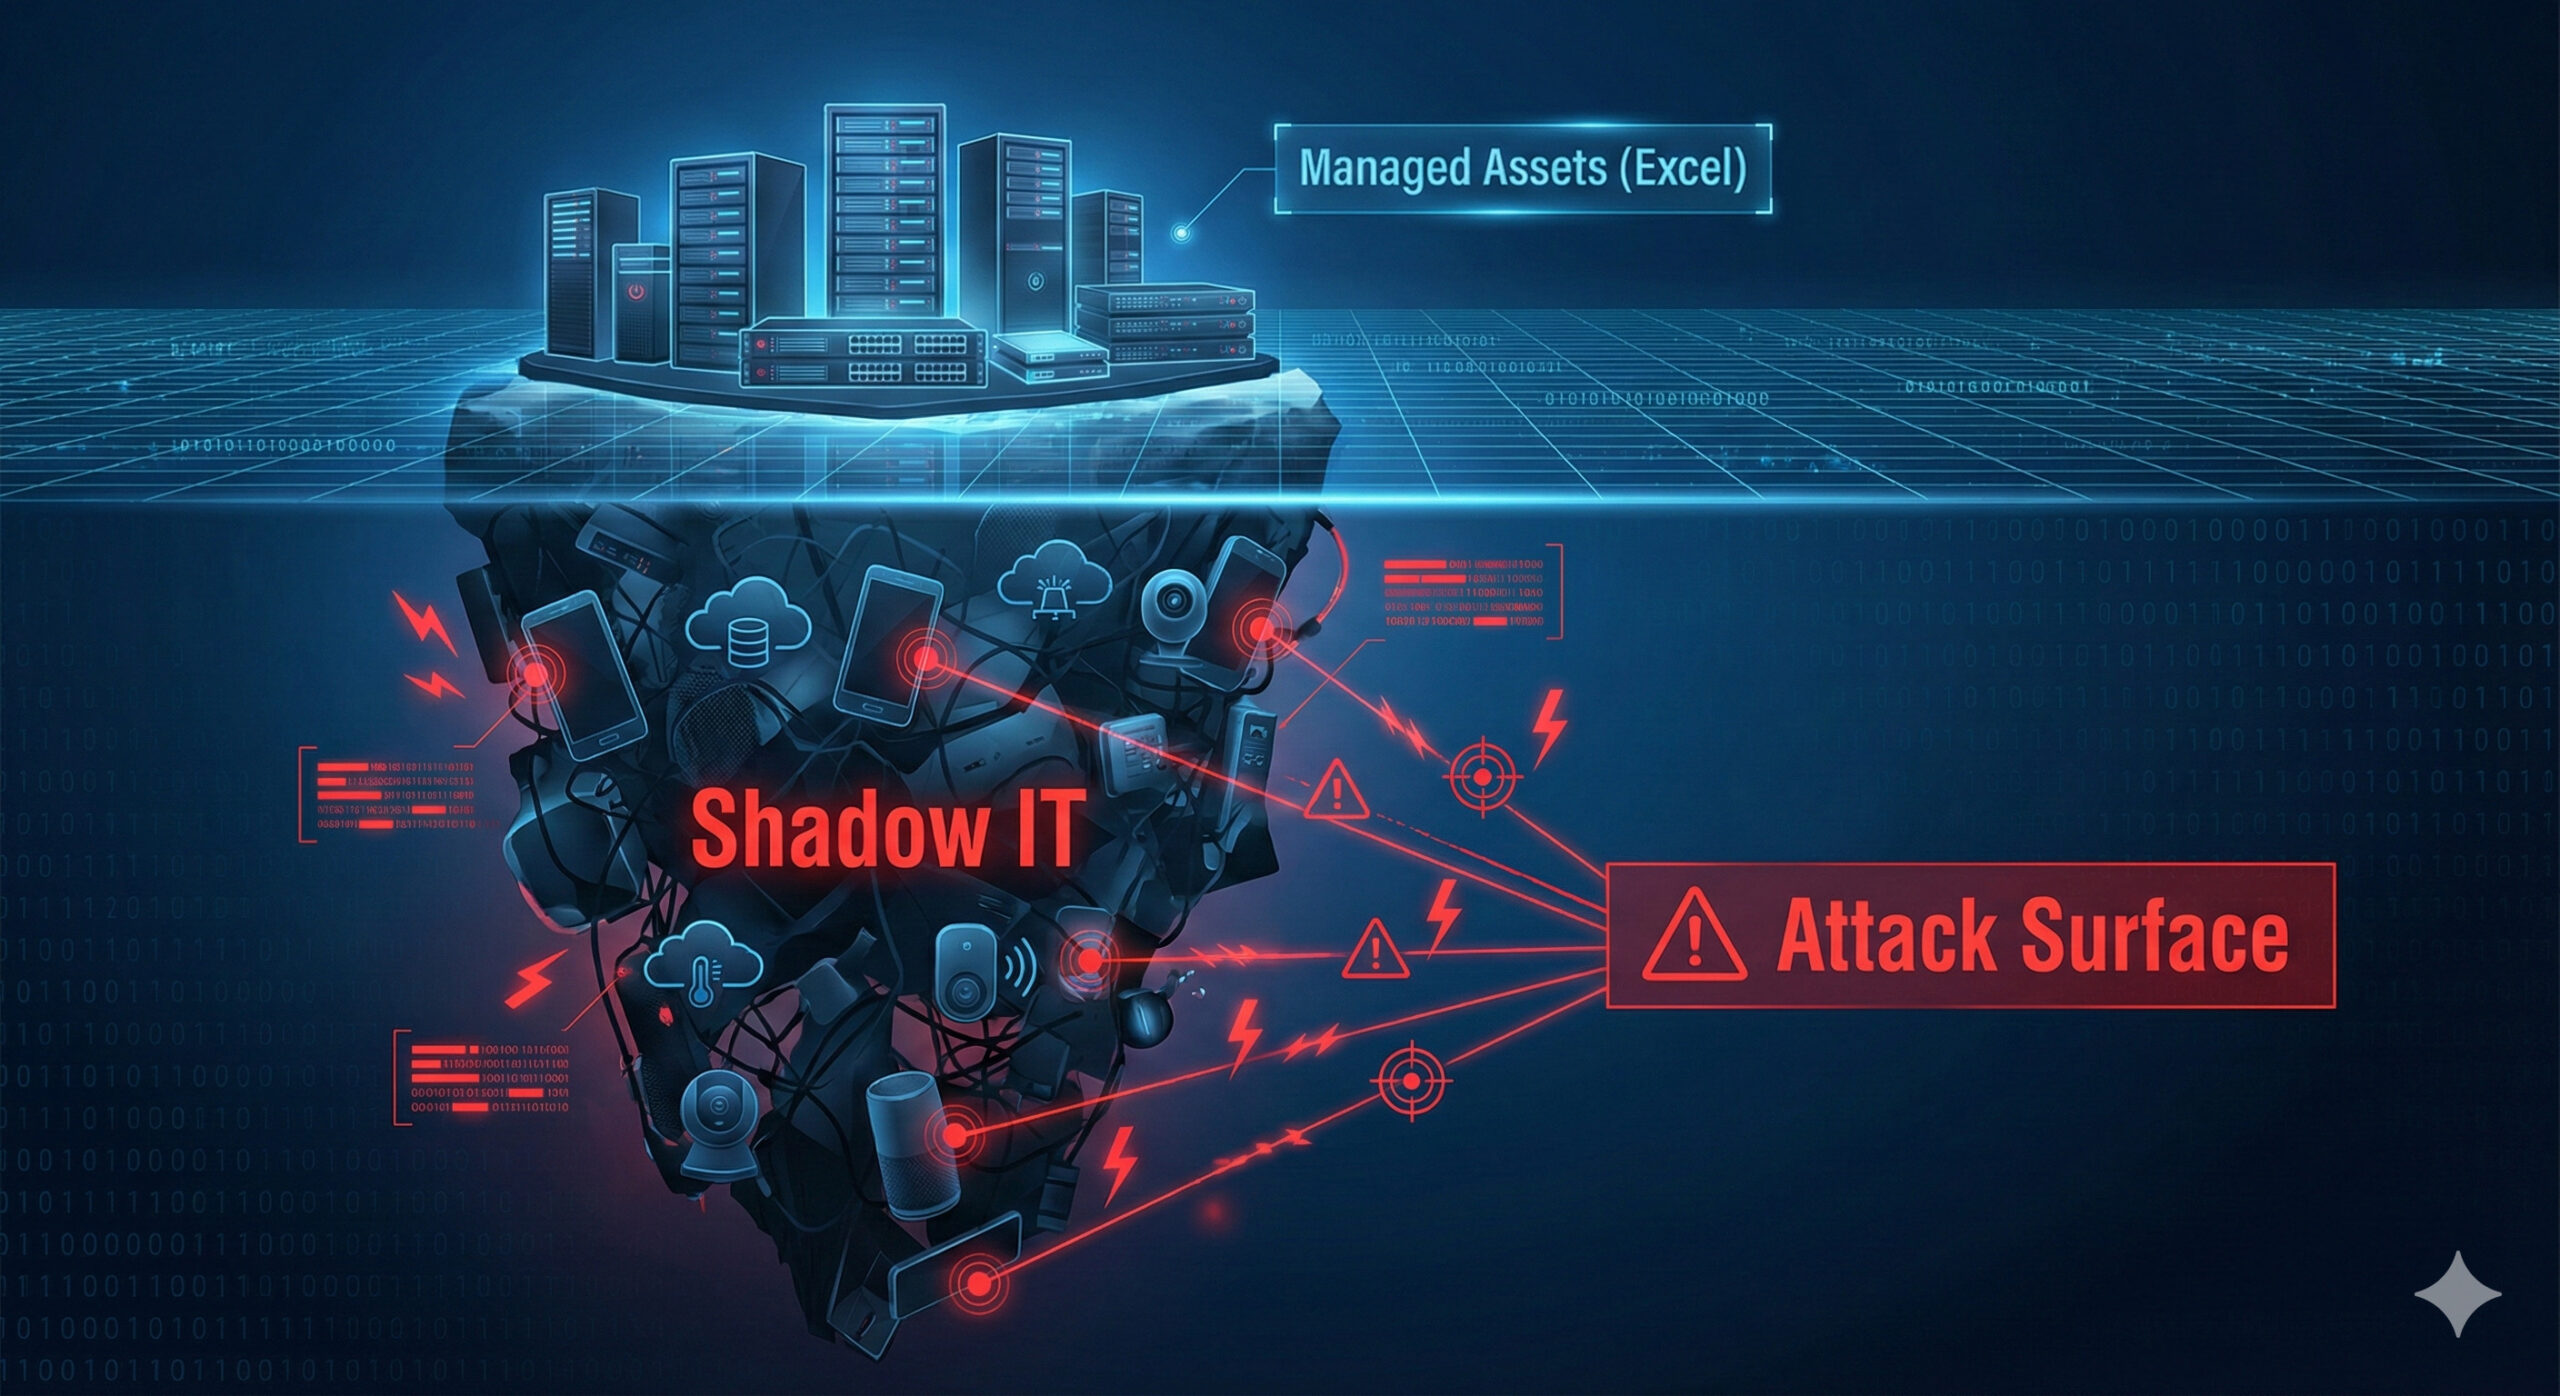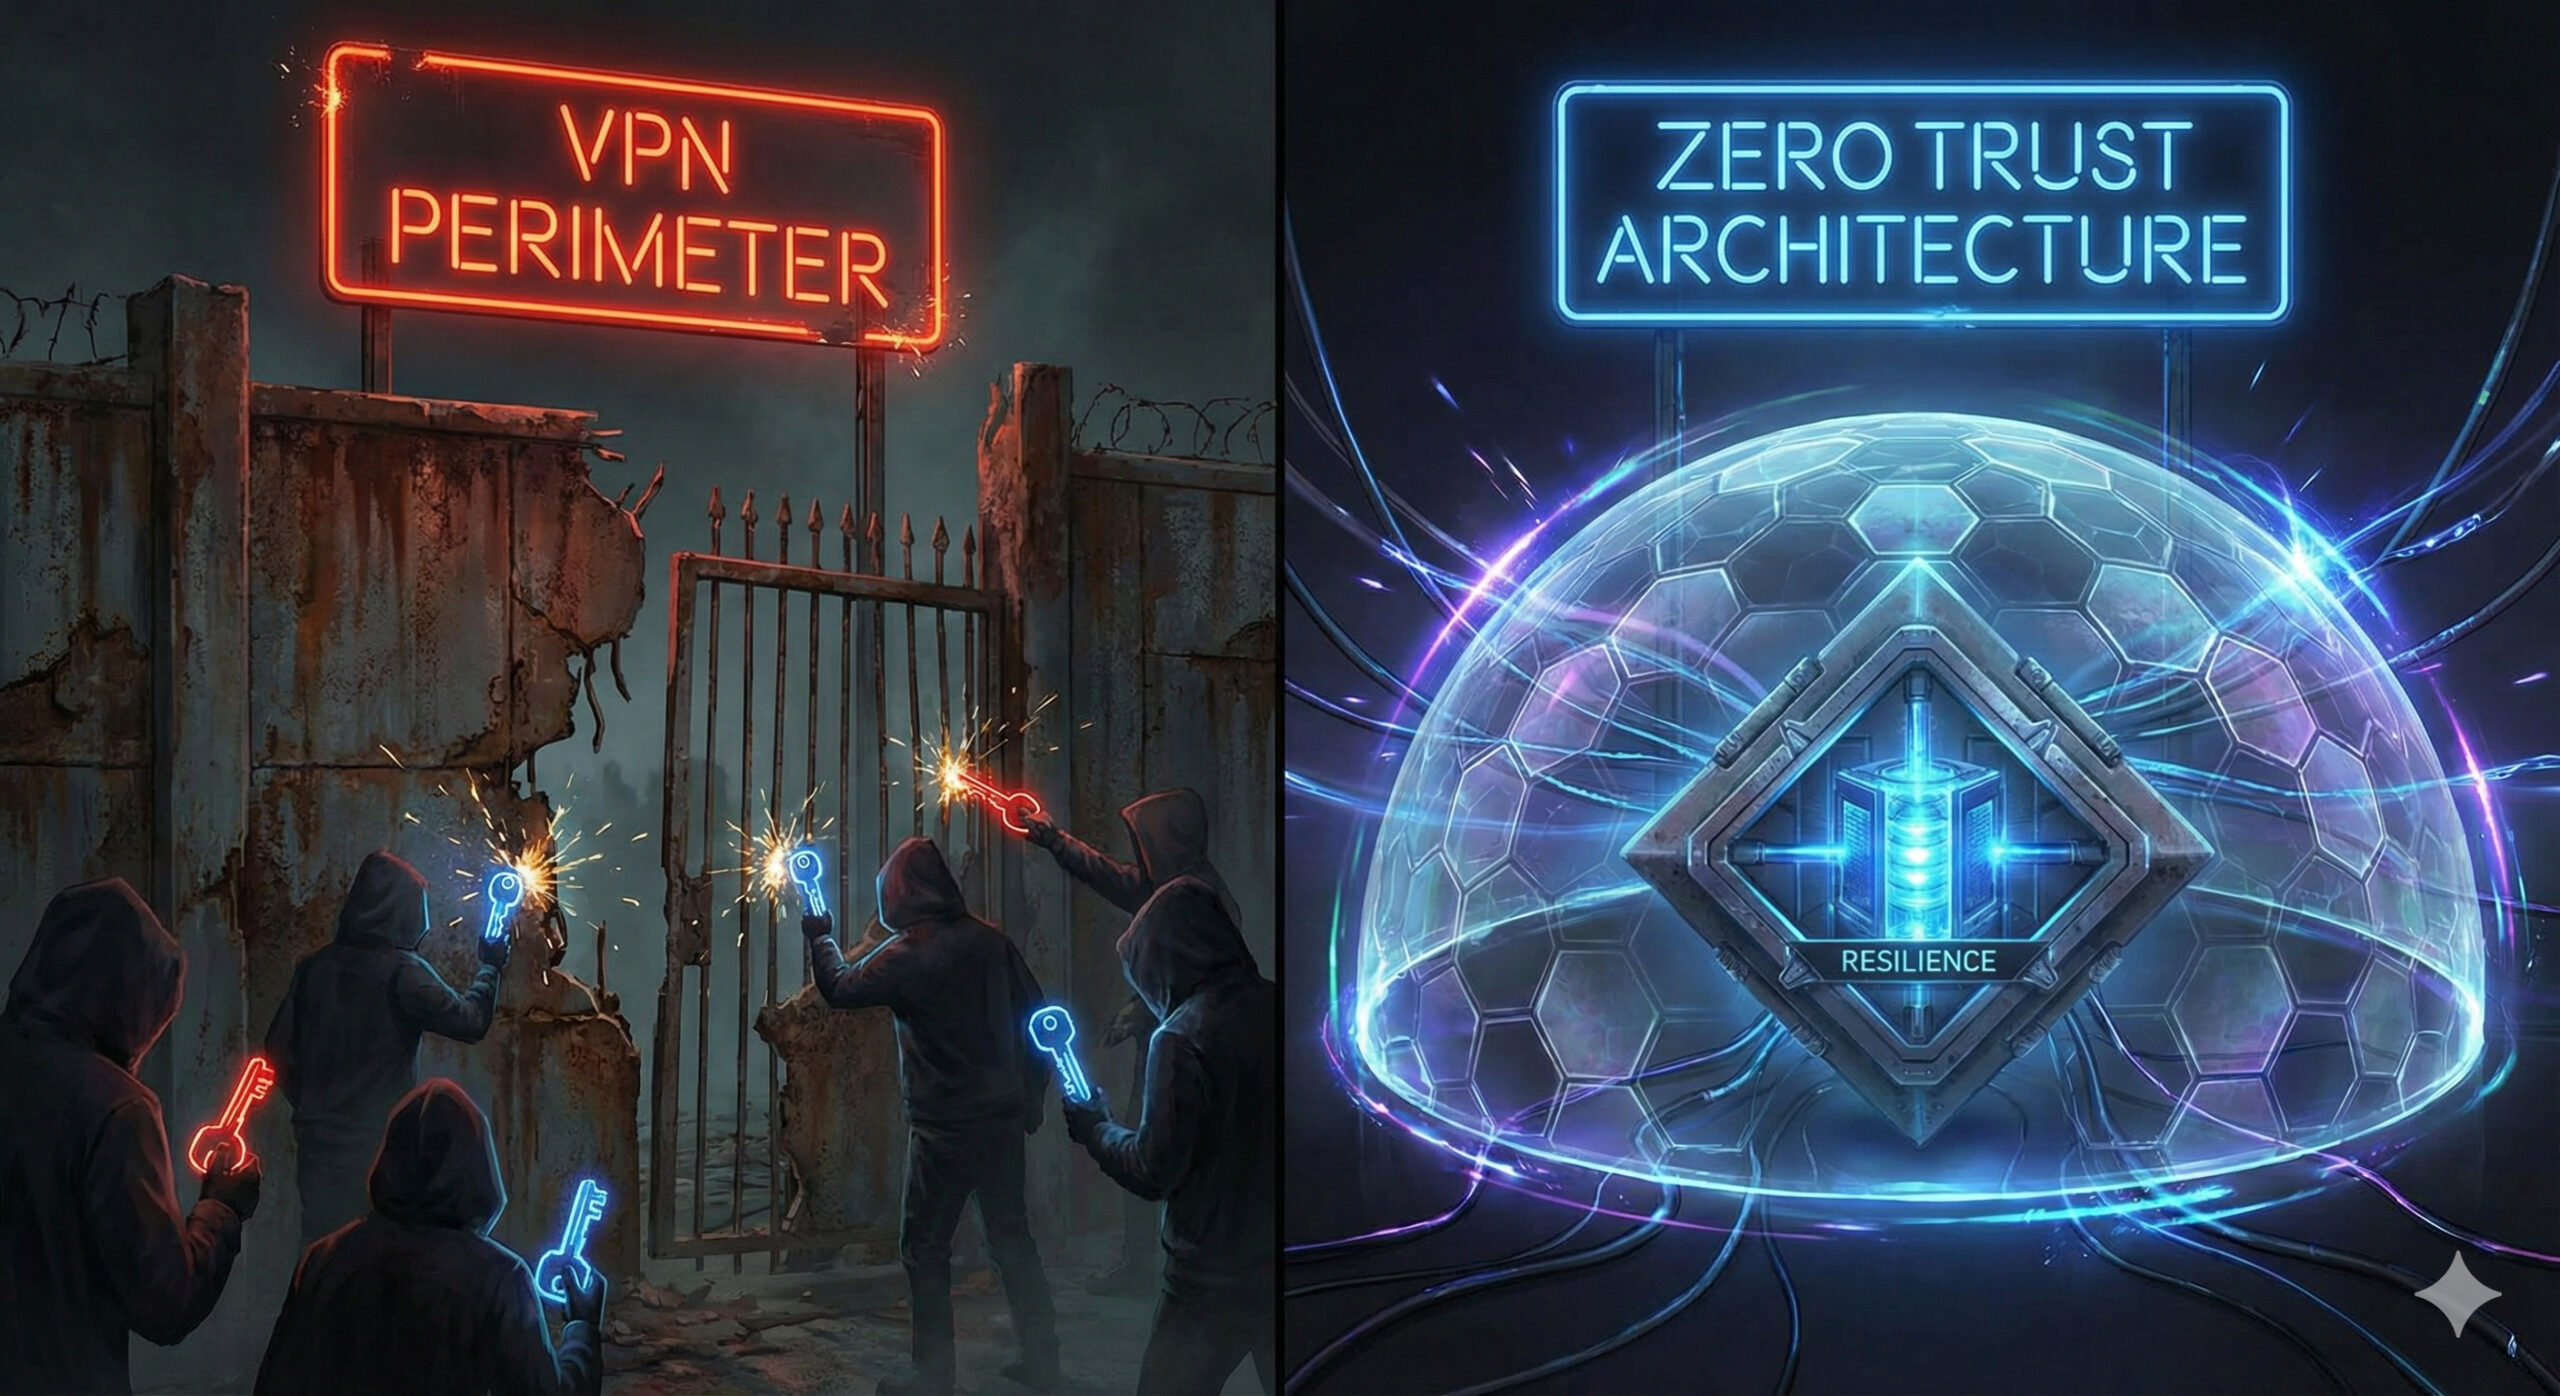
最終更新:2026年9月29日(公的資料・一次情報に基づき事実関係を修正)
~ ランサムウェアは「ウイルス」ではなく「事業」である ~
「ウチのような中堅企業を、わざわざハッカーが狙うはずがない」
「万が一感染しても、バックアップがあるからデータは戻せる」
もしあなたの会社の経営陣がこのような認識を持っていたら、それは極めて危険なサインです。なぜなら、現代のランサムウェア攻撃者は、愉快犯でも単独犯でもなく、明確なROI(投資対効果)に基づいて行動する「ビジネスマン」だからです。
彼らは「運悪く」あなたの会社を攻撃するのではありません。あなたの会社のVPNアカウントが「商品」としてブラックマーケットに並び、それを購入した実行犯が、業務として淡々と侵入してくるのです。
警察庁が2026年9月に公表した統計では、令和8年上半期にランサムウェア被害に遭った企業・団体のうち侵入経路の有効回答36件の内訳は、VPN機器が18件、リモートデスクトップが9件、その他が9件でした。報告書も「侵入経路はVPN機器が約5割を占める状況である」としています(警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」、2026年9月)。
本稿では、ランサムウェアの脅威分析に基づき、分業化された攻撃エコシステム「RaaS」の実態と、バックアップだけでは防げない「二重脅迫」という悪夢について解説します。そして、そこから生き残るための「ゼロトラスト」と「イミュータブルバックアップ」による統合防御戦略を提言します。
境界防御そのものがなぜ限界なのかは、前回のVol.01「境界防御」は崩壊したで解説しました。
敵は「愉快犯」ではない:分業化された「RaaS」の脅威
攻撃の民主化をもたらした「RaaS」モデル
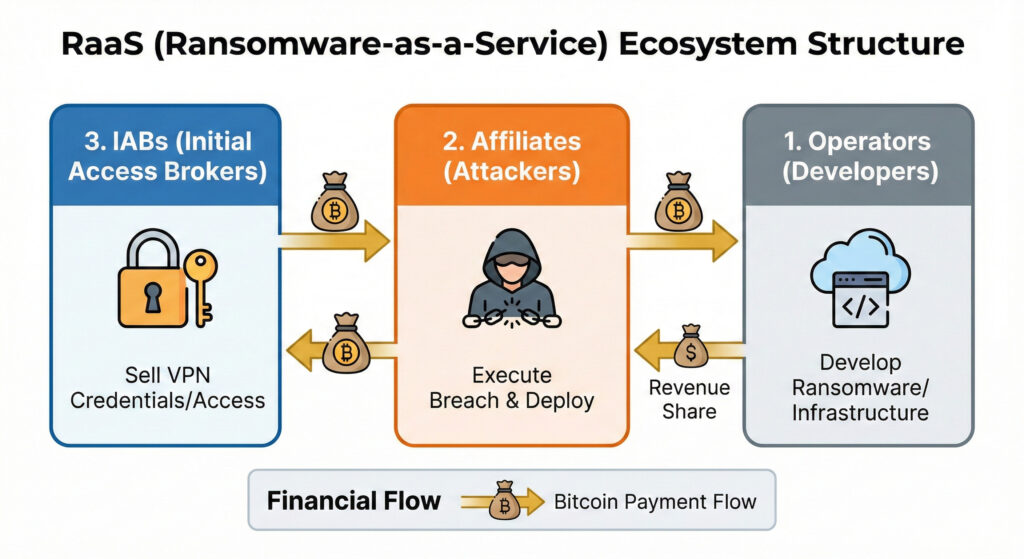
かつて、サイバー攻撃は高度な技術を持つハッカーだけの特権でした。しかし現在は違います。RaaS(Ransomware-as-a-Service)と呼ばれるエコシステムにより、攻撃の分業化が進みました。
RaaSの主な登場人物は以下の3者です。
- Operator(運営元): ランサムウェアの開発、決済システムやリークサイト(暴露サイト)の運営を行う。
- Affiliate(実行犯): 実際に企業のネットワークへ侵入し、ランサムウェアを実行する。得た身代金は運営元と分け合い、取り分の比率はグループや条件によって異なる。
- IAB (Initial Access Broker): 企業への「侵入経路(VPNのID/パスワードや脆弱性情報)」を専門に収集し、Affiliateに販売する仲介屋。
企業への「侵入経路」はダークウェブで売買されている
特に恐ろしいのが IAB の存在です。彼らは侵入しやすい企業のリスト(VPN認証情報など)を作成し、ダークウェブ上のフォーラムで販売しています。Group-IBの調査では、2021年下半期〜2022年上半期に売られた侵入経路の1件あたりの平均価格は約2,800米ドルでした(Group-IB、2023年1月)。一方、Rapid7が2025年の出品を分析した報告では、平均基本価格は113,275米ドルで、前年の2,726米ドルから大きく上がっています(Rapid7、2026年3月)。
つまり、実行犯(Affiliate)は、高度なハッキング技術がなくても、IABからあなたの会社の「合鍵」を買い、Operatorから「凶器(ランサムウェア)」を借りることで、攻撃を実行できてしまうのです。これが、企業規模に関わらず被害が高い水準で続いている主な要因の一つです。国内のランサムウェア被害の報告件数は、令和4年から令和7年まで年間197〜230件で推移し、令和8年上半期は123件と、半期の件数としては統計を取り始めて以降で最多になりました。被害に遭った企業・団体の約6割は中小企業です(警察庁、2026年9月)。
侵入後の「潜伏期間」:彼らはあなたの隣で息を潜めている
暗号化は「攻撃の開始」ではなく「完了」の合図
「ランサムウェアに感染した!」と気づくのは、PCの画面に脅迫文が表示された瞬間でしょう。しかし、攻撃者にとってそれは「仕事の仕上げ」に過ぎません。
攻撃者が侵入してから検知されるまでの時間(滞留時間)は、Sophosの2026年の報告で中央値3日(Sophos、2026年)、Mandiantの「M-Trends 2026」で世界の中央値14日とされています(Google Cloud/Mandiant、2026年)。一方で、侵入から1時間未満でランサムウェアの展開に至る例もあり、その時間は事例によって大きく異なります(Microsoft、2022年5月)。この間、彼らはあなたのネットワーク内部で、誰にも気づかれずに以下のような活動を行います。
- 内部探索(Reconnaissance):
Advanced Port Scannerなどのツールを使い、ファイルサーバーやドメインコントローラー(AD)の場所を特定する。 - 権限昇格(Privilege Escalation):
Mimikatzなどを使い、メモリ上の認証情報を盗んでドメイン管理者権限を奪取する。 - バックアップの無効化:
ここが重要です。彼らはあなたが復旧できないよう、ボリュームシャドウコピー(VSS)を削除し、バックアップサーバーへのアクセス権を奪ってデータを破壊します。
彼らは、あなたが「絶対に身代金を払わざるを得ない状況」を完璧に作り上げてから、最後に暗号化のスイッチを押すのです。
「二重脅迫」の罠:バックアップで復旧しても終わらない
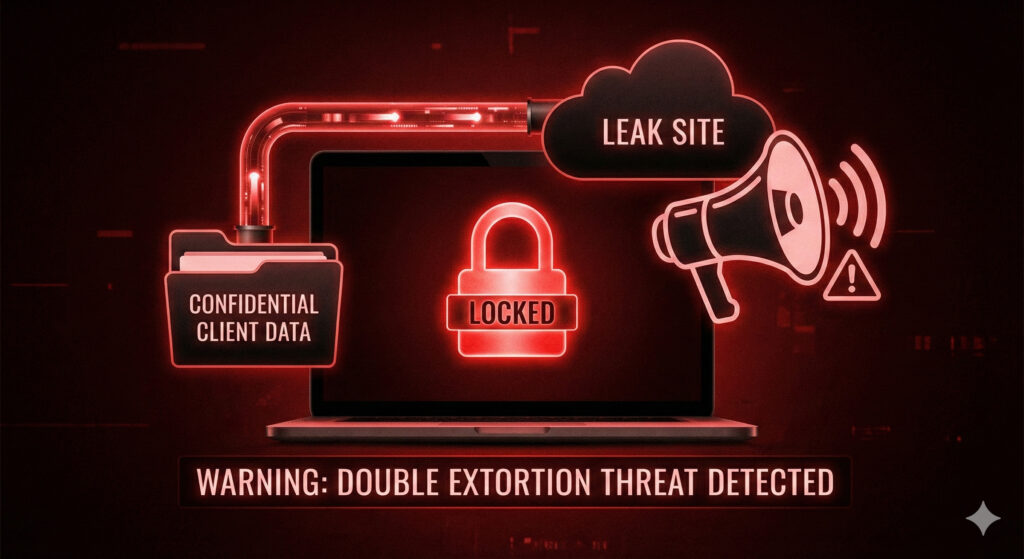
データを「盗んでから」暗号化する
「バックアップがあるから、最悪システムを初期化して復元すればいい」
このBCP(事業継続計画)は、現代のランサムウェアには通用しません。なぜなら、彼らの主力戦術は「二重脅迫(Double Extortion)」だからです。
攻撃者はデータを暗号化する前に、機密情報(顧客リスト、図面、人事データなど)を外部のクラウドストレージ(MEGAやDropboxなど)へ密かに持ち出します(Exfiltration)。
そして、「身代金を払わなければ、盗んだデータをリークサイトで全世界に公開する」と脅すのです。
経営を揺るがす「社会的信用の失墜」
たとえバックアップからシステムを復旧できたとしても、「情報の流出」という事実は消せません。
- 顧客からの損害賠償請求
- 取引先からの契約解除
- GDPR(EU域内の個人データを扱う場合)による制裁金や、個人情報保護法の命令違反に対する罰則(法人は1億円以下の罰金)(個人情報保護委員会「よくある質問」Q11-1)
- ブランドイメージの失墜
これらは、バックアップデータでは決して修復できない経営ダメージです。実際に国内の製造業でも、ニデックインスツルメンツが、攻撃者のリークサイトに本件に関連すると思われるダウンロードサイトへのリンクが掲載されたことと、親会社のニデックに対して身代金の支払要求があったことを公表しています(ニデック、2024年7月)。
生存のための「ゼロトラスト」×「イミュータブルバックアップ」
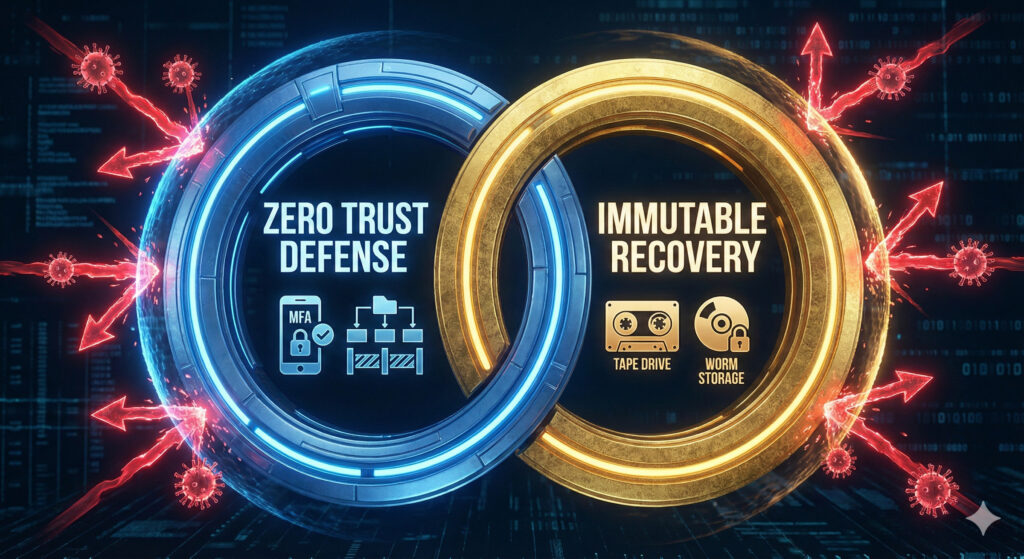
防御:IABに「合鍵」を使わせない(ゼロトラスト)
RaaSの分業体制に対抗するには、「境界防御」ではなく「ゼロトラスト」の原則が必要です。
- 多要素認証(MFA)の強制:
たとえIABがあなたのVPNパスワードを売っていたとしても、MFAがあれば、パスワードだけで侵入される危険を大きく減らせます。ただし、MFAの方式によってはフィッシングや「プッシュ爆撃」などで突破されるおそれがあり、認証を経ずに悪用できるVPN機器の脆弱性を突かれた場合は、MFAでは防げません。フィッシング耐性のあるMFAを選び、VPN機器の脆弱性修正(パッチ適用)も併せて行います。 - マイクロセグメンテーション:
ネットワークを細かく分割し、万が一侵入されても、サーバー間を自由に移動(ラテラルムーブメント)させない設計にします。
蘇生:攻撃者が触れない「聖域」を作る(レジリエンス)
そして、二重脅迫や破壊工作に備え、バックアップの設計を根本から見直す必要があります。
- イミュータブル(不変)ストレージ:
「書き込みはできるが、変更・削除はできない」設定を施したストレージにバックアップを保存します。たとえばAmazon S3のオブジェクトロックでは、コンプライアンスモードで保持期間を設定すれば、保持期間中はルートユーザーを含め誰も削除できません。ただし、特別な権限があれば削除できるモード(ガバナンスモード)もあるため、設定の確認が必要です。 - 3-2-1ルールの徹底:
データのコピーを3つ持ち、2つの異なる媒体に保存し、1つはオフサイト(事業所から離れた場所)に保管します。これとは別に、ネットワークから切り離したオフラインのバックアップを持つことも推奨されています(CISA)。ネットワークから物理的に切り離されたテープメディアなどは、有効な選択肢です。
ゼロトラストと復旧(レジリエンス)を一体で考える理由は、ZTRラボ戦略技術白書で詳しく解説しています。
結論:「感染」を前提としたBCPへの転換
ランサムウェアは、もはや「災害」ではなく、組織化された「犯罪ビジネス」です。彼らは効率的に収益を上げるため、防御の甘い企業を狙い、最も痛手となるデータを人質に取ります。
中堅・成長企業が生き残る道は一つ。
「侵入されるかもしれない」という前提(Assume Breach)に立ち、ゼロトラストで侵入のハードルを極限まで上げつつ、万が一の時はイミュータブルバックアップからできるだけ早く事業を再開できる体制を作ることです。
まずは「バックアップがネットワークにつながりっぱなしになっていないか?」を確認することから、あなたの会社の生存戦略を始めてください。