1. エグゼクティブサマリー:防御と復旧の「不可分」な関係
2026年現在、企業にとって大きな脅威の一つはランサムウェアである。IPAの「情報セキュリティ10大脅威 2026」でも、組織向けの1位は「ランサム攻撃による被害」とされている(IPA、2026年)。データの暗号化に加えて、盗み出したデータの公開をちらつかせて脅す手口が使われることもある。かつて企業のデジタル資産を守っていた「境界防御(Perimeter Defense)」モデルは、クラウドとテレワークの普及、そして攻撃手法の高度化により、もはや前提として通用しなくなったと当ラボは考える。
本白書では、Googleのゼロトラスト実装モデル「BeyondCorp」(Ward & Beyer「BeyondCorp: A New Approach to Enterprise Security」、USENIX ;login:、2014年12月)の技術的アーキテクチャを再評価し、それをZTRラボが提唱する「サイバーレジリエンス(回復力)」の文脈で再定義する。
我々の結論は一つである。
「ゼロトラスト(侵入の極小化)」と「BCP(確実な復旧)」は別個の対策ではなく、相互に依存する生存戦略の両輪である。
BeyondCorpが示す厳格なアクセスポリシーは、利用者の経路を使った攻撃者のラテラルムーブメント(横展開)を難しくし、最後の砦であるバックアップシステムを守るための有力な防御層の一つとなる。CISAもオフラインの暗号化バックアップの保持を勧めており(CISA「#StopRansomware Guide」)、ほかの対策と組み合わせて使うのが前提である。
ゼロトラストの考え方と連載(全15回)の一覧は、ゼロトラストとは?(わかりやすく解説)にまとめている。
2. 境界防御モデルの敗北と「信頼」の再定義
2.1 「信頼できる内部」という神話の崩壊
従来のセキュリティモデルは、ファイアウォールの内側(社内LAN)を「信頼できる(Trusted)」、外側を「信頼できない(Untrusted)」と定義していた。しかし、BeyondCorpの原論文は、Google自身の経験から、この内部への信頼は誤りだったと述べている(原文「Google’s experience has proven that this faith is misplaced」、USENIX ;login:、2014年12月)。
一度内部に侵入されれば、攻撃者は「信頼された社員」になりすまし、フラットなネットワーク内を自由に移動できるおそれがある。VPN接続後の内部が無条件に信頼される設計では、VPNを通って入り込んだ侵入者も自由に動けてしまう。
2.2 攻撃者が狙う「横展開(Lateral Movement)」
ランサムウェア攻撃において、初期侵入(Initial Access)は始まりに過ぎない。攻撃者はその後、ドメインコントローラーやバックアップサーバーなど重要なシステムへの「横展開」を狙うことがある。CISAも、多くのランサムウェアがアクセスできるバックアップを探し、削除や暗号化を試みると注意を促している(CISA「#StopRansomware Guide」)。
境界防御モデルでは、一度内部に入るとサーバー間の通信制御(セグメンテーション)が甘いケースが多く、これが被害を全社規模に広げる大きな要因になりやすい。「侵入されること」自体よりも、「侵入後に自由に動かれること」こそが、致命的な経営リスクを生むのである。
3. BeyondCorpアーキテクチャ:ゼロトラストの実装詳細
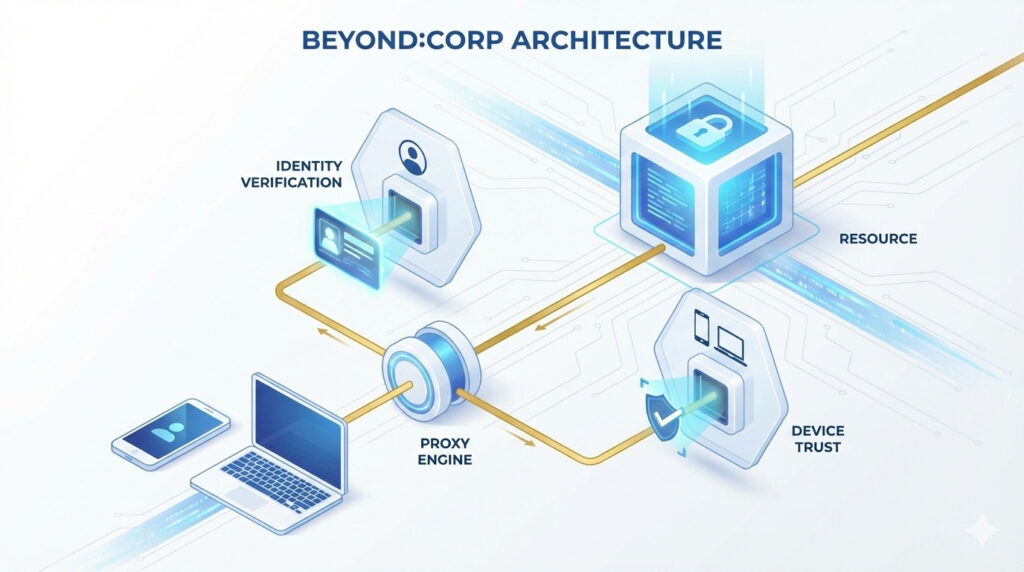
BeyondCorpは、信頼の基点を「ネットワークの場所(IPアドレス)」から「ユーザーとデバイスのコンテキスト」へ移行させるアーキテクチャである。これを実装することで、物理的な場所に関係なく、セキュアな業務遂行が可能となる。
3.1 アイデンティティとデバイスの「厳格な認証」
すべてのアクセスリクエストに対し、以下の検証を求める。例外を認める場合も、承認制で期限付きにする(Googleも、利用者が一時的な例外を申請する手続きを設けていた)。
- User Trust (誰が):
ID/パスワードという「知識情報」だけに依存しない。FIDO2/WebAuthnを用いた耐フィッシング多要素認証(MFA)を必須とすることを当ラボは推奨する。CISAは、広く利用できる耐フィッシング認証はFIDO/WebAuthn認証だけだとしている(CISA「Implementing Phishing-Resistant MFA」、2022年10月)。なお、2014年の原論文が求めているのは一次と二次の認証情報であり、FIDO2の指定はない。 - Device Trust (どの端末で):
組織が管理するデバイスのみを許可し、デバイスの状態(OSのパッチ適用状況など)によって信頼の度合いを変える。ディスク暗号化やEDRの稼働を条件に加えるのは当ラボの推奨である。- デバイスごとの証明書を相互TLS(mTLS)で検証することで、攻撃者が持ち込んだ攻撃用PCや、管理外のBYOD端末からのアクセスを論理的に拒否する。
3.2 アクセスプロキシと動的ポリシーエンジン
VPNの利用を必要な人に限るところから段階的に縮小・廃止を目指し、すべてのアプリケーションの手前に「アクセスプロキシ」を配置する(原論文の言葉は Access Proxy。Identity-Aware Proxy〈IAP〉はGoogle Cloudの製品名)。
- 動的判定:
ポリシーエンジンは、ユーザーの属性、デバイスの状態、ロケーションなどのコンテキストを分析し、リクエストごとに認可・拒否を決定する(per-request authorization)。アクセス時刻などを条件に加えるのは例示である。 - マイクロセグメンテーション(別の対策として併用):
BeyondCorpの原論文が扱うのは、利用者と端末から業務アプリへのアクセスの制御であり、サーバー同士の通信を分ける仕組みは書かれていない。仮にWebサーバーが侵害されたとき、そこからデータベースやバックアップサーバーへの直接通信を絞るには、マイクロセグメンテーションを別の対策として組み合わせる。
BeyondCorpへの移行を日本企業の現実に合わせて段階的に進める手順は、ZTR戦略的ブリーフィング:VPN完全撤廃へのロードマップで示している。Googleが並行稼働と段階的適用で進めた点は、Vol.09「いきなり完成形を目指すな」でも取り上げている。
4. レジリエンスへの接続:ゼロトラストがいかにBCPを成功させるか
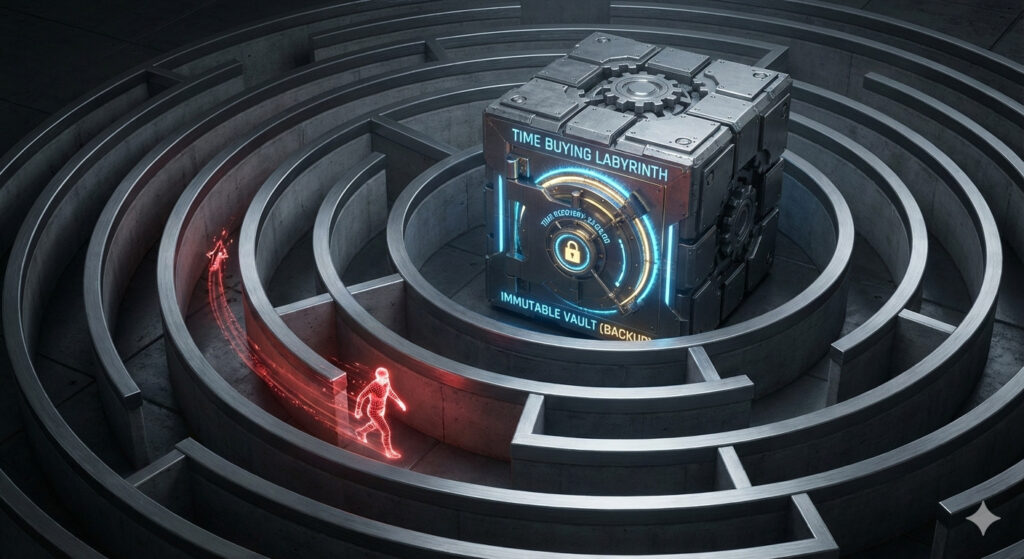
ZTRラボの独自視点として、BeyondCorpアーキテクチャが「データ復旧(BCP)」にどう貢献するかを定義する。ここが、本白書の最大のハイライトである。
4.1 時間稼ぎとしてのゼロトラスト
当ラボは、ランサムウェア被害の深刻さを大きく左右するのは「全社暗号化までの時間」だと考えている。
BeyondCorpの厳格な認証は、利用者の経路を使った攻撃者の探索や横展開を難しくする。サーバー間の横展開は、マイクロセグメンテーションを別に組み合わせることで遅らせやすくなる。
盗んだアカウントで業務アプリにアクセスするたびに、利用者と端末の確認を受けなければならない状況を作り出すのだ。この意図的な「遅延」は、EDRによる検知と、セキュリティチームによる封じ込め(Isolation)を間に合わせるための「黄金の時間」を生み出しうる、というのが当ラボの見解である。
4.2 バックアップシステムの「聖域化」
最も守るべきは「バックアップデータ」である。BeyondCorpのモデルをバックアップシステム管理にも適用する。
- 特権アクセスの排除:
バックアップ管理コンソールへのアクセスを、特定の管理端末かつ特定の管理者(FIDO2必須)のみに限定することを当ラボは推奨する。 - 論理的隔離:
バックアップストレージへの通信経路をプロキシで絞り込み、SMBプロトコル経由の拡散を防ぐ。CISAも、攻撃者がSMBを使ってマルウェアを組織内に広げると指摘している(CISA「#StopRansomware Guide」)。 - イミュータブル(不変)性の担保:
AWS S3の「Object Lock」をコンプライアンスモードで設定すれば、保持期間中はルートユーザーを含めて誰もオブジェクトを上書き・削除できない。一方、ガバナンスモードでは s3:BypassGovernanceRetention 権限を持つユーザーが上書き・削除できるため、管理権限を奪われた場合に備えるならコンプライアンスモードを選ぶ(AWS「Amazon S3 ユーザーガイド」)。これを組み合わせることで、復旧能力を維持しやすくなる。
5. 結論:侵入前提時代の技術的マニフェスト
もはや「侵入を防ぐ」だけのセキュリティは存在しない。我々が目指すべきは、以下の2つを実現することである。
- 侵入されても被害を広げにくいゼロトラスト・アーキテクチャ
- 何があっても事業を継続できるサイバーレジリエンス(回復力)
BeyondCorpの実装は、単なるVPNの代替プロジェクトではない。それは、攻撃者の自由を奪い、自社の生命線(データ)を守り抜くための、現代企業にとっての「生存インフラ」の構築だと当ラボは考える。
今こそ、境界の幻想を捨て、真の守りを固める時だ。
各論を順に読み進めたい場合は、ゼロトラストとは?(わかりやすく解説)の連載一覧から始めてほしい。
本記事に関するご相談はお問い合わせページからどうぞ。
最終更新:2026年10月1日(公的資料・一次情報に基づき事実関係を修正)