1. はじめに:なぜ「脱VPN」が経営課題なのか
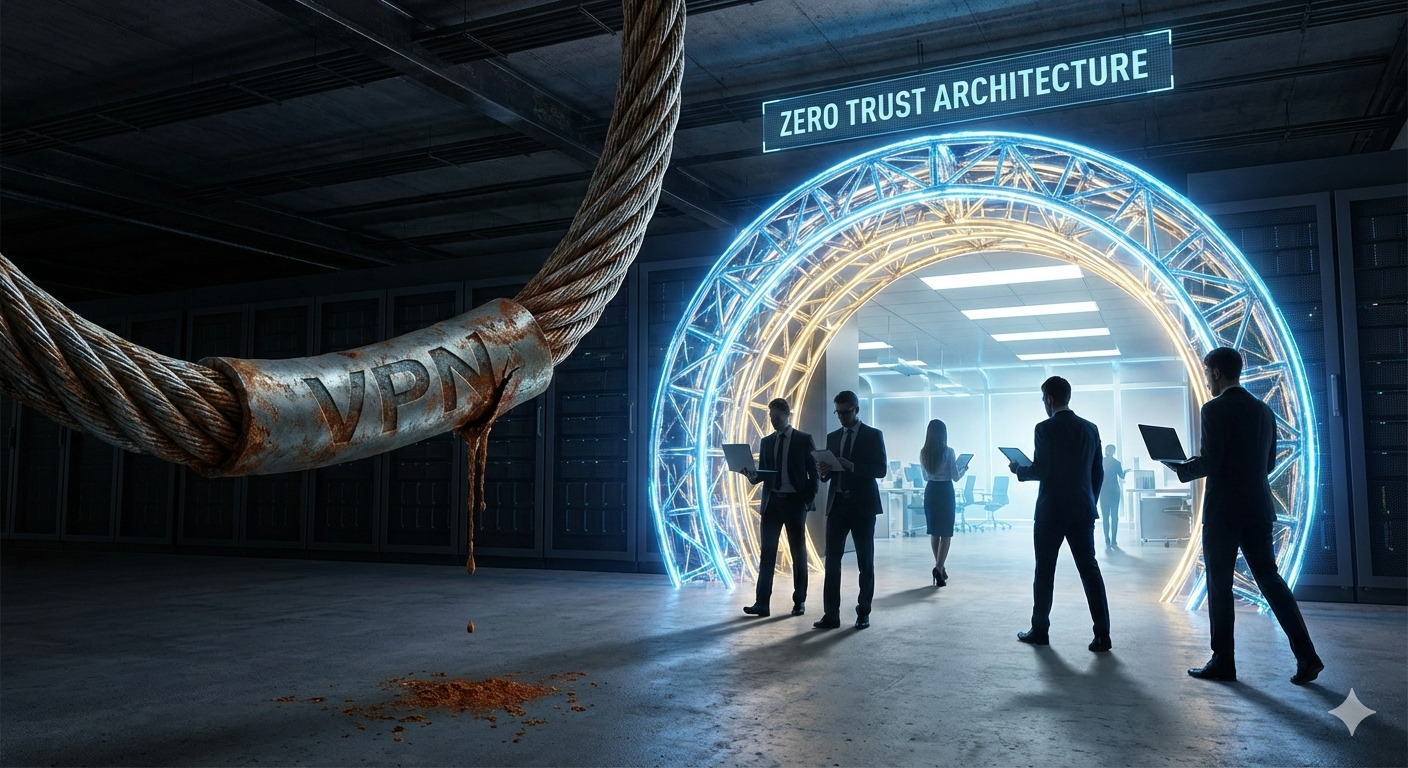
多くの日本企業において、VPN(Virtual Private Network)はテレワークの生命線と考えられている。しかし、攻撃者の視点から見れば、脆弱性が残ったVPN装置は、ランサムウェアの侵入口になるおそれがある。
VPN機器の脆弱性を突かれると、認証を突破され、ネットワーク全体に被害が広がるおそれがある。一度内側に入られると、従来の境界防御モデルでは横展開(ラテラルムーブメント)を防ぎにくい。
本ブリーフィングでは、Googleが実践したゼロトラストモデル「BeyondCorp」への移行プロセスを、日本企業の現実に合わせて再構築し、「セキュリティ強化」と「BCP(事業継続)」を同時に達成するための戦略的ロードマップを提示する。
ゼロトラストの考え方と連載(全15回)の一覧は、ゼロトラストとは?(わかりやすく解説)にまとめている。VPNを中心とした境界防御がなぜ限界を迎えたのかは、Vol.01「境界防御」は崩壊したで解説している。
2. Phase 1:資産の「完全な可視化」なくして制御なし
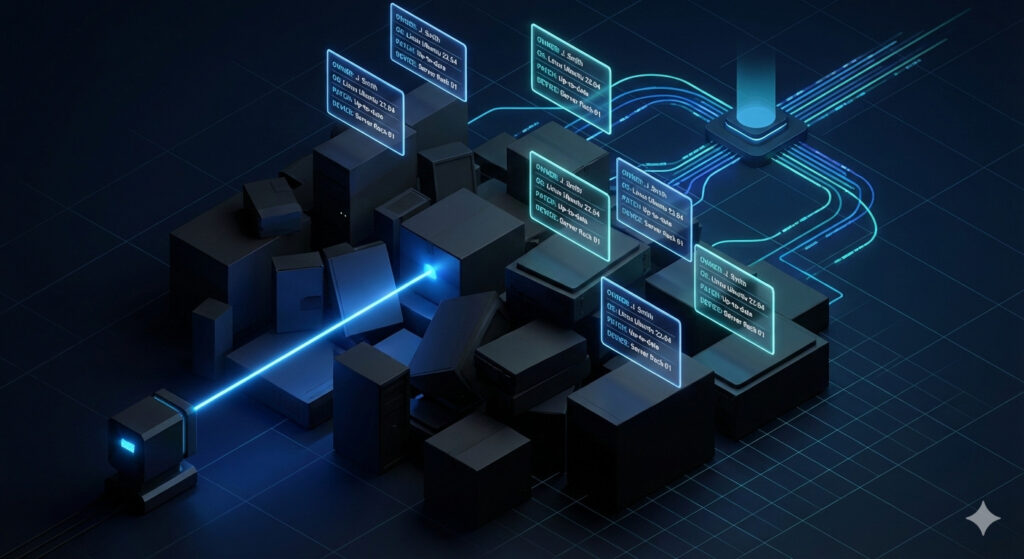
ゼロトラスト移行の最初の、そして大きな障壁になりやすいのは「自社に何があるか把握していない」ことだ。Googleも、在庫(インベントリ)をインベントリに基づくアクセス制御の第一の前提条件に挙げている(Google「BeyondCorp: Design to Deployment at Google」、2016年)。
2.1 「信頼できるインベントリ」の構築
管理されていないデバイス(Shadow IT)からのアクセスを遮断するためには、まず「管理されているデバイスとは何か」を定義しなければならない。
- デバイス情報の統合:
MDM(モバイルデバイス管理)、EDR、資産管理ツールのデータを突き合わせ、重複のない「正」のデータベースを作成する。 - バックアップ資産の特定:
どこに重要データがあり、どのサーバーがBCP上の「守るべき核(Core)」なのかを特定し、タグ付けを行う。これができていないと、ポリシーの優先順位をつけにくくなる。
2.2 アクションアイテム
- [ ] 社内端末の全台数と、EDR未導入端末のリストアップ。
- [ ] ユーザーIDと利用端末の紐付け(1対N)の洗い出し。
3. Phase 2 & 3:段階的移行とアクセスポリシーの適用
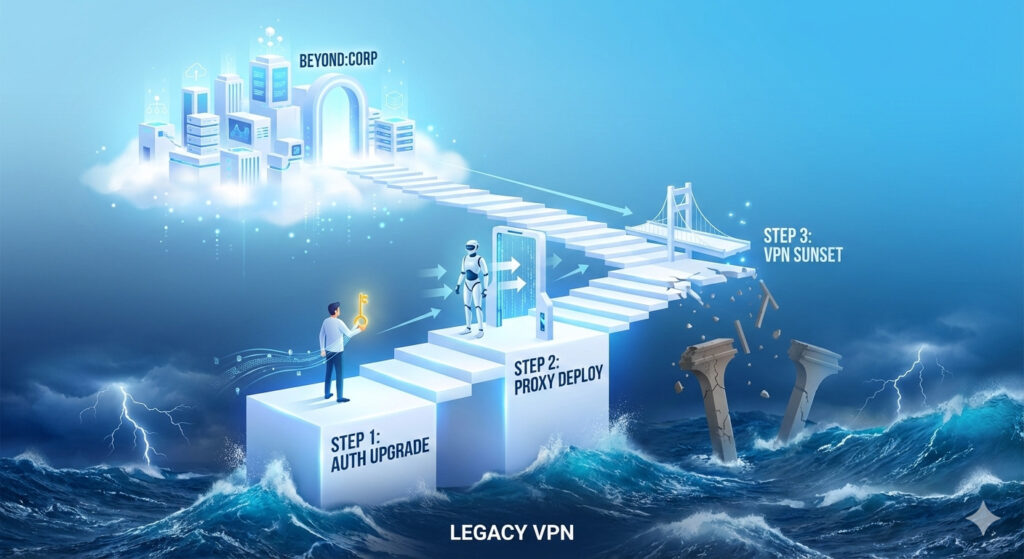
いきなり全社のVPNを止めるのは自殺行為だ。Googleは、社員の生産性を落とさずにネットワークアクセスの基本を変えることを目指し、多層的かつ段階的に移行した(Google「Migrating to BeyondCorp」、2017年)。
Phase 2:認証基盤の強化とパイロット導入
- IDaaSへの集約:
Active Directoryのみに依存せず、クラウドベースのIDaaS(Okta、Microsoft Entra ID等)へ認証を集約し、FIDO2によるMFAを強制化する。 - 低リスク領域からの適用:
まずはWeb会議システムや経費精算システムなど、比較的機密性の低いWebアプリから「プロキシ経由(VPNレス)」でのアクセスに切り替える(これは本稿の提案。Googleは利用の多いWebアプリから着手し、徐々にリスクの高い業務へ広げたとしている)。 - 開発者・特権IDの隔離:
最も狙われやすい管理者アクセスに対し、ハードウェアキー(YubiKey等)を必須化する。
Phase 3:VPNの「サンセット(日没)」プロセス
- VPNの用途限定:
ほとんどのWebアプリをプロキシ経由に移行した後、RDP/SSHが必要なレガシーシステムのみVPN利用を残す。 - 最終的な廃止:
レガシーシステムへのアクセスも、IAP(Google CloudのIdentity-Aware Proxy。TCP転送でSSHやRDPを暗号化トンネル経由で中継できるが、対象はGoogle CloudのVM)やZTNA製品等で中継し、最終的にVPN装置の電源を落とす。
一気に切り替える「ビッグバン移行」がなぜ失敗しやすいのかは、Vol.09「いきなり完成形を目指すな」で詳しく解説している。
4. 経営層への提言:ROI(投資対効果)とBCP予算としての正当化
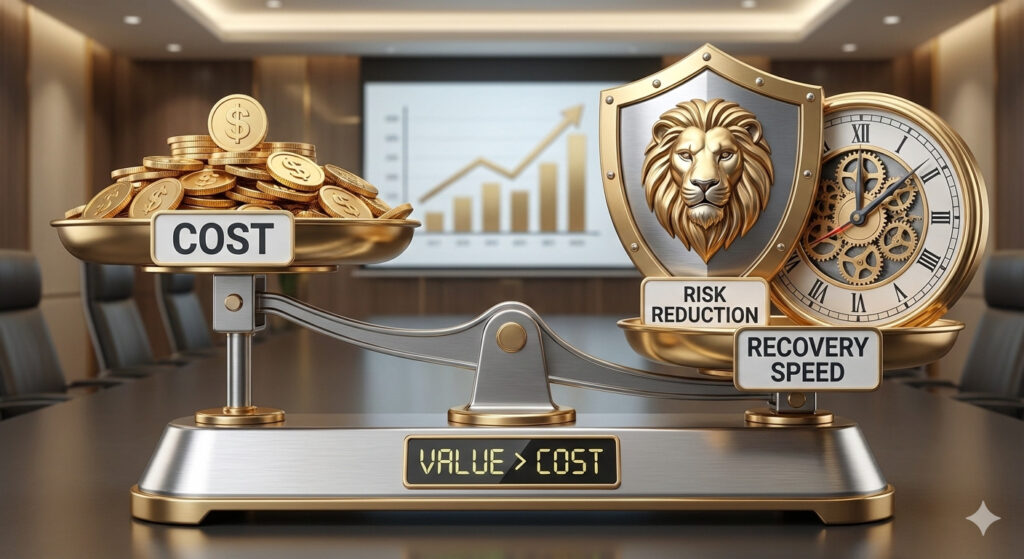
CISOがゼロトラスト予算を獲得する際、「セキュリティが向上します」だけでは弱い。「コスト削減」と「事業継続」の文脈で語る必要がある。Googleも、大まかな見積もりとして、BeyondCorpによる生産性向上は導入コストを容易に上回ると述べている(Google「Migrating to BeyondCorp」、2017年)。
4.1 コスト構造の最適化
- VPNアプライアンス費用の削減:
VPN機器の更新費用、保守費、ライセンス費を減らせる可能性がある。ただし、ZTNAやIDaaSの新たなライセンス費用がかかるため、純減になるとは限らない。 - ネットワーク帯域コストの削減:
全トラフィックを一度センター拠点に集める「バックホール構成」を見直しやすくなり、インターネット回線へトラフィックをオフロードしやすくなる。
4.2 「どこでも働ける」という最強のBCP
BeyondCorpでは、アプリケーションのURLが社内ネットワークからも公衆ネットワークからも同じように安全に使えるようにしている(Google「Migrating to BeyondCorp」、2017年)。自宅、サテライトオフィス、災害時の避難先など、「インターネットさえあれば、いつものセキュリティレベルで業務再開できる」環境に近づける。
これは、首都直下型地震やパンデミック発生時において、事業継続性を高める「BCP投資」にもなる。
5. 結論:決断の時
「いつかやる」ではない。VPN機器の脆弱性がたびたび報告される今、移行の遅れは経営リスクにつながりうる。
- 資産を可視化せよ。
- 認証を強化せよ。
- そして、VPNの電源を抜け。
これが、侵入前提時代を生き抜くための、現実的なロードマップである。
各論を順に読み進めたい場合は、ゼロトラストとは?(わかりやすく解説)の連載一覧から始めてほしい。
本戦略の策定支援、および貴社の現状アセスメント(可視化診断)のご相談は、お問い合わせページから運営者へどうぞ。
最終更新:2026年10月1日(公的資料・一次情報に基づき事実関係を修正)