2024年6月8日、KADOKAWAグループのデータセンターがランサムウェアを含むサイバー攻撃を受け、動画サービス「ニコニコ」は8月5日まで約2か月止まりました(ドワンゴ、2024年6月14日・8月5日)。原因についてKADOKAWAは、フィッシングなどの攻撃で従業員のアカウント情報が盗まれ、そのアカウントで社内ネットワークに侵入されたことが根本原因と推測されると公表しています(KADOKAWA、2024年8月5日)。経路と方法は、同日時点で不明とされています。
被害の規模は、外部への漏洩を確認した個人情報が合計261,956人(2024年11月1日時点。8月5日時点の調査結果では254,241人)、2025年3月期に計上した特別損失が24億円(確定値)です。
この記事では、KADOKAWAとドワンゴの公式発表を土台に、報道と、犯行声明を出したグループ側の主張を区別して整理します。後半では、中小企業のひとり情シスが自社で確かめることを5つにまとめました。情報は2026年9月28日時点のものです。執筆は、インシデントレスポンス(IR)支援やCSIRT構築の実務に携わってきたセキュリティアーキテクト(ZTRラボ主宰)が担当しています。
国内で起きたほかのランサムウェア被害は、ランサムウェアの被害事例まとめで比べて読めます。
KADOKAWAのランサムウェア被害の原因と侵入経路(公式発表)
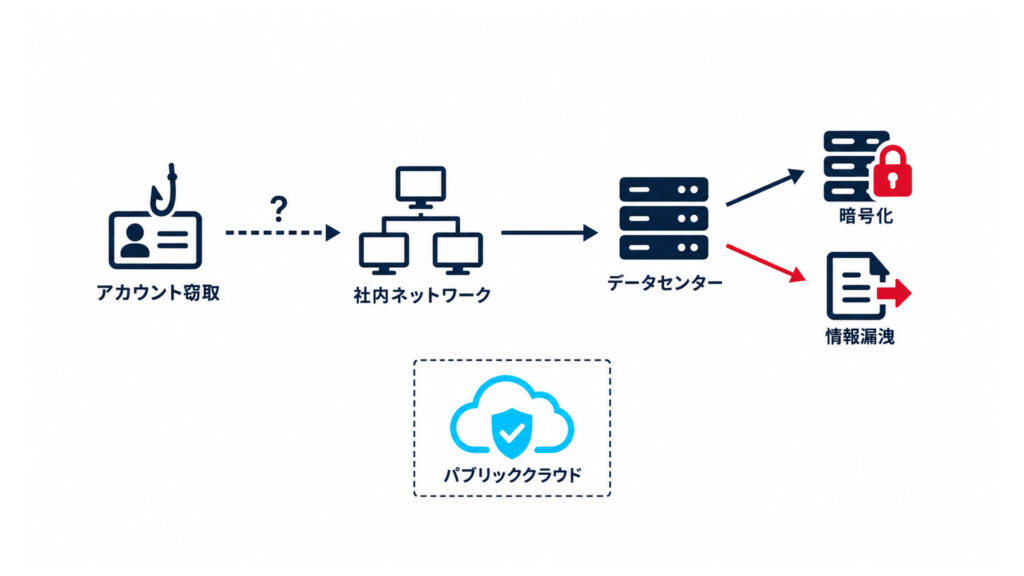
KADOKAWAは、フィッシングなどで従業員のアカウント情報が盗まれたことが根本原因と推測され、そのアカウント情報で社内ネットワークに侵入されたと公表しています。どのアカウントが、どこから、どのように盗まれたのかは公表されていません(2026年9月28日時点、KADOKAWAの「システム障害関連」一覧の発表とIR資料(決算説明資料)を確認した範囲)。
原因:盗まれた従業員のアカウントで社内ネットワークに侵入されたと推測されている
KADOKAWAは2024年8月5日、社外の大手セキュリティ専門企業の調査によると、経路と方法は現時点で不明としつつ、「フィッシングなどの攻撃により従業員のアカウント情報が窃取されてしまったことが本件の根本原因であると推測」されると公表しました。窃取されたアカウント情報で社内ネットワークに侵入され、ランサムウェアの実行と個人情報の漏洩につながったとしています(KADOKAWA、2024年8月5日)。
攻撃を受けた場所について、KADOKAWAは同じ発表で、「ニコニコ」を中心としたサービス群を標的として、グループのデータセンター内にある株式会社ドワンゴ専用のファイルサーバーなどが攻撃を受けたと説明しています。
盗まれたアカウントの種類や、多要素認証(MFA)を使っていたかどうかも公表されていません(同上の範囲)。
被害を受けた範囲と、被害を受けなかった範囲
ドワンゴによると、「ニコニコ」はパブリッククラウドと、KADOKAWAグループ企業のデータセンター内に作られたプライベートクラウドの両方を使っていました。このうちデータセンターが攻撃を受け、相当数の仮想マシンが暗号化されて使えなくなりました。攻撃は社内ネットワークにも及んでいたため、ドワンゴは社内業務システムの一部を止め、社内ネットワークへのアクセスを禁止しています(ドワンゴ、2024年6月14日)。
一方で、ニコニコ動画のシステム、投稿された動画データ、動画の映像配信システムはパブリッククラウド上で運用されていたため、被害を受けていません。ニコニコ生放送も、システム自体はパブリッククラウド上にあり被害はありませんでしたが、生放送の映像配信を担うシステムはプライベートクラウド上にありました(ドワンゴ、2024年6月14日)。
KADOKAWAも2024年7月3日、攻撃の対象はドワンゴの専用ファイルサーバーで、KADOKAWAが作家・クリエイター・顧客の情報を管理するシステムには、その時点で侵害の痕跡は確認されていないと説明しています(KADOKAWA、2024年7月3日)。
公表から読み取れるのは、システムをどこに置いていたかで被害の範囲が分かれたという事実です。パブリッククラウド上のシステムがなぜ被害を免れたのか、その理由までは公表されていません(同上の範囲)。
公表された事実・攻撃者の主張・分かっていないこと
この事案は、報道や解説記事の中で、公式発表と攻撃者側の主張、一般論が混ざって語られることがあります。次の表で分けておきます。
| 区分 | 中身 | 出どころ |
|---|---|---|
| 公表された事実 | 6月8日に障害が発生しランサムウェアを含む攻撃と確認/相当数の仮想マシンが暗号化/原因はフィッシングなどによる従業員アカウントの窃取と推測(経路・方法は不明)/外部漏洩を確認した個人情報261,956人(2024年11月1日時点。8月5日時点では254,241人)/特別損失24億円 | KADOKAWA・ドワンゴの公式発表、決算資料 |
| 攻撃者の主張 | 「BlackSuit」を名乗るグループが犯行声明を出し、1.5TBのデータを窃取したと主張(2024年6月27日)。その後、情報をさらに流出させたとも主張 | 日経クロステック(2024年6月28日)、KADOKAWA(2024年6月28日・7月2日・9月11日)が主張の存在を公表 |
| 一般的な手口 | BlackSuitが一般に使うとされる侵入・横展開・暗号化の手口 | 米CISA、トレンドマイクロ(この事案で使われたとは公表されていない。同上の範囲) |
| 公表されていないこと | 盗まれたアカウントの種類と盗まれた経路、MFAの有無、ネットワーク構成のどこに弱点があったか、バックアップ全体の状態、身代金の支払いの有無 | 2026年9月28日時点、KADOKAWAの「システム障害関連」一覧の発表とIR資料(決算説明資料)を確認した範囲 |
KADOKAWAとドワンゴは、公式発表の中で攻撃者の組織名を出していません(同上の範囲)。
時系列:2024年6月8日の発覚から「ニコニコ」再開まで
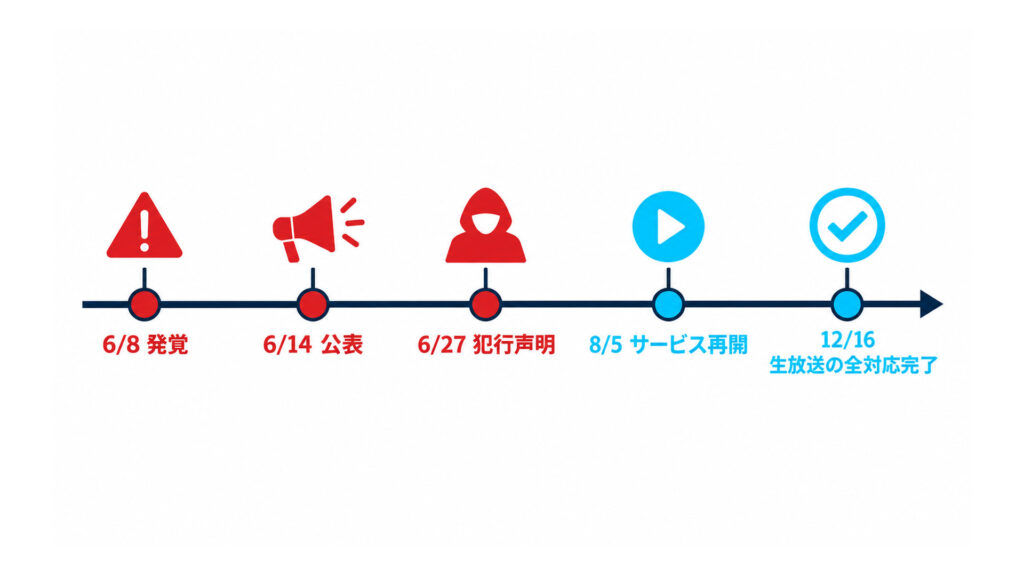
障害の発生から「ニコニコ」の再開までは約2か月でした(2024年6月8日〜8月5日)。ニコニコ生放送のエンジニアの記録では、生放送アプリの一部機能まで含めたすべての対応が終わったのは2024年12月16日で、192日かかっています。
6月8日〜9日:障害の発生と、ケーブルを抜いての遮断
2024年6月8日午前3時30分頃、ドワンゴが運営する「ニコニコ」「N予備校」を含むウェブサービス全般が正常に利用できなくなりました。ドワンゴが調査したところ、同日午前8時頃、ランサムウェアを含むサイバー攻撃によるものと確認されました(ドワンゴ、2024年6月14日)。
ドワンゴは同日中に対策本部を立ち上げ、被害の拡大を防ぐため、データセンター内サーバー間の通信を切断し、サーバーをシャットダウンしました。ところが、ドワンゴが遠隔でサーバーをシャットダウンした後も、攻撃者(第三者)がさらに遠隔からサーバーを起動させて感染拡大を図りました。そのためドワンゴは、サーバーの電源ケーブルや通信ケーブルを物理的に抜線して封鎖しています(ドワンゴ、2024年6月14日)。KADOKAWAの第1報は、「ニコニコサービス」全般、「KADOKAWAオフィシャルサイト」、「エビテン(ebten)」などで影響が発生していることを確認したと公表しています(KADOKAWA 第1報、2024年6月9日)。
ドワンゴが公表した経緯によると、6月9日に警察へ連絡して外部の専門機関に打診し、6月10日には個人情報保護委員会へ報告(初報)しています(ドワンゴ、2024年6月14日)。
KADOKAWAは6月9日に第1報を出し、外部からの不正なアクセスの可能性が高いと公表しましたが、原因や影響範囲の詳細が示されたのは6月14日の第2報でした。
6月14日〜7月2日:公表、報道への抗議、犯行声明
6月14日、KADOKAWAは「【第2報】KADOKAWAグループにおけるシステム障害について」を、ドワンゴは「当社サービスへのサイバー攻撃に関するご報告とお詫び」を発表しました。あわせてYouTube上で、夏野剛氏(KADOKAWA 取締役 代表執行役社長 CEO)、栗田穣崇氏(ニコニコ代表、ドワンゴ取締役COO)、鈴木圭一氏(ニコニコサービス本部 CTO)によるビデオメッセージを公開しています(ドワンゴ、2024年6月14日)。
ドワンゴは同日、「ニコニコ」の復旧には封鎖したサーバーの中身を1つずつ確認して無事なデータを救出し、安全な環境下でシステムを再構築する必要があるとして、1か月以上かかる見込みを示しました。同じ日の15時には、開発チームが自発的に3日で作り上げた「ニコニコ動画(Re:仮)」を公開しています。動画視聴やコメントといった基本的な機能だけを備えたサービスです(ドワンゴ、2024年6月14日)。
6月22日、NewsPicksが有料会員向けに、ハッカーが身代金を複数回にわたって要求する様子などを伝える記事を掲載しました(ITmedia NEWS、2024年6月24日)。同日KADOKAWAは「一部報道について」を公表し、犯人と名乗る人物のメッセージを掲載した報道について、「犯罪者を利するような、かつ今後の社会全体へのサイバー攻撃を助長させかねない報道を行うメディアに対して強く抗議」するとしました(KADOKAWA、2024年6月22日)。
その後、6月27日に「BlackSuit」を名乗るグループが犯行声明を出し、1.5TBのデータを窃取したと主張して、7月1日をデータの公開期限としました(日経クロステック、2024年6月28日)。KADOKAWAは6月28日、攻撃を行ったとする組織が情報を流出させたと主張していることを公表し、同組織が公開した情報を確認したところ一部情報の漏洩が確認されたと報告しました。7月2日には、同組織が情報をさらに流出させたと主張していることも確認したと公表しています(KADOKAWA、2024年6月28日・7月2日)。データを暗号化するだけでなく、盗んだ情報の公開をちらつかせる「二重恐喝(ダブルエクストーション)」の形です。
7月3日〜9月11日:情報漏洩の公表と、拡散への対応
KADOKAWAは7月3日、自社の調査で漏洩した可能性が高いと認識した情報の種類を公表し、対象者に個別にお詫びとお知らせを送ること、専用の問い合わせ窓口を設けたこと、個別に連絡がつかない人には公表をもって通知とすることを明らかにしました(KADOKAWA、2024年7月3日)。
漏洩したとされる情報がSNSや匿名掲示板で拡散されたことを受け、KADOKAWAは7月5日に拡散行為への警告と法的措置の方針を公表し、7月10日には刑事告訴・刑事告発を含む法的措置の準備を進めていると発表しました(KADOKAWA、2024年7月5日・7月10日)。
8月5日には、外部漏洩を確認した個人情報が合計254,241人にのぼると「現時点の調査結果として」公表し、個人情報保護委員会にも報告したとしています。同じ発表では、8月2日時点で悪質と認識した拡散行為などがドワンゴ関連で896件、角川ドワンゴ学園関連で67件あり、削除要請と発信者情報開示請求を進めていることも報告しました(KADOKAWA、2024年8月5日)。
9月11日には、攻撃を行ったと名乗る組織が情報の一部を追加で公開したと主張していることについて、「現時点において当社グループが新たなサイバー攻撃を受けた痕跡は検知されておりません」とし、新たに漏洩した情報ではないと推測していると公表しました(KADOKAWA、2024年9月11日)。
8月5日〜12月16日:「ニコニコ」の再開と、生放送の全対応完了
2024年8月5日15時、「ニコニコ」は新バージョン「帰ってきたニコニコ」として順次再開しました(ドワンゴ、2024年8月5日)。KADOKAWAは7月29日の第4報で、「ニコニコチャンネル」なども順次再開し、9月以降は全面的なサービス復旧となる見込みとしていました(KADOKAWA 第4報、2024年7月29日)。
ニコニコ生放送のバックエンド開発マネージャーが2025年6月9日にドワンゴの技術ブログで公開した記録によると、8月5日にサービスを再開したあと、12月16日にAndroid版アプリのギフト・ニコニ広告が復旧したことで、ニコニコ生放送のすべての対応が完了しました。記録では、これを「192 日間に及ぶ復旧作業」と表現しています(dwango on GitHub、2025年6月9日)。この192日は、ニコニコ生放送についての数字です。
表:KADOKAWAのランサムウェア被害の主な経緯
| 年月日 | 出来事 | 出どころ |
|---|---|---|
| 2024年6月8日 | 午前3時30分頃に障害が発生し、午前8時頃にランサムウェアを含む攻撃と確認。サーバーを止めたが遠隔で起動されたため、ケーブルを抜いて封鎖 | ドワンゴ(6月14日) |
| 6月9日 | KADOKAWAが第1報。ドワンゴは警察へ連絡 | KADOKAWA、ドワンゴ |
| 6月10日 | ドワンゴが個人情報保護委員会へ報告(初報) | ドワンゴ(6月14日) |
| 6月14日 | 第2報でランサムウェアを含む攻撃と公表。ビデオメッセージ公開。「ニコニコ動画(Re:仮)」公開 | KADOKAWA、ドワンゴ |
| 6月22日 | 犯人と名乗る人物のメッセージを載せた報道に、KADOKAWAが「一部報道について」で抗議 | KADOKAWA |
| 6月27日 | 「BlackSuit」を名乗るグループが犯行声明(攻撃者の主張) | 日経クロステック(6月28日) |
| 7月3日 | 漏洩した可能性が高い情報の種類を公表。個別通知と専用窓口 | KADOKAWA |
| 7月10日 | 拡散行為への刑事告訴・刑事告発を含む法的措置の準備を公表 | KADOKAWA |
| 8月5日 | 「ニコニコ」が「帰ってきたニコニコ」として再開。外部漏洩を確認した個人情報254,241人を「現時点の調査結果として」公表 | ドワンゴ、KADOKAWA |
| 8月14日 | 第1四半期決算で特別損失20億円を計上し、通期の特別損失を36億円と見込むと公表 | KADOKAWA |
| 9月11日 | 追加公開の主張について、新たな攻撃の痕跡は検知されていないと公表 | KADOKAWA |
| 12月16日 | ニコニコ生放送のすべての対応が完了(192日) | dwango on GitHub(2025年6月9日) |
| 2025年5月8日 | 2025年3月期の特別損失は24億円(確定値) | KADOKAWA 通期決算 |
被害の規模:停止期間・漏洩した情報・損失額
「ニコニコ」は約2か月止まり、出版の受注・製造・物流も止まりました。外部漏洩を確認した個人情報は合計261,956人(2024年11月1日時点)、損失は特別損失24億円(2025年3月期の確定値)です。
止まったサービスと業務
「ニコニコサービス」全般のほか、「KADOKAWAオフィシャルサイト」、「エビテン(ebten)」などに影響が出ました(KADOKAWA 第1報、2024年6月9日)。ドワンゴが運営する「N予備校」も止まりましたが、N高等学校・S高等学校の生徒向けには6月14日時点で復旧していました(ドワンゴ、2024年6月14日)。
出版事業では、国内の紙書籍の受注システム、デジタル製造工場・物流システムも停止しました(KADOKAWA 第2報、2024年6月14日)。システムに依存しない対応で影響を抑えようとしたものの、6月の既刊の出荷部数は平常時の3分の1程度にとどまり、8月中旬以降に概ね平常時の水準へ回復する見込みとされました(KADOKAWA 第4報、2024年7月29日)。
漏洩した個人情報
KADOKAWAは2024年8月5日、「現時点の調査結果として」外部漏洩を確認した個人情報が合計254,241人にのぼると公表しました。その後、KADOKAWAは2024年11月7日の決算説明資料で、外部漏洩を確認した個人情報は2024年11月1日時点で合計261,956人と公表しました(8月5日の公表から7,715人追加。追加分も6月8日以前に窃取されたもの)(KADOKAWA「2025年3月期 第2四半期 決算説明資料」p.4、2024年11月7日)。最新の公表値は261,956人で、254,241人は8月5日時点の値です。公表された主な情報は次のとおりです(KADOKAWA、2024年8月5日の表現による)。
- 取引先情報:ドワンゴおよび一部関係会社の一部取引先(クリエイター、個人事業主含む)の個人情報(氏名、生年月日、住所、電話番号、メールアドレス、活動名、口座情報など)と、一部の契約書
- 従業員情報:ドワンゴ全従業員(契約社員、派遣社員、アルバイト含む)の個人情報(氏名、生年月日、住所、電話番号、メールアドレス、学歴・口座情報などの属性情報、社員番号・勤怠などの人事情報など)
- N高生などの情報:N中等部・N高等学校・S高等学校の在校生・卒業生・保護者・出願者・資料請求者のうち一部の方々の個人情報(氏名、生年月日、住所、電話番号、メールアドレス、学歴などの属性情報、入学年・担任・進学先などの学生情報など)
クレジットカード情報は社内でデータを保有していないため、KADOKAWAグループから漏洩は起こらない仕組みだと説明されています。ニコニコユーザーのアカウント情報(ログインメールアドレス、ログインパスワード)とクレジットカード情報についても、ドワンゴからの漏洩は確認されていないとしています(KADOKAWA、2024年8月5日)。
損失額は「見込み36億円」ではなく「確定24億円」
KADOKAWAの損失額は、見込み値と確定値で異なります。2024年8月14日の第1四半期決算で特別損失20億円を計上し、通期では36億円を見込んでいました。確定した2025年3月期の特別損失は24億円です(KADOKAWA 通期決算、2025年5月8日)。特別損失の内容は、ニコニコサービスのクリエイター補償費用や調査・復旧費用などと説明されています(KADOKAWA、2024年8月14日)。
2025年3月期のサイバー攻撃による減収減益影響は、売上高▲83億円、営業利益▲47億円でした(KADOKAWA 通期決算、2025年5月8日)。
| 項目 | 金額 | 内容・時点 |
|---|---|---|
| 特別損失 | 24億円 | 2025年3月期の確定値。クリエイター補償費用や調査・復旧費用など(2024年8月時点の説明。同時点の見込みは36億円) |
| 売上高への影響 | ▲83億円 | 2025年3月期のサイバー攻撃による減収影響 |
| 営業利益への影響 | ▲47億円 | 2025年3月期のサイバー攻撃による減益影響 |
犯行声明を出した「BlackSuit」とは
「BlackSuit」は、KADOKAWAへの攻撃について犯行声明を出したグループの名称です。KADOKAWAとドワンゴは、公式発表で攻撃者の組織名を出していません(2026年9月28日時点、KADOKAWAの「システム障害関連」一覧の発表とIR資料(決算説明資料)を確認した範囲)。
犯行声明と、Royalの後継とされるグループ
2024年6月27日、「BlackSuit」を名乗るグループがKADOKAWAへの攻撃の犯行声明を出しました(日経クロステック、2024年6月28日)。
「BlackSuit」は2023年5月頃に確認された比較的新しい名称です(トレンドマイクロ、2023年5月31日)。米CISAは、BlackSuitを「Royal」ランサムウェアが進化したものと位置づけています(CISA AA23-061A。BlackSuitへの改称を反映した改訂は2024年8月7日)。トレンドマイクロは、Royalの背後にいる攻撃者の前身として「Conti」を挙げています(トレンドマイクロ、2023年5月31日)。
一般に使うとされる手口
CISAの勧告とトレンドマイクロの解析によると、BlackSuitの攻撃者は一般に次のような手口を使うとされます。KADOKAWAの事案でどの手口が使われたかは公表されていません(同上の範囲)。
- 侵入:フィッシングメール(CISAは、初期侵入で最も成功している手口の一つとしている)、インターネットに露出したリモートデスクトップ(RDP)の侵害、公開されたアプリケーションの脆弱性の悪用、初期アクセスブローカーから入手したVPNの認証情報の利用(CISA AA23-061A)
- 侵入後:RDPなどを使ったネットワーク内の移動、正規のリモート監視・管理(RMM)ソフトでの居座り、暗号化の前のデータの持ち出しと、リークサイトでの公開(CISA AA23-061A)
- 暗号化:Windowsだけでなく、企業の仮想化基盤であるVMware ESXiを暗号化する機能を持つとされる(トレンドマイクロ、2023年5月31日)。復旧を妨げるためにボリュームシャドウコピーを削除するとされる(CISA AA23-061A)
2025年7月、捜査当局がサーバーとドメインを押さえた
米司法省は2025年8月11日、BlackSuit(Royal)ランサムウェアのグループに対する国際的な共同の措置を発表しました。2025年7月24日に、このグループのサーバー4台とドメイン9件を停止させたとしています。あわせて、押収時点で1,091,453ドル相当の暗号資産の押収令状を公開しました(米司法省、2025年8月11日)。
この発表は、グループの活動が終わったことを意味するものではありません。KADOKAWAの事案との関係にも触れていません。
なぜ復旧に時間がかかったのか
ドワンゴの説明では、止めたサーバーを攻撃者が遠隔で起動したためケーブルを抜いて封鎖し、復旧にはそのサーバーの中身を1つずつ確かめてから、安全な環境でシステムを作り直す作業が必要でした(ドワンゴ、2024年6月14日)。「ニコニコ」は数百以上のシステムが連携して動くサービスで、作り直しに約2か月かかりました。
止めたサーバーを攻撃者が遠隔で起動した
攻撃は発覚後も繰り返し行われ、ドワンゴが遠隔でシャットダウンしたサーバーを、攻撃者(第三者)がさらに遠隔から起動させる行動も観測されました(ドワンゴ、2024年6月14日)。ドワンゴはケーブルを物理的に抜いて封鎖し、その結果、グループ企業のデータセンターに設置されているサーバーはすべて使えなくなりました。既存の環境をそのまま使えば、再感染のリスクを排除できません。
サーバーの中身を1つずつ確かめ、安全な環境で作り直した
ドワンゴは、封鎖したサーバーの中身を1つずつ確認して無事なデータを救出し、救出したデータを使って安全な環境下でニコニコ動画とニコニコ生放送のシステムを再構築する方針を示しました(ドワンゴ、2024年6月14日)。数百以上のシステムが連携して動作するサービスの再構築を経て、「ニコニコ」が再開したのは停止から約2か月後の8月5日です(ドワンゴ、2024年6月14日・8月5日)。
KADOKAWAの事案で、バックアップ全体がどうなったかは公表されていません(2026年9月28日時点、KADOKAWAの「システム障害関連」一覧の発表とIR資料(決算説明資料)を確認した範囲)。ニコニコ生放送については、エンジニアの記録に、サービス停止の数時間前に取得したコメントデータなどのデータベースのバックアップがあることを事前に確認できていた、と書かれています(dwango on GitHub、2025年6月9日)。
コードと運用の知識が手元になかった
ニコニコ生放送のエンジニアの記録には、データ以外の面で復旧を難しくした事情も書かれています(dwango on GitHub、2025年6月9日)。
- ソースコードを管理するサーバーと、ビルド・配布の仕組み(CI/CD)は、攻撃を受けたプライベートクラウド上にあった。そのため、コードへのアクセス手段が一時的に失われた
- リモートのコードは使えなかったが、各開発者のローカル環境に散らばって残っていた。それを集め直して最新の版を特定した。CI/CDの全面復旧には1か月半かかった
- 17年使われてきた旧メッセージサーバーについて、当時の組織内に詳しい人がいなかった
- ニコニコ生放送には、今回のような事態を想定した訓練や対応体制は備わっていなかった
同じ記録は、復旧できた理由として、6月8日時点で大部分のシステムをパブリッククラウドへ移していたことと、プライベートクラウドで動いていたシステムが参照するデータのバックアップがあったことを挙げています。これはニコニコ生放送の記録で、ドワンゴやKADOKAWA全体の状況を示すものではありません。
中小企業のひとり情シスがKADOKAWAの事例から学ぶ5つのこと
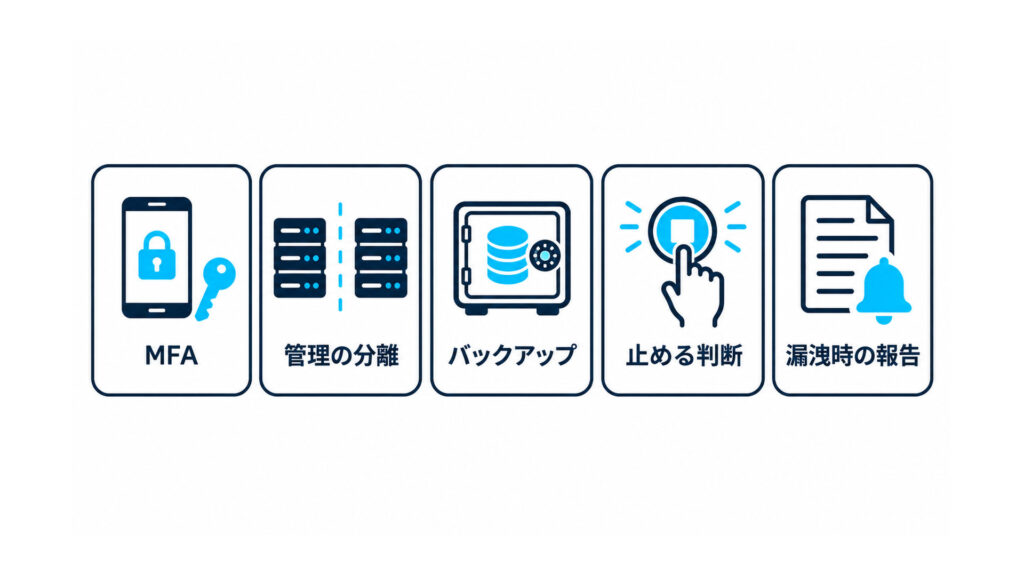
KADOKAWAは大企業ですが、公表された事実には中小企業にもそのまま当てはまるものがあります。ここでは、各項目で「公表されている事実」と「自社で確かめること」を分けて書きます。KADOKAWAの事案で、ここに挙げる対策が欠けていたと公表されているわけではありません(2026年9月28日時点、KADOKAWAの「システム障害関連」一覧の発表とIR資料(決算説明資料)を確認した範囲)。
1. アカウントを盗まれても入られない仕組みにする
公表されている事実は、フィッシングなどで盗まれた従業員のアカウントが侵入の起点と推測されていることです(KADOKAWA、2024年8月5日)。ドワンゴは実施済みの対策として、各種アカウントのリセットを挙げています(ドワンゴ、2024年6月14日)。その後の国内事例では、アスクル(2025年10月発覚)で、例外的にMFAを適用していなかった業務委託先の管理者アカウントが入り口になったことが公表されています(アスクル 第13報、2025年12月12日)。
自社で確かめること:
- VPN、リモートデスクトップ、クラウドの管理画面、メールに、MFAがかかっているか
- MFAの対象から外れている例外のアカウント(業務委託先、共用、昔からあるもの)がないか
- 管理者のアカウントを、メールやWeb閲覧に使う日常のアカウントと分けているか
- 退職者や契約が終わった委託先のアカウントが残っていないか
警察庁も、多要素認証などの強固な認証の導入と、管理者権限を付与する対象を絞ることを呼びかけています(警察庁「ランサムウェア被害防止対策」)。MFAの入れ方はMFA導入ガイドで解説しています。
2. 仮想化基盤と管理画面を、業務用のネットワークから分ける
公表されている事実は、データセンターの相当数の仮想マシンが暗号化され、攻撃が社内ネットワークにも及んでいたことです(ドワンゴ、2024年6月14日)。犯行声明を出したグループは、一般に仮想化基盤(VMware ESXi)を暗号化する機能を持つとされます(トレンドマイクロ、2023年5月31日)。KADOKAWAのネットワーク構成は公表されていません(同上の範囲)。
自社で確かめること:
- 仮想化基盤(ESXiなど)、NAS、バックアップ装置の管理画面に、社員の普段使いのPCから直接つながらないか
- 管理画面に入れる端末とアカウントを決めて、限っているか
- 仮想化基盤やネットワーク機器の更新(パッチ)を、誰がいつ当てるか決まっているか
3. バックアップと「作り直すための情報」を、攻撃の届かない場所に置く
公表されている事実は、ドワンゴが封鎖したサーバーの中身を確かめて作り直す必要があったこと(ドワンゴ、2024年6月14日)と、ニコニコ生放送ではソースコードやCI/CDが攻撃を受けた基盤の上にあり、アクセスできなくなったことです(dwango on GitHub、2025年6月9日)。データのバックアップだけでは、システムは元に戻りません。
自社で確かめること:
- バックアップの少なくとも1つが、ネットワークから切り離されているか、書き換えできない保存先にあるか
- バックアップから実際に戻せるか、復元の手順を試したことがあるか
- 設定ファイル、構成図、手順書、ライセンス情報、業者の連絡先を、本番とは別の場所(別のクラウド、オフラインの媒体、紙)に置いているか
- 「このシステムを直せるのは1人だけ」という状態がないか
警察庁は、バックアップをこまめに取り、ネットワークから切り離してオフラインで保存するなどの備えを推奨しています(警察庁「ランサムウェア被害防止対策」)。バックアップの持ち方は3-2-1バックアップの記事にまとめています。バックアップで戻せないデータの相談先は、データ復旧業者の比較で整理しています。
4. 「切り離す・止める」を誰が決めるかと、連絡手段を平時に決めておく
公表されている事実は、ドワンゴが通信を切断してサーバーを止めたあと、攻撃者に遠隔で起動されたため、ケーブルを抜いて封鎖したことです。社内ネットワークと社内業務システムも止め、社員のオフィスへの出社を原則禁止にしています(ドワンゴ、2024年6月14日)。
自社で確かめること:
- 感染が疑われたとき、ネットワークから切り離す判断を誰がするか。夜間・休日に連絡がつかない場合の代わりは誰か
- LANケーブルを抜く、無線を切る、といった切り離しの手順を、担当者以外でもできるか
- 社内のメールやチャットが使えないときの連絡手段と、連絡先の一覧(紙でも持つ)があるか
電源の扱いには注意が要ります。警察庁は、感染した機器をLANケーブルを抜くなどしてネットワークから隔離し、調査に必要なログが消える場合があるため電源は落とさないよう呼びかけています(警察庁「ランサムウェア被害防止対策」)。電源を落とすかどうかは、調査への影響も含めて、専門家や警察に相談して決めてください。初動の流れはランサムウェア感染時の初動ガイドで、判断者を決める訓練の進め方はCSIRTの机上訓練の記事で解説しています。
5. 情報が漏れたときの報告・通知・二次被害対応の段取りを決めておく
公表されている事実は、ドワンゴが発覚の2日後の6月10日に個人情報保護委員会へ報告(初報)したこと(ドワンゴ、2024年6月14日)、KADOKAWAが対象者への個別通知と専用窓口を設け、拡散行為に対して削除要請・発信者情報開示請求・刑事告訴などの準備を進めたことです(KADOKAWA、2024年7月3日・7月10日・8月5日)。
自社で確かめること:
- 個人データの漏えい等が起きたとき、個人情報保護委員会への報告を誰がするか
- 本人への通知の方法(連絡先の一覧、文面のひな形、窓口)を用意しているか
- 盗まれた情報がネットに出たときに、見回りと削除依頼を誰がするか
個人情報保護委員会は、ランサムウェアなどで個人データが暗号化され、復元できなくなった場合も、報告が必要な例に挙げています。報告の期限は、速報が事態を知ってから速やかに(目安は概ね3〜5日以内)、確報が30日以内で、不正の目的で行われたおそれがある場合は60日以内です(個人情報保護委員会「漏えい等の対応とお役立ち資料」、ガイドライン通則編3-5-3-3・3-5-3-4)。報告の中身は身代金の記事の「報告の義務と費用は、払っても消えない」の節で詳しく書いています。
大企業向けの対策としてよく挙がる特権ID管理(PAM)やマイクロセグメンテーションは、会社の規模が大きくなってからでも間に合います。ZTRラボとしては、ひとり情シスの会社では、まず1(MFAと管理者アカウント)、3(バックアップと作り直すための情報)、4(切り離しの判断者)の3つから確かめることをすすめます。どれも大きな予算をかけずに、担当者が自分で点検できる項目です。
関通・アスクル・アサヒの事例と比べる
国内の4つのランサムウェア被害を並べると、公表された侵入のきっかけは、4社ともアカウントの認証情報かネットワーク機器でした(KADOKAWAは推測、関通は取材での説明を含む)。一方、攻撃グループの名前は、4社とも公式発表に記載がありません(KADOKAWA・ドワンゴ:「システム障害関連」一覧の発表とIR資料(決算説明資料)を確認した範囲、関通:第1報〜2024年10月18日の確報と2024年10月11日の適時開示、アスクル:調査結果の報告〈第13報、2025年12月12日〉、アサヒグループ:2025年9月29日〜2026年7月17日のニュースリリース。いずれも2026年9月28日確認)。犯行声明は報道で伝えられたものです。停止期間や金額は、公表された数字の種類がそろっていないため、単純には比べられません。数値は2026年9月28日時点の各社の公表に基づきます。
| 項目 | KADOKAWA(2024年6月) | 関通(2024年9月) | アスクル(2025年10月) | アサヒグループ(2025年9月) |
|---|---|---|---|---|
| 侵入経路の公式説明 | フィッシングなどで従業員のアカウント情報が窃取されたことが根本原因と推測(2024年8月5日。経路・方法は不明) | 外部ネットワークとの接続口からの侵入(取材ではVPN認証情報の漏洩) | 例外的に多要素認証を適用していなかった業務委託先の管理者アカウントのIDとパスワードの不正利用(2025年12月12日) | グループ内の拠点にあるネットワーク機器を経由して侵入(2025年11月27日) |
| 主な停止期間 | 「ニコニコ」が6月8日から8月5日まで約2か月停止 | 約50日(11月1日に社外向けの復旧宣言) | 2026年2月に主要なサービスレベルが障害前の水準まで復旧 | システムでの受注は2025年12月に再開、物流全体の正常化は2026年2月 |
| 公表された損失 | 特別損失24億円(2025年3月期の確定値。2024年8月時点の見込みは36億円) | 被害額約17億円(会社の説明)。サイバー攻撃関連を中心とする特別損失12億31百万円(2025年2月期) | 特別損失(システム障害対応費用)51億8百万円(2026年5月期の確定値) | システム障害影響の概算のうち、棚卸資産廃棄・システム復旧人件費等で約170億円(2025年12月期。売上減少による影響は別) |
| 個人情報 | 外部漏洩を確認(2024年11月1日時点で合計261,956人。8月5日時点では254,241人) | 漏洩の事実は確認されていないと発表(2024年10月18日) | 外部への流出を確認 | 漏えいを確認(2026年2月18日時点で5,117件と110,396件。足すと115,513件、当サイト集計)。漏えいのおそれは5区分の合計で約228.9万件(当サイト集計、2026年7月17日時点) |
| 攻撃グループ | 公式発表に記載なし(「BlackSuit」を名乗るグループが犯行声明:日経クロステック 2024年6月28日) | 公式発表に記載なし(取材記事でAkiraと紹介:ソフトバンク 2025年10月28日、OBC 更新日2026年7月10日) | 公式発表に記載なし(「RansomHouse」を名乗るグループが犯行声明:日本経済新聞 2025年10月30日) | 公式発表に記載なし(「Qilin」を名乗るグループが犯行声明:日本経済新聞 2025年10月8日) |
4社のうち、個人情報の漏洩の事実は確認されていないと発表しているのは関通だけです(各社の公表に基づく)。
表の出どころは、各社の公式発表と決算資料です(関通:第3報〈2024年9月28日〉・適時開示〈2024年10月11日〉・確報〈2024年10月18日〉・2025年2月期 決算短信・プレスリリース〈PR TIMES、2025年7月16日〉、アスクル:第13報〈2025年12月12日〉・2026年5月期 決算短信、アサヒグループ:ニュースリリース〈2025年11月27日・2026年2月18日・2026年7月17日〉・2025年12月期 決算説明資料)。関通の「VPN認証情報の漏洩」「約50日」「11月1日の社外向け復旧宣言」と攻撃グループ名は取材記事(ソフトバンク、CIO Japan、OBC)、アスクルとアサヒグループの攻撃グループ名は報道によるものです。URLは記事末の出典一覧にまとめています。詳しい経緯は、関通の事例、アスクルの事例、アサヒグループの事例でも確かめられます。
作り直しの進め方は、各記事の出典によると次のとおりです。関通は被害を受けた環境とは別に新しい環境を作り、アスクルは安全が確認された新しい環境をゼロから構築する方式を採り、アサヒグループは再構築したサーバーの健全性を確かめてから段階的に再開しました。KADOKAWAのドワンゴも、安全な環境下での再構築を選んでいます。
よくある質問
- QKADOKAWAがランサムウェアに感染した原因は何ですか?
- A
フィッシングなどの攻撃で従業員のアカウント情報が盗まれ、そのアカウントで社内ネットワークに侵入されたことが根本原因と推測されています。 KADOKAWAが2024年8月5日に、社外の大手セキュリティ専門企業の調査をもとに公表しました。
- Q攻撃者はどこから侵入したのですか?
- A
KADOKAWAは2024年8月5日の発表で、侵入の経路と方法は現時点で不明としています。 その後、経路を特定したとする発表は見当たりません(2026年9月28日時点、KADOKAWAの「システム障害関連」一覧の発表とIR資料(決算説明資料)を確認した範囲)。攻撃を受けたのは、グループのデータセンター内にあるドワンゴ専用のファイルサーバーなどです。
- QKADOKAWAを攻撃したのは誰ですか?
- A
「BlackSuit」を名乗るグループが犯行声明を出していますが、KADOKAWAとドワンゴは公式発表で組織名を出していません(2026年9月28日時点、KADOKAWAの「システム障害関連」一覧の発表とIR資料(決算説明資料)を確認した範囲)。 犯行声明は2024年6月27日で、日経クロステックが6月28日に報じています。
- QKADOKAWAは身代金を支払ったのですか?
- A
KADOKAWAは、身代金の支払いの有無を公表していません。 2026年9月28日時点、KADOKAWAの「システム障害関連」一覧の発表とIR資料(決算説明資料)を確認した範囲では、支払いの有無に触れた記載はありませんでした。
- Q漏洩した個人情報は何人分ですか?N高生の情報も含まれますか?
- A
KADOKAWAは、外部漏洩を確認した個人情報を2024年11月1日時点で合計261,956人と公表しています(2025年3月期 第2四半期 決算説明資料、2024年11月7日)。 8月5日時点の公表は254,241人で、その後の精査で7,715人分が追加されました(追加分も6月8日以前に窃取されたもの)。N中等部・N高等学校・S高等学校の在校生・卒業生・保護者などのうち一部の方の情報も含まれています。
- QKADOKAWAの被害額(損失)はいくらですか?
- A
2025年3月期の特別損失は24億円(確定値)です。 2024年8月時点の見込みは36億円でした。サイバー攻撃による減収減益影響は、売上高▲83億円、営業利益▲47億円です(KADOKAWA、2025年5月8日)。
- Qニコニコはいつ復旧しましたか?
- A
「ニコニコ」は2024年8月5日15時、「帰ってきたニコニコ」として再開しました。 停止から約2か月後です。ニコニコ生放送は、アプリの一部機能まで含めたすべての対応が2024年12月16日に完了しました。
- Q中小企業がこの事例からまず見直すべきことは何ですか?
- A
MFAと管理者アカウントの分け方、バックアップと作り直すための情報の置き場所、ネットワークから切り離す判断者の3つです。 どれも大きな予算をかけずに点検できます。確かめる項目は、この記事の「中小企業のひとり情シスがKADOKAWAの事例から学ぶ5つのこと」にまとめています。
まとめ:KADOKAWAの事例から、まず自社で確かめる3つのこと
KADOKAWAのランサムウェア被害の要点は次の3つです。
- 原因は、フィッシングなどで盗まれた従業員のアカウントによる社内ネットワークへの侵入と推測されている(経路・方法は不明)
- 止めたサーバーを攻撃者が起動したためケーブルを抜いて封鎖し、中身を確かめて作り直したことで、「ニコニコ」の再開まで約2か月かかった
- 損失は特別損失24億円(確定値)、外部漏洩を確認した個人情報は合計261,956人(2024年11月1日時点。8月5日時点では254,241人)
自社では、次の3つから確かめてください。
- 管理者アカウントと、MFAの対象から外れた例外のアカウント
- バックアップと、システムを作り直すための情報の置き場所
- ネットワークから切り離す判断を誰がするか
ほかの企業の被害と復旧の経緯は、ランサムウェアの被害事例まとめにまとめています。
同じ状況になったら
社内のファイルが開けない、画面に脅迫文が出た。この事例と同じような状況になったら、ひとりで抱え込まずに、まず手順を確かめてください。最初の対応と、データの復旧をどこに相談するかで、その後の対応が大きく変わります。
出典一覧(確認日:特記のないものは2026年9月28日)
KADOKAWA・ドワンゴの公式発表(一覧:KADOKAWAグループ「システム障害関連」https://group.kadokawa.co.jp/system_failure/ )
- KADOKAWA「【第1報】KADOKAWAグループの複数ウェブサイトにおける障害の発生について」(2024年6月9日):https://group.kadokawa.co.jp/information/media-download/1335/5e7b26d5ab9b4086/
- KADOKAWA「【第2報】KADOKAWAグループにおけるシステム障害について」(2024年6月14日):https://group.kadokawa.co.jp/information/media-download/1338/fa5deb642248bb65/
- ドワンゴ「当社サービスへのサイバー攻撃に関するご報告とお詫び」(2024年6月14日):https://group.kadokawa.co.jp/information/media-download/1360/73b7af68478b8a51/
- KADOKAWA「一部報道について」(2024年6月22日):https://group.kadokawa.co.jp/information/media-download/1339/060882a7535d772f/
- KADOKAWA「ランサムウェア攻撃による情報漏洩に関するお知らせとお詫び」(2024年6月28日):https://group.kadokawa.co.jp/information/media-download/1343/e2b5094df625852a/
- KADOKAWA「ランサムウェア攻撃による情報漏洩に関する さらなる犯行声明および当社グループの対応状況について」(2024年7月2日):https://group.kadokawa.co.jp/information/media-download/1346/eff5c0fc3a18f8f6/
- KADOKAWA「ランサムウェア攻撃による情報漏洩に関するお知らせとお詫び」(2024年7月3日):https://group.kadokawa.co.jp/information/media-download/1347/f4a4b93c03cb933c/
- KADOKAWA「情報漏洩に関するお詫びならびに漏洩情報の拡散行為に対する警告と法的措置について」(2024年7月5日):https://group.kadokawa.co.jp/information/media-download/1351/d405b664b0f9d545/
- KADOKAWA「漏洩情報の拡散行為に対する措置ならびに刑事告訴等について」(2024年7月10日):https://group.kadokawa.co.jp/information/media-download/1350/469c7c01d9ea7651/
- KADOKAWA「【第4報】KADOKAWAグループの事業活動の回復状況について」(2024年7月29日):https://group.kadokawa.co.jp/information/media-download/1354/bc1d33fb40091adc/
- KADOKAWA「ランサムウェア攻撃による情報漏洩に関するお知らせ」(2024年8月5日):https://group.kadokawa.co.jp/information/media-download/1356/d3f77b589c58d083/
- ドワンゴ「8月5日15時、ニコニコが再開 新バージョン名は『帰ってきたニコニコ』」(2024年8月5日):https://group.kadokawa.co.jp/information/media-download/1369/7062b6eb47fd83b7/
- KADOKAWA 2025年3月期 第1四半期決算・通期見通し(2024年8月14日):https://group.kadokawa.co.jp/information/media-download/1332/8dd990c3e531706d/
- KADOKAWA「サイバー攻撃による犯行声明にかかる当社グループの見解と対応について」(2024年9月11日):https://group.kadokawa.co.jp/information/media-download/1358/fc37d7bc609b4dd7/
- KADOKAWA「2025年3月期 第2四半期 決算説明資料」(2024年11月7日。p.3・p.4、確認日2026年10月1日):https://ssl4.eir-parts.net/doc/9468/ir_material_for_fiscal_ym10/166643/00.pdf
- KADOKAWA「2025年3月期 通期決算を発表」(2025年5月8日):https://group.kadokawa.co.jp/information/promotional_topics/article-12287.html
ドワンゴのエンジニアによる記録
- dwango on GitHub「ニコニコ生放送がサービスを再開するまでの記録」(2025年6月9日、ニコニコ生放送 バックエンド開発マネージャー):https://dwango.github.io/articles/2025-06_docs_of_recovering_from_a_cyberattack/
公的機関
- 警察庁「ランサムウェア被害防止対策」:https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」:https://www.ppc.go.jp/personalinfo/legal/leakAction/
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」3-5-3-3・3-5-3-4:https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/
- 米CISA「#StopRansomware: BlackSuit (Royal) Ransomware」AA23-061A(2024年8月7日にBlackSuitとして改訂、最終改訂2024年8月27日):https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-061a
- 米司法省「Justice Department Announces Coordinated Disruption Actions Against BlackSuit (Royal) Ransomware Operations」(2025年8月11日):https://www.justice.gov/opa/pr/justice-department-announces-coordinated-disruption-actions-against-blacksuit-royal
セキュリティ企業・報道
- トレンドマイクロ「Investigating BlackSuit Ransomware’s Similarities to Royal」(2023年5月31日):https://www.trendmicro.com/en_us/research/23/e/investigating-blacksuit-ransomwares-similarities-to-royal.html
- 日経クロステック(2024年6月28日):https://xtech.nikkei.com/atcl/nxt/news/24/01085/
- ITmedia NEWS(2024年6月24日):https://www.itmedia.co.jp/news/articles/2406/24/news164.html
- 日本経済新聞「KADOKAWA、サイバー攻撃の特損24億円に縮小」(2024年11月7日。記事冒頭の無料公開部分):https://www.nikkei.com/article/DGXZQOUC0773Y0X01C24A1000000/
比較表(関通・アスクル・アサヒ)の出どころ
- 関通「【第3報】当社におけるサイバー攻撃によるシステムの停止事案発生のお知らせ」(2024年9月28日):https://www.kantsu.com/news/6615/
- 関通 適時開示「【開示事項の経過】当社におけるサイバー攻撃によるシステムの停止事案に関する調査結果の報告」(2024年10月11日):https://production-mkdd-news.s3.ap-northeast-1.amazonaws.com/urn:newsml:tdnet.info:20241011596843/140120241011596843.pdf
- 関通「2025年2月期 決算短信〔日本基準〕(連結)」(2025年4月11日):https://production-mkdd-news.s3.ap-northeast-1.amazonaws.com/urn:newsml:tdnet.info:20250411513562/140120250411513562.pdf
- 関通プレスリリース(PR TIMES、2025年7月16日):https://prtimes.jp/main/html/rd/p/000000098.000026898.html
- CIO Japan「サイバー攻撃にさらされた企業経営者が語る対応策の落とし穴」(2025年8月14日):https://www.cio.com/article/4036296/
- アスクル 第13報(2025年12月12日):https://pdf.irpocket.com/C0032/PDLX/O3bg/N4O3.pdf
- アスクル 2026年5月期 決算短信(2026年7月3日):https://finance-frontend-pc-dist.west.edge.storage-yahoo.jp/disclosure/20260703/20260703587650.pdf
- アサヒグループホールディングス ニュースリリース(2025年11月27日):https://www.asahigroup-holdings.com/newsroom/detail/20251127-0104.html
- アサヒグループホールディングス ニュースリリース(2026年2月18日):https://www.asahigroup-holdings.com/newsroom/detail/20260218-0101.html
- アサヒグループホールディングス ニュースリリース(2026年7月17日):https://www.asahigroup-holdings.com/newsroom/detail/20260717-0101.html
- アサヒグループホールディングス「2025年12月期 決算説明資料」:https://www.asahigroup-holdings.com/ir_library_file/file/2025_presentation_4q.pdf
- 関通「個人情報漏洩の可能性に関する確報」(2024年10月18日):https://www.kantsu.com/news/6628/
- ソフトバンク ビジネスブログ「サイバー攻撃の教訓~関通 情シスが語る、全て捨てて挑んだ再構築。防御から復旧へ~」(2025年10月28日):https://www.softbank.jp/business/content/blog/202510/kantsu-ransomware-it
- OBC 360°「サイバー攻撃被災企業が語る 地獄の復旧作業で得た教訓と、会計データが無事だった理由」(更新日2026年7月10日):https://www.obc.co.jp/360/list/post511
- 犯行声明の報道:アスクル=日本経済新聞(2025年10月30日):https://www.nikkei.com/article/DGXZQOUC30D750Q5A031C2000000/ /アサヒグループ=日本経済新聞(2025年10月8日):https://www.nikkei.com/article/DGXZQOUC07CCI0X01C25A0000000/