~ 物流の動脈が止まった日 ~
最終更新:2026年10月1日(出典の表記と一次情報の時点を見直し)
2025年10月、日本のEC物流のパイオニアであるアスクル株式会社(以下、アスクル)を襲ったサイバー攻撃は、単なる一企業のシステム障害にとどまりませんでした。それは、日本の産業構造、とりわけサプライチェーン・マネジメント(SCM)と社会インフラの脆弱性を白日の下に晒した、歴史的な「デジタル災害」となりました。
「翌日配送」を当たり前の品質として提供し、オフィス用品から医療消耗品までを支えてきたアスクルの機能停止は、アスクルの物流子会社に出荷を委託していた良品計画(無印良品)やロフトのネットストアも停止させました(良品計画、2025年10月20日/ITmedia NEWS、2025年10月20日)。1社の物流が止まると、その物流を使う他社の販売まで止まることを示した事例です。
本報告書は、2025年10月19日に発覚したアスクルへのランサムウェア攻撃について、発生から主要サービスの復旧(2026年2月以降)までの約4ヶ月間にわたる闘争の記録を、アスクルの公式発表をもとに整理したものです。「RansomHouse」を名乗るグループの犯行声明、侵入の入り口となった業務委託先アカウントの管理、そして巨額の経済的損失を生んだ「手作業復旧」の限界を詳らかにし、高度に自動化された現代企業が直面する「侵入前提時代」の生存戦略を提示します。
国内で起きたほかのランサムウェア被害の経緯は、ランサムウェアの被害事例まとめで比べて読めます。
2. 事件の全容と経緯:約4ヶ月の闘争記録
本件の特異性は、システム停止が自社のみならず、物流を受託(3PL)していたパートナー企業へと波及し、復旧までに長期間を要した点にあります。ここでは、混乱の初期対応から、人海戦術による苦闘、そして主要サービスの復旧に至るまでの時系列を整理します。
2.1 第1フェーズ:発覚と「物理的遮断」の決断(2025年10月19日〜10月下旬)
異変の検知と機能停止
2025年10月19日午前、アスクルはランサムウェアによる攻撃を検知しました。感染が確認されたのは物流システムと社内システムで、基幹業務システムやお客様向けECサイトなどのフロントシステムには侵害の痕跡がなかったとしています。アスクルは同日、攻撃の検知後に感染が疑われるシステムの切り離しとネットワーク遮断を実施し、14時に本社内に対策本部を設置、16時半に「ASKUL」「ソロエルアリーナ」「LOHACO」の受注・出荷業務を停止しました(アスクル第13報、2025年12月12日)。
アスクルの物流センターは自動倉庫設備やピッキングシステムなど高度に自動化されており、その稼働をつかさどる複数の物流システムが暗号化されたことで、出荷業務は全面停止しました。同じデータセンター内のバックアップファイルも暗号化されたため、復旧に時間を要しました。感染拡大を防ぐため、データセンターや物流センター間の通信も遮断されています。さらに10月22日には、外部クラウドサービス上のお問い合わせ管理システムへの不正アクセスも発生しました(同)。
サプライチェーンへの延焼
影響は即座に外部へ波及しました。良品計画は、ネットストアの配送をアスクルの物流子会社「ASKUL LOGIST」に委託していたため、10月19日21時から「無印良品ネットストア」の受注・出荷業務を停止しました。10月24日から予定していた「無印良品週間」は、ネットストアでは実施せず店舗のみで開催すると発表しています(良品計画、2025年10月20日)。ロフトも、物流障害の影響で「ロフトネットストア」を停止しました(ITmedia NEWS、2025年10月20日)。
2.2 第2フェーズ:手作業による「泥沼の復旧」(2025年10月末〜12月)
人海戦術の限界
システムが使えない中、アスクルは物流システムを介さず手作業で商品を届けるフローを構築しました(アスクル 2026年5月期決算短信、2026年7月3日)。10月29日にFAX注文による出荷トライアル(出荷2拠点、ケース品37アイテム)を始め、11月7日〜10日には出荷7拠点・230アイテムまで広げています(アスクル第13報、2025年12月12日)。FAX受注や手運用の出荷では物流センターの処理能力が制約となり、注文できる商品を絞り込んで受注量を抑えざるを得ませんでした(第2四半期決算 質疑応答要旨、2026年1月28日)。
部分再開への模索
12月3日、法人向け「ASKUL」のWebサイトでの注文受付が再開されました(アスクル第13報、2025年12月12日)。物流システムを使用した商品出荷は、12月17日よりASKUL東京DCおよびASKUL関東DCで再開されました(アスクル第14報、2025年12月16日)。
2.3 第3フェーズ:主要サービスの復旧(2025年12月中旬〜2026年2月)
システムの再構築と段階的な再開
アスクルは、汚染の可能性を残した既存環境を部分的に修復するのではなく、安全が確認された新しい環境をゼロから構築する方式を採りました。あわせて、全管理者アカウントを含む主要なアカウントのパスワードをリセットし、主要なシステムに多要素認証(MFA)を適用しています(アスクル第13報、2025年12月12日)。アスクルは2025年12月12日、本格復旧フェーズへの移行を表明しました(アスクル第13報、2025年12月12日)。
無印良品ネットストアは2025年12月15日に全商品の受注・出荷を再開しました(良品計画、2025年12月12日)。LOHACOは2026年1月20日にサービスを再開しています(アスクル 2026年5月期決算短信、2026年7月3日)。1月28日時点で、ほぼすべての物流センターが通常稼働に戻り、残る横浜DCも2月上旬に復旧する予定で、翌日配送サービスも平常レベルに回復したと説明しています(第2四半期決算 質疑応答要旨、2026年1月28日)。主要なサービスレベルが障害発生前の水準まで戻ったのは2026年2月以降です(2026年5月期決算短信)。
表1:アスクル・ランサムウェア事件 主要タイムライン
| 年月日 (2025-26年) | フェーズ | 出来事・対応 |
|---|---|---|
| 10月19日 | 発生・検知 | 午前にランサムウェア攻撃を検知し、ネットワークを遮断。16時半に「ASKUL」「ソロエルアリーナ」「LOHACO」の受注・出荷を停止。21時に無印良品ネットストアも停止。 |
| 10月20日 | 波及 | 良品計画・ロフトがネットストアの停止を発表。 |
| 10月29日〜12月 | 苦闘 | FAX注文・対象商品を絞った手作業の出荷トライアル。物流効率が低下し物流費が増加。 |
| 12月3日 | 部分再開 | 「ASKUL」Webサイトでの注文受付を再開。 |
| 12月12日 | 調査結果公表 | 影響調査結果(第13報)を公表。侵入経路は業務委託先の管理者アカウントの不正利用。 |
| 12月15日 | 提携先の再開 | 無印良品ネットストアが全商品の受注・出荷を再開。 |
| 1月20日 | 再開 | LOHACOがサービスを再開。 |
| 1月28日 | 決算発表 | 第2四半期に特別損失52億16百万円を計上、通期業績予想の取り下げを発表。 |
| 2月以降 | 主要サービス復旧 | 主要なサービスレベルが障害発生前の水準まで復旧。 |
| 7月3日 | 通期決算 | 2026年5月期の特別損失(システム障害対応費用)51億8百万円、営業外費用(休止固定資産減価償却費)12億69百万円を計上。 |
3. 技術的要因と侵入経路:公式調査で判明したこと
2025年10月30日、「RansomHouse」を名乗るグループがアスクルへの攻撃について犯行声明を出しました(日本経済新聞、2025年10月30日)。なお、アスクルの調査結果の報告(第13報、2025年12月12日)は、攻撃者の名称には触れていません。
3.1 犯行声明を出したグループ:RansomHouse
RansomHouseを名乗るグループは、アスクルから盗んだと主張する約1.1TBのデータの一部を公開しました(日本経済新聞、2025年10月30日)。アスクルは、10月30日夜以降に攻撃者が公開した情報を調査し、情報が外部へ流出したことを確認しています。一方でアスクルは「攻撃者とは接触しておらず、身代金の支払いはもとより、いかなる交渉も行っておりません」と表明しています(アスクル第13報、2025年12月12日)。
3.2 侵入経路:「潜伏期間約4ヶ月」と業務委託先アカウントの不正利用
サイレント・インベージョン
今回の攻撃は突発的なものではありませんでした。第13報によると、攻撃者が業務委託先用のアカウントで最初に不正アクセスに成功したのは2025年6月5日で(アスクル第13報 p.3の図、2025年12月12日)、10月19日の攻撃検知まで約4ヶ月にわたって侵入が続いていたことになります。
MFAを適用していなかった管理者アカウント
アスクルの調査によると、例外的に多要素認証(MFA)を適用していなかった業務委託先に付与していた管理者アカウントのIDとパスワードが何らかの方法で漏洩し、不正利用されたことが確認されています。VPN機器のベンダーが2025年9月末頃に脆弱性を公表していましたが、この脆弱性を悪用した侵入の痕跡は確認されませんでした(アスクル第13報、2025年12月12日)。例外的にMFAを適用していなかったアカウントが、ネットワーク全体への入り口になった典型例と言えます。
3.3 ログの消失:フォレンジックの壁
アスクルの事後調査を困難にさせたのが、「一部の通信ログおよびアクセスログの消失」です。アスクルは、ログが失われていたことから、攻撃者が閲覧した可能性のある情報の範囲を完全に特定するのは困難だと判断しています。また、業務委託先が管理するノートPCでは、OS更新の過程で侵入時点のログが消去されていました(アスクル第13報、2025年12月12日)。一方で、流出そのものは確認されています。2025年12月12日時点で流出が確認された情報は、事業所向けサービスのお客様情報の一部約59万件、個人向けサービスのお客様情報の一部約13万2,000件、取引先に関する情報の一部約1万5,000件、役員・社員等に関する情報の一部約2,700件です(同)。
3.4 攻撃者のビジネスモデル:RaaSの分業体制
専業化されたエコシステム
日経クロステックは、RansomHouseについて、アフィリエイトと呼ばれる実行犯にランサムウェアを提供して攻撃させ、自らは身代金交渉などを担当する「RaaS(Ransomware as a Service)」モデルを運営していると解説しています(日経クロステック、2025年11月4日)。ただし、これはグループ一般についての解説で、本件で誰がどのように分業していたかは、アスクルの第13報(2025年12月12日)では明らかにされていません。
3.5 漏洩の経路:直接の原因は未特定
IDとパスワードはどこから漏れたのか
管理者アカウントのIDとパスワードがどのように漏洩したかについて、アスクルは「業務委託先アカウントからのアクセスは確認しているものの、漏洩の直接的な原因はデータ上確認できていない」と説明しています(第2四半期決算 質疑応答要旨、2026年1月28日)。アスクル社員のPCからの不正侵入や情報窃取の痕跡は確認されなかったとしています(アスクル第13報、2025年12月12日)。
3.6 検出回避の手口:EDR等の無効化
セキュリティソフトを止めてから動く
アスクルの調査によると、攻撃者はEDR(エンドポイント検知)などの脆弱性対策ソフトを無効化したうえで、複数のサーバ間を移動しました。また、本件では複数種類のランサムウェアが使われ、その中には当時のEDRのシグネチャでは検知が難しいものも含まれていました。さらに、侵害が発生したデータセンターのサーバにはEDRが導入されておらず、24時間の監視も行われていなかったため、不正アクセスを即時に検知できなかったとしています(アスクル第13報、2025年12月12日)。
3.7 内部での横展開:認証情報の収集と権限の奪取
偵察から一斉暗号化まで
初期侵入に成功した攻撃者は、ネットワークの偵察を始め、複数のサーバにアクセスするための認証情報の収集を試みました。その後、必要な権限を取得してネットワーク全体へのアクセス能力を広げ、ランサムウェアを複数のサーバに展開してファイルを一斉に暗号化しました。その際、バックアップファイルの削除も同時に行われています(アスクル第13報、2025年12月12日)。横展開に使われた具体的なツールは第13報では明らかにされておらず、アスクルは攻撃手口の模倣や追加攻撃を含む二次被害防止の観点から詳細の開示を控える場合があるとしています(同)。
4. 被害の全容と定量的インパクト:第2四半期だけで約120億円(会社見込み)
本インシデントは、サイバー攻撃が企業の財務諸表を直接的に破壊することを証明しました。
4.1 財務的影響:特別損失は通期で51億円
アスクルは2026年1月28日、第2四半期決算で本件のシステム障害対応費用として特別損失52億16百万円を計上したと発表しました(アスクル 2026年5月期 第2四半期決算短信、2026年1月28日)。その後、2026年5月期の通期決算では、特別損失のシステム障害対応費用が51億8百万円、営業外費用の休止固定資産減価償却費が12億69百万円となっています(2026年5月期決算短信、2026年7月3日。2026年5月期の確定値)。2026年5月期の親会社株主に帰属する当期純損失は221億50百万円で、これには特別損失として計上した株式会社AP67に係るのれんおよび顧客関連資産の減損損失48億23百万円も含まれます(2026年5月期決算短信)。第2四半期時点の特別損失の主な内容は次のとおりです(第2四半期決算 質疑応答要旨、2026年1月28日)。
- 物流基盤維持費: 売上が急減するなかでも物流基盤を維持するための、車両確保などの費用です。
- 取引先への損害引当金: 取引先ごとに今後発生し得る損害に対する引当金で、確定分と見積もり分を含みます。物流基盤維持費とこの引当金の2項目で、特別損失の約9割強を占めます。
- 調査・復旧費など: システム調査・復旧費用、出荷期限切れ商品の評価損などです。評価損・廃棄損は数億円程度とされています。
4.2 営業利益への打撃:物流費の増大
特別損失と並んで大きかったのが、営業利益への影響です。11月度にはアスクル単体で約300億円の売上減が発生し、限界利益ベースでは約45億円の利益減となりました。
また、一時的な物流効率の低下による物流費増は約25億円で、これには夏場の猛暑によるケース品出荷の増加や関東DC立ち上げに伴う効率低下も含まれます。そのうち約7割にあたる18〜19億円が、ランサムウェア攻撃に伴う手作業出荷などによる効率悪化が要因だとしています。これらに特別損失などを合わせ、アスクルは第2四半期のランサムウェア関連の影響額を約120億円と見込んでいました(第2四半期決算 質疑応答要旨、2026年1月28日)。
4.3 3PL事業への社会的インパクト
- 3PL事業の連鎖停止:
アスクルの物流停止は、物流子会社ASKUL LOGISTのグループ外からの物流受託事業も一時停止させ(2026年5月期決算短信、2026年7月3日)、出荷を委託していた無印良品やロフトのネットストアを止めました。無印良品の店舗は通常どおり営業しており(良品計画、2025年10月20日)、止まったのはネット通販の出荷です。自社のセキュリティが堅牢でも、物流の委託先が止まればビジネスは止まるのです。
5. 今後の対策と防衛策:アスクルの事例から学ぶ教訓
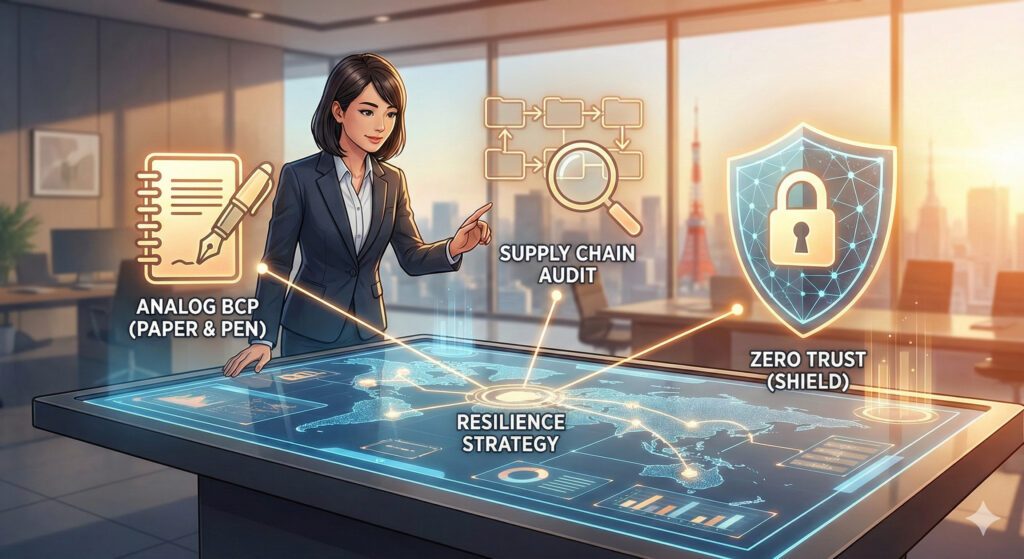
アスクルの犠牲から得られる教訓は、日本の全企業にとっての生存戦略です。
5.1 「アナログBCP」の準備
教訓:デジタルが死んだ時、ビジネスを動かすのは「紙とペン」である。
高度に自動化されたシステムほど、停止時の落差は激しいものです。システムが全滅した状況下で、最低限の出荷や発注を継続するための「アナログなBCP(マニュアルオペレーション計画)」を策定し、訓練しておく必要があります。
5.2 サプライチェーン・リスク管理(TPRM)の厳格化
教訓:委託先のセキュリティは、自社のセキュリティである。
3PLやクラウド利用においては、委託先を選定する際に「コスト」だけでなく「セキュリティ成熟度」を最重要指標とする必要があります。また、一社依存を避けるためのマルチベンダー戦略も、コスト増を許容してでも検討すべき経営課題となります。
5.3 「サイバー・ハイジーン」の徹底とゼロトラスト
教訓:基本的な衛生管理(ハイジーン)の欠如が、致命傷を招く。
アスクルの事案では、例外的にMFAを適用していなかった業務委託先の管理者アカウントが入り口になり、アスクルは再発防止策として、自社と業務委託先の全てのリモートアクセスへのMFAの徹底を掲げています(アスクル第13報、2025年12月12日)。VPN機器のパッチ適用、例外のない多要素認証(MFA)の強制といった基本的な対策の徹底が、侵入を防ぐ最も確実な手段です。そして、一度侵入されたら無防備になる境界防御モデルを脱却し、内部ネットワークを細分化(マイクロセグメンテーション)して横展開を防ぐ「ゼロトラスト・アーキテクチャ」への移行が急務です。
5.4 バックアップの防衛線:イミュータブル化と復旧演習
イミュータブルバックアップと3-2-1ルール
ランサムウェアはバックアップを狙います。アスクルでも、オンラインバックアップを取っていたものの、ランサムウェア攻撃を想定した環境ではなかったため一部のバックアップも暗号化され、再発防止策として「ランサムウェア攻撃を想定したバックアップ環境の構築」を挙げています(アスクル第13報、2025年12月12日)。これに対抗する方法として、書き換え不可能な「イミュータブル(不変)ストレージ」の導入と、3-2-1ルール(3つのコピー、2つの媒体、1つのオフサイト)の徹底をおすすめします。管理者権限を奪われても削除できないバックアップがあれば、身代金に頼らずに自力で復旧する道が残ります。
復旧演習と自動隔離
バックアップを取るだけでは不十分です。定期的にリストアテストを行い、実際に「戻せる」ことを確かめておきましょう。また、EDRと連携し、異常を検知したら自動的に端末をネットワークから隔離する仕組みを作っておくと、被害の拡散を早い段階で食い止めやすくなります。
5.5 強固なアイデンティティ認証と動的信頼スコアリング
FIDO2/WebAuthnによるハードウェアトークン認証
パスワード依存から脱却する方法として、FIDO2/WebAuthnに準拠したハードウェアトークン(YubiKey等)を用いた多要素認証(MFA)を全アクセスに求める方法があります。仮にパスワードが漏洩しても、物理キーを持たない攻撃者は認証を突破しにくくなります。
動的な信頼(Dynamic Trust)の実装
静的なIPアドレス制御だけに頼らず、ユーザーの振る舞いやデバイスの健全性(パッチ適用、EDR稼働状況)を継続的に評価し、異常な振る舞いを検知した場合にアクセスを遮断する仕組みも検討に値します。
対策の考え方は、ほかの国内事例と並べて読むとより具体的になります。Asahiランサムウェア事件まとめと関通のサイバー攻撃まとめもあわせてご覧ください。
6. 結論
アスクル・ランサムウェア事件は、第2四半期だけで約120億円と会社が見込んだ影響額と、約4ヶ月におよぶサービスの停止・縮小という代償を払い、我々に「サプライチェーン攻撃」の現実を突きつけました。
攻撃者は、一企業のサーバーではなく、その背後にある巨大な商流と社会的信用を標的にしています。
アスクルが直面した「手作業復旧の地獄」と「パートナー企業への責任」は、明日の自社の姿かもしれません。経営者は、セキュリティ投資をコストではなく「事業継続のためのライセンス料」と捉え直し、技術的防御と組織的レジリエンスの両輪で、侵入前提時代を生き抜く体制を構築しなければなりません。
ほかの企業が被害からどう立ち直ったかは、ランサムウェアの被害事例まとめにまとめています。
同じ状況になったら
社内のファイルが開けない、画面に脅迫文が出た。この事例と同じような状況になったら、ひとりで抱え込まずに、まず手順を確かめてください。最初の対応と、データの復旧をどこに相談するかで、その後の対応が大きく変わります。