~ ファイアウォールだけに頼れない時代、守りの中心は「ID」になる ~
「ネットワークの境界(ファイアウォール)は崩壊した」と、これまでの記事でお伝えしてきました。では、私たちは何を新たな拠り所とすればよいのでしょうか?
答えは「アイデンティティ(ID)」です。
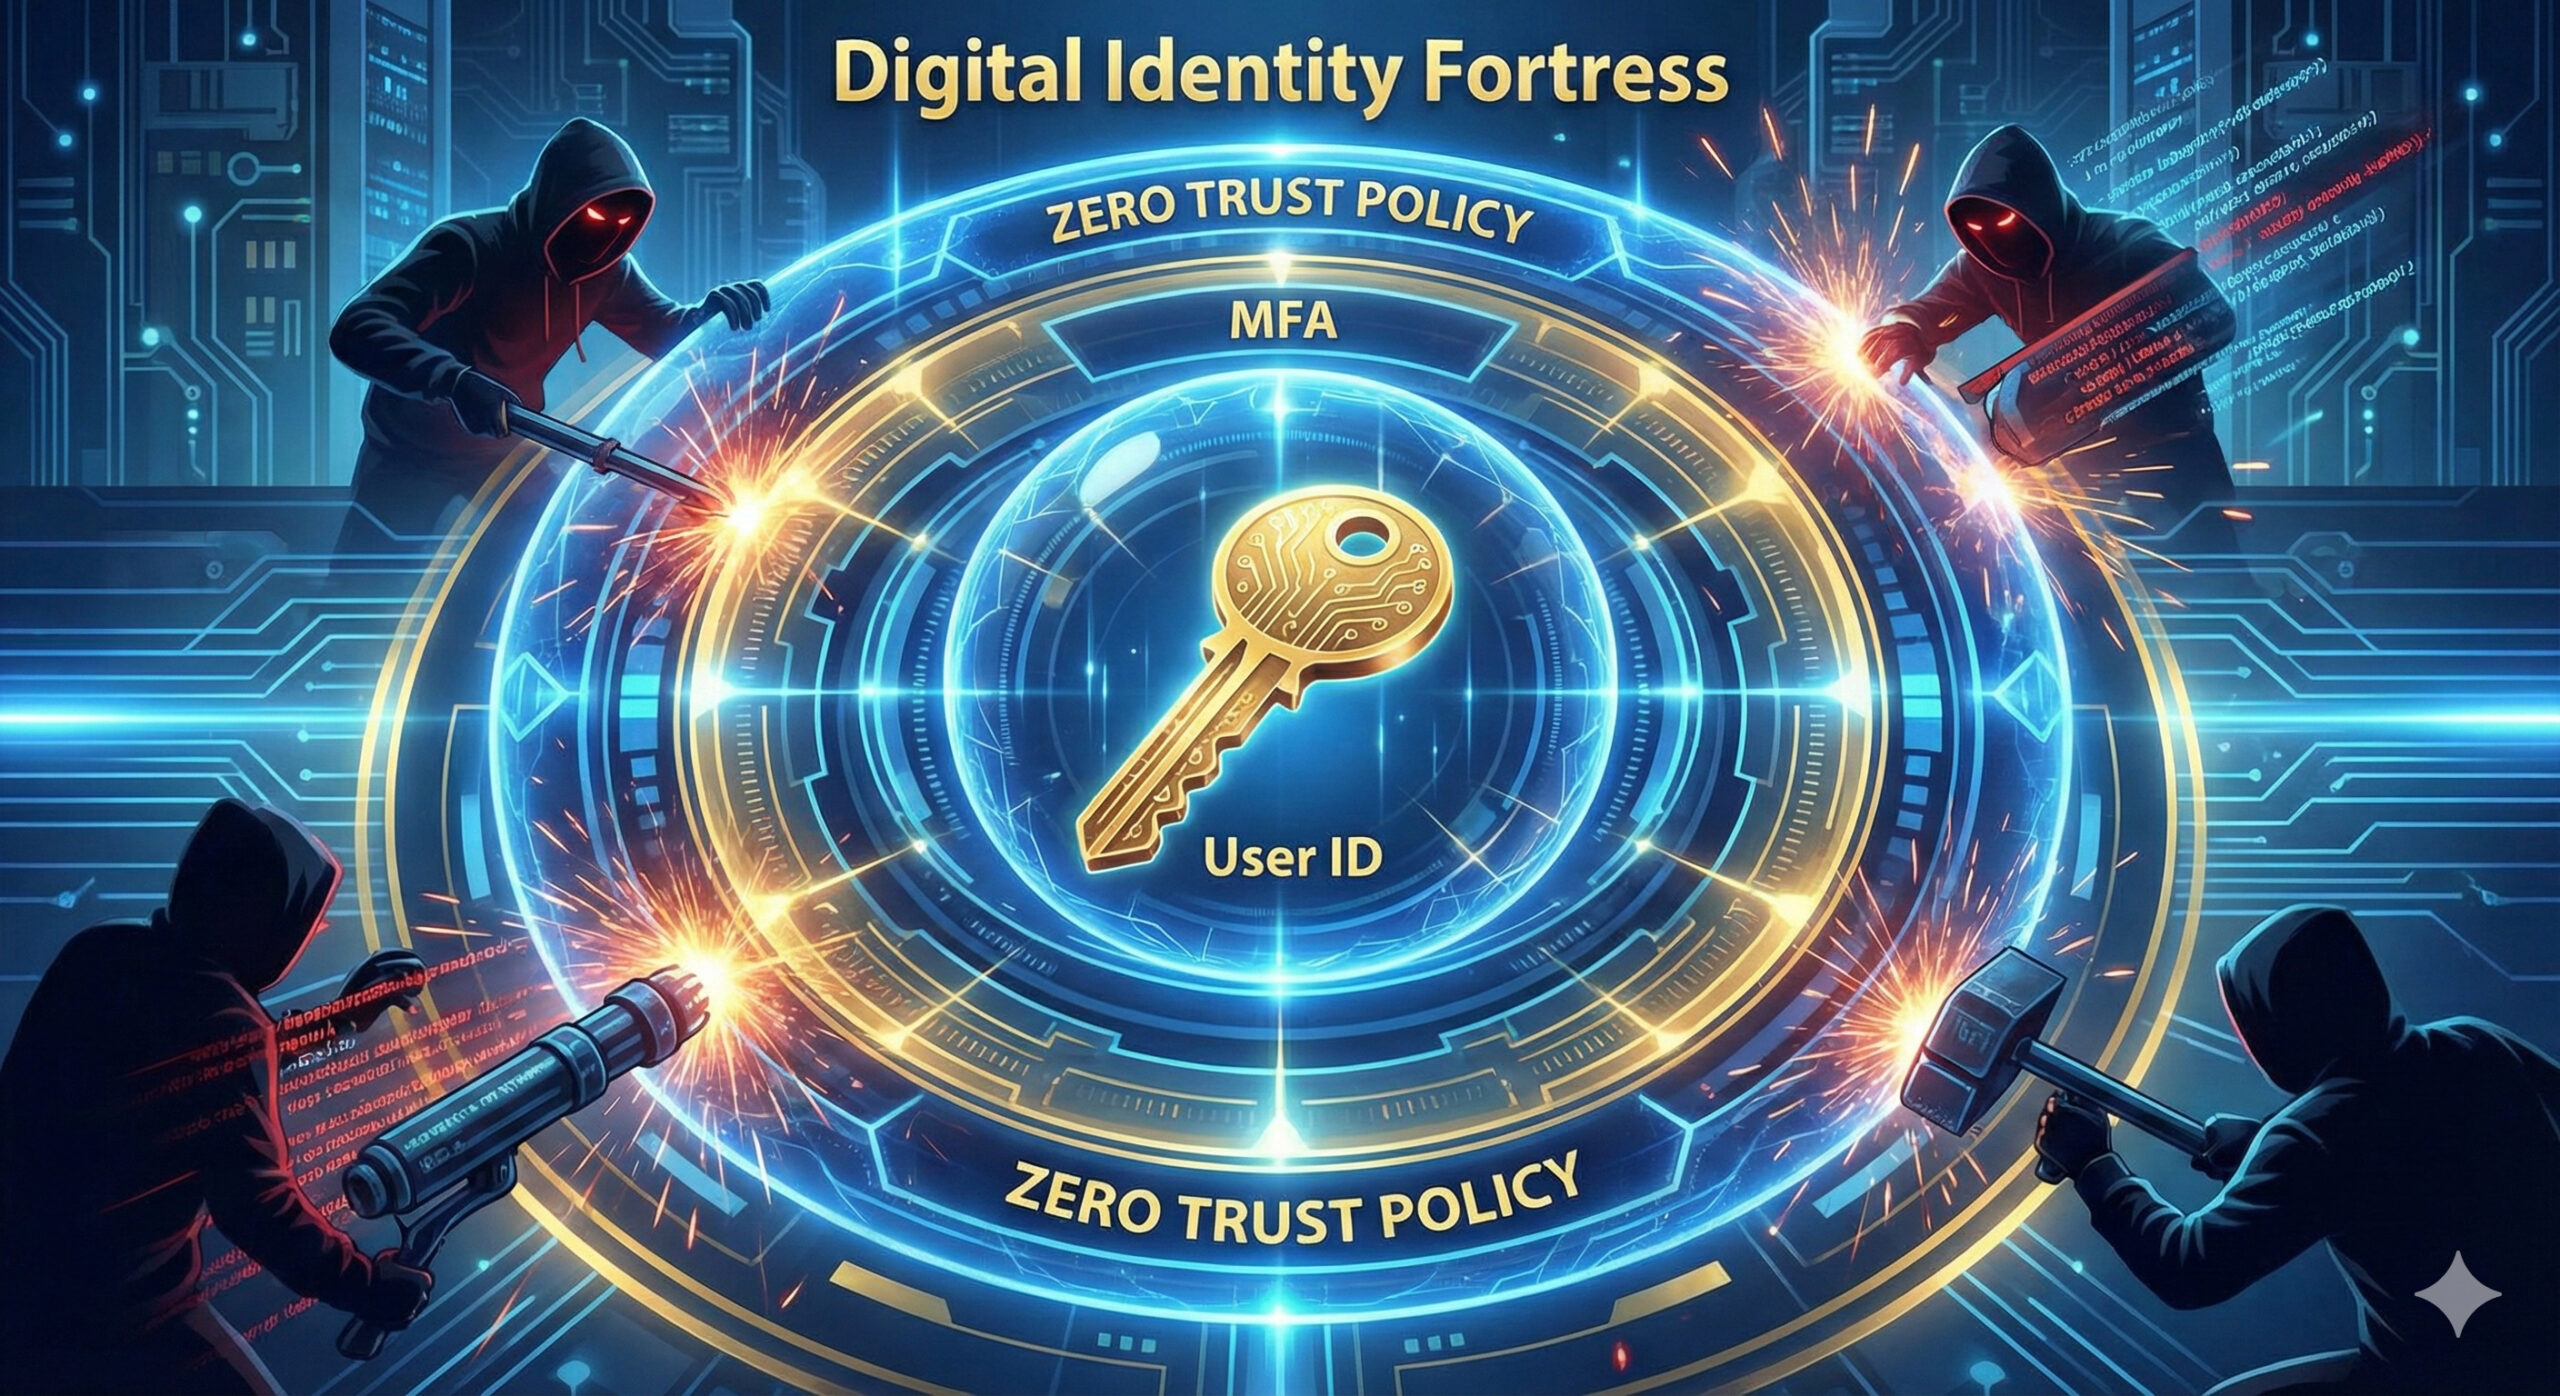
ゼロトラストの基本思想はシンプルです。社員がカフェにいても、自宅にいても、接続のたびに「誰が(ID)」と「どの端末から」を確かめてからアクセスを許可します。NISTは、利用者と端末の両方について、接続の前に認証と認可を行うとしています(NIST SP 800-207、2020年8月)。IDはその中心となる柱です。
しかし、いまだに「パスワードの定期変更」という形骸化したルールを続けている企業もあり、最も重要な「城の本丸(Active Directory)」の守りが手薄なままになっていることがあります。
本稿では、「権限昇格攻撃」の恐怖と、「コントロールプレーンとしてのID」の概念を融合し、情シスが今すぐ取り組むべきIDセキュリティの要塞化戦略を提言します。
ほかの予防策もまとめて確認したい方は、中小企業のランサムウェア対策チェックリストをご覧ください。
1. 攻撃者は「ハッキング」せず「ログイン」してくることもある
IDは「ただの文字列」ではない
パスワードを複雑にしても、メモリから盗まれれば意味がありません。IDを「単なる認証の鍵」から、ゼロトラストの司令塔である「コントロールプレーン」へと昇華させる必要があります。
IdP(Identity Provider)への集約
SaaSごとにバラバラのIDを管理するのはやめましょう。IdP(Identity Provider)にすべてのIDを集約し、SSO(シングルサインオン)を導入します。
これにより、IdPが「関所」となり、端末管理(MDMなど)と連携すれば、「誰が・いつ・どのデバイスからアクセスしているか」を一元的に審査できるようになります。怪しい振る舞いがあれば、IdP側でアカウントを止め、SSO連携したサービスへの新たなサインインを止められます。ただし、発行済みのアクセストークン(Microsoft Entra IDでは既定で1時間有効)や、アプリが独自に発行したセッションは、IdP側の操作だけではすぐに切れないことがあるため、アプリ側での失効もあわせて行います。これがゼロトラストの「動的なポリシー」によるアクセス判断の基盤となります(NIST SP 800-207 §2.1、2020年8月)。
2. 「MFA(多要素認証)」は選択肢ではない。事実上の必須だ
コロニアルパイプラインの教訓
2021年の米コロニアルパイプライン事件では、使われていないはずだった旧VPNアカウント1つにMFAが設定されていなかったために、巨額の身代金支払いを余儀なくされました(米上院 国土安全保障・政府問題委員会 公聴会、2021年6月)。MFAはもはやオプションではありません。事実上の「必須」です。
「SMS認証」では守れない
ただし、どのMFAでも良いわけではありません。SMS認証は「SIMスワップ攻撃」やフィッシングサイトによって突破されるリスクがあります(NIST SP 800-63B-4、2025年7月)。
- 次善策: FIDO2を導入できない場合の暫定策として、スマートフォンアプリによるOTP(ワンタイムパスワード)やプッシュ通知。ただし、どちらもフィッシング耐性はありません(NIST SP 800-63B-4、2025年7月)。プッシュ通知を使う場合は、MFA疲労攻撃(プッシュ爆撃)への対策として番号照合(number matching)を有効にします(CISA、2022年10月)。
- 最強: FIDO2(WebAuthn)対応のハードウェアキー。偽サイトに認証情報を渡さない、フィッシング耐性の高い仕組みです。CISAも、広く利用できるフィッシング耐性のある認証はFIDO/WebAuthnだけだとしています(CISA「More than a Password」)。ただし、SMSなどの代替手段を残していると、そちらから迂回されるおそれがあります(CISA「Mobile Communications Best Practice Guidance」)。Googleは2017年初めから全従業員にセキュリティキーの使用を義務付けたと報じられています(KrebsOnSecurity、2018年7月)。
IDが破られた場合に備える端末側の防御は、Vol.05 EDR導入の真意とデバイストラストで解説しています。
3. 最後の砦「Active Directory」を要塞化せよ
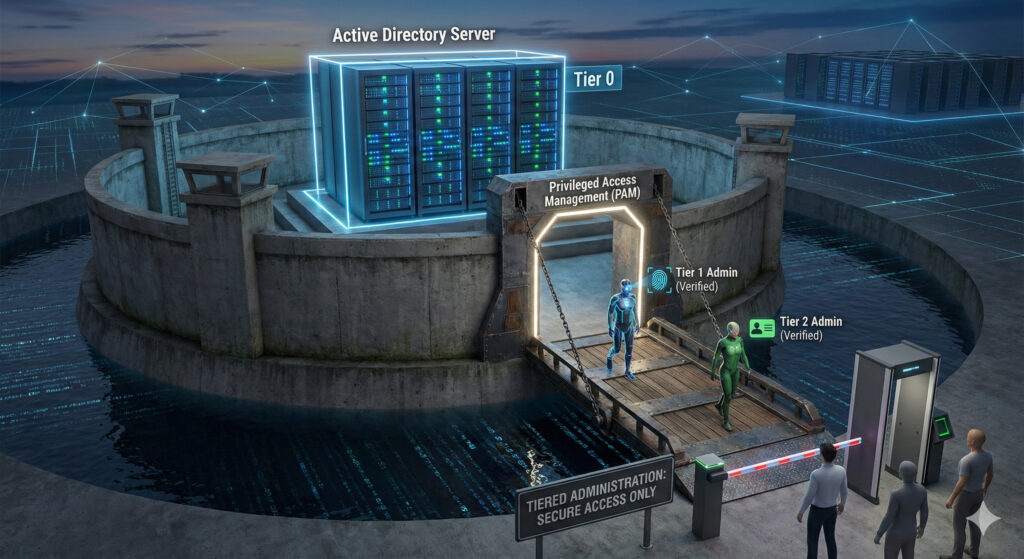
ADを奪われる=全滅
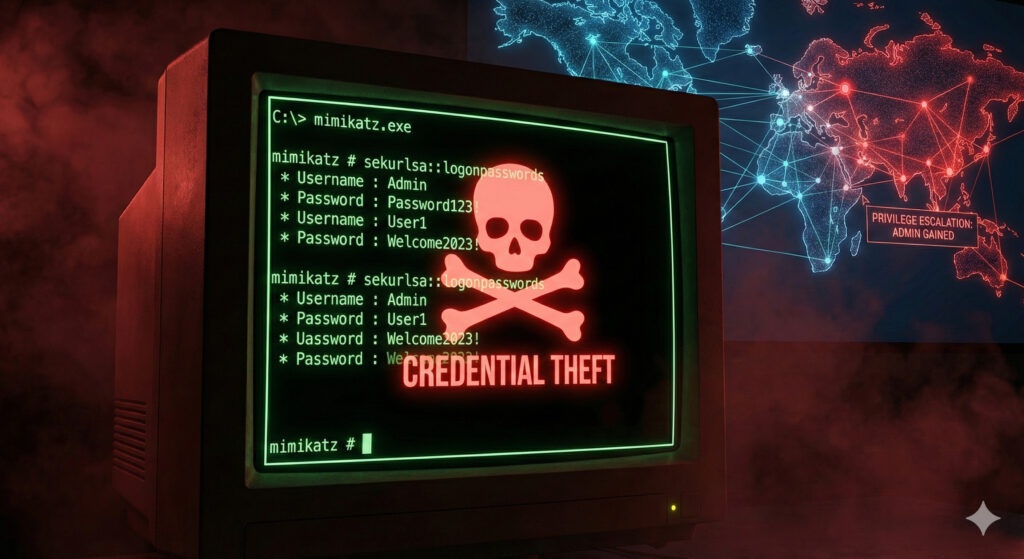
人手で操作されるランサムウェア攻撃では、攻撃者は認証情報を盗んで権限を引き上げながら侵入を広げ、最終的にランサムウェアを展開します(Microsoft Learn「What is ransomware?」の Human-operated ransomware attacks の節)。その手段として、Active Directory(AD)のドメイン管理者権限が狙われることがあります。これを奪われると、グループポリシー機能(GPO)を悪用され、組織内の端末にランサムウェアを一斉配信されるおそれがあります。
特権IDを守る「Tierモデル」
ADを守るために、以下の「要塞化」を実施してください。
- 特権IDの分離(Tierモデル): 「ドメイン管理者」のアカウントで、普段のメール閲覧やWebブラウジングをしてはいけません。一般業務用のIDと、管理作業用のIDを明確に分けます。これはMicrosoftが示したADのTierモデルの考え方で、現在は「エンタープライズアクセスモデル」に発展しています。
- 特権ID管理(PAM)の導入: 管理者パスワードを「使い捨て」に近づけます。作業のたびに申請・承認を行い、一時的なパスワードを発行する仕組みを導入することで、万が一Mimikatz(メモリなどから認証情報を盗み出すツール)で盗まれても、悪用できる時間を短くできます。ただし、作業中や変更までの猶予期間中はパスワードが有効なままで、発行済みのKerberosチケットも既定で最長10時間有効(期限内なら更新で延びることもある)なため、その間は悪用されるおそれがあります。
- LSA保護の有効化: Windowsのセキュリティ機能を使い、LSASSプロセスへの不正なアクセス(メモリダンプ)をブロックします。
Active Directoryへの不審なログオンに気づくためのログ監視は、Vol.08 必見のWindowsイベントIDで解説しています。
結論:ID管理は「総務の仕事」ではなく「防衛の仕事」だ
「パスワードの定期変更」という儀式は、もう必要ありません。NISTも総務省も定期変更は不要としています。ただし、流出した時や不正アクセスが疑われる時は、すぐに変更します(NIST SP 800-63B-4、2025年7月/総務省「国民のためのサイバーセキュリティサイト」)。
攻撃者は、盗んだIDであなたの会社の社員になりすまし、正規のルートから侵入してくることもあります。
情シスが今すぐやるべきことは、「すべてのIDをIdPに統合し、FIDO2などの強力なMFAで守る」こと。そして、「Active Directoryという心臓部を、特権管理(PAM)で要塞化する」ことです。
ID管理システムの導入は、単なる業務効率化ではありません。それは、サイバー戦争における最前線の「防壁」を構築する、重要な投資なのです。
このほかの予防策は、中小企業のランサムウェア対策チェックリストにまとめています。できるところから一つずつ進めてください。
最終更新:2026年9月29日(公的資料・一次情報に基づき事実関係を修正)