ゼロトラストとは、「社内のネットワークにいるから安全」とは考えず、社員・端末・通信のすべてを、アクセスのたびに確かめるセキュリティの考え方です。製品の名前ではありません。中小企業のひとり情シスが最初に手を付けるなら、守るデータと端末の書き出しと、多要素認証(MFA)の必須化から始めるのが現実的です。
この記事では、ゼロトラストの意味、境界型セキュリティとの違い、NIST(米国立標準技術研究所)が示す7つの原則、構成する5つの要素、中小企業での始め方を、公的機関とメーカーの公式資料をもとに説明します。特定の製品はすすめません。情報は2026年9月27日時点のものです。
ZTRラボの運営者は、情報セキュリティのコンサルティング会社で、ID管理の要件定義、CSIRT(インシデント対応チーム)の構築、インシデント対応の支援に携わってきました。この記事はその立場から、小さな組織でも実行できる順番に絞って書いています。
すでに社内のPCやサーバーの様子がおかしい場合は、この記事より先にランサムウェア感染時の初動ガイドを読んでください。
ゼロトラストとは?「場所で信用せず、アクセスのたびに確かめる」考え方
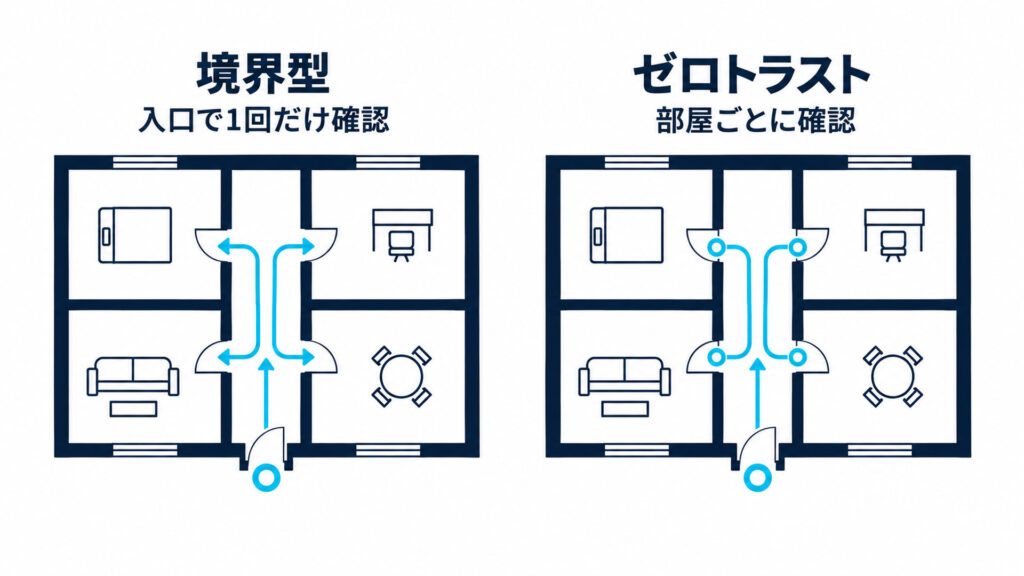
ゼロトラストは、ネットワークの場所ではなく、「誰が」「どの端末で」「何に」アクセスしようとしているかを、そのつど確かめてから許可する考え方です。
ゼロトラストの意味(定義)
NISTの文書「SP 800-207 Zero Trust Architecture」(2020年8月)は、ゼロトラストを、防御の中心をネットワークの境界から、利用者・端末(資産)・データやシステム(リソース)へ移すセキュリティの考え方の総称と説明しています。同じ文書は、端末や利用者のアカウントを、置かれている場所(社内LANかインターネットか)や持ち主(会社の端末か私物か)だけを理由に信頼しない、とも書いています。
「ゼロトラストセキュリティ」「ゼロトラストモデル」も、ほぼ同じ意味で使われています。考え方を実際のシステム設計に落としたものを、NISTは「ゼロトラストアーキテクチャ」と呼んでいます。
よく使われる「決して信頼せず、常に検証する(never trust, always verify)」という言い回しは、Microsoft Learnの英語版の解説(Zero Trust overview)などで使われている標語です。NIST SP 800-207の本文には、この言い回しは出てきません。
オフィスのたとえで理解する
従来の守り方は、ビルの入口で一度社員証を見せれば、あとはどのフロアにも入れるオフィスに似ています。入口を通った人は「社内の人」として扱われます。
ゼロトラストは、部屋に入るたびに社員証を確かめ、その日その部屋に入る理由があるか、持ち込むPCに問題がないかまで見るオフィスです。入口を突破した侵入者がいても、ほかの部屋へ自由には進めません。
面倒に見えますが、確認の多くは仕組みが自動で行います。社員が毎回パスワードを打ち直すわけではありません。
どこから広まった考え方か
NIST SP 800-207は、ゼロトラストの成り立ちを次のように説明しています。
- 2004年、Jericho Forumという団体の活動が「境界をなくす(de-perimeterization)」考え方を広めた
- その考え方が発展し、Forrester Research在籍中のJohn Kindervag氏が「ゼロトラスト」という言葉を作った
企業の実践例としてよく挙がるのが、GoogleのBeyondCorpです。Google Cloudの公式ページによると、BeyondCorpは、すべての従業員がVPNを使わずに「信頼できないネットワーク」を通じて働けるようにするためのGoogle社内の取り組みとして始まりました。同じページは、この取り組みの期間を「2011 年~現在」と示しています。当サイトの戦略技術白書(BeyondCorpとレジリエンス)で、その設計を詳しく読み解いています。
公的機関の資料では、次の3つが基準としてよく参照されます。
| 資料 | 発行元・時期 | 中身 |
|---|---|---|
| SP 800-207 Zero Trust Architecture | NIST(米国)、2020年8月 | ゼロトラストの定義と7つの基本原則、構成の考え方 |
| Zero Trust Maturity Model Version 2.0 | CISA(米国サイバーセキュリティ・社会基盤安全保障庁)、2023年4月 | 5つの柱と成熟度の段階で、移行の進み具合を測る枠組み |
| ゼロトラストアーキテクチャ適用方針(DS-210) | デジタル庁、2022年6月30日 | 政府情報システムにゼロトラストを適用するための基本方針と、導入時の留意事項 |
境界型セキュリティとの違い
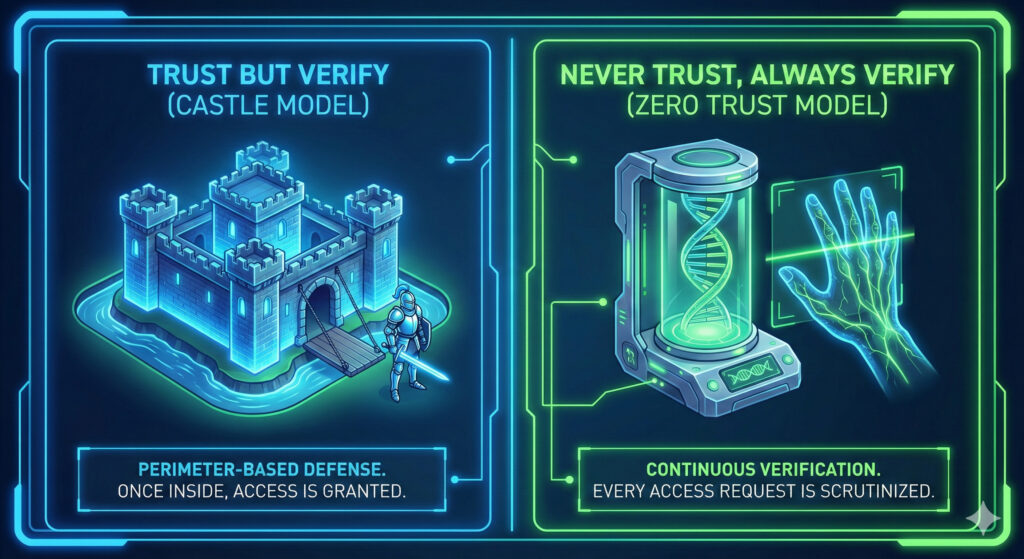
境界型セキュリティは「社内(ファイアウォールの内側)は信頼し、社外は疑う」守り方です。ゼロトラストは、社内か社外かで信頼を決めず、アクセスごとに確かめます。
比較表でみる違い
| 項目 | 境界型セキュリティ | ゼロトラスト |
|---|---|---|
| 信頼の根拠 | 社内ネットワークにいること | 利用者の本人確認、端末の状態、アクセスの内容 |
| 確認のタイミング | 境界を通るとき(VPNへの接続時など)に一度 | アクセスのたびに。接続中も見直す |
| 権限の広さ | 社内に入れば広く見えることが多い | 仕事に必要な範囲だけ |
| 侵入された後 | 社内を横に移動されやすい | 1つの許可で別のシステムには入れないため、広がりを抑えやすい |
| 社外からの接続 | VPNで社内ネットワークにつなぐ | アプリやデータごとに、確かめたうえでつなぐ |
境界型が「間違い」というわけではありません。クラウドとテレワークが当たり前になり、「社内」の内側だけを守っても守りきれなくなったのが、ゼロトラストが求められる理由です。境界防御が限界を迎えた経緯は、Vol.01「境界防御」は崩壊したで詳しく書いています。
ゼロトラストとVPNの違い
VPNは、社外の端末を社内ネットワークにつなぐための技術です。ゼロトラストは、つないだ後も含めて「誰に・何を・どこまで許すか」を決める考え方です。比べる階層が違います。
VPNで社内につないだ端末は、そのまま社内の多くのシステムに届いてしまうことがあります。ゼロトラストの考え方では、VPNを使う場合でも、利用者と端末を確かめ、アクセスできる範囲を必要な分だけに絞ります。
VPNを今すぐ捨てる必要はありません。ただし、警察庁はVPN機器を「主要な侵入経路」と位置づけ、ぜい弱性の修正を速やかに適用するよう呼びかけています。VPNをやめて別の接続方式へ移る道筋は、VPN撤廃へのロードマップにまとめています。
なぜ中小企業にもゼロトラストが必要なのか
理由は3つあります。守る対象が社外に広がったこと、ランサムウェアの侵入口がネットワーク機器の認証やぜい弱性に集中していること、そして被害に遭っている企業の多くが中小企業であることです。
クラウドとテレワークで「社内」の境目がなくなった
デジタル庁は「ゼロトラストアーキテクチャ適用方針」の概要で、クラウドサービスの利活用拡大やリモートワークなどの業務環境の変化により、従来の境界型のセキュリティモデルだけでは、高度化したサイバー攻撃を完全に防ぐことが難しくなっていると説明しています。
メールやファイル共有がクラウドにあり、社員が自宅や外出先から使う会社では、守るべきデータの多くがすでに「社内」の外にあります。
ランサムウェアの侵入口はVPN機器とリモートデスクトップが中心
警察庁は、ランサムウェアの手口について、以前は不特定多数へのメールが一般的だったが、現在はVPN機器などインターネットに露出した箇所から、未修正のぜい弱性、漏えいした認証情報や簡易なパスワード、設定不備を悪用して侵入する手口が多くを占める、と説明しています。リモート・デスクトップ・サービスの認証を突破されて侵入される事例も多数確認されているとしています。
被害は大企業だけのものではありません。警察庁の「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月)では、2025年(令和7年)のランサムウェア被害226件のうち、143件が中小企業でした。被害企業の約6割は中小企業です。
攻撃者が侵入後に何をするのか、なぜ「事業」として成り立っているのかは、Vol.02 そのVPN装置が「裏口」ですとランサムウェアの感染経路で解説しています。国内で実際に起きた事件は被害事例の記事一覧にまとめています。
取引先を狙う踏み台にされる
自社に守るべき情報が少なくても、取引先へつながる入口として狙われることがあります。保守回線や取引先との共有環境は、境界型の守り方では見落とされやすい場所です。その対策はVol.10 サプライチェーン攻撃の『踏み台』リスクで扱っています。
ゼロトラストの原則|「3原則」とNISTの「7つの基本原則」
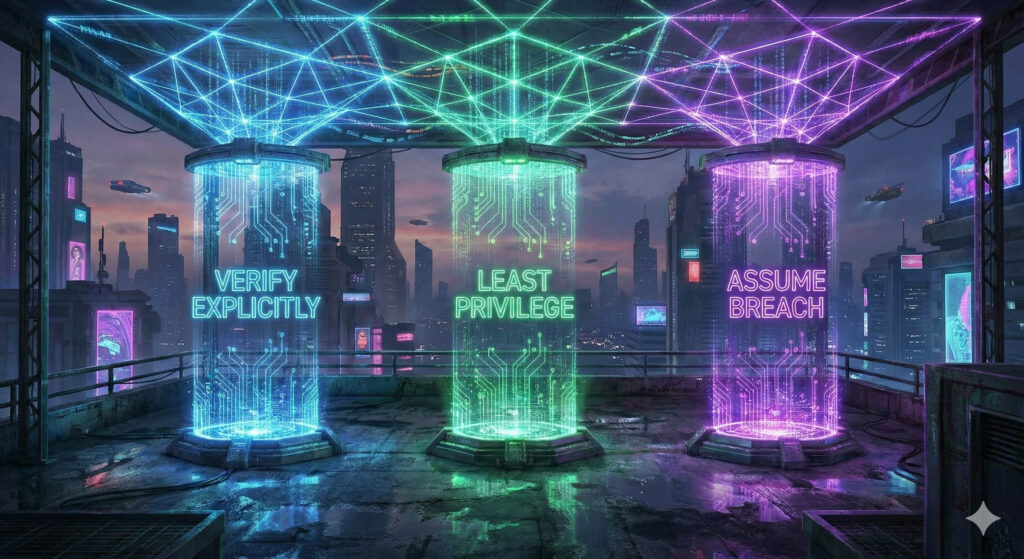
ゼロトラストの原則には、よく聞く「3原則」と、NISTの「7つの基本原則」があります。3原則はMicrosoftによる整理で、NISTが定めたものではありません。基準として参照されるのは、NIST SP 800-207の7つの基本原則です。
よく聞く「3原則」はMicrosoftの整理
Microsoftは、ゼロトラストを次の3つの原則で説明しています(Microsoft Learn「セキュリティ基盤としてのゼロ トラスト」)。
- 明示的に確認する(Verify explicitly):すべてのアクセス要求を、使えるすべての情報で認証・認可する
- 最小限の特権アクセスを使用する(Use least privilege access):利用者とシステムには、必要なアクセス権だけを、必要な最短の時間だけ与える
- 侵害を想定する(Assume breach):攻撃者がすでに内部にいるかもしれない前提で守りを設計し、被害を限定して、素早く検知・対応できるようにする
短く覚えやすいため広く引用されていますが、出どころはMicrosoftの解説です。「NISTの3原則」と書かれている資料は、出典を取り違えています。
NIST SP 800-207の7つの基本原則
NISTは、ゼロトラストアーキテクチャが守るべき7つの基本原則(tenets)を示しています。下の表の「原則の要旨」はNISTの原文を当サイトで訳したもの、「中小企業での例」は当サイトの説明です。
| # | 原則の要旨(NIST SP 800-207 2.1節) | かみくだくと | 中小企業での例 |
|---|---|---|---|
| 1 | すべてのデータソースとコンピューティングサービスを「リソース」とみなす | 守る対象に漏れを作らない | NAS、クラウドのファイル共有、業務で使う私物スマホも一覧に入れる |
| 2 | ネットワークの場所にかかわらず、すべての通信を保護する | 社内LANからの接続も、社外と同じ基準で扱う | 社内からでも暗号化した通信でシステムにつなぐ |
| 3 | リソースへのアクセスは、セッション単位で許可する | 1つのシステムに入れても、別のシステムには自動で入れない | 会計システムにログインできても、ファイルサーバーは別に確かめる |
| 4 | アクセスは、利用者のID、アプリ、端末の状態などを含む動的なポリシーで決める | 状況に応じて許可・追加確認・拒否を変える | いつもと違う国や深夜からのログインには追加の確認を求める |
| 5 | 所有・関連するすべての資産の完全性とセキュリティの状態を監視・測定する | 無条件に信頼される端末はない | 更新が止まったPCは、重要なシステムにつながせない |
| 6 | すべての認証と認可は動的に、アクセスの前に厳格に行う | 本人確認を強くし、接続中も見直す | MFAを使い、一定時間ごとや操作内容に応じて再認証する |
| 7 | 資産・ネットワーク・通信の状態をできる限り集め、守りの改善に使う | ログを集めて、ルールを直し続ける | ログイン記録や端末の状態を定期的に見直す |
当サイトの整理では、Microsoftの「明示的に確認する」はNISTの4と6に、「最小限の特権アクセス」は3に、「侵害を想定する」は2・5・7に近い内容です。どちらも同じ方向を向いており、矛盾するものではありません。
よくある誤解
- 製品を買えば終わり、ではない:NISTは7つの原則を特定の技術に依存しない形で書いています。ゼロトラストは設計の考え方で、製品はそれを実現する道具です。
- 一度で完成するものではない:NISTは、7つの原則は理想の目標であり、すべてを最も純粋な形で実装できるとは限らないと認めています。CISAの成熟度モデルも、段階的に進める前提で作られています。完成を目指し続ける姿勢については、Vol.15 ゼロトラストは「完成」しないで書いています。
- VPNを捨てることではない:前の章のとおり、VPNを使い続けながらでも考え方は取り入れられます。
ゼロトラストを構成する5つの要素(CISA成熟度モデル)
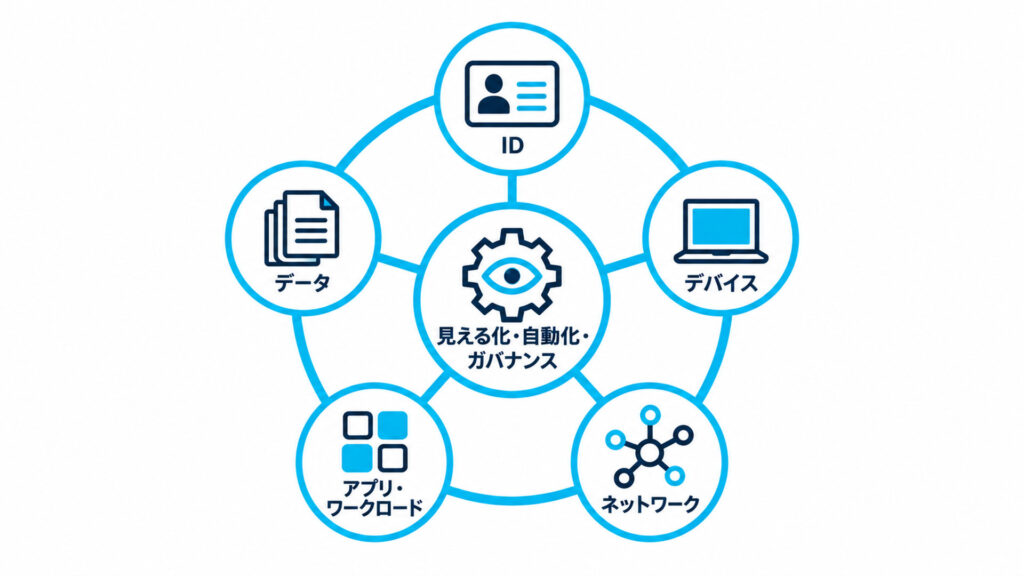
CISAの「Zero Trust Maturity Model Version 2.0」(2023年4月)は、ゼロトラストを5つの柱で整理しています。ID(Identity)、デバイス(Devices)、ネットワーク(Networks)、アプリケーションとワークロード(Applications and Workloads)、データ(Data)です。これに、すべての柱を横断する「見える化と分析」「自動化と連携」「ガバナンス」の3つの能力が加わります。
このモデルは米国の連邦政府機関向けに作られたものですが、CISA自身が「すべての組織が、この文書の考え方を検討し、採用を考えるべきだ」と書いています。中小企業でも、自社の対策の抜けを探す地図として使えます。
以下では、柱ごとに「何を確かめるか」「代表的な仕組み」「詳しい記事」をまとめます。用語がわからないときはZTR用語辞典を参照してください。
ID(利用者)
確かめるのは「本当にその人か」「その人に許された範囲か」です。代表的な仕組みは、多要素認証(MFA)、ID管理をクラウドでまとめるIDaaS、1回の認証で複数のサービスを使えるシングルサインオン(SSO)です。IDをまとめる考え方、MFAの方式の選び方、Active Directoryの守り方は、Vol.04 多要素認証(MFA)とActive Directory対策で解説しています。
デバイス(端末)
確かめるのは「会社が把握している端末か」「更新やウイルス対策が正しく動いているか」です。代表的な仕組みは、端末をまとめて管理するMDM、侵入後の不審な動きを見つけるEDRです。EDRとウイルス対策ソフトの違いはVol.05 EDR導入の真意とデバイストラストを読んでください。
ネットワーク
確かめるのは「必要な相手とだけ通信しているか」です。代表的な仕組みは、社内ネットワークを細かく区切るマイクロセグメンテーション、許可したアプリにだけ接続させるZTNA、ネットワークとセキュリティの機能をクラウドでまとめて提供するSASEです。侵入後の横移動を止める考え方はVol.06 マイクロセグメンテーションにあります。
アプリケーションとワークロード(クラウドを含む)
確かめるのは、業務で使うアプリケーションやクラウドサービスについて「設定に穴がないか」「社員が許可していないサービスにデータを入れていないか」です。クラウドの設定ミスと責任の分担はVol.12 クラウドの設定ミスと責任共有モデル、生成AIの業務利用のルールはVol.14 Shadow AIのリスクで扱っています。
データ
確かめるのは「大事なデータがどこにあり、誰が触れるか」「壊されたときに戻せるか」です。代表的な仕組みは、暗号化、持ち出しの制御、書き換えできないバックアップです。把握できていないサーバーやサービスの洗い出しはVol.03 ASMで「野良資産」をあぶり出す、バックアップの守り方はVol.07 バックアップの3-2-1ルールで解説しています。
全体を支える「見える化と分析・自動化と連携・ガバナンス」
5つの柱は、ログを集めて異常に気づく仕組み(見える化と分析)、対応を自動でつなぐ仕組み(自動化と連携)、ルールを決めて守らせる仕組み(ガバナンス)に支えられています。ひとり情シスにとって現実的なのは、まずログを残し、定期的に見ることです。Windowsのイベントログの見方はVol.08 監視戦略と必見のWindowsイベント、監視ダッシュボードの作り方はMicrosoft Sentinelで監視ダッシュボードを再現にあります。
ゼロトラストのメリットとデメリット
ゼロトラストの最大のメリットは、侵入を完全には防げなくても、被害の広がりを抑えやすくなることです。デメリットは、費用と手間がかかり、古いシステムや一部のクラウドサービスが仕組みに対応しないことです。
メリット
- 場所を問わずに安全に使える:社内・自宅・外出先で同じ基準の確認をするため、テレワークでも守りの水準がそろいます。
- 侵入後の被害を広げにくい:Microsoftの「侵害を想定する」原則のとおり、攻撃者が内部にいる前提で被害の範囲を限る設計にするため、1台の感染が全社に広がる事態を防ぎやすくなります。
- 誰が何をしたかが残る:アクセスのたびに確かめるため、記録が残り、インシデント時の調査に使えます。
- パスワード管理の負担が減る:IPAの「ゼロトラスト移行のすゝめ」は、IDaaSのシングルサインオンを使うと、利用者の利便性が上がり、運用者のパスワード管理の負担も減ると説明しています。
デメリット・弱点
- 費用と時間がかかる:ID・端末・ネットワークの仕組みを段階的に入れ替えるため、一度では終わりません。
- 対応しないサービスがある:同じIPAの資料は、SaaSが必ずしもシングルサインオンに対応しているとは限らないと注意しています。古い社内システムも同じ問題を抱えがちです。
- 正しい操作まで止めてしまうことがある:細かいルールで制御するほど、問題のないアクセスまで止める「誤検知」で業務に影響が出る可能性がある、とIPAは指摘しています。試行と運用の中で、自社に合うルールを探す必要があります。
- ひとり情シスには運用の負担が重い:ログを見る、例外を判断する、といった作業が増えます。外部のサービスに任せる範囲を最初に決めておくと続けやすくなります。
「セキュリティを強くすると仕事にならない」という声への答え方は、Vol.11「セキュリティが厳しすぎて仕事になりません」への回答にまとめています。
ひとり情シスはどこから始める?中小企業の進め方5ステップ
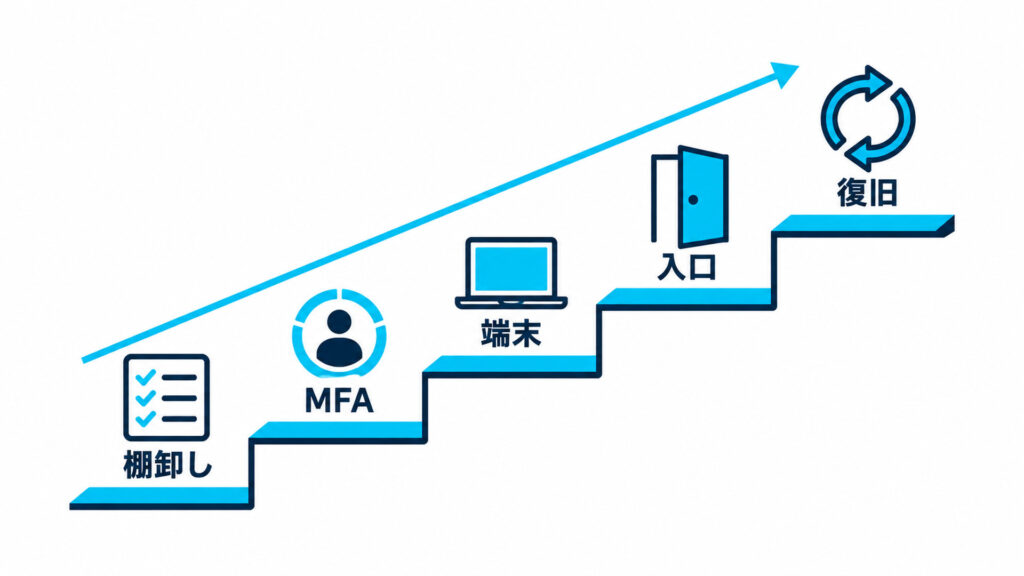
中小企業のひとり情シスは、①守るものの書き出し、②IDとMFA、③端末、④外からの入口の見直し、⑤侵入された後の備え、の順に進めるのが現実的です。すべてを一度にやる必要はありません。
ステップ1:守るデータと使っているサービスを書き出す
最初にやるのは、守る対象の一覧づくりです。NISTの原則1のとおり、一覧にない端末やサービスは守れません。IPAの「ゼロトラスト移行のすゝめ」も、端末管理(MDM)の導入では、管理すべき端末の洗い出しが最も重要だと書いています。
一覧に入れるのは、業務データの置き場所(NAS、ファイルサーバー、クラウドのファイル共有)、使っているクラウドサービス、社員のPC・スマホ、VPN機器などのネットワーク機器です。Excelで作れる棚卸しシートの作り方はDAAS棚卸しシートの作り方、把握できていない資産の探し方はVol.03 ASMにあります。
ステップ2:IDをまとめ、MFAを必須にする
次に、社員一人ひとりに一意のIDがあり、退職者のIDが削除されている状態を作ります。IPAの同じ資料は、こうした「信頼できるIDソース」がない場合は、まずその基盤づくりから始める必要があるとし、共有IDはできる限り廃止するよう勧めています。
そのうえで、MFAを必須にします。警察庁も、ランサムウェア対策として多要素認証などの強固な認証手段の導入を呼びかけています。Microsoftは2019年8月の公式ブログで、MFAによってアカウント侵害攻撃の99.9%以上を防げると説明しています。ひとり情シスの最初の一手として、MFAの必須化をおすすめします。 MFAの方式の選び方とActive Directoryの守り方はVol.04 多要素認証(MFA)とActive Directory対策を参照してください。
ステップ3:端末の状態を把握し、EDRを検討する
ステップ1の一覧をもとに、会社の端末を管理の仕組みに登録します。IPAの資料は、OSのバージョン、ディスクの暗号化、ウイルス対策の有効化などを自動で確かめ、条件を満たす端末にだけアクセスを許す設定を、IDaaSとの連携で実現できると説明しています。侵入後の動きを見つけたい場合はEDRを検討します(Vol.05)。
ステップ4:VPN機器とリモートデスクトップの入口を見直す
外からつながる入口を点検します。警察庁は、VPN機器の更新ファイルやセキュリティパッチが公開されたら速やかに適用すること、初期パスワードや簡単な文字列を使わないこと、多要素認証やIPアドレスによるアクセス制限を組み合わせることを求めています。
使っていないVPNアカウントやリモートデスクトップの公開設定が残っていないかも確かめてください。VPNから別の接続方式へ移るかどうかの判断は、VPN撤廃へのロードマップを参考にしてください。
ステップ5:侵入された後に備える(バックアップと初動)
「侵害を想定する」の原則どおり、侵入された後の備えもゼロトラストの一部です。警察庁は、ランサムウェアでバックアップまで暗号化される事例が多数確認されているとして、バックアップをこまめに取り、ネットワークから切り離して保存するよう勧めています。同庁の令和7年の統計では、被害企業等のバックアップからの復元結果(有効回答99件)のうち、復元できたのは20件でした。
あわせて、警察庁はアカウントの権限を必要最小限にすること、ログを取っておくこと、被害を想定した訓練を行うことも挙げています。バックアップの守り方はVol.07 バックアップの3-2-1ルール、中小企業向けの予防策の全体像は中小企業のランサムウェア対策チェックリスト、訓練の進め方は机上演習(Tabletop Exercise)の進行台本にまとめています。
侵入されたかもしれない、データが読めない、という場合は、ランサムウェア感染時の初動ガイドとデータ復旧業者の比較を先に読んでください。
一度に全部やらない
CISAの成熟度モデルは、「従来型(Traditional)」を起点に「初期(Initial)」「発展(Advanced)」「最適(Optimal)」へと段階的に進む前提で作られています。中小企業なら、ステップ1と2を終えるだけでも、守りの土台は大きく変わります。いきなり完成形を目指して失敗しないための考え方は、Vol.09「いきなり完成形を目指すな」で解説しています。
もっと詳しく知る:ZTRラボのゼロトラスト記事マップ
ZTRラボでは、ゼロトラストとランサムウェア対策を15回の連載と関連記事で詳しく扱ってきました。ここでは、この記事の章立てに合わせてテーマ別に並べ直しています。気になるテーマから読んでください。
考え方と全体像
- Vol.01「境界防御」は崩壊した:ファイアウォールの内側にいるだけでは安全と言えなくなった理由
- Vol.02 そのVPN装置が「裏口」です:ランサムウェアの分業化(RaaS)と二重恐喝の仕組み
- 戦略技術白書:BeyondCorpとサイバーレジリエンス:Googleの取り組みを手がかりにした設計の考え方
- VPN撤廃へのロードマップ:VPNをやめるかどうかの判断と、移行の投資対効果
- ZTR用語辞典:記事に出てくる用語の意味
対策の各論(ID・端末・ネットワーク・クラウド・データ・ログ)
- Vol.03 ASMで「野良資産」をあぶり出す:把握できていないサーバーやサービスの洗い出し
- Vol.04 多要素認証(MFA)とActive Directory対策:IDの集約、MFAの必須化、Active Directoryの守り方
- Vol.05 EDR導入の真意とデバイストラスト:ウイルス対策ソフトとEDRの違い
- Vol.06 マイクロセグメンテーション:侵入後の横移動を止めるネットワークの区切り方
- Vol.07 バックアップの3-2-1ルール:ランサムウェアに消されないバックアップ
- Vol.08 監視戦略と必見のWindowsイベント:ログから異常に気づく方法
- Vol.10 サプライチェーン攻撃の『踏み台』リスク:取引先・保守回線の穴の塞ぎ方
- Vol.11「セキュリティが厳しすぎて仕事になりません」への回答:パスワードレスと使いやすさ
- Vol.12 クラウドの設定ミスと責任共有モデル:クラウドの設定点検
- Vol.14 Shadow AIのリスク:生成AIの業務利用とフィッシング対策
組織と運用(進め方・体制・訓練)
- Vol.09「いきなり完成形を目指すな」:段階的に進めるロードマップ
- Vol.13 仮想CSIRTと机上訓練シナリオ:有事に誰が何を決めるか
- Vol.15 ゼロトラストは「完成」しない:続けるための組織の文化
- 机上演習(Tabletop Exercise)の進行台本:会議室でできるサイバー避難訓練
小説『Project Zero Trust』で導入の流れをつかむ
米国のセキュリティ書籍『Project Zero Trust』を題材に、架空の企業がゼロトラストを導入していく流れを追った特集です。全体の案内はProject Zero Trust 特集ページにあります。
- 書評:『Project Zero Trust』と全章要約
- 物語連載:Vol.1 覚醒編/Vol.2 政治編/Vol.3 設計編/Vol.4 実装編/Vol.5 運用編/Vol.6 文化編
- 技術補講:DAAS棚卸しシートの作り方/Microsoft Sentinelで監視ダッシュボードを再現/机上演習の進行台本
よくある質問
- Qゼロトラストとは、ひとことで言うとどういう意味ですか?
- A
社内か社外かに関係なく、すべてのアクセスを信頼せず、そのつど本人・端末・権限を確かめるセキュリティの考え方です。製品の名前ではありません。
- QゼロトラストとVPNの違いは何ですか?
- A
VPNは社外の端末を社内ネットワークにつなぐ技術で、ゼロトラストはつないだ後も含めて「誰に何を許すか」を決める考え方です。VPNを使いながらでも、ゼロトラストの考え方で権限を絞ることはできます。
- Qゼロトラストの「3つの原則」とは何ですか?NISTの7原則とは違うのですか?
- A
3原則(明示的に確認する・最小限の特権アクセス・侵害を想定する)はMicrosoftによる整理です。NIST SP 800-207は7つの基本原則を示しており、内容は同じ方向を向いていますが、出どころが違います。
- Qゼロトラストの弱点・デメリットは何ですか?
- A
費用と時間がかかること、古いシステムや一部のクラウドサービスが仕組みに対応しないこと、細かいルールが正しい操作まで止めてしまうことがある点です。ひとり情シスでは、運用の手間が増えることも弱点になります。
- Q従業員が少ない中小企業にもゼロトラストは必要ですか?
- A
必要です。警察庁によると、2025年(令和7年)のランサムウェア被害226件のうち143件(約6割)は中小企業でした。すべてを導入する必要はなく、MFAの必須化とバックアップの備えから始めるだけでも、侵入の入口と被害の大きさを減らせます。
- Qゼロトラストは何から始めればいいですか?
- A
守るデータ・端末・サービスの一覧づくりと、MFAの必須化から始めてください。そのあと、端末の管理、VPN機器などの入口の見直し、バックアップの備えへ進みます。
- QゼロトラストとSASE・ZTNAはどう違いますか?
- A
ゼロトラストは考え方で、ZTNAとSASEはそれを実現する仕組みの呼び名です。ZTNAは利用者と端末を確かめたうえで許可したアプリにだけ接続させる仕組み、SASEはネットワークとセキュリティの機能をクラウドでまとめて提供する仕組みを指します。
- Qゼロトラストを導入すればランサムウェアは防げますか?
- A
完全には防げません。ゼロトラストは「侵入されうる」前提で、侵入の入口を減らし、侵入後の被害の広がりを抑える考え方です。そのため、バックアップと初動の備えを組み合わせる必要があります。
まとめ:「社内だから安全」をやめ、IDから確かめる仕組みを作る
- ゼロトラストは、場所ではなく「誰が・どの端末で・何に」を、アクセスのたびに確かめる考え方です。
- 境界型との違いは、社内にいることを信頼の理由にしない点です。基準として参照されるのはNIST SP 800-207の7原則で、よく聞く3原則はMicrosoftの整理です。
- 中小企業のひとり情シスは、守るものの書き出しとMFAの必須化から始め、端末・入口・バックアップへ段階的に進めてください。
次の一歩は、自社のデータの置き場所とクラウドサービスを一覧にすることです。導入の流れを物語で追いたい方はProject Zero Trust 特集ページから、テーマ別に深掘りしたい方は上の記事マップから読み進めてください。
すでに被害が疑われる場合は、ランサムウェア感染時の初動ガイドとデータ復旧業者の比較を読んでください。
出典一覧(確認日:2026年9月27日)
- NIST「SP 800-207 Zero Trust Architecture」(2020年8月):https://csrc.nist.gov/pubs/sp/800/207/final (本文PDF:https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-207.pdf 。定義はii頁〔Abstract〕・4頁〔2章〕、成り立ちは2頁〔1.1節〕、7つの基本原則は6〜7頁〔2.1節〕)
- CISA「Zero Trust Maturity Model Version 2.0」(2023年4月):https://www.cisa.gov/zero-trust-maturity-model (本文PDF:https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf 。対象と位置づけは4頁、5つの柱と3つの横断的能力は6頁・11頁、成熟度の段階は8頁)
- デジタル庁「デジタル社会推進標準ガイドライン」DS-210 ゼロトラストアーキテクチャ適用方針(2022年6月30日):https://www.digital.go.jp/resources/standard_guidelines
- IPA(情報処理推進機構)産業サイバーセキュリティセンター 中核人材育成プログラム5期生 ゼロトラストプロジェクト「ゼロトラスト移行のすゝめ」(2022年6月):https://www.ipa.go.jp/jinzai/ics/core_human_resource/final_project/2022/zero-trust-mgn.html (本文PDF 28〜31頁:ID統制・デバイス統制の実装時のポイント)
- 警察庁「ランサムウェア被害防止対策」:https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月):https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf (本文14頁・統計編122頁:被害企業・団体等の規模別件数、統計編129頁:バックアップからの復元結果)
- Microsoft Learn「Zero Trust overview」(英語版。「never trust, always verify」と3原則の原文):https://learn.microsoft.com/en-us/security/zero-trust/zero-trust-overview (日本語版「セキュリティ基盤としてのゼロ トラスト」:https://learn.microsoft.com/ja-jp/security/zero-trust/zero-trust-overview 。機械翻訳のため標語の訳が原文と異なる)
- Microsoft Security Blog「One simple action you can take to prevent 99.9 percent of attacks on your accounts」(2019年8月20日):https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/
- Google Cloud「BeyondCorp」:https://cloud.google.com/beyondcorp?hl=ja
次回の更新予定:公開から3か月後(警察庁の統計、CISA・デジタル庁の資料の改訂、記事マップの追加分を見直します)