この連載は、George Finney『Project Zero Trust』(Wiley、2022年)の公開されている範囲(出版社の書籍紹介・目次・第1章の試し読み)を手がかりに、運営者が場面を脚色・再構成した翻案です。作中の場面や台詞は本の原文の引用ではありません。
全部を守ろうとすると、結局どれも守りきれなくなりがちだ。
本連載では、前回までに社内の合意づくりを終えたという設定で、主人公ディランの話を進める。
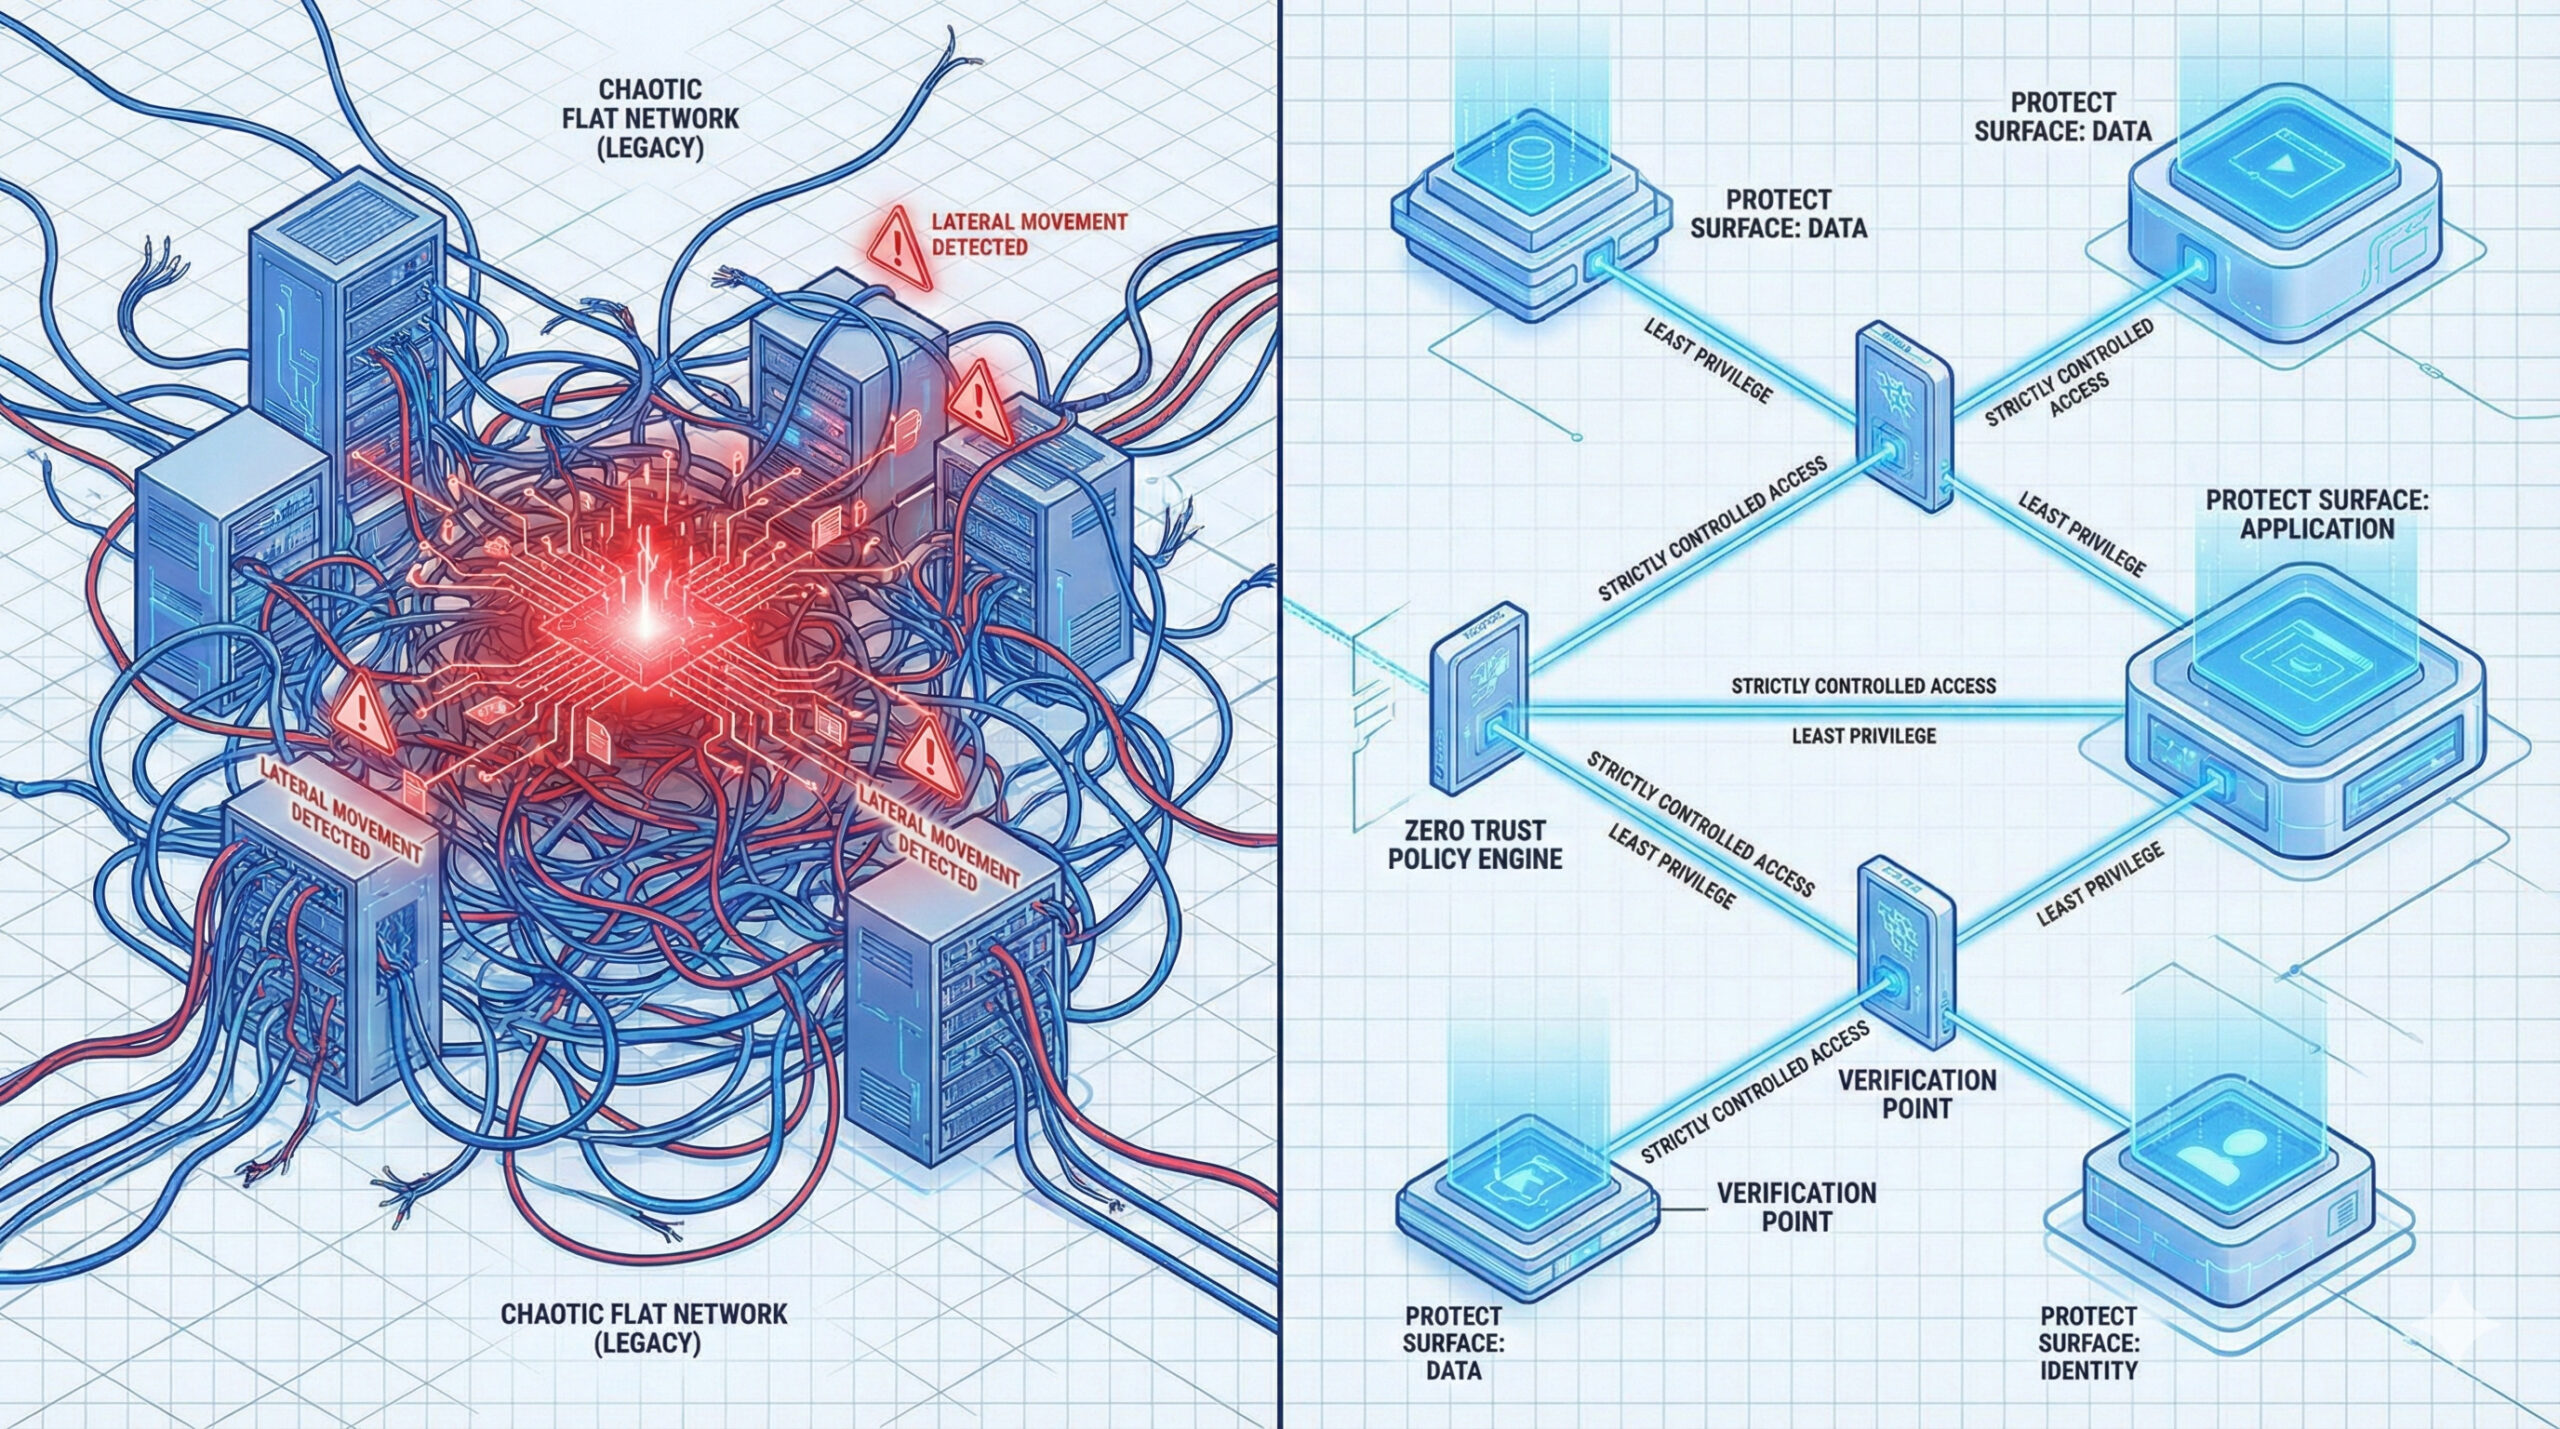
彼はいよいよ、技術的な実装フェーズに入る。ここからの場面も本連載の脚色だが、目の前にあるのは「一度入ればどこへでも行ける」フラットなネットワーク(Flat Network)だ。
情シス担当者が、ゼロトラストの概念図(NIST SP 800-207)を見て頭を抱えることは少なくない。「今の複雑怪奇な社内ネットワークを、どうやったらこの綺麗な図にできるんだ?」と。
第3回は、その「実装の迷路」から脱出するための設計思想(アーキテクチャ)についてだ。
この記事は『Project Zero Trust』特集の一部です。全記事一覧はこちら↓
Scenario:広すぎる戦場
本連載のディランは最初、ファイアウォールの内側にある「すべてのサーバー、すべてのPC」を守ろうとする(運営者による脚色の場面)。
しかし、すぐに限界に気づく。攻撃対象領域(Attack Surface)はあまりにも広大で、日々増え続けるデバイスのすべてに完璧なポリシーを適用するのは現実的ではない。
ここで手がかりになるのが、本書の中心にある、ゼロトラストの提唱者ジョン・キンダーバグの方法論だ(本書の序文もキンダーバグが執筆している)。運営者なりに要約すると、「攻撃対象領域(Attack Surface)ではなく、防御対象領域(Protect Surface)に目を向ける」という考え方になる。キンダーバグ本人は、インタビューで次のように述べている。
「ゼロトラストは問題を裏返し、防御対象領域(protect surface)と呼ばれる、小さく把握しやすいものにまで絞り込む」(Illumio、John Kindervag へのインタビュー記事より運営者訳。原文 “Zero Trust inverts the problem, reducing it down to something small and easily known called a protect surface.”)
攻撃者がどこから来るかは無限だが、「本当に守るべきもの」はごくわずかだ。
思考を180度転換し、「外から中」ではなく「中(守るべきデータ)から外」へ向かって設計するアプローチへの切り替えだ。
Insight:クラウン・ジュエル(王冠の宝石)を探せ
「ゼロトラスト製品」の見積もりを手にしていても、「何を守るための構成ですか?」と聞かれると答えに詰まる、ということは起こりがちだ。
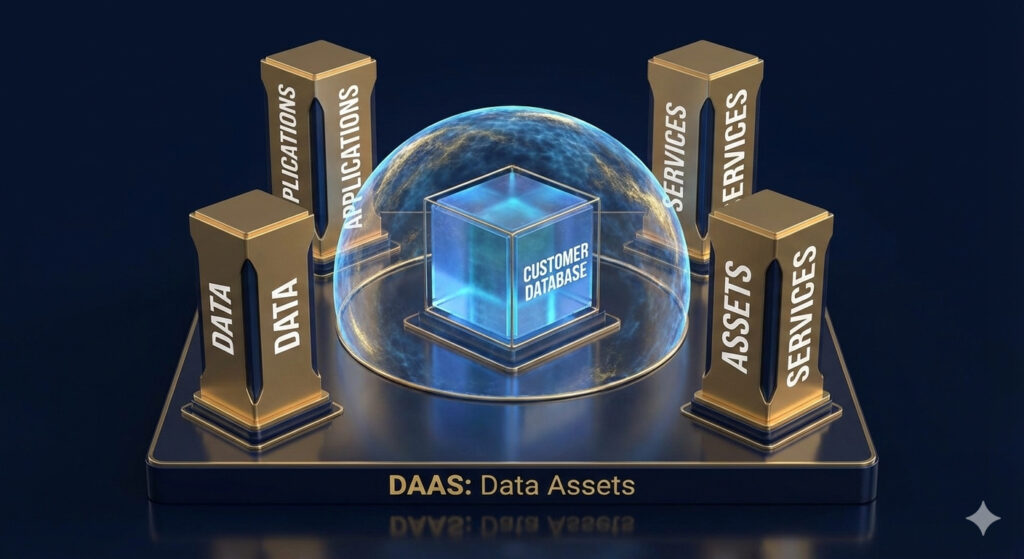
本書で紹介される、ジョン・キンダーバグの「5段階の設計メソッド」(The Five-Step Zero Trust Design Methodology)の第1歩は、守るべきものの「棚卸し」、つまり防御対象領域の定義だ。キンダーバグの説明では、5段階は「①防御対象領域を定義する」「②通信の流れを把握する」「③ゼロトラスト環境を設計する」「④ゼロトラストのセキュリティポリシーを作る」「⑤監視し維持する」の順に進む(Illumio、John Kindervag へのインタビュー記事)。本記事では①〜③を扱う。以下の具体例や解説は、本書の内容ではなく運営者によるものだ。
Step 1. 防御対象領域(Protect Surface)の定義
会社にとっての「クラウン・ジュエル(最重要資産)」は何か?
- DAASモデル(キンダーバグの方法論の用語)で分類する(各項目の例は運営者によるもの):
- Data: 顧客名簿、設計図、クレジットカード情報
- Assets: SCADAシステム、医療機器、社長のPC
- Applications: 自社開発アプリ、会計ソフト
- Services: DNS、Active Directory
「全部大事です」は思考停止だ。ランサムウェアで暗号化されたら「会社が潰れるデータ」だけを選べ。それが守るべき「城の本丸」だ。
ZTR Solution:マイクロセグメンテーションの実装
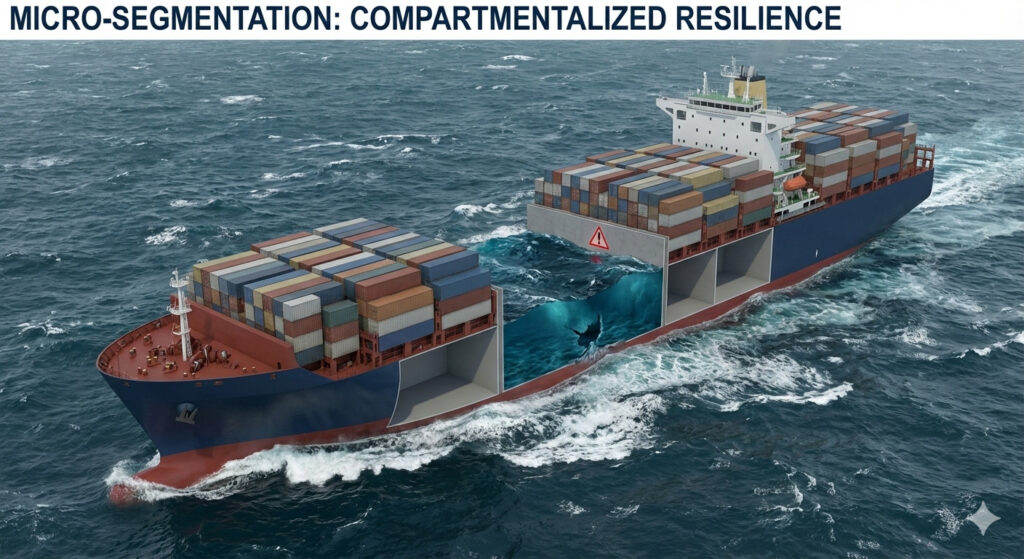
守るべき「宝石」が決まったら、次はその周囲に「極小の境界(Micro-perimeter)」を作る。
これがゼロトラスト・アーキテクチャの正体だ。
Step 2. トランザクション・フローの可視化
そのデータに「誰が、どのアプリから、どのポートで」アクセスしているか?
正常な通信(Flow)を知らなければ、異常な通信を止めることはできない。
Step 3. アーキテクチャの構築
ここで初めて技術が出る。
巨大なファイアウォールをドンと置くのではなく、「宝石(Protect Surface)」ごとに専用の検問所を設置する。キンダーバグ本人が Palo Alto Networks のブログで、同社の次世代技術(next-gen technology)を「セグメンテーション・ゲートウェイ」として使い、レイヤー7のポリシーでネットワークを区切る形が示されている(Palo Alto Networks、2018年9月)。以下は運営者による設定の例だ。
これにより、万が一、社員のPCが1台乗っ取られても、「隣の部屋(宝石)」へは移動しにくくなり、被害を局所化しやすくなる。
Action:今週のタスク
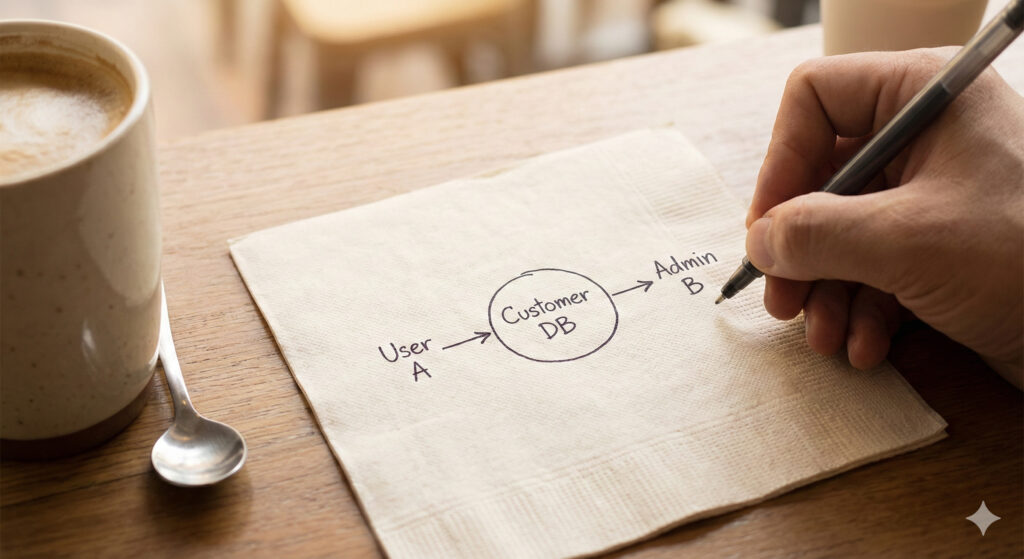
いきなり全社のネットワーク図を書き直そうとしてはいけない。挫折するだけだ。
今週は、たった一つの「宝石」を守る練習をしよう。
この「不要なアクセスを遮断する」思考こそが、ゼロトラストの第一歩だ。
製品を買う必要はない。まずは紙とペンで、「理想の通信経路」を描くことから始めよう。
次回予告:
守るべき場所が決まった。次はいよいよ、そこを通る「人間(ID)」の選別だ。
本連載の次回は、パスワードだけに頼らない本人確認をテーマに、ディランの物語を続ける(本書の第5章の章題は「The Identity Cornerstone」)。
👉 Vol.4 【実装編】「IDこそが新しい『境界』である」 に続く。
👉『Project Zero Trust』特集トップへ戻る
最終更新:2026年10月1日(出版社の公開資料と一次情報に基づき事実関係を修正)