最終更新:2026年10月1日(公的資料・一次情報に基づき事実関係を修正)
~ 攻撃者は、あなたが「忘れているサーバー」を知っている ~
「自社のIT資産は、Excelの管理台帳ですべて把握している」
もしそう言い切れるなら、あなたの組織は非常に優秀か、あるいは非常に危険な状態にあります。残念ながら、多くの場合は後者です。
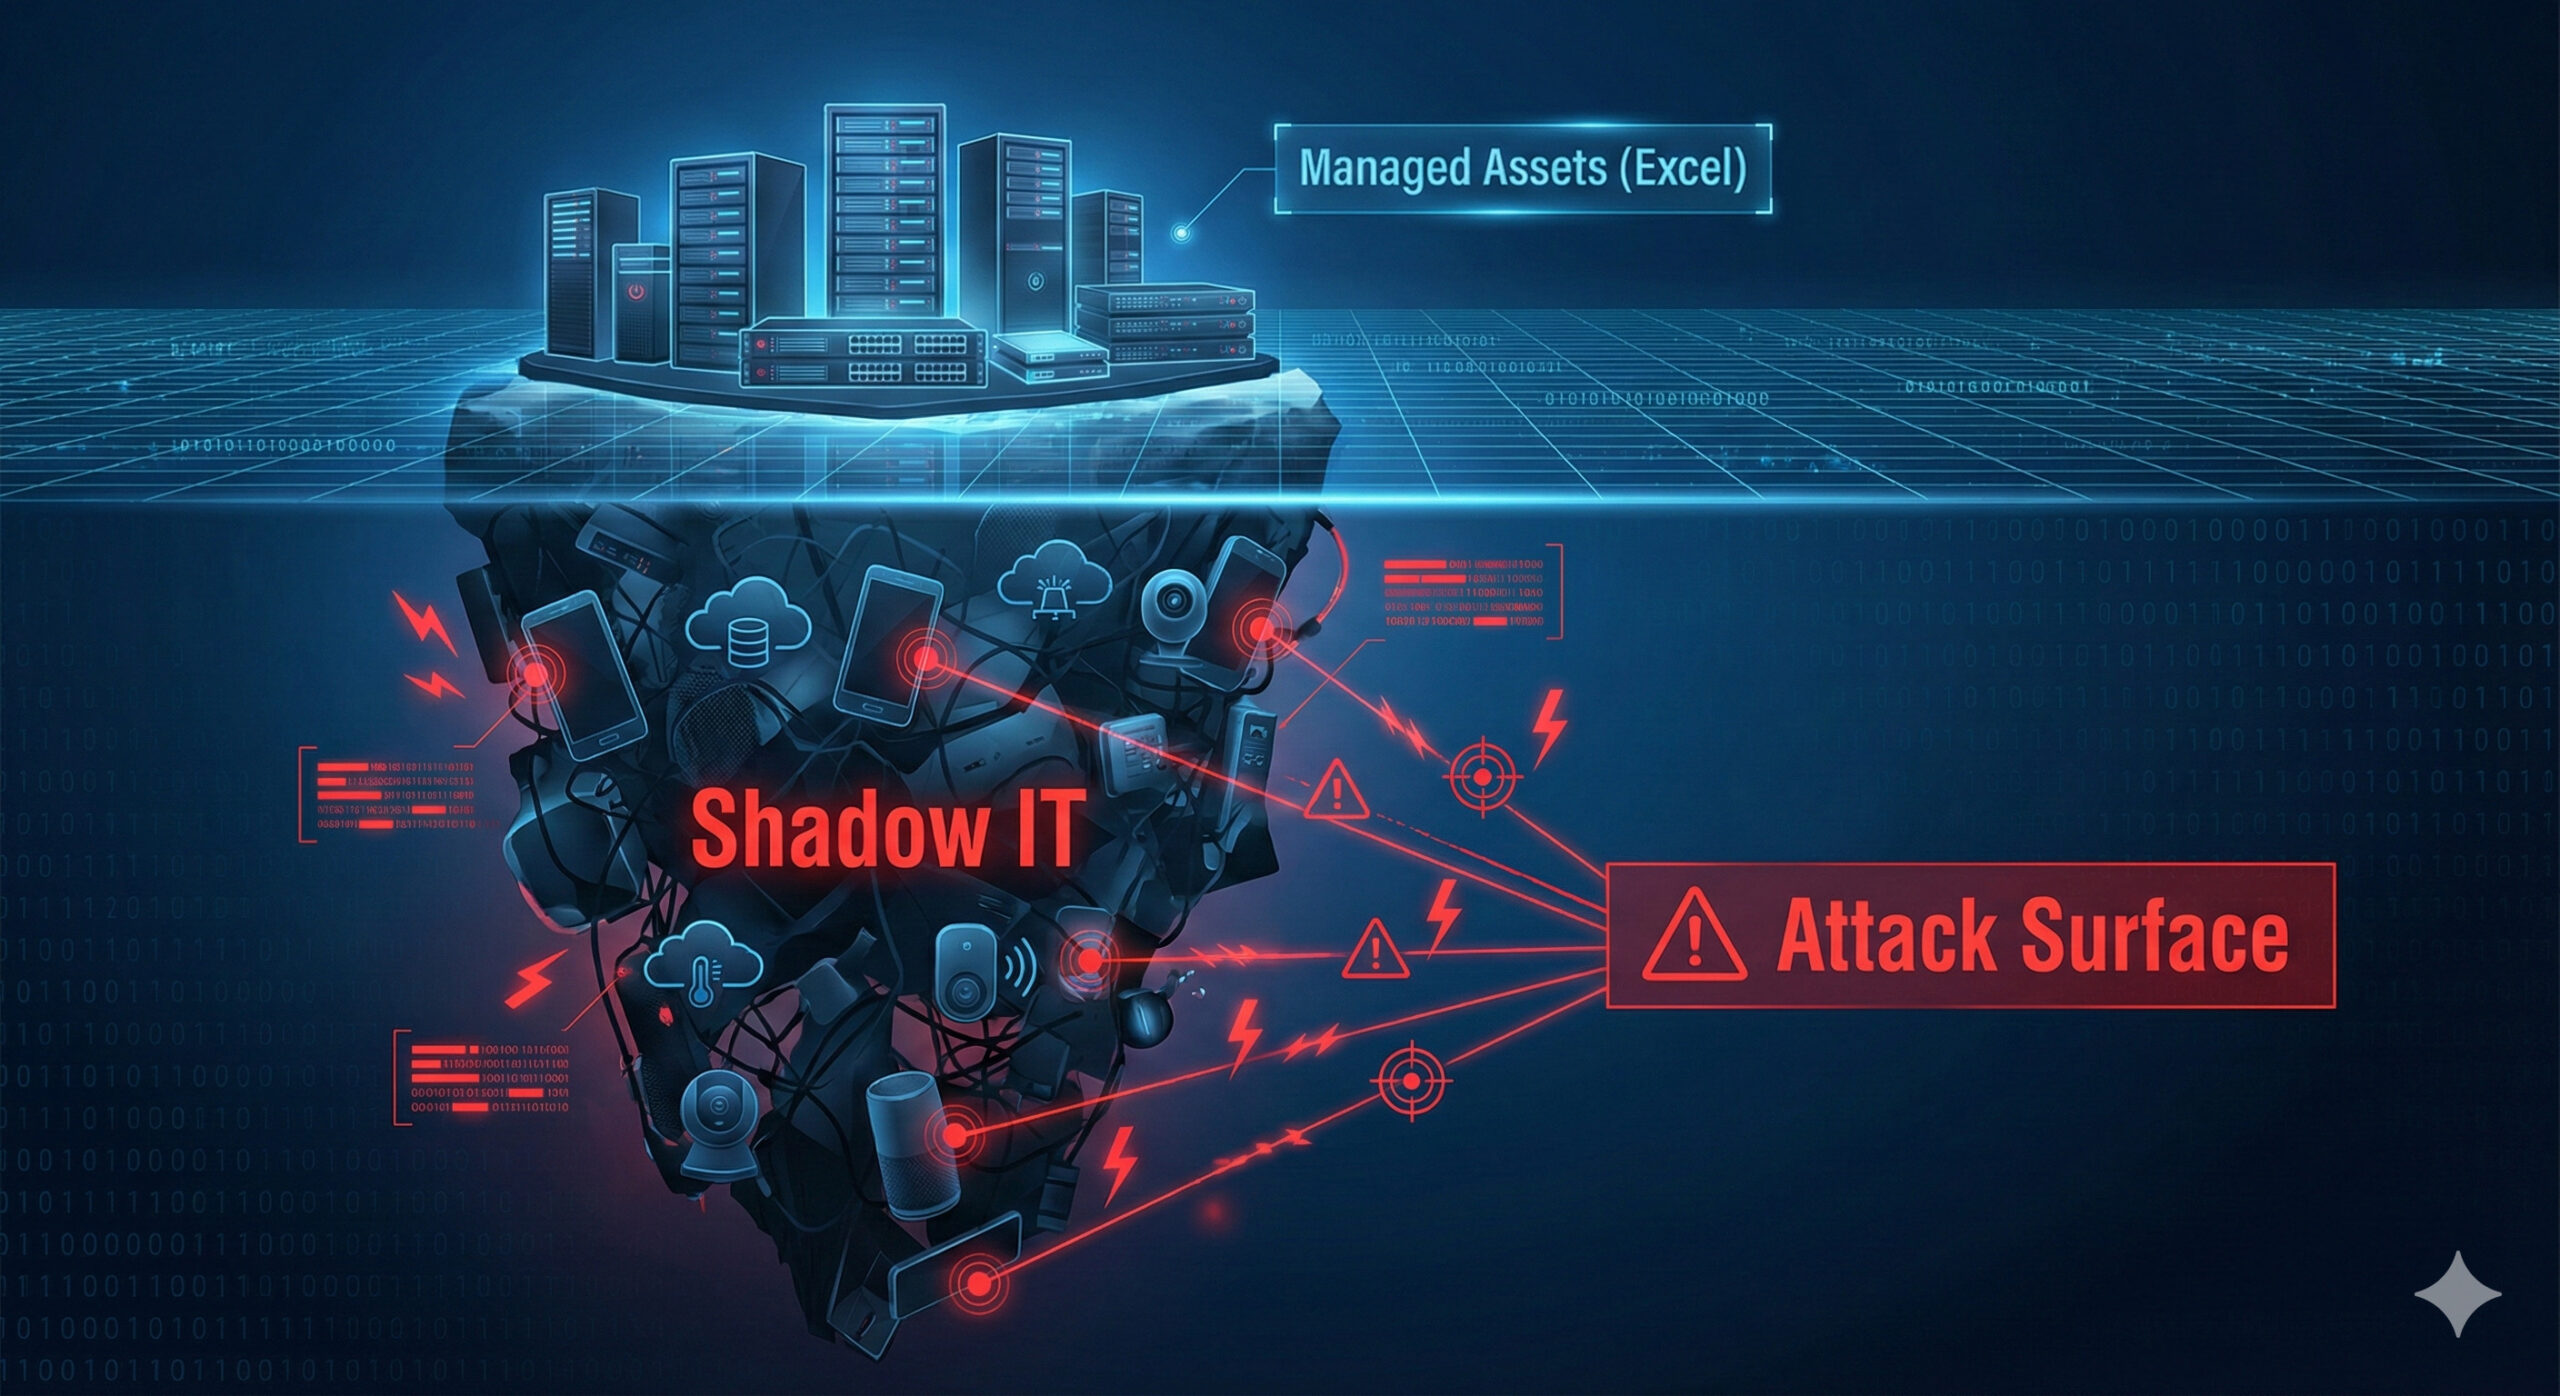
情シスの悩みとしてよく聞かれるのが、「退職者が立てたテストサーバーが残っていた」「部門が勝手にクラウド契約していた」といった管理漏れです。しかし、ランサムウェア攻撃者にとって、これらは単なる「管理漏れ」ではなく、「招待状」です。
彼らは、あなたが多重防御を施した正面玄関(管理された本番サーバー)など狙いません。あなたが存在すら忘れている「裏口(放置された検証環境、管理外のSIM端末)」から、静かに侵入するのです。
本稿では、ゼロトラスト防御における「信頼の基点」と、ランサムウェア攻撃に対する脆弱性である「シャドーITの実態」を紐解き、Excel管理を脱却して攻撃者目線で資産を守る「ASM(Attack Surface Management)」の重要性を解説します。
ほかの予防策もまとめて確認したい方は、中小企業のランサムウェア対策チェックリストをご覧ください。
ゼロトラストの前提条件:「インベントリ(台帳)」がないと始まらない
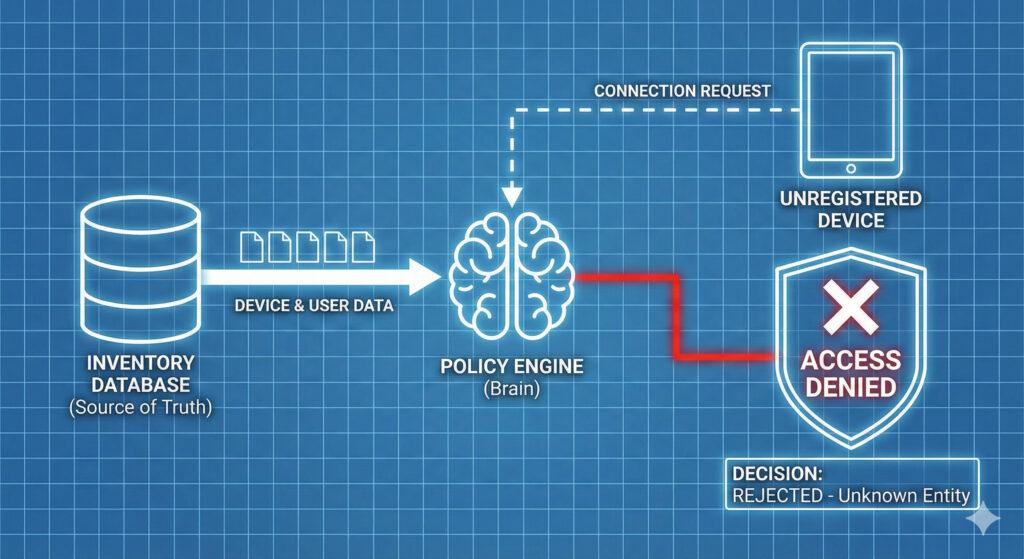
ポリシーエンジンは「台帳」を正(Truth)とする
ゼロトラストを導入しようとして、いきなりEDR(エンドポイント検知対応)やIDaaS製品のカタログを開いていませんか? 順序が逆です。
ゼロトラストにおいて、アクセスの可否を判断する「ポリシーエンジン」は、「インベントリデータベース(資産台帳)」の情報を判断材料の一つとして使います。
米国NISTのSP 800-207は、ネットワーク上の場所や資産の所有者だけを理由に暗黙の信頼を与えないことを、ゼロトラストの前提としています。そのため、台帳に登録されていない端末からのアクセスは、制限・拒否する設計が基本になります。
Google BeyondCorpの教訓
ゼロトラストの先駆者であるGoogleの「BeyondCorp」プロジェクトでも、「デバイスインベントリデータベース」(端末台帳)は中核の構成要素の一つで、管理された端末だけが社内アプリケーションにアクセスできる設計です(Google、Ward & Beyer「BeyondCorp: A New Approach to Enterprise Security」、;login: 2014年12月号)。
管理されていないデバイス(BYODやシャドーIT)からのアクセスを許せば、そこがセキュリティホールになります。「何を守るべきか」が定義されていなければ、どんな高価なセキュリティ製品も機能しないのです。
恐怖の「シャドーIT」:管理外SIMカードとクラウドの穴
「VPN経由だから安全」という思い込み
インベントリから漏れている資産(シャドーIT)は、具体的にどのようなリスクを招くのでしょうか。セキュリティベンダーの解説でも取り上げられている、典型的な侵入経路を紹介します。
それは、テレワーク用に配布された「SIMカード内蔵PC」や「モバイルWi-Fiルーター」です。
通信事業者の契約によっては、これらのSIMカードに「グローバルIPアドレス」が割り当てられ、インターネットから直接アクセスできるものもあります(トレンドマイクロの解説)。もし端末側のファイアウォール設定が不十分であれば、そのPCはインターネットに直結され、世界中からアクセス可能な状態になっています。
情シスが「VPN経由で社内に接続させているから安全」と思い込んでいる間に、攻撃者がその端末のグローバルIPを特定し、総当たりや窃取された認証情報を使ってRDP(リモートデスクトップ)で侵入するおそれがあります。上記の解説でも、SIMカード搭載PCへのリモートデスクトップ接続による初期侵入と、そのPCを踏み台にした他の端末への横展開が紹介されています。端末が社内に接続中であれば、そこを橋頭堡(きょうとうほ)として社内ネットワークへ侵入される恐れもあります。
クラウド移行時の「置き土産」
もう一つの典型例は、クラウド(AWS/Azure)への移行時です。
「メンテナンスのために一時的に」と開放したセキュリティグループ(ポート3389/tcpなどの許可設定)が、作業終了後も戻されずに放置されているケースです。
管理台帳上は「閉鎖済み」になっていても、実設定が開いていれば、短時間で攻撃者に発見されることがあります。
クラウドの設定ミスを自動で見つける方法は、Vol.12 設定ミスを防ぐCSPMと責任共有モデルで解説しています。
攻撃者と同じ視点を持つ:「ASM(Attack Surface Management)」の実践
攻撃者はツールで「機械的に」探している
では、どうすればこれらの穴を塞げるのでしょうか? 答えはシンプルです。「攻撃者がやっていることと同じことを、自社に対してやる」のです。
攻撃者は、ShodanやCensysといったインターネット上の機器を検索するエンジンなどを使い、インターネットに露出している脆弱なデバイスを探すことがあります。あなたの会社の社名で検索するとは限らず、「日本国内で、ポート3389が開いているサーバー」のような条件で機械的に洗い出すこともできます。
また、侵入した後には、Advanced Port Scannerのようなツールで社内ネットワーク上の機器の開いているポートを調べる手口も報告されています(米国CISAのBianLianに関する勧告 AA23-136A)。
情シスがやるべき「セルフ・ハッキング」
この「攻撃対象領域(アタックサーフェス)」を管理する取り組みをASM(Attack Surface Management)と呼びます。経済産業省も「ASM導入ガイダンス」(経済産業省、2023年5月)を公表しています。
- 自社のグローバルIPを把握する:
ISPの契約情報やクラウドの管理画面から、自社が保有するIPアドレス範囲を再確認してください。 - スキャンを実行する:
Shodanなどで自社のIPを検索し、意図しないポートが開いていないか、社内システムのログイン画面が露出していないかを確認します。 - シャドーITを炙り出す:
ネットワーク監視ツール(NDR:Network Detection and Response)などを使い、台帳にないデバイスからの通信を検知します。
「Excelを更新する」のではなく、「実態をスキャンする」。動的なインベントリ管理への転換が必要です。
レジリエンスの観点:管理外のデータは「復旧」できない
バックアップの対象外=死
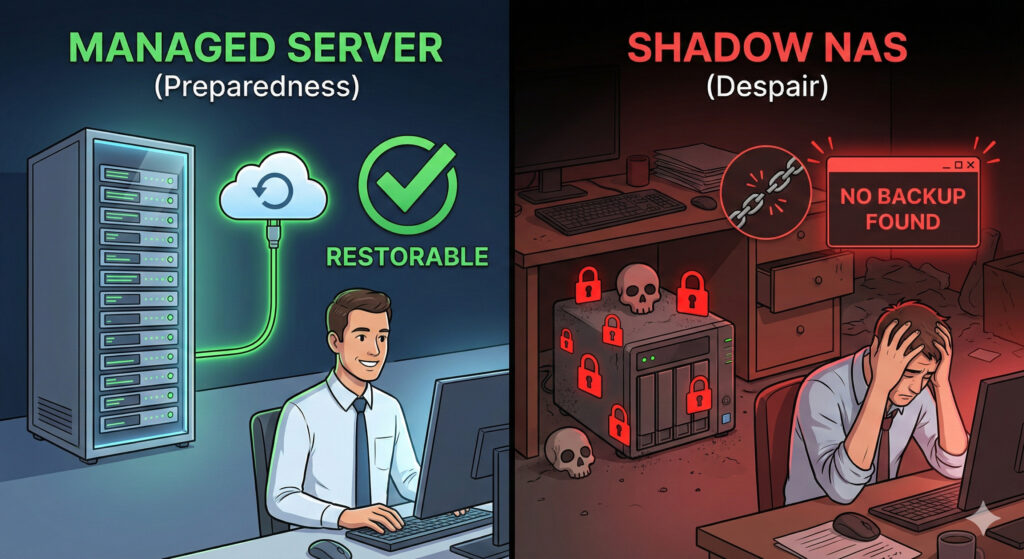
最後に、BCP(事業継続計画)の観点からシャドーITの大きなリスクをお伝えします。それは「バックアップが存在しない」ことです。
情シスは、管理下のファイルサーバーやデータベースのバックアップは取っています。しかし、部門が勝手に導入したNASや、個人契約のクラウドストレージに保存されたデータは、情シスのバックアップ運用に乗っていません。
もしこれらがランサムウェアに暗号化された場合、情シスの手で復旧できる保証はありません。
「重要なデータは情シスの管理下に置く」。これは統制(ガバナンス)の問題ではなく、有事の際に会社を蘇生させるための必須条件です。資産管理は、防御だけでなく、レジリエンス(復旧能力)の第一歩でもあるのです。
重要なデータを確実に戻せるようにするバックアップの考え方は、バックアップの3-2-1ルール(ランサムウェアに強い組み方)をご覧ください。
結論:「Excel台帳」を捨て、動的なインベントリを目指せ
「守るべきものがわからない」は、セキュリティにおける大きな脆弱性です。
Excelの台帳をどれだけ綺麗に整備しても、攻撃者はその台帳を見ません。彼らが見ているのは、インターネットに露出している「実態」だけです。
中堅・成長企業の情シス責任者が今すぐやるべきことは、ゼロトラスト製品の購入ではありません。
自社のIPアドレスに対してスキャンをかけ、攻撃者に見えている景色(アタックサーフェス)を確認すること。そして、見つかった「管理外の資産」をインベントリに登録するか、あるいはネットワークから切断することです。
正確なインベントリがあって初めて、ゼロトラストの認証も、イミュータブルバックアップも機能します。まずは「棚卸し」ではなく「探索」から始めてください。
このほかの予防策は、中小企業のランサムウェア対策チェックリストにまとめています。できるところから一つずつ進めてください。