ランサムウェアの身代金は、原則として払わない前提で動いてください。警察庁は、身代金の支払いについて「犯罪グループ等の活動資金となることが懸念される」「暗号化されたデータの復号が保証されるわけではない」と被害者に説明しています。支払先が外為法の制裁対象であれば、支払いそのものが法令に触れるおそれもあります。
支払うかどうかを最後に決めるのは経営層です。ひとり情シスの役目は、その判断の前に「払わずに復旧できる手段」と「判断の材料」をそろえることです。この記事では、公的機関の見解、身代金の相場と支払い率、払っても解決しない理由、払わずに復旧する方法を順に整理します。
いま画面に脅迫文が表示されている方は、先に「身代金を要求されたら最初にやること」の節を読んでください。個人のパソコンやスマホの被害は、最寄りの警察署かサイバー犯罪相談窓口に相談してください(本記事は会社のシステムを前提にしています)。
警察庁の年間の統計は令和7年版(2026年3月公表)を使っています。そのほかの資料は、2026年9月27日に内容を確認したものです。本記事は、インシデントレスポンス(IR)支援やCSIRT構築に携わってきた運営者が、警察庁などの公表資料をもとに整理したものです。
感染が疑われるときの初動から復旧までの全体の流れは、ランサムウェア感染時の初動ガイドでまとめています。
結論:身代金は払うべき?公的機関の見解と「違法になる場合」
身代金は原則として払わず、払わずに復旧する手段を先に探してください。 日本の警察は支払いの問題点を被害者に説明しており、日本も参加する国際的な枠組み(CRI)は支払いを避けるよう強く勧めています。ただし、2024年8月時点の弁護士の解説では、被害企業が支払うこと自体を直接禁じる日本の法律は現状ないとされています。同じ解説は、外為法の制裁対象への支払いや、支払いの判断が善管注意義務に違反する場合などには、法令に抵触する可能性があると指摘しています。
警察庁の説明:復号は保証されず、犯罪の資金になる
警察庁のウェブサイト「ランサムウェア被害防止対策」は、身代金の支払いについて次のように書いています。
暗号化されたデータを復号するための対価と称してランサムウェア攻撃グループから要求される金銭等を支払うことに関し、警察としては、「犯罪グループ等の活動資金となることが懸念される」「暗号化されたデータの復号が保証されるわけではない」旨を被害者に対して説明しているほか、要求された金銭等の支払いの有無も含む、ランサムウェア被害に係る情報の提供をはじめとした捜査への協力を求めています。
同じページは、被害に遭ったら最寄りの警察署またはサイバー犯罪相談窓口に通報・相談するよう呼びかけ、被害拡大防止のための初動対応支援や復号ツールの案内ができる場合がある、としています。
支払いが違法になる場合がある(外為法の制裁対象など)
蔦大輔弁護士(森・濱田松本法律事務所外国法共同事業。所属は掲載時)は、UNITIS に掲載された2024年8月6日の解説で、被害企業が身代金の支払いに応じることを直接禁止している日本の法律は現状ない、と述べています。そのうえで、外為法で制裁対象とされている組織に支払った場合や、支払うという判断が善管注意義務に違反する場合などには、法令に抵触する可能性があると指摘しています。
財務省によると、外為法に基づく資産凍結等の措置では、対象として指定した個人・団体向けの支払いを許可制にしています。指定の対象には、北朝鮮のミサイル又は大量破壊兵器計画に関連する者等やテロリスト等が含まれます。
攻撃者の正体や支払先を被害企業が確かめるのは困難です。支払いが議題に上がった時点で、必ず弁護士に確認してください。
各国政府の方針:日本も参加するCRIは「支払いを避けること」を強く勧める
カウンターランサムウェア・イニシアティブ(CRI)は、日本を含む各国が参加するランサムウェア対策の国際的な枠組みです。CRIは2023年の第3回サミットで、身代金の支払いを避けることを強く勧める共同声明を出しました。
CRIが保険業界の団体と連携して2024年にまとめた「ランサムウェア・インシデント発生時の組織向けガイダンス」(2024年10月の第4回会合で発出。日本も参加し、仮訳は現在、国家サイバー統括室のウェブサイトに掲載)は、身代金の支払いについて、共同声明の認識を次のように紹介しています。
- インシデントの終息や、システムからの悪意のあるソフトウェアの削除を保証しない
- 犯罪者に、活動を継続・拡大させるインセンティブを与える
- 犯罪者が不正活動に使える資金を提供する
- データを取り戻せることを保証しない
同ガイダンスは拘束力のない文書で、被害組織が最終的に支払いを検討する場合もあると認めています。そのうえで、支払う前に「法規制の確認」「当局への報告」「支払い以外の選択肢の検討」「(可能であれば)専門家への相談」を行うよう勧めています。
身代金の相場と、身代金を払った企業の割合
身代金の額は事案ごとに大きく違います。日本企業が支払った身代金の額については、警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月公表)と、JIPDEC「企業IT利活用動向調査2026」の分析レポートのどちらにも、支払額だけを集計した数字を確認できませんでした(2026年9月27日確認)。目安にできるのは海外の集計です。
海外の集計では「平均」と「中央値」が大きく離れる
海外の集計を見ると、Coveware では平均支払額が中央値の10倍以上になっています。
| 集計元 | 対象 | 期間 | 平均支払額 | 中央値 | 支払った割合 |
|---|---|---|---|---|---|
| Coveware by Veeam | 同社が対応したサイバー恐喝事案 | 2026年4〜6月 | 1,880,612ドル | 150,000ドル | 過去最低を更新(データ窃取のみの事案では15%) |
| Chainalysis | ブロックチェーン上で追跡できた支払い | 2025年 | 記載なし(総額は約8億2,000万ドルで暫定値。同社は9億ドル前後まで増える見込みとしている) | 59,556ドル | 28%(同社の推計で、過去最低の可能性があるとしている。eCrime.ch のデータでリークサイト上の被害の主張が前年比50%増えたことを背景に挙げている。算出方法の記載はない) |
平均が中央値より極端に大きいのは、ごく一部の高額な支払いが平均を押し上げるためです。Coveware は、2026年4〜6月の平均の急上昇を、データ窃取を材料にした一部の高額な支払いによるものと説明しています。社内で「相場はいくらか」と聞かれたら、平均だけでなく中央値もあわせて伝えてください。
どちらも海外中心の集計で、日本企業に絞った数字ではありません。
JIPDEC 2026:感染被害を経験した企業の43.8%が身代金を支払っていた
一般財団法人日本情報経済社会推進協会(JIPDEC)が2026年1月に実施した「企業IT利活用動向調査2026」(従業員50名以上の国内企業の担当者が回答、有効回答1,107件、インターネット調査)では、回答した企業のうちランサムウェアの感染被害を経験した企業の43.8%が身代金を支払っていました。結果は次のとおりです。
| 項目 | 2024年調査 | 2025年調査 | 2026年調査 |
|---|---|---|---|
| ランサムウェアの感染被害を経験したと回答した割合(回答企業全体、2026年は1,107社中) | — | — | 45.8% |
| 感染被害を経験した企業の数(以下の3行の分母) | 463社 | 533社 | 507社 |
| 身代金を支払った割合 | 57.0% | 49.5% | 43.8% |
| 身代金を支払わなかったため復旧できなかった割合 | 21.8% | 22.0% | 28.4% |
| 復旧できた割合(支払いの有無を問わない) | 40.2% | 46.0% | 44.2% |
※ 感染被害を「いつ経験したか」の期間は、調査レポートの図に記載がありません。
JIPDEC は、支払い率が3年連続で低下したと分析しています。一方で「払わなかったために復旧できなかった」企業の割合は上がっており、払わない判断を貫くには、払わずに戻す手段を先に用意しておく必要があると言えます。なお、この調査は回答者の自己申告にもとづく数字です。
身代金とは別に、調査・復旧費用がかかる
身代金を払うかどうかに関係なく、調査と復旧には多額の費用がかかります。警察庁の令和7年の統計では、ランサムウェア被害の調査・復旧費用の総額について回答があった89件のうち、46件が1,000万円以上でした(1億円以上は5件)。
JIPDEC の同じ調査でも、事故調査や復旧、身代金の支払い額などを合わせた被害額は「1,000万~5,000万円未満」が最も多くなっています。
身代金を払っても解決しない4つのリスク
身代金を払っても、データが戻る保証も、盗まれたデータが公開されない保証もありません。そのうえ、払ったからといって報告の義務や調査の費用が消えるわけでもありません。
1. 復号は保証されない
警察庁は、支払っても「暗号化されたデータの復号が保証されるわけではない」と説明しています。JIPDEC の2026年調査では、感染被害を経験した507社のうち、身代金を支払ったがシステムやデータを復旧できなかった企業が27.4%で、支払って復旧できた企業の16.4%を上回りました。JIPDEC は、身代金を支払ったとしても復旧は保証されないと分析しています。
CRI のガイダンスは、復号鍵を入手できても、すぐに通常の業務に戻れる可能性は高くないと指摘しています。複雑なネットワークで復号鍵を実行するには時間がかかるため、バックアップと復号ツールの両方が使えるなら、バックアップのほうが早いかもしれない、としています。
2. データの公開は止まらない(二重恐喝)
いまのランサムウェア攻撃は、暗号化だけでなくデータの窃取を伴います。警察庁によると、データを盗んだうえで「対価を支払わなければ当該データを公開する」と要求する二重恐喝が被害の多くを占めています。暗号化をせずにデータだけを盗んで対価を要求する「ノーウェアランサム」の被害も確認されています。
- 窃取:顧客情報や財務情報などを外部へ持ち出す
- 暗号化:社内のサーバーやパソコンを暗号化して業務を止める
- 脅迫:払わなければ盗んだデータをリークサイトで公開すると迫る
払えばデータを消すという約束は信用できません。CRI のガイダンスは、被害組織は身代金を支払えば盗まれたデータを削除するという約束を信用してはならない、と明記しています。インシデント対応会社の Coveware も、2024年2月に各国の捜査機関がランサムウェアグループ LockBit を摘発した際、LockBit が削除を約束していた被害者のデータを保持していたことがわかった、と報告しています。
3. 同じ侵入口から再び狙われる
身代金を払っても、攻撃者が入ってきた経路はふさがりません。CRI のガイダンスは、侵害元を明らかにしないまま支払うと、組織はさらなるインシデントのリスクにさらされると指摘しています。警察庁も、VPN機器などのぜい弱性を放置すると、同じ経路で侵入されて再び被害に遭うおそれがあるとしています。
4. 報告の義務と費用は、払っても消えない
ランサムウェアなど不正な目的による攻撃で個人データの漏えい等(漏えい・滅失・毀損)が起きた場合やそのおそれがある場合は、身代金を払ったかどうかに関係なく、個人情報保護委員会への報告が義務付けられています。同委員会は、ランサムウェアなどで個人データが暗号化されて復元できなくなった場合も、報告が必要な例として挙げています。
報告は2段階です。
- 速報:事態を知った後、速やかに(ガイドラインでは、目安は概ね3~5日以内)
- 確報:事態を知った日から30日以内。不正な目的で行われたおそれがある場合は60日以内(同委員会は、ランサムウェアによる暗号化をこの類型の例に挙げています)
令和7年10月1日以降は、ランサムウェア事案に使える共通様式で報告できます。
CRI のガイダンスも、データが流出した時点で本人への通知や規制上の罰金などのコストがすでに発生している可能性があり、それらは支払いの判断とは別に考える必要がある、としています。
日本企業は身代金をどう扱ったか(公表事例)
2025年に大規模なランサムウェア被害を公表したアサヒグループホールディングスとアスクルは、どちらも身代金を支払っていないと説明しています(アサヒは ITmedia NEWS の2025年11月27日の報道、アスクルは2025年12月12日の報告書)。
アサヒグループホールディングス:支払わず、バックアップで自力復旧を見込んだ
アサヒグループホールディングスの公表(2025年11月27日)によると、2025年9月29日にシステム障害が起き、グループ内の拠点にあるネットワーク機器を経由してデータセンターのネットワークに侵入されたことがわかりました。同社は11月26日に個人情報保護委員会へ確報を出し、外部の専門機関によるフォレンジック調査などを経て、安全性が確認できたシステムから段階的に復旧するとしています。
ITmedia NEWS(2025年11月27日)は、同社が攻撃者と接触しておらず、バックアップがあり自力で復旧できると見立てていたことから身代金を支払っていない、と報じています。
経緯の詳細は、アサヒのランサムウェア被害まとめで整理しています。
アスクル:接触も交渉もせず、データは公開された
アスクルは「ランサムウェア攻撃の影響調査結果および安全性強化に向けた取り組みのご報告」(2025年12月12日)で、犯罪行為を助長させないという社会的責任の観点から、攻撃者とは接触しておらず、身代金の支払いはもとより、いかなる交渉も行っていない、と表明しています。警察や個人情報保護委員会には早期に報告したとしています。
同じ報告によると、データの一部は攻撃者に窃取されて公開されました。また、データセンター内のバックアップファイルも暗号化され、攻撃者がランサムウェアの展開と同時にバックアップファイルを削除していたため、一部のシステムの復旧に時間がかかりました。
経緯の詳細は、アスクルのランサムウェア被害まとめで整理しています。
アスクルの公表からわかるのは、払わない判断をしても盗まれたデータは公開されうること、そしてバックアップが本番と同じデータセンターにあると一緒に暗号化・削除されうることです。なお、支払いの有無を公表していない企業については、本記事では扱いません。
身代金を要求されたら最初にやること
脅迫文が表示されたら、攻撃者には連絡せず、機器を隔離して警察に相談してください。そのうえで、上司が判断できる材料を集めます。
攻撃者に連絡せず、支払いをその場で決めない
攻撃者が示す期限に合わせて、支払いを決めないでください。 CRI のガイダンスは、ランサムウェアの実行者は組織に迅速な決断を迫る戦術を知っていて、それを使ってくると注意を促しています。そのうえで、使える選択肢を慎重に検討すれば、より良い結果が得られる可能性があるとしています。
感染した機器をネットワークから隔離し、電源は落とさない
警察庁は、感染したパソコン等のLANケーブルを抜く、無線をオフにするなどして、ネットワークから隔離するよう呼びかけています。調査に必要なログが消える場合があるため、パソコンやネットワーク機器の電源は落とさないでください。
脅迫文とログを残し、判断の経過を記録する
警察庁は、通報時に提供してほしい情報の例として、ランサムノート(脅迫文)、通信ログ、ディスクイメージ、メモリダンプ、システム構成図を挙げています。脅迫文の画面は、写真に撮って残しておきます。
CRI のガイダンスは、対応や判断の経過を記録しておくことを勧め、記録はオフラインか、インシデントの影響を受けていないシステムで行うのが賢明だとしています。
警察に通報・相談する
最寄りの警察署か、都道府県警察のサイバー犯罪相談窓口に通報・相談してください。警察庁のよくある質問では、次のように答えています。
- 公表:警察から被害の公表を求めることはなく、被害情報の保秘を徹底する
- 復旧への影響:被害組織の復旧作業や業務継続に最大限配慮して捜査を進める(発生直後はログの保存などだけを依頼することもある)
- 軽微な被害:軽微な事案でも、犯人につながる手がかりがあるかもしれないので情報提供を求めている
上司に報告する項目
CRI のガイダンスは、身代金を支払うかどうかの決定ほど早く上級経営者や意思決定者を関与させるシナリオは他にない、としています。ひとり情シスが最初の報告でそろえたい項目を、CRI のガイダンスが挙げる検討事項をもとに整理しました。
| 報告する項目 | 確かめること |
|---|---|
| 被害の範囲 | 暗号化されたサーバー・パソコンの台数、止まっている業務 |
| バックアップの状態 | バックアップが残っているか、暗号化・削除されていないか、戻すのにかかる時間の見込み |
| 盗まれた可能性のあるデータ | 個人情報や取引先の情報が含まれるか(個人情報保護委員会への報告が要るか) |
| 業務を続ける代わりの手段 | 手作業などの次善策と、それを続けられる期間 |
| 攻撃者の要求 | 脅迫文に書かれた要求の内容と期限(攻撃者には連絡しない) |
| 相談した先 | 警察、専門の調査会社、弁護士、加入している場合はサイバー保険の窓口 |
有事に経営層を巻き込む手順は、ひとり情シスでも作れる「仮想CSIRT」構築法で解説しています。
身代金を払わずにデータを復旧する方法
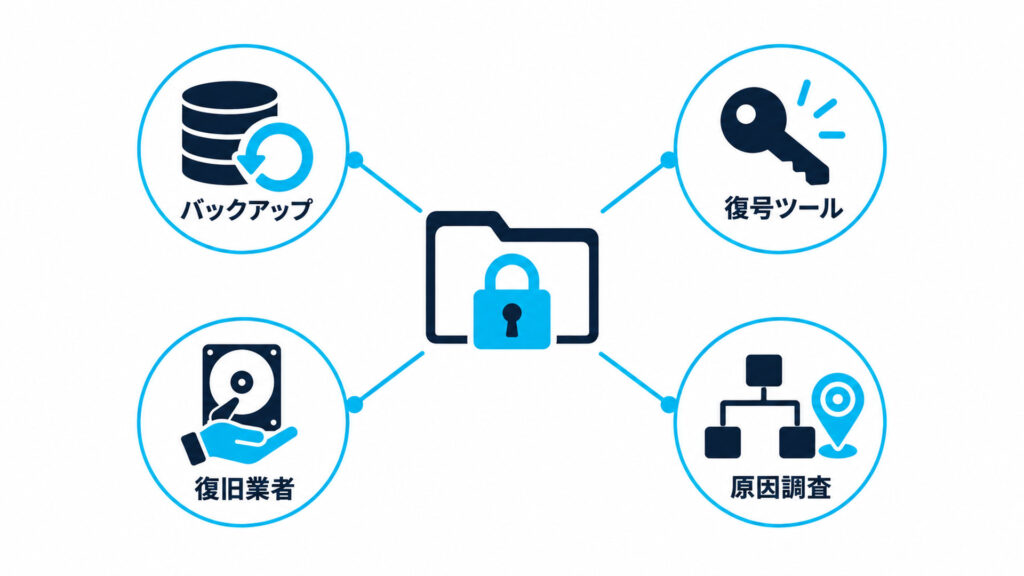
払わずに復旧するルートは、主に4つです。どれか1つに頼らず、並行して当たってください。
| ルート | 何が戻るか | 相談先・入手先 | 注意点 |
|---|---|---|---|
| バックアップから戻す | バックアップを取った時点のデータ | 社内(ベンダーの支援を含む) | バックアップ自体が暗号化・削除されていないか、侵害されていないかを先に確かめる |
| 復号ツールを使う | 暗号化されたファイル(対応するランサムウェアに限る) | No More Ransom、警察 | 一部のランサムウェアにしか対応していない |
| データ復旧業者に相談する | 壊れた・消えたデータ(業者と状態による) | データ復旧業者 | 対応範囲と費用の決まり方は業者ごとに違う |
| 侵入経路と被害範囲を調べる | データは戻らないが、再発を防ぎ、盗まれた情報を特定できる | フォレンジック調査の専門会社 | 復旧の前に、侵入口がふさがっているかを確かめる |
バックアップから戻す:ただし、戻せたのは99件中20件
バックアップがあっても、そこから戻せるとは限りません。 警察庁の令和7年の統計では、バックアップからの復元結果について回答があった99件のうち、復元できたのは20件でした。復元できなかった理由(回答72件)は、バックアップの暗号化・消去が48件で最も多く、運用の不備が19件でした。
CRI のガイダンスは、バックアップも侵害されている可能性があるため、バックアップで戻したシステムを安全だと思い込まないよう注意しています。戻す前に、バックアップに不審なファイルが含まれていないか、侵入口がふさがっているかを確かめてください。
バックアップを攻撃から守る方法は、バックアップの3-2-1ルールとは?ランサムウェアに強い組み方で解説しています。
復号ツールを探す(No More Ransom・警察の復号ツール)
一部のランサムウェアは、無料の復号ツールで戻せる場合があります。警察庁によると、「No More Ransom」プロジェクトのウェブサイトで復号ツールが公開されています。脅迫文や暗号化されたファイルの拡張子からランサムウェアの種類を確かめ、対応するツールがあるかを探します。警察庁は、次の点に注意するよう書いています。
- 復号ツールが対応しているのは一部のランサムウェアだけ
- 対応しているとされていても、バージョンの違いなどで使えないことがある
- 対応した復号ツールでも、すべてのファイルを復号できるとは限らない
警察が開発した復号ツールもあります。警察庁によると、関東管区警察局サイバー特別捜査部(当時は隊)が開発した LockBit 用の復号ツールが令和6年2月に、同部が開発した Phobos/8Base 用の復号ツールが令和7年7月に広報されました。LockBit 用は最寄りの警察署に連絡して活用を相談する形で、Phobos/8Base 用は警察に被害の届出をしていない場合でも使えるとされています。
データ復旧業者に相談する
暗号化や障害で読めなくなったデータは、データ復旧業者に相談する方法もあります。ただし、暗号化されたデータそのものを戻せるかどうか、NAS やサーバーの物理的な障害を扱えるかなど、対応できる範囲は業者ごとに違います。料金の決まり方も業者によって違います。
業者の比べ方と、問い合わせのときにそろえる質問は、データ復旧業者おすすめ7社を比較|法人が失敗しない選び方でまとめています。
ランサムウェア被害からの復旧の進め方全体は、ランサムウェア初動・復旧の記事一覧で確認できます。
侵入経路と被害範囲を調べる(フォレンジック調査)
データを戻すのと並行して、どこから入られ、何を盗まれたかを調べます。警察庁は、再発防止のために、感染が確認されていないパソコンやサーバーも含めて侵害の痕跡を調べるよう勧めています。アサヒグループホールディングスも、外部の専門機関によるフォレンジック調査などを経て、安全性が確認できたシステムから段階的に復旧するとしています。
調査の依頼先と費用の考え方は、ランサムウェア初動・復旧の記事一覧で扱います。
身代金を払わずに済む会社にする備え
身代金を払わずに済むかどうかは、被害に遭う前の準備に大きく左右されます。備えるのは、書き換えできないバックアップ、支払いの方針、侵入口の管理の3つです。
書き換えできないバックアップを、本番と別の場所に持つ
警察庁は、ランサムウェアによってバックアップデータも暗号化される事例が多数あるとして、バックアップをこまめに取得し、ネットワークから切り離してオフラインで保存するなどの備えを勧めています。アスクルの事例でも、データセンター内のバックアップファイルが暗号化・削除されました。
オフラインの媒体(テープなど)のほか、書き換えできない設定のクラウドストレージも選択肢です。たとえば Amazon S3 のオブジェクトロックは、オブジェクトが一定期間または無期限に削除・上書きされるのを防ぐ機能です。「コンプライアンスモード」で保存したデータは、保持期間のあいだ、AWS アカウントのルートユーザーを含めて誰も上書き・削除できません。
支払うかどうかの方針と手順を、平時に決めておく
有事に初めて支払いを議論すると、攻撃者が示す期限の中で判断することになります。CRI のガイダンスは、事業継続計画の一環として、対応方針、手順、コミュニケーション計画を前もって策定しておくよう勧めています。前出の蔦弁護士も、どのような状況で支払いを検討するのか、誰が何を考慮して判断するのかを平時から決めておくことが重要だと述べています。
警察庁は、被害を想定した訓練で、関係者との連絡、警察への通報・相談、広報対応、バックアップからの復旧手順を確認しておくよう勧めています。訓練の進め方は、「仮想CSIRT」構築法と机上訓練を参考にしてください。
侵入口をふさぎ、入られても広がらないようにする
警察庁によると、いまのランサムウェアは、VPN機器などのインターネットに露出した機器のぜい弱性や、漏えいした認証情報を悪用して侵入する手口が多くを占めます。同庁は次のような対策を挙げています。
- ぜい弱性:VPN機器やOSの更新・セキュリティパッチを速やかに適用する
- 認証情報:初期パスワードや簡易な文字列を避け、文字数が多く推測されにくい、他のサービスで使っていないパスワードに設定し直す。多要素認証やIPアドレス等によるアクセス制限も組み合わせる
- 権限:アカウントの権限やアクセスできる範囲を必要最小限にし、管理者権限を絞る
- 検知:ウイルス対策ソフト、EDR、ネットワーク監視製品を導入し、最新の状態で運用する
よくある質問
- Qランサムウェアの身代金を払うのは違法ですか?
- A
2024年8月時点の弁護士の解説では、被害企業が支払うこと自体を直接禁じる日本の法律は現状ないとされています。 ただし同じ解説は、支払先が外為法の制裁対象として指定された組織だった場合や、支払いの判断が善管注意義務に違反する場合などは、法令に抵触する可能性があると指摘しています。支払いを検討する段階で、必ず弁護士に確認してください。
- Q身代金を払えば暗号化されたデータは戻りますか?
- A
戻る保証はありません。 警察庁は「暗号化されたデータの復号が保証されるわけではない」と説明しています。復号鍵を入手できても、復旧には時間がかかります。
- Qランサムウェアの身代金の相場はいくらですか?
- A
警察庁の令和7年版の統計とJIPDECの2026年調査には、日本企業が支払った身代金の額だけを集計した数字は確認できませんでした(2026年9月27日確認)。 海外の集計では、Coveware の2026年4〜6月の平均支払額が1,880,612ドル、中央値が150,000ドルで、平均は一部の高額な支払いで大きく押し上げられています。
- Q身代金を払った日本企業はどれくらいありますか?
- A
JIPDEC の2026年調査(従業員50名以上の国内企業が回答)では、感染被害を経験した企業のうち43.8%が身代金を支払っていました。 2024年調査は57.0%、2025年調査は49.5%で、JIPDEC は3年連続で低下したと分析しています。
- Q身代金を払わない場合、データを復旧する方法はありますか?
- A
バックアップからの復元、復号ツール、データ復旧業者への相談という方法があります。 復号ツールは、No More Ransom プロジェクトのウェブサイトや警察で案内されています。並行して侵入経路を調べ、再び侵入されないようにします。
- Q警察に相談すると、被害の公表や捜査で業務が止まりませんか?
- A
警察から被害の公表を求めることはありません。 警察庁は、被害組織の復旧作業や業務継続に最大限配慮して捜査を進めるとしており、発生直後はログの保存などだけを依頼することもあるとしています。
- Q攻撃者と連絡を取ったり、交渉したりしてもいいですか?
- A
自分の判断で攻撃者に連絡しないでください。 攻撃者は迅速な決断を迫ってくるため、まず警察や専門家、弁護士に相談し、会社として判断します。アスクルは、攻撃者と接触せず、交渉も行わなかったと公表しています。
まとめ:払わない前提で、判断材料と復旧手段を先にそろえる
ランサムウェアの身代金について、押さえておきたいのは次の3点です。
- 身代金を払っても、復号もデータの削除も保証されない。支払先によっては外為法に触れるおそれもある
- 払わずに戻す手段は、バックアップ、復号ツール、データ復旧業者、侵入経路の調査の4つ。並行して当たる
- 身代金を払わずに済むかどうかは、書き換えできないバックアップと、平時に決めた支払いの方針に大きく左右される
いま被害に遭っている場合は、攻撃者に連絡せず、機器を隔離して警察に相談し、上司に報告する項目をそろえてください。平時であれば、バックアップから実際に戻せるかの確認と、支払いの方針づくりから始めてください。VPN機器の更新が止まっていないかも、あわせて点検しておきましょう。
初動から復旧までの全体の流れは、ランサムウェア感染時の初動ガイドで確認できます。
免責事項
本記事は一般的な情報提供を目的としており、個別の法的判断や助言に代わるものではありません。身代金の要求を受けた場合は、最寄りの警察署またはサイバー犯罪相談窓口と、弁護士などの専門家に相談してください。統計や制度は2026年9月27日時点の公表資料にもとづいており、その後に変わっている場合があります。
出典一覧(確認日:すべて2026年9月27日)
公的機関
- 警察庁「ランサムウェア被害防止対策」:https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(令和8年3月):https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf (統計編126・129・130頁)
- カウンターランサムウェア・イニシアティブ「ランサムウェア・インシデント発生時の組織向けガイダンス」(仮訳、国家サイバー統括室のウェブサイトに掲載):https://www.cyber.go.jp/pdf/press/CRI_Insurance_Guidance_kariyaku.pdf
- 内閣サイバーセキュリティセンター・警察庁・外務省 報道資料「『カウンターランサムウェア・イニシアティブ会合』への参加」(令和6年10月3日):https://www.cyber.go.jp/pdf/press/press_cri_statement_20241003.pdf
- 財務省「経済制裁措置及び許可手続きの概要」:https://www.mof.go.jp/policy/international_policy/gaitame_kawase/gaitame/economic_sanctions/gaiyou.html
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」:https://www.ppc.go.jp/personalinfo/legal/leakAction/
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」3-5-3-3 速報・3-5-3-4 確報:https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/
- No More Ransom プロジェクト:https://www.nomoreransom.org/ja/index.html
調査・レポート
- JIPDEC「『企業IT利活用動向調査2026』から見る日本企業のDX、AI活用、ランサムウェア被害の実態(セキュリティのインシデントと対策の状況編)」(2026年4月16日):https://www.jipdec.or.jp/library/it-resarch/it-resarch2026-03.html
- 同レポートの図23・図26(感染被害の経験、身代金支払いと復旧の変化):https://www.jipdec.or.jp/library/it-resarch/h2le1c000000bizd-img/fig_23.jpg / https://www.jipdec.or.jp/library/it-resarch/h2le1c000000bizd-img/fig_26.jpg
- JIPDEC「企業IT利活用動向調査2026」調査概要:https://www.jipdec.or.jp/library/it-resarch/it-resarch2026.html
- Coveware by Veeam「Adverse Cyber Extortion Outcomes Happen More Often Than Victims Are Told」(2026年7月29日):https://www.veeam.com/blog/cyber-extortion-payment-trends-q2-2026.html
- Chainalysis「Total Ransomware Payments Stagnate for Second Consecutive Year, While Attacks Escalate」(2026年2月26日):https://www.chainalysis.com/blog/crypto-ransomware-2026/
法律の解説
- UNITIS「弁護士に聞く、ランサムウェア身代金は払っていいのか? 関連法令や判断基準、事前策を弁護士が解説」(2024年8月6日、蔦大輔弁護士〈森・濱田松本法律事務所外国法共同事業、掲載時〉):https://unitis.jp/articles/12525/
企業の公表・報道
- アサヒグループホールディングス「サイバー攻撃による情報漏えいに関する調査結果と今後の対応について」(2025年11月27日):https://www.asahigroup-holdings.com/newsroom/detail/20251127-0104.html
- ITmedia NEWS「アサヒグループHD、ランサム攻撃経路はネットワーク機器 身代金は支払わず」(2025年11月27日):https://www.itmedia.co.jp/news/articles/2511/27/news096.html
- アスクル「ランサムウェア攻撃の影響調査結果および安全性強化に向けた取り組みのご報告(第13報)」(2025年12月12日):https://pdf.irpocket.com/C0032/PDLX/O3bg/N4O3.pdf
製品仕様
- AWS「S3 Object Lock を使用したオブジェクトのロック」:https://docs.aws.amazon.com/ja_jp/AmazonS3/latest/userguide/object-lock.html
次回の更新予定:2026年12月(身代金の相場・支払い率・警察庁の統計を最新版に見直します)