この連載は、George Finney『Project Zero Trust』(Wiley、2022年)の公開されている範囲(出版社の書籍紹介・目次・第1章の試し読み)を手がかりに、運営者が場面を脚色・再構成した翻案です。作中の場面や台詞は本の原文の引用ではありません。
最終更新:2026年10月1日(出版社の公開資料と一次情報に基づき事実関係を修正)
「家中の窓に鍵をかけた。でも、今この瞬間、押し入れの中に誰か潜んでいないと言い切れるか?」
この連載の前回までの脚色で、IDを固め、ネットワークを分割した主人公ディラン。
しかし、彼の不安は消えない。
「もし、正当なIDを持った社員が、悪意を持ってデータを盗み出そうとしたら?」
「もし、設定ミスで裏口が開いていたら?」
第5回のテーマは、John Kindervag のゼロトラスト導入5ステップでは最後の手順(監視・維持)にあたり、終わりのない日常業務でもある「運用・監視(Monitoring)」だ(Illumio社のブログでの Kindervag の5ステップの解説)。
これは、高額なSOCサービスを契約する話ではない。「何を見るべきか」を知る話だ。
この記事は『Project Zero Trust』特集の一部です。全記事一覧はこちら↓
Scenario:ログの洪水と「沈黙の音」
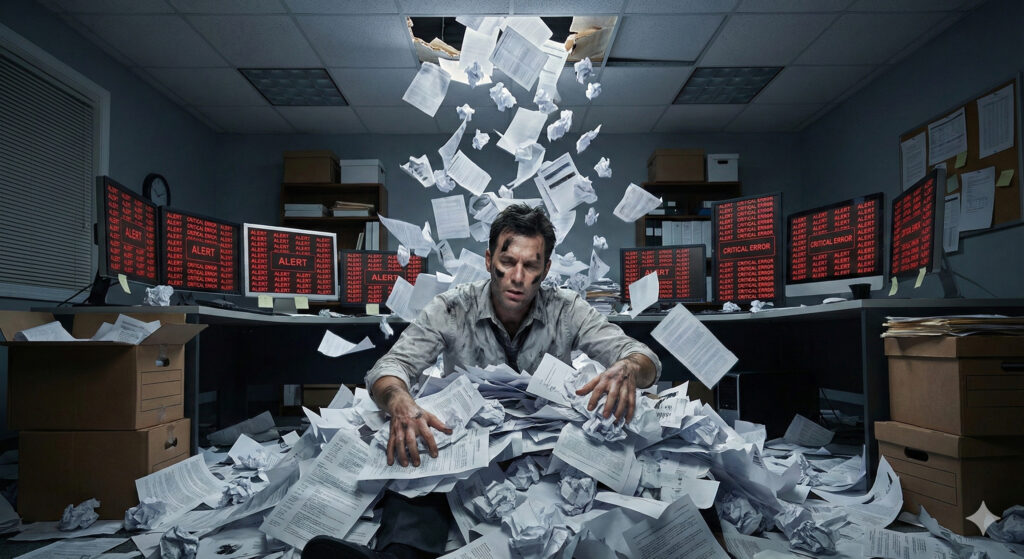
ここからは、よくある失敗例を運営者が想定した場面だ。
ディランは「念のため」すべてのサーバーとPCのログを取り始めた。
結果、毎日膨大な量のログが生成され、肝心な脅威情報はその「ノイズ」の中に埋もれてしまった。
SIEM(ログ分析基盤)のアラートが鳴り続けると、担当者は「オオカミ少年」状態のアラートを無視するようになりがちだ(Alert Fatigue)。
その裏で、攻撃者が「アラートが鳴らない正規のコマンド」を使って、静かにデータをコピーしていたら――。
これが、多くの企業が陥りやすい「見ているつもりで見えていない」罠だ。
Insight:草むらではなく「宝石」を見張れ
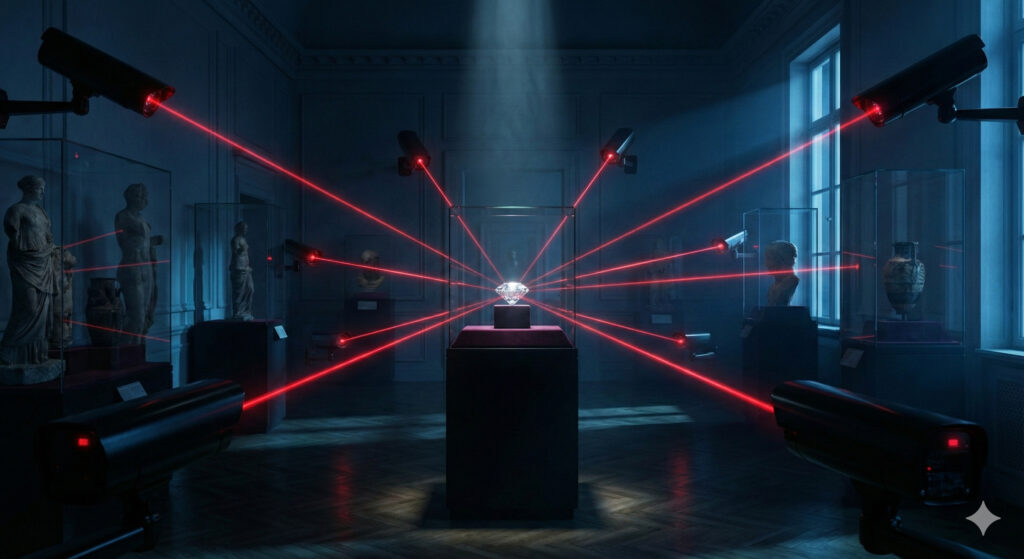
本書の目次には、第7章「Zero Trust SOC」という章がある。その章題を手がかりに、監視の考え方を運営者なりに要約すると、次のようになる。
ネットワーク全体(草むら)を漫然と監視するのではなく、プロテクト・サーフェス(宝石)に出入りする通信を重点的に監視する。(運営者の要約。本の原文の引用ではありません)
John Kindervag の5ステップでは、最初の手順が守るべき領域(Protect Surface)の定義だ(Illumio社のブログでの Kindervag の5ステップの解説)。本書の目次にも第4章「The Crown Jewels」がある。
守るべきデータ(Crown Jewels)の場所が特定できていれば、まず見るべきログは、運営者の整理では次の3つの観点に絞り込める。
「全社員のWeb閲覧履歴」なんて見る必要はない。
しかし、例えば「経理部のサーバーから、深夜2時に、中国のIPアドレスへ向けて大量の通信が発生した」という事象は、即座に検知できなければならない。
ZTR Solution:自動化(SOAR)という名の相棒
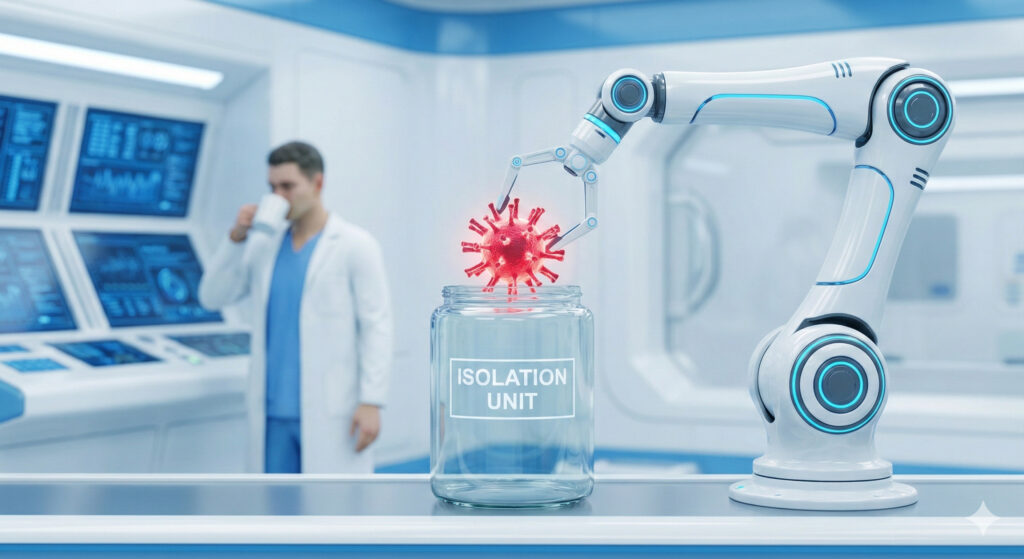
中堅企業の情シスだけで、24時間365日の監視を続けるのは難しい。
だからこそ、当サイトとしては自動化(SOAR)の活用を提案したい(本の場面ではなく、運営者の提案)。
Microsoft Sentinel では、playbook(対応手順の集まり)を使って脅威への対応を自動化できる(Microsoft、Microsoft Sentinel の概要ドキュメント)。上の「Teams の Bot が本人に確認し、MFA を通せば解除」という流れは、こうした playbook などで組める構成の一例として当サイトが想定したものだ。
「人が判断する」時間をできるだけ減らし、「明らかに黒なものは機械に止めさせる」。これが、少人数で回すための有力な手段の一つだ。
Action:今週のタスク
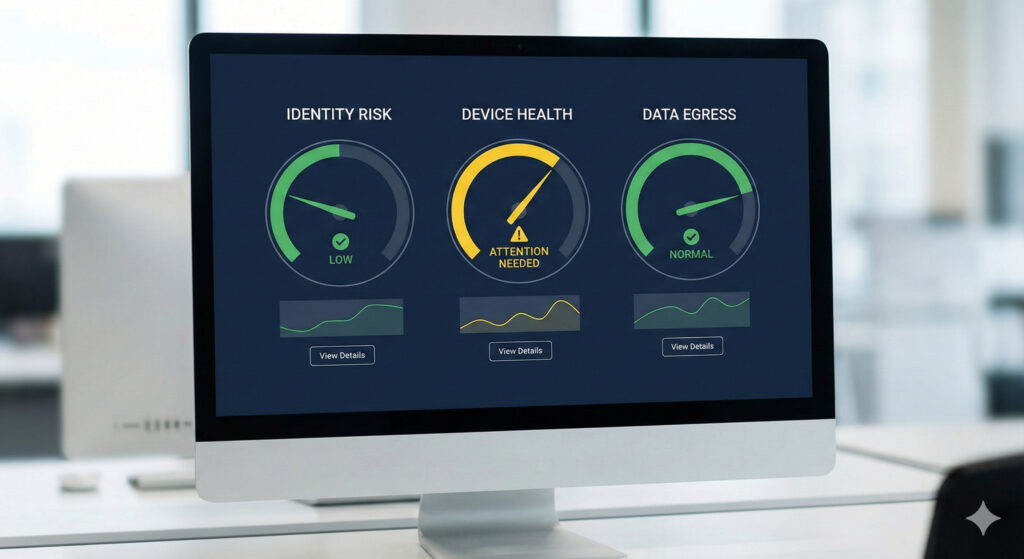
明日出社したら、SIEM(またはMicrosoft Sentinelなどのログ基盤)で、以下の「3つのダッシュボード」を作ってみよう。
次回予告:
覚醒し、設計し、実装し、監視体制も整えた。
プロジェクトは成功した……かに見えた。
しかし、ディランはまた別の壁に直面する。
それはシステムの問題ではなく、「人の心」の緩み(Culture)だった。
👉 Vol.6 【文化編】(最終回)「ゼロトラストは『終わらないプロジェクト』」 に続く。
👉『Project Zero Trust』特集トップへ戻る