最終更新:2026年9月29日(公的資料・一次情報に基づき事実関係を修正)
~ ゼロトラストは「製品」ではなく「旅(Journey)」である ~
「ゼロトラスト製品を導入すれば、来月から我が社もゼロトラストだ」
もしそう考えているなら、そのプロジェクトはつまずくおそれがあります。
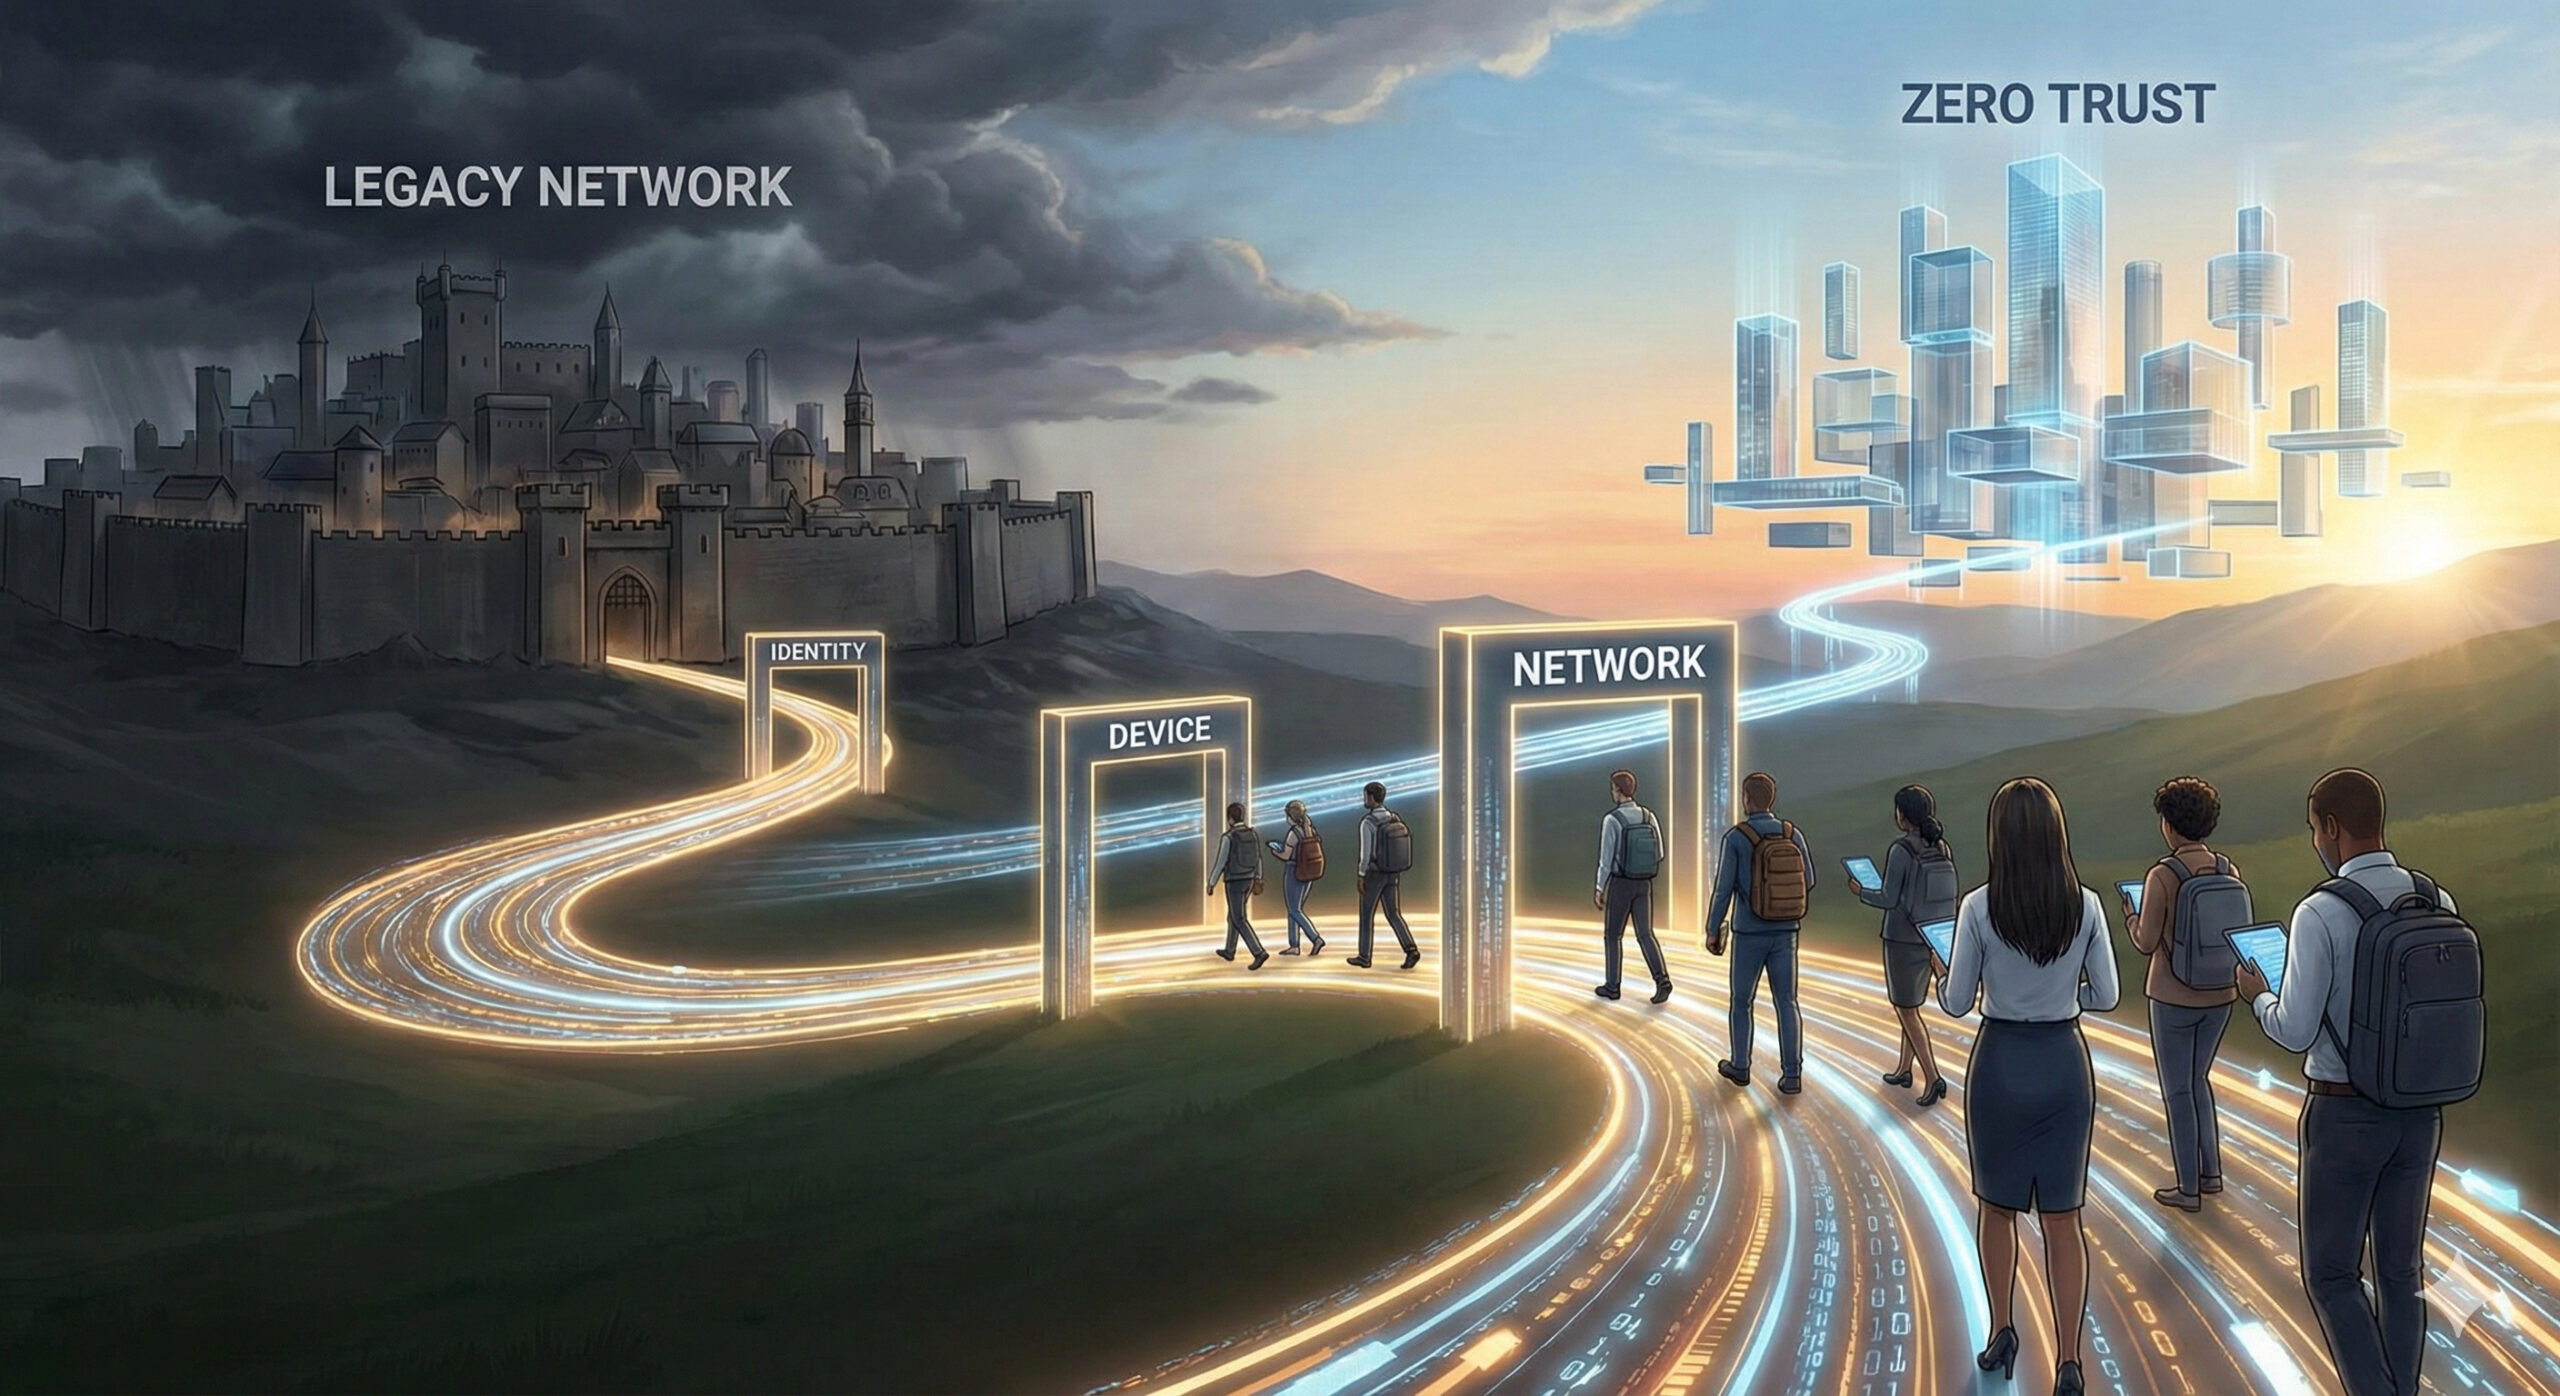
ゼロトラストは、特定のスイッチをオンにすれば完了する「機能」ではありません。数年かけてインフラ、運用、そして組織文化を再構築していく「旅(Journey)」です。
Googleでさえ、独自のゼロトラストモデル(BeyondCorp)への移行は数年以上かけて段階的に進められ、2023年の時点でも、残っているVPNの用途を移行する作業が続いていると報告されています(USENIX、2023年6月)。
本稿では、事例とCISA(米国土安全保障省サイバーセキュリティ・インフラストラクチャセキュリティ庁)のガイドラインに基づき、導入でつまずきやすい「ビッグバン移行」を避け、着実にゴールへ近づくための「段階的ロードマップ」を提言します。
1. 失敗するパターンの典型:「ビッグバン移行」

一斉切り替えは「業務停止」を招く
典型的な落とし穴の一つが、「ビッグバン移行(全社一斉導入)」です。
「来週月曜日からVPNを廃止し、全員新しい認証基盤を使ってください」とアナウンスした結果、何が起きるでしょうか?
- 「レガシーアプリにログインできない」
- 「現場のタブレットが繋がらない」
- 「設定手順がわからない」
情シスの電話は鳴り止まず、業務は停止し、経営陣からは「余計なことをして仕事を止めるな」と怒号が飛びます。そして、元のVPN環境にロールバック(切り戻し)され、プロジェクトは凍結されます。
インフラの刷新において、当サイトの考えでは、「ユーザーに変化を意識させる」ことは、それ自体がリスクなのです。
2. 成功の青写真:CISA「ゼロトラスト成熟度モデル」
現在地を知り、次の「一歩」を目指す
では、どう進めばよいのでしょうか。CISA(米国のセキュリティ庁)が策定した「ゼロトラスト成熟度モデル」(Zero Trust Maturity Model v2.0、CISA、2023年4月)が優れた羅針盤になります。日本語の概要は、デジタル庁の参考資料「(参考)アメリカ政府によるゼロトラストの推進」(デジタル庁、2023年9月)でも確認できます。
ゼロトラスト成熟度モデル v2.0 では、成熟度を以下の4段階で示しています。各段階の説明は原本の記述の要約です。「運営者による実装例」は当サイトが補った例示で、原本に書かれている内容ではありません。
- Traditional(従来型): パスワードやMFAによる固定的な(static)アクセス。大きな境界(マクロセグメンテーション)への依存。ライフサイクルは手作業で設定し、ログの収集も手作業で限られた範囲にとどまる。
- Initial(初期): MFAに加え、場所や行動など複数の属性も確かめてIDを認証する。自社管理のIDストアとクラウド型のIDストアを併用している(統合は最小限)。重要業務のログ・イベントの収集と分析の自動化を始める。
- Advanced(高度): IDストアの一部を安全に集約・統合し始める。端末やアプリのプロファイルに基づく分離の仕組みを広げ、出入口ごとの小さな境界(マイクロペリメーター)を設ける。ログ・イベントの自動収集を組織全体に広げ、複数のソースを突き合わせて集中的に分析する。
(運営者による実装例:SIEMなどの製品で、複数のログを突き合わせて分析する) - Optimal(最適): 属性の付与やライフサイクルを、必要なときに必要な分だけ行う形で完全に自動化し、動的なポリシーで制御する。アプリのプロファイルを軸にした広範なマイクロセグメンテーションを行う。
中堅企業の情シスが目指すべき最初のゴールは、「Traditional」から「Initial」への移行です。いきなりOptimal(全自動化・動的ポリシー)を目指す必要はありません。まずはMFAに加えて場所や端末などの属性も確かめる認証など、Initialに当たる取り組みから始めると、効果を実感しやすい第一歩(Quick Win)になることがあります。
3. Googleはどうやったか? 「並行稼働」と「段階的適用」

業務への影響を出さずに移行する
ゼロトラストの先駆者であるGoogleの「BeyondCorp」プロジェクトは、どのように大勢の従業員を移行させたのでしょうか?その鮮やかな手口をご紹介します。
- 非特権ネットワークの構築:
既存の社内LANとは別に、インターネットと同様の扱いをする「新しいネットワーク」を構築しました。 - パイロット運用:
最初は、プロジェクトチームに地理的に近い小規模なパイロットから始め、その後、現地に技術者がいる拠点へと段階的に対象を広げました。 - トラフィック解析:
社内の通信を記録・分析して誰がどのアプリを使っているかを把握し、新しいネットワークでも問題なく使えると判定された端末から順に、自動で新しいネットワークへ切り替えていきました。
彼らは、既存環境を壊さず、新環境を「並行稼働」させ、時間をかけて徐々に住民(ユーザー)を移住させたのです。これが、ビッグバン移行を避けるための基本的な考え方です。
GoogleのBeyondCorpの仕組みそのものは、ZTRラボ戦略技術白書で詳しく解説しています。
4. 経営層を説得する:「セキュリティ」ではなく「品質」で語る

「ハッカーが怖い」では予算は降りない
ロードマップを描いたら、最後は予算の承認です。しかし、経営陣に「技術的な正しさ」を説いても響きません。彼らが知りたいのは「投資対効果(ROI)」です。
ゼロトラストへの投資を、以下のような「ビジネス価値」に翻訳して提案してください。
- 生産性向上: 「VPNに繋ぐ手間」や通信の遅延を減らせる可能性があり、社員が場所を問わず働きやすくなる。
- BCP(事業継続): 災害時やパンデミック時にも、出社せずにリモートで業務を続けやすくなる。
- コスト最適化: ゼロトラスト化が進めば、高価な専用線やVPN装置、境界ファイアウォールの維持費を削減できる余地がある(ただし移行期間は新旧の並行稼働で、コストが一時的に増えることもある)。
「セキュリティのための投資」ではなく、「会社の競争力を高めるためのインフラ投資」としてプレゼンするのです。
VPN撤廃までの段階的な進め方は、VPN完全撤廃へのロードマップにまとめています。
結論:今日から始める「スモールスタート」
ゼロトラスト導入は、巨大な壁を登るようなものではありません。階段を一段ずつ上がる行為です。
- 現状把握: 自社の資産とフローを知る。
- 基盤構築: MFAに加えて場所や端末などの属性も確かめる認証や、端末への脅威対策の展開・更新の一部自動化など、Initialレベルの取り組みを進める(運営者による実装例:EDRの導入)。
- パイロット展開: 情シス部門だけで試行運用する。
- 段階的拡大: 営業部、管理部へと対象を広げる。
中堅・成長企業の情シス責任者へ。
まずは「情シス部門の数名だけ」で、VPNを使わずにクラウド経由で社内システムにアクセスする環境を作ってみてください。その小さな成功体験が、全社を変革する長い旅の第一歩となります。