1. 宣言:セキュリティは「保険」から「生存本能」へ
かつて、情報セキュリティは「万が一のための保険」でした。
しかし、ランサムウェアが産業を破壊し、サプライチェーン攻撃が企業の信頼を大きく損なうこともある2020年代後半において、その定義は変わりました。
セキュリティとは、企業がデジタル社会で生き残るための「生存本能(Survival Instinct)」です。
Zero Trust Resilience Lab. (ZTRラボ) は、綺麗ごとの一般論や、ベンダーの宣伝文句を排除します。
当サイトは、「侵入されることを前提(Assume Breach)」とした上で、いかにして事業を継続させるかという、冷徹かつ実践的な技術論のみを展開します。
2. コアバリュー:防御と復旧の統合
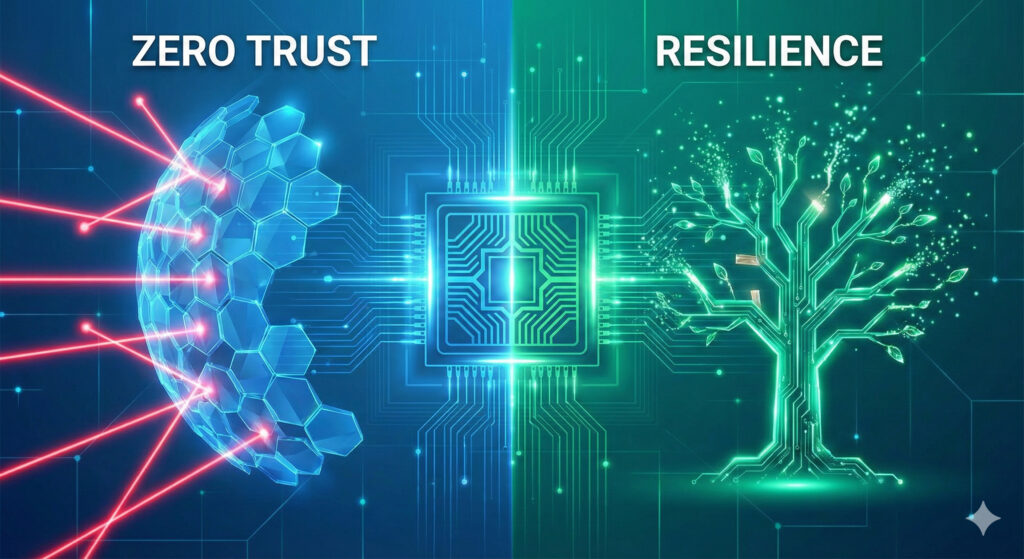
「ゼロトラスト(防御)」と「バックアップ(復旧)」は、別々のソリューションとして語られることが多いと運営者は感じています。しかし、ZTRラボはこれを「不可分のセット」と考えます。
当サイトが提唱するアーキテクチャは、以下の2つの車輪で駆動します。
車輪1:Zero Trust(被害の極小化)
- 思想: 「社内ネットワークにあるというだけで、暗黙には信頼しない」。
- 技術: 境界防御だけに頼らず、防御の重点を境界からID・端末・リソースへ移し、アイデンティティ(ID)とコンテキストによる動的なアクセス制御を実装する。
- 目的: 侵入者のラテラルムーブメント(横展開)を論理的に制限し、ドメインコントローラーやバックアップサーバーへの到達を難しくする。
車輪2:Resilience(事業の蘇生)
- 思想: 「どんな防御もいつかは突破される」。
- 技術: イミュータブル(書き換え不能)なバックアップと、インフラ構成のコード化(IaC:Infrastructure as Code)およびそれを使った再構築手順を整備する。
- 目的: ランサムウェアによりデータが暗号化されたとしても、身代金の支払いに頼らずにビジネスを再開できる可能性を高める。
ゼロトラストで時間を稼ぎ、レジリエンスで復活に備える。
この2つが揃うことで、企業は攻撃を受けても事業を続けやすくなります。
3. ターゲット:最前線の実務家と決裁者へ
当サイトの記事は、初心者向けではありません。
以下のような課題を抱えるプロフェッショナルに向けて執筆されています。
- CISO / セキュリティ責任者:
- 経営層に対し、セキュリティ投資(ROI)の説明責任を負っている。
- 「なぜVPNを廃止すべきか」「なぜ高価なストレージが必要か」を論理的に語るための材料を探している。
- インフラエンジニア / アーキテクト:
- 概念図ではなく、具体的な構成図や設定パラメータを知りたい。
- Active Directoryの堅牢化や、認証フローの設計(OIDC/SAML)における「落とし穴」を回避したい。
- 情報システム部門長:
- 有事の際、全社員にどう指示を出し、どうシステムを復旧させるか、現実的なBCP(事業継続計画)を策定したい。
4. エディトリアル・ポリシー(編集方針)
ZTRラボが提供するコンテンツは、以下の3つの基準を厳守します。
- Technical Depth (技術的深淵):
- NIST(米国国立標準技術研究所)などの公的機関・標準化団体の文書をもとに、エンジニアが納得する「実装レベル」の解像度を目指して執筆します。参照した資料は各記事に出典として明記します。
- Practical (実務志向):
- 机上の空論ではなく、運営者の実務経験と、公的機関・標準化団体の一次情報に基づいて執筆します。運営者(Spyral)は、情報セキュリティコンサルティング会社のシニアコンサルタントを経て、フリーランスのセキュリティアーキテクトとして活動しています(詳しくは運営者情報)。
- Vendor Neutral (中立性):
- 特定のベンダーに偏らず、選び方の基準を示します。製品名が出る場合は、あくまでアーキテクチャを説明するための「例」として扱います。広告(アフィリエイト)リンクを含む記事には【PR】と表示します。
当サイトとともに、終わりのない攻防戦を生き抜きましょう。
ZTRラボ 運営者 Spyral