2024年9月12日、EC物流を手がける株式会社関通(現・関通ホールディングス株式会社。以下、関通)がランサムウェア攻撃を受け、在庫管理システムなどが一斉に止まりました。侵入経路について関通は「外部ネットワークとの接続口からの侵入」と発表しています(関通 第3報、2024年9月28日)。取材記事では、フォレンジック調査の速報で、VPN認証情報の漏洩によるサーバー侵入が原因と判明したと紹介されています(ソフトバンク ビジネスブログ、2025年10月28日)。
関通は、売上損失や対応費用を含めた被害額を約17億円としています(関通プレスリリース、2025年7月16日)。取材記事・報道によると、関通は被害を受けたシステムを直して使うのではなく、全て捨てて作り直す道を選び、2024年11月1日に社外向けの復旧宣言を出しました(CIO Japan、2025年8月14日)。事業停止は約50日間だったと報じられています(東洋経済オンライン、2026年2月16日の見出し)。個人情報については、漏洩の事実は確認されなかったと発表しています(関通、2024年10月18日)。
この記事では、関通の公式発表と、関通の経営者・担当者が語った取材記事を分けて整理し、中小企業のひとり情シスが自社で確かめておきたいことまでまとめます。本記事は、インシデントレスポンス(IR)支援やCSIRT構築に携わってきた運営者が、公表資料をもとに整理したものです。情報は2026年9月28日時点です。
| 項目 | 内容 | 出どころ |
|---|---|---|
| 発生 | 2024年9月12日18時頃、サーバーで障害を検知し、一部のサーバーでランサムウェアへの感染を確認 | 関通 第1報(2024年9月13日) |
| 侵入経路 | 外部ネットワークとの接続口からの侵入 | 関通 第3報(2024年9月28日)・適時開示(2024年10月11日) |
| 侵入経路(取材・報道での説明) | VPN認証情報の漏洩によるサーバー侵入(ソフトバンク)。VPN装置の脆弱性を突かれた(日経クロステックの見出し)。SSL-VPN機器の脆弱性を突かれ、IDとパスワードが漏えいして侵入された(CIO Japanが調査会社のレポートとして紹介) | ソフトバンク ビジネスブログ(2025年10月28日)、日経クロステック(2025年10月28日)、CIO Japan(2025年8月14日) |
| ランサムウェア | 取材記事で「Akira(アキラ)」と紹介されている。関通の公式発表(第1報〜2024年10月18日の確報、2024年10月11日の適時開示。2026年9月28日確認)には攻撃者の名前の記載がない | ソフトバンク ビジネスブログ(2025年10月28日)、OBC(更新日2026年7月10日) |
| 止まったもの | 入出庫に関わる複数のシステム(関通 第3報)。在庫管理システム、勤怠管理システム、ファイルサーバーなどがほぼ同時に停止(ソフトバンク) | 関通 第3報(2024年9月28日)、ソフトバンク ビジネスブログ(2025年10月28日) |
| 被害額 | 約17億円(売上損失や対応費用を含む) | 関通プレスリリース(2025年7月16日) |
| 復旧 | 10月末に社内向け、11月1日に社外向けの復旧宣言。事業停止は約50日間 | CIO Japan(2025年8月14日)、東洋経済オンライン(2026年2月16日) |
| 個人情報 | 漏洩の可能性を公表したのち、漏洩の事実は確認されなかったと発表 | 関通(2024年9月25日・2024年10月18日) |
| 身代金 | 関通と損保会社が「身代金の支払いには絶対応じない」という対応方針を整理した(CIO Japan)。要求には応じなかったとも紹介されている(キーマンズネット。セキュリティ専門家の講演をまとめた記事) | CIO Japan(2025年8月14日)、キーマンズネット(2026年2月17日) |
国内で起きたほかのランサムウェア被害の経緯は、ランサムウェアの被害事例まとめで比べて読めます。
関通のランサムウェア被害の原因は? 侵入経路と使われたランサムウェア
関通が公表した原因は「外部ネットワークとの接続口からの侵入」です。取材記事や報道では、VPNの認証情報の漏洩や、VPN装置の脆弱性が侵入のきっかけとして挙げられています。ランサムウェアの名前は取材記事でAkiraと紹介されていますが、関通の公式発表(第1報〜2024年10月18日の確報、2024年10月11日の適時開示。2026年9月28日確認)には攻撃者の名前の記載がありません。
関通の発表:「外部ネットワークとの接続口からの侵入」
関通は2024年9月28日の第3報で、調査で判明した事実として「外部ネットワークとの接続口からの侵入であり、外部ネットワークから当社の複数のサーバへ侵入し、暗号化を実施したことが判明しました」と公表しました(関通 第3報、2024年9月28日)。同じ内容は、2024年10月11日の適時開示「【開示事項の経過】当社におけるサイバー攻撃によるシステムの停止事案に関する調査結果の報告」にも書かれています。
公式発表が明らかにしているのはここまでです。接続口の機器の種類や、悪用された脆弱性の名称は、2026年9月28日時点で、関通の公式発表(第1報〜2024年10月18日の確報、2024年10月11日の適時開示)に記載を確認できませんでした。
取材・報道での説明:VPNの認証情報と、VPN装置の脆弱性
ソフトバンク ビジネスブログは、関通の情報システム管理部の達城利元氏(取材当時)への取材記事で、関通が攻撃翌日の9月13日にフォレンジック調査(サーバーやPCに残ったログや履歴を調べること)を手配し、約2週間ほどで出た速報の調査結果で、ネットワークログの解析からVPN認証情報の漏洩によるサーバー侵入が原因だったと判明した、と書いています(ソフトバンク ビジネスブログ、2025年10月28日)。
報道によって、説明の重点は異なります。日経クロステックは見出しを「VPN装置の脆弱性を突かれランサム被害に遭った関通、社長が語る侵害からの脱出劇」とし、無料で読める冒頭で「攻撃者はVPN装置経由で社内ネットワークに侵入。業務システムだけでなくバックアップデータも暗号化した」と報じています(日経クロステック、2025年10月28日)。同記事によると、関通は全国の複数の拠点からVPN経由でデータセンターの業務システムに接続していました。
CIO Japanは、調査会社のレポートの内容として、2024年7月に最初の攻撃があり、8月にはサーバーへの侵入の形跡があったこと、SSL-VPN機器の脆弱性を突かれてIDとパスワードが漏えいし、その結果侵入されたことを伝えています(CIO Japan、2025年8月14日)。ソフトバンクの記事は認証情報の漏洩を、日経クロステックの見出しは装置の脆弱性を挙げており、CIO Japanは両方を書いています。関通自身は、機器の種類や脆弱性の名称を公式発表で明らかにしていません(上記の確認先と時点)。
VPN機器などインターネットに露出した箇所から、漏えいした認証情報や未修正の脆弱性を悪用して侵入する手口は、警察庁も「多くを占めています」と説明しています(警察庁「ランサムウェア被害防止対策」)。一般的な侵入経路の全体像は、ランサムウェアの感染経路の記事で整理しています。
使われたランサムウェア:Akiraと紹介されている
ソフトバンク ビジネスブログ(2025年10月28日)は記事の冒頭で「原因はランサムウェア『アキラ(Akira)』による攻撃です」と書き、OBCの記事(更新日2026年7月10日)も「ランサムウェアグループ『Akira(アキラ)』によるサイバー攻撃であることが判明」と紹介しています。どちらも関通への取材をもとにした記事です。
一方で、関通の公式発表(第1報〜2024年10月18日の確報、2024年10月11日の適時開示。2026年9月28日確認)には、攻撃者の名前の記載がありません。また関通は、ダークウェブ等で関通の情報の掲載や公開は確認されていないと発表しています(関通、2024年10月18日)。そのため本記事では、Akiraは「取材記事で紹介された名前」として扱います。
なぜ防げなかったのか:対策はしていたが、担当部署がなかった
関通は攻撃の前から、PCやサーバーへのウイルス対策ソフトの導入と更新、プライバシーマーク(Pマーク)やISO認証の取得、データセンターでのサーバーの集中管理とVPN経由のアクセスを行っていました(ソフトバンク ビジネスブログ、2025年10月28日)。
ただし、情報システム管理部が立ち上がったのは攻撃後の2024年11月で、それまではシステムの主管が曖昧な状態だったと説明されています(同)。当サイトの見方では、一般的な対策をしていても、入口の認証が破られると被害を止めにくいことを示した事例です。自社で何を確かめればよいかは、後半の「ひとり情シスが自社で確認する5つのこと」で整理します。
何が起きたか:発生から約50日後の復旧宣言まで

関通は、被害を受けた環境を使わずに全て捨てて作り直す方針を選び、手作業で出荷を続けながら新しい環境を作りました。方針を決めた時期は、ソフトバンクの取材記事では9月13日夜、CIO Japanでは「3、4日考えた末」と、報道によって伝え方が異なります。10月末に社内向け、11月1日に社外向けの復旧宣言を出しています(CIO Japan、2025年8月14日)。
9月12日18時頃:勤怠・在庫管理システムが止まる
関通の発表によると、2024年9月12日18時頃からサーバーで障害を検知し、一部のサーバーでランサムウェアへの感染を確認しました(関通 第1報、2024年9月13日)。最初の異変は、退勤時刻と重なって「打刻ができない」という報告が入ったことでした(ソフトバンク ビジネスブログ、2025年10月28日)。在庫管理システムやファイルサーバーなどのシステムも、ほぼ同時に停止しました(同)。
達城久裕氏(当時は代表取締役社長。2026年4月1日付で代表取締役会長)は18時15分、システム担当の取締役から、全サーバーがランサムウェアでブロックされたとの電話を受けたと語っています(ソフトバンク ビジネスブログ、2025年9月11日)。
暗号化されたサーバーには、攻撃者からのメッセージが残されていました。
- 画面:黒い背景に「貴社のデータは暗号化された」と表示されていた(CIO Japan、2025年8月14日)
- 脅迫文:暗号化されたフォルダに「READ ME」というテキストファイル(ランサムノート)が残されていた(ソフトバンク ビジネスブログ、2025年10月28日)
在庫管理システムが止まり、どの商品がどこにあるか分からなくなったことで、出荷や在庫管理に大きな支障が出ました(ソフトバンク ビジネスブログ、2025年10月24日)。達城久裕氏は当時を「64年間生きてきて体験したことのない怖さでした」と振り返っています(ソフトバンク ビジネスブログ、2025年9月11日)。
当夜の初動:サーバーを切り離し、ランサムノートを保全
関通は12日夜のうちにデータセンターに向かい、サーバーからLANケーブルを抜いてネットワークから物理的に切り離しました(ソフトバンク ビジネスブログ、2025年10月28日)。経営層や警察への報告を速やかに行い、ランサムノート(要求内容、連絡先など)を保全したうえで、ファイルサーバーなど共有リソースへのアクセス制限、VPNなど外部アクセス経路の遮断、ネットワークセグメントの分割を12日夜から13日にかけて実行しています(同)。
関通は取引先や外部とのネットワークを遮断し、緊急対策本部を立ち上げて外部のセキュリティ専門家を起用しました(関通 第1報、2024年9月13日)。出荷を止めて取引先に事情を説明しています(ソフトバンク ビジネスブログ、2025年9月11日)。
被害を受けた環境を捨てて、作り直すと決める
方針を決めるきっかけになったのは、外部のセキュリティ専門家から投げかけられた問いでした。このやり取りは、報道によって伝え方が異なります。ソフトバンクの記事では、達城久裕氏は「『空き巣に入られた家に再び住みますか?』とセキュリティ専門家に問われ、即座に『すべて捨てる』と決めました」と語っています(ソフトバンク ビジネスブログ、2025年9月11日)。一方、CIO Japanは、専門家から「泥棒が侵入した家は、その侵入経路から何から調査しないと使えません」と言われ、達城氏が3、4日考えた末に古いシステムを捨てる決断をしたと報じています(CIO Japan、2025年8月14日)。決断までの日数も、報道によって伝え方が異なります。CIO Japanの記事では、この発言は、攻撃から2週間以上たったころにRPAや受発注システムの扱いを決める場面で紹介されています(CIO Japan、2025年8月14日)。
専門家に求められた調査の期間も、ソフトバンクの記事では3〜4週間、CIO Japanでは「1カ月から2カ月」と異なります。ソフトバンクの記事によると、被害を受けたシステムの調査には3〜4週間かかると言われた関通は、調査を待って事業を止めるよりも、既存システムを全て捨ててゼロから作り直す方針を選びました(ソフトバンク ビジネスブログ、2025年9月11日)。情報システム管理部の説明では、侵入経路をすぐに特定するのは難しく、どこまで侵害されているか分からない環境を使い続けるリスクを避けるため、この方針が13日夜に決まりました(ソフトバンク ビジネスブログ、2025年10月28日)。
関通はPC450台をすべて入れ替え、サーバー8台も新たに購入して入れ替えました。入れ替え作業自体は約10日間で終わっています(同)。調査そのものをやめたわけではなく、フォレンジック調査も並行して進めました(同)。
在庫データを作り直し、手書きで出荷を続ける
最初の課題は、在庫管理システムの在庫データが暗号化されたことでした。関通は各倉庫にあるPCを調べ、前日や数日前に出力されたCSVデータを探して在庫データを復元し、棚卸し用のアプリを社内で急いで開発して在庫データを少しずつ作り直しました(ソフトバンク ビジネスブログ、2025年10月28日)。
全社での棚卸しや手書きでの送り状作成といったアナログ対応も続きました(ソフトバンク ビジネスブログ、2025年10月24日)。従業員の約7割がパート・アルバイトで勤怠データが欠かせないため、約1週間後の9月20日にはクラウド型の勤怠システムを導入しています(ソフトバンク ビジネスブログ、2025年10月28日)。
10月末から11月1日にかけて復旧を宣言
関通は被害を受けた環境とは別に新環境を構築し、外部のセキュリティ専門業者による確認を経て、順次業務を再開しました(関通 第3報、2024年9月28日)。10月21日には、多くの顧客で一次復旧が完了し、全面的な復旧に向けた作業を並行して進めていると発表しています(関通、2024年10月21日)。
10月末に社内向け、11月1日に社外向けの復旧宣言を出し(CIO Japan、2025年8月14日)、事業停止は約50日間だったと報じられています(東洋経済オンライン、2026年2月16日の見出し)。OBCの記事も、システムの復旧は「50日程度で完了」と書いています(OBC、更新日2026年7月10日)。ただし情報システム管理部は、在庫管理システムが本当に復旧してきたと感じたのは1.5カ月後ぐらいで、それでも体感で7〜8割だったと語っています(ソフトバンク ビジネスブログ、2025年10月28日)。
表1:関通・ランサムウェア被害の主な時系列(2024年)
| 日付 | 出来事・対応 | 出どころ |
|---|---|---|
| 9月12日 | 18時頃にサーバーの障害を検知し、ランサムウェア感染を確認。当夜にサーバーを物理的に切り離し、取引先・外部とのネットワークを遮断 | 関通 第1報、ソフトバンク ビジネスブログ(2025年10月28日) |
| 9月13日 | 第1報を公表。フォレンジック調査を手配。夜、被害を受けた環境は使わず、全て捨ててやり直す方針を決定(CIO Japan は「3、4日考えた末」と報道) | 関通 第1報、ソフトバンク ビジネスブログ(2025年10月28日)、CIO Japan(2025年8月14日) |
| 9月17日 | 第2報を公表(コールセンターの増設など) | 関通 第2報 |
| 9月20日 | クラウド型の勤怠システムを導入 | ソフトバンク ビジネスブログ(2025年10月28日) |
| 9月25日 | 個人情報が漏洩した可能性を公表 | 関通「個人情報漏洩に関する続報」 |
| 9月28日 | 第3報で「外部ネットワークとの接続口からの侵入」と公表 | 関通 第3報 |
| 10月11日 | 適時開示で調査結果を報告 | 関通 適時開示 |
| 10月17日 | 個人情報保護委員会へ確報を提出(漏洩の事実は確認されず) | 関通「個人情報漏洩の可能性に関する確報」(10月18日) |
| 10月21日 | 多くの顧客で一次復旧が完了したと発表 | 関通「復旧状況についてのお知らせ」 |
| 10月末〜11月1日 | 10月末に社内向け、11月1日に社外向けの復旧宣言 | CIO Japan(2025年8月14日) |
被害の規模:止まったシステム・約17億円の内訳・個人情報
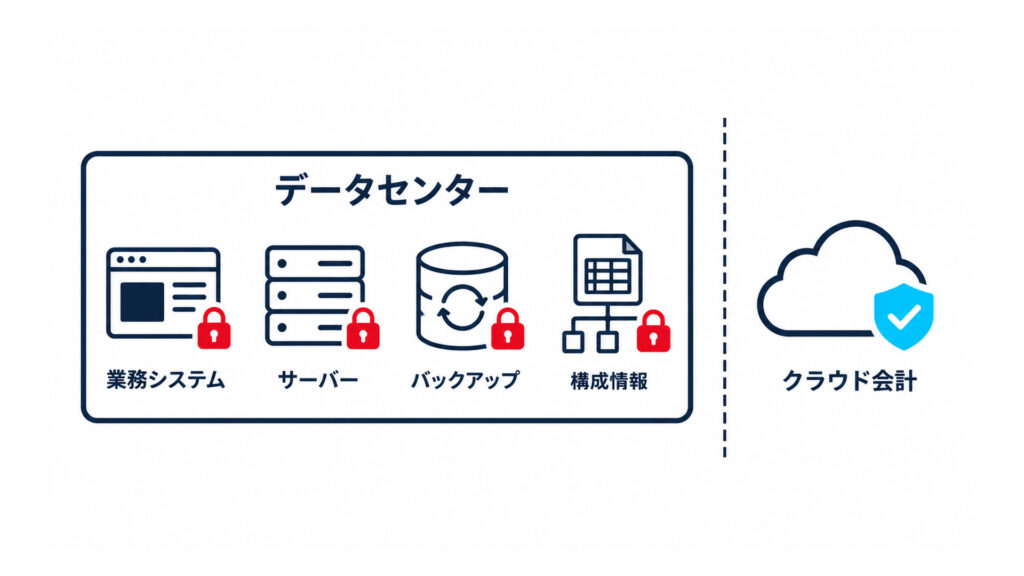
関通では、データセンターのサーバーとバックアップ、システムの構成情報までが暗号化されました。被害額は関通の説明で約17億円、決算上の特別損失は、サイバー攻撃関連を中心に2025年2月期で12億31百万円です。個人情報については、漏洩の事実は確認されていないと関通が発表しています(2024年10月18日)。
暗号化された範囲:サーバー200台超、バックアップも
OBCの記事によると、データセンターで集中管理されていた全サーバーが停止し、被害を受けたシステムは顧客別にカスタマイズしていた在庫管理システム、勤怠システム、自社開発のチェックリストシステムなど約10種類で、サーバー台数は200台を超えました(OBC、更新日2026年7月10日)。セキュリティ専門家(アスエイト・アドバイザリー 熱海徹氏)の講演をまとめた記事では、約1億件のデータが暗号化されたとされています(キーマンズネット、2026年2月17日)。バックアップデータも暗号化されたと報じられています(日経クロステック、2025年10月28日)。
さらに、システムの情報をまとめたExcelファイル自体もデータセンター内に保存されていたため暗号化され、当初は被害状況すら把握できない状態だったと紹介されています(同)。一方で、経理部門が使っていたSaaS型のクラウド会計サービスの会計データは無事でした(同)。OBCはその理由を、社内ネットワーク(データセンター)と完全に切り離された環境で動くSaaS型クラウドに移行していたことと、サービスの「権限分離設計」にあると説明しています。OBCはこのクラウド会計サービスの提供元です。
約17億円の内訳
関通は、売上損失や対応費用を含めた被害額を約17億円としています(関通プレスリリース、2025年7月16日)。達城久裕氏の説明では、その内訳はITアセットの損失約7億円と賠償約10億円です(ソフトバンク ビジネスブログ、2025年9月11日)。なお、会社発表の「売上損失や対応費用を含めた被害額」と、取材記事の内訳(ITアセット・賠償)は区分が異なります。
- ITアセットの損失など:約7億円。情報システム管理部の説明では、PC・サーバー・システムなど固定資産の除却損が約3億円、残業代や派遣・委託業者の人員増などの復旧関連費用が約4億円です(ソフトバンク ビジネスブログ、2025年10月28日)。
- 顧客への賠償:約10億円(同)。
決算の数字は、17億円とは範囲が異なります。関通は2025年2月期の決算で、サイバー攻撃関連を中心に12億31百万円の特別損失を計上しました(関通 2025年2月期 決算短信、2025年4月11日)。また、業績予想を修正した理由として、一定期間事業が停止していた影響により、売上高が当初予想に対して6億83百万円未達となっていると開示しています(関通 適時開示、2025年1月14日)。
サイバー保険と20億円の融資
関通はサイバー保険に加入していました。復旧費用や利益損失などを含む総被害額17億円のうち、10億円をサイバー保険で賄ったと報じられています(日経ビジネス電子版、2025年11月26日)。決算短信では、2025年2月期に受取保険金3億58百万円を特別利益に計上しています(関通 2025年2月期 決算短信、2025年4月11日)。関通は2025年7月11日の適時開示で、顧客の被害に対する損害賠償への保険金による対応が続いているとし、2026年2月期第1四半期に受取保険金2億90百万円を特別利益、損害賠償金2億51百万円を特別損失に計上しました。損害賠償と保険金の受取は第2四半期以降も発生する見込みとしていました(同)。2026年2月期の通期では、受取保険金4億38百万円を特別利益に、損害賠償金3億37百万円を特別損失に計上しています(関通ホールディングス 2026年2月期 決算短信、2026年4月10日)。
決算短信に計上された受取保険金は、2025年2月期と2026年2月期の合計で7億97百万円です。報道の「10億円」とは、集計の範囲や時点が同じとは限りません。CIO Japanは、保険金の認定作業に入ったのはインシデントから3か月後の12月中旬で、最終的には満額支払ってもらえたと伝えています(CIO Japan、2025年8月14日)。
保険とは別に、達城久裕氏が重視したのが資金の確保です。金融機関に依頼して20億円の融資を確保しました。達城氏は、有事にやっておいてよかったこととして資金の準備を挙げています(ソフトバンク ビジネスブログ、2025年9月11日)。
個人情報は漏洩したか
関通は2024年9月25日、サービスに登録された個人情報が不正アクセスにより漏洩した可能性があると公表しました。対象は郵便番号、住所、氏名、電話番号、注文情報で、クレジットカード情報や決済情報は含まれていないとしています(関通「個人情報漏洩に関する続報」、2024年9月25日公開・9月27日更新)。
その後、外部のセキュリティ専門業者の調査とリークサイトの継続的な監視の結果、ダークウェブ等で関通の情報の掲載や公開は確認されず、漏洩の事実が確認されていないとして、10月17日付で個人情報保護委員会へ確報を提出したと発表しています(関通「個人情報漏洩の可能性に関する確報」、2024年10月18日)。
関通に物流業務を委託していた企業の側でも、自社の顧客の情報が流出した可能性を公表する例がありました(LNEWS、2024年9月25日)。物流を外部に委託している会社にとっては、委託先の被害が自社の顧客への連絡につながることを示しています。
会社の判断:身代金・損失の上限・社員と顧客への説明
関通の経営陣は、身代金の要求に応じず、損失の上限を先に決め、社員と顧客に直接説明する方針をとりました。ひとり情シスの立場では、どれも有事に経営者に決めてもらう事項です。
身代金の要求には応じなかった
関通は損保会社のサイバー攻撃対策チームと打ち合わせ、「身代金の支払いには絶対応じない」という対応方針を整理したと報じられています(CIO Japan、2025年8月14日)。身代金の要求には応じなかったとも紹介されています(キーマンズネット、2026年2月17日。セキュリティ専門家の講演をまとめた記事)。身代金を払うべきかの判断材料や、払わずに復旧する手段は、ランサムウェアの身代金は払うべき?で整理しています。
損失の上限を先に決めた
達城久裕氏は、有事に大切なこととして「どこまで損するかを決める」ことを挙げています(ソフトバンク ビジネスブログ、2025年9月11日)。関通はあらかじめ損失の上限を20億円と決め、金融機関から20億円の融資を確保しました(同)。
社員への説明と、退職者ゼロ
達城久裕氏は「売上がなくても、会社は潰れない。安心して働いてください、一緒にサイバー攻撃と戦っていきましょう」と、全国の拠点を回って自ら伝えたといいます。あわせて「管理職にも残業代を支払う」「ホテルやタクシーも必要なら全て手配する」という方針を打ち出しました(ソフトバンク ビジネスブログ、2025年9月11日)。アナログ対応が続く中でも、退職者は一人も出なかったといいます(同)。
顧客への個別の説明
関通はコールセンターを増設し(関通 第2報、2024年9月17日)、数百社に及ぶ顧客に「一括対応ではなく個別対応」を心がけたといいます(ソフトバンク ビジネスブログ、2025年9月11日)。取引先とのやり取りは最初の1〜2週間は電話が中心で、出荷の再開につれて1カ月ほどでメール中心に切り替わりました(ソフトバンク ビジネスブログ、2025年10月24日)。EC物流に関連する取引先250社のうち、早期解約は2社にとどまったと報じられています(CIO Japan、2025年8月14日)。
関通が事件後に変えたセキュリティ対策
関通はVPNを廃止し、認証をまとめて管理する仕組みとEDRを入れ、担当部署とCSIRTを作りました。そのうえで「どれだけ早く復旧できるか」を重視する考え方に切り替え、毎年9月12日に復旧訓練をしています。
入口と認証を作り直した
ソフトバンク ビジネスブログの取材記事によると、関通は次のような見直しを行いました(ソフトバンク ビジネスブログ、2025年10月28日)。
- EDR(端末の監視・防御システム)をPCとサーバーに導入
- 通信回線をすべて刷新してUTM(統合脅威管理)を適用し、VPNを廃止
- ID統合管理(IDaaS)とSSO(シングルサインオン)を導入し、認証環境を一元管理
- 標的型メール対策、WAF、脆弱性管理システムの運用を開始
関通も公式発表で、全PCへのEDRの導入、顧客に提供するサービスの安全性の高いクラウド環境への移行、IP制限による海外からのアクセスの遮断などの再発防止策を挙げています(関通、2024年10月18日)。IDをまとめて管理し多要素認証で守る考え方は、MFA導入ガイドで解説しています。
担当部署とCSIRTを作った
関通は2024年11月に情報システム管理部を立ち上げ、インシデント対応フローの設計、情報セキュリティ管理規定の設定、CSIRT(セキュリティインシデント対応チーム)の設立を進めました。全社員向けに毎週15分のショート勉強会も開いています(ソフトバンク ビジネスブログ、2025年10月28日)。少人数でも有事の役割分担を決めておく方法は、CSIRTと机上訓練の記事にまとめています。
9月12日を訓練日に:在庫管理システムを26分で復旧
達城久裕氏が強調するのは「プランB」の準備です。「インシデント対応のマニュアルを整備し、実際に運用可能かを検証すること。さらにプランBを必ず用意しておくことが唯一の対策です」と語っています(ソフトバンク ビジネスブログ、2025年9月11日)。
関通は9月12日を「サイバーセキュリティ訓練日」と定め、攻撃シナリオを再現した復旧訓練を行っています。2025年の訓練では、パブリッククラウド上に構築した在庫管理システムを26分で復旧できることを確認したと、情報システム管理部が説明しています(ソフトバンク ビジネスブログ、2025年10月28日)。同部は、会社として注力すべきは「どれだけ早く復旧できるか」だと考えるようになったと語っています(同)。
ひとり情シスが関通の事例から自社で確認する5つのこと
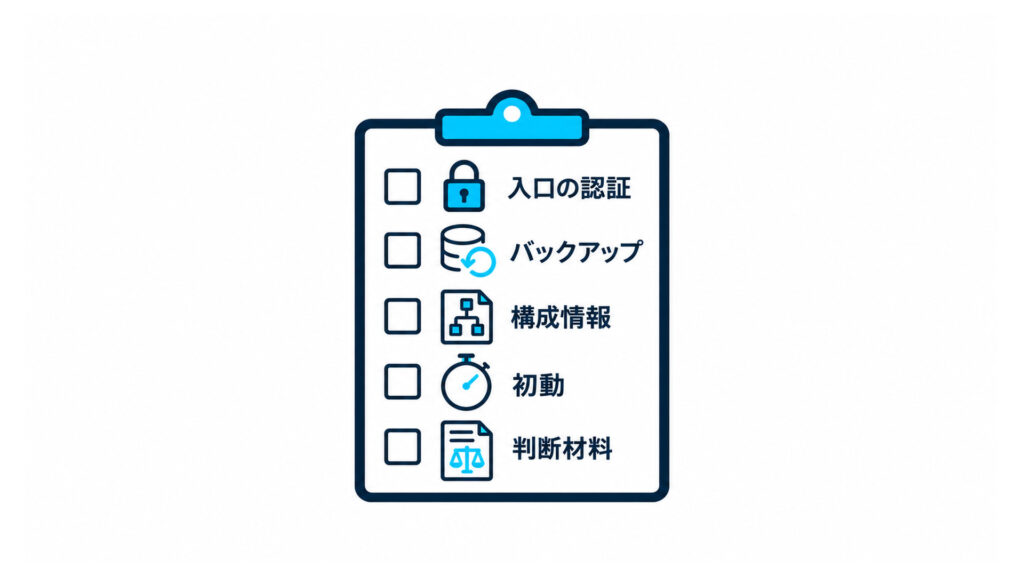
関通の事例で起きたことを、中小企業のひとり情シスが自社で確かめる項目に置き換えると、次の5つになります。ここからは当サイトの整理で、関通がそうすべきだったという意味ではありません。
- 入口の認証:関通では、VPN認証情報の漏洩によるサーバー侵入が原因と紹介されています(ソフトバンク ビジネスブログ、2025年10月28日)。自社のVPNやリモートアクセスで、多要素認証が有効か、使っていないアカウントが残っていないか、機器の更新が止まっていないかを確かめてください。警察庁も、多要素認証などの強固な認証手段や、IPアドレスによるアクセス制限を組み合わせるよう勧めています(警察庁「ランサムウェア被害防止対策」)。
- バックアップの置き場所と権限:関通ではバックアップデータも暗号化されたと報じられています(日経クロステック、2025年10月28日)。自社のバックアップが本番と同じネットワーク・同じ管理者権限で消せる場所にないかを確かめてください。警察庁は、バックアップをネットワークから切り離してオフラインで保存することなどを勧めています(同)。具体的な分け方は3-2-1バックアップの記事で解説しています。
- 構成情報の保管場所:関通では、システムの構成をまとめたExcelファイルまでデータセンター内で暗号化されました(OBC、更新日2026年7月10日)。サーバーの一覧、ネットワーク構成図、取引先と保守業者の連絡先を、本番環境とは別の場所(印刷した紙や、社内ネットワークから切り離した保管先)に置いておきましょう。
- 初動の手順と担当:関通は当夜にサーバーを物理的に切り離し、ランサムノートを保全し、経営層と警察に報告しました(ソフトバンク ビジネスブログ、2025年10月28日)。自社で同じことを誰が、どの順番でするかを決めておきましょう。警察庁は、感染した機器はLANケーブルを抜くなどして隔離し、調査に必要なログが消えることがあるため電源は落とさないよう求めています(警察庁「ランサムウェア被害防止対策」)。初動から復旧までの流れは、ランサムウェア感染時の初動ガイドでまとめています。
- 作り直すか、データを戻すかの判断材料:関通は、調査に3〜4週間かかると言われ(CIO Japanでは「1カ月から2カ月」)、調査を待たずに作り直す方針を選びました(ソフトバンク ビジネスブログ、2025年9月11日)。自社で同じ判断を迫られたときに備え、侵入経路の調査を頼める先、バックアップが無事かどうか、暗号化・破損したデータの復旧を相談できる先を平時に調べておきましょう。データ復旧業者の選び方はデータ復旧業者おすすめ7社の比較で、侵入経路の調査は初動・復旧の記事一覧で扱っています。
KADOKAWA・アスクル・アサヒとの比較
国内の4つのランサムウェア被害を並べると、公表された侵入のきっかけは、4社ともアカウントの認証情報かネットワーク機器でした(関通は取材での説明を含む)。一方、攻撃グループの名前は、4社とも公式発表に記載がありません(関通:第1報〜2024年10月18日の確報と2024年10月11日の適時開示、KADOKAWA・ドワンゴ:KADOKAWAの「システム障害関連」一覧に掲載された2024年6月9日〜9月11日の発表、アスクル:調査結果の報告〈第13報、2025年12月12日〉、アサヒグループ:2025年9月29日〜2026年7月17日のニュースリリース。いずれも2026年9月28日確認)。犯行声明は報道で伝えられたものです。数値は2026年9月28日時点の各社の公表に基づきます。
| 項目 | 関通(2024年9月) | KADOKAWA(2024年6月) | アスクル(2025年10月) | アサヒグループ(2025年9月) |
|---|---|---|---|---|
| 侵入経路の公式説明 | 外部ネットワークとの接続口からの侵入(取材ではVPN認証情報の漏洩) | フィッシングなどで従業員のアカウント情報が窃取されたことが根本原因と推測(2024年8月5日。経路・方法は不明) | 例外的に多要素認証を適用していなかった業務委託先の管理者アカウントのIDとパスワードの不正利用(2025年12月12日) | グループ内の拠点にあるネットワーク機器を経由して侵入(2025年11月27日) |
| 主な停止期間 | 約50日(11月1日に社外向けの復旧宣言。取材・報道:CIO Japan 2025年8月14日、東洋経済オンライン 2026年2月16日の見出し) | 「ニコニコ」が6月8日から8月5日まで約2か月停止 | 主要なECサービス機能が障害発生前の水準まで復旧(2026年2月13日) | システムでの受注は2025年12月に再開、物流全体の正常化は2026年2月 |
| 公表された損失 | 被害額約17億円(会社の説明)。サイバー攻撃関連を中心とする特別損失12億31百万円(2025年2月期) | 特別損失24億円(2025年3月期の確定値。2024年8月時点の見込みは36億円) | 特別損失(システム障害対応費用)51億8百万円(2026年5月期の確定値) | システム障害影響の概算のうち、棚卸資産廃棄・システム復旧人件費等で約170億円(2025年12月期) |
| 個人情報 | 漏洩の事実は確認されていないと発表(2024年10月18日) | 外部漏洩を確認(2024年11月1日時点で261,956人。8月5日の公表時点は254,241人) | 外部への流出を確認 | 漏えいを確認(2026年2月18日時点。2区分の件数を足すと115,513件)。漏えいのおそれは5区分の合計で約228.9万件(2026年7月17日時点。当サイト集計) |
| 攻撃グループ | 公式発表に記載なし(取材記事でAkiraと紹介:ソフトバンク 2025年10月28日、OBC 更新日2026年7月10日) | 公式発表に記載なし(「BlackSuit」を名乗るグループが犯行声明:日経クロステック 2024年6月28日) | 公式発表に記載なし(「RansomHouse」を名乗るグループが犯行声明:日本経済新聞 2025年10月30日) | 公式発表に記載なし(「Qilin」を名乗るグループが犯行声明:日本経済新聞 2025年10月8日) |
4社のうち、個人情報の漏洩の事実は確認されていないと発表しているのは関通だけです(各社の公表に基づく)。また、被害を受けた環境を直さずに新しい環境を作った点は、アスクル(安全が確認された新しい環境をゼロから構築)やKADOKAWA(ドワンゴが安全な環境下でシステムを再構築)とも共通しています。それぞれの経緯は、KADOKAWAのサイバー攻撃まとめ、アスクルのランサムウェア被害まとめ、アサヒのランサムウェア被害まとめで詳しく読めます。
よくある質問
- Q関通がランサムウェアに感染した原因は何ですか?
- A
関通は「外部ネットワークとの接続口からの侵入」と発表しています。 取材記事では、フォレンジック調査の速報でVPN認証情報の漏洩によるサーバー侵入が原因と判明したと紹介されており(ソフトバンク ビジネスブログ、2025年10月28日)、日経クロステックは見出しで「VPN装置の脆弱性を突かれ」と報じています(2025年10月28日)。
- Q関通を攻撃したランサムウェアは何ですか?
- A
取材記事では「Akira(アキラ)」と紹介されています。 ソフトバンク ビジネスブログ(2025年10月28日)とOBC(更新日2026年7月10日)が紹介していますが、関通の公式発表(第1報〜2024年10月18日の確報、2024年10月11日の適時開示。2026年9月28日確認)には攻撃者の名前の記載がありません。
- Q関通は身代金を払いましたか?
- A
報道によると、関通は身代金の要求には応じていません。 関通は損保会社と「身代金の支払いには絶対応じない」という対応方針を整理したと報じられています(CIO Japan、2025年8月14日)。要求に応じなかったことは、セキュリティ専門家の講演をまとめた記事でも紹介されています(キーマンズネット、2026年2月17日)。被害を受けたシステムは捨てて、新しい環境を作り直しています。
- Q関通のサイバー攻撃で個人情報は漏洩しましたか?
- A
関通は、漏洩の事実は確認されていないと発表しています。 関通は2024年9月25日に漏洩の可能性を公表しましたが、その後の調査とリークサイトの監視で掲載・公開は確認されず、10月17日付で個人情報保護委員会へ確報を提出したと発表しています(関通、2024年10月18日)。
- Q関通の被害額はいくらで、サイバー保険は支払われましたか?
- A
関通は被害額を約17億円としています(関通プレスリリース、2025年7月16日)。このうち10億円をサイバー保険で賄ったと報じられています(日経ビジネス電子版、2025年11月26日)。決算短信に計上された受取保険金は2025年2月期と2026年2月期の合計で7億97百万円で、報道の10億円とは集計の範囲や時点が同じとは限りません。
- Q関通はどのくらいの期間で復旧しましたか?
- A
報道では、発生から社外向けの復旧宣言まで約50日です。(東洋経済オンライン、2026年2月16日の見出し) 10月末に社内向け、11月1日に社外向けの復旧宣言を出しました(CIO Japan、2025年8月14日)。ただし在庫管理システムの復旧は1.5カ月後でも体感で7〜8割だったと、情報システム管理部が語っています(ソフトバンク ビジネスブログ、2025年10月28日)。
- Q関通はなぜ調査を待たずにシステムを全部捨てたのですか?
- A
調査に3〜4週間かかり、その間に事業を止め続けることを避けるためです(ソフトバンク ビジネスブログ、2025年9月11日。CIO Japanは調査期間を「1カ月から2カ月」と報道)。どこまで侵害されているか分からない環境を使い続けるリスクも理由に挙げられています(ソフトバンク ビジネスブログ、2025年10月28日)。
まとめ:関通の事例で確かめておきたいこと
関通のランサムウェア被害は、外部ネットワークとの接続口からの侵入(取材ではVPN認証情報の漏洩)で始まり、サーバーだけでなくバックアップや構成情報まで暗号化されました。関通は全てを捨てて作り直し、取材記事・報道によると2024年11月1日に社外向けの復旧宣言を出しました(CIO Japan、2025年8月14日。事業停止は約50日間:東洋経済オンライン、2026年2月16日の見出し)。
ひとり情シスが今週確かめられるのは、VPNやリモートアクセスの多要素認証、バックアップの置き場所、構成情報の控えの3つです。どれも関通の事例で実際に問題になった点です。
ほかの企業が被害からどう立ち直ったかは、ランサムウェアの被害事例まとめにまとめています。感染が疑われるときの初動は、ランサムウェア感染時の初動ガイドで確認できます。
出典一覧(確認日:すべて2026年9月28日)
関通の公式発表・開示
- 関通「【第1報】当社におけるサイバー攻撃によるシステムの停止事案発生のお知らせ」(2024年9月13日):https://www.kantsu.com/news/6573/
- 関通「【第2報】当社におけるサイバー攻撃によるシステムの停止事案に関する報告」(2024年9月17日):https://www.kantsu.com/news/6581/
- 関通「個人情報漏洩に関する続報」(2024年9月25日公開・9月27日更新):https://www.kantsu.com/news/6600/
- 関通「【第3報】当社におけるサイバー攻撃によるシステムの停止事案発生のお知らせ」(2024年9月28日):https://www.kantsu.com/news/6615/
- 関通 適時開示「【開示事項の経過】当社におけるサイバー攻撃によるシステムの停止事案に関する調査結果の報告」(2024年10月11日):https://production-mkdd-news.s3.ap-northeast-1.amazonaws.com/urn:newsml:tdnet.info:20241011596843/140120241011596843.pdf
- 関通「個人情報漏洩の可能性に関する確報」(2024年10月18日):https://www.kantsu.com/news/6628/
- 関通「サイバー攻撃によるシステム停止に関する復旧状況についてのお知らせ」(2024年10月21日):https://www.kantsu.com/news/6620/
- 関通 適時開示「特別損失の計上及び2025年2月期通期連結業績予想の修正に関するお知らせ」(2025年1月14日):https://production-mkdd-news.s3.ap-northeast-1.amazonaws.com/urn:newsml:tdnet.info:20250114550383/140120250114550383.pdf
- 関通「2025年2月期 決算短信〔日本基準〕(連結)」(2025年4月11日):https://production-mkdd-news.s3.ap-northeast-1.amazonaws.com/urn:newsml:tdnet.info:20250411513562/140120250411513562.pdf
- 関通 適時開示「特別利益・特別損失の計上に関するお知らせ」(2025年7月11日):https://production-mkdd-news.s3.ap-northeast-1.amazonaws.com/urn:newsml:tdnet.info:20250711512061/140120250711512061.pdf
- 関通ホールディングス「2026年2月期 決算短信〔日本基準〕(連結)」(2026年4月10日):https://production-mkdd-news.s3.ap-northeast-1.amazonaws.com/urn:newsml:tdnet.info:20260410501383/140120260410501383.pdf
- 関通プレスリリース(PR TIMES、2025年7月16日):https://prtimes.jp/main/html/rd/p/000000098.000026898.html
- 関通ホールディングス「ホールディングス体制へ移行、物流×テクノロジーで『第二創業期』へ」(2026年4月1日):https://www.kantsu.com/news/8080/
取材記事・報道
- ソフトバンク ビジネスブログ「ランサムウェア被害のリアル~株式会社関通 達城氏が語る、経営者としての決断と教訓~」(2025年9月11日):https://www.softbank.jp/business/content/blog/202509/kantsu-ciso
- ソフトバンク ビジネスブログ「サイバー攻撃の教訓~関通 物流・顧客担当が語る、現場復旧と信頼回復の手段~」(2025年10月24日):https://www.softbank.jp/business/content/blog/202510/kantsu-ransomware-customer
- ソフトバンク ビジネスブログ「サイバー攻撃の教訓~関通 情シスが語る、全て捨てて挑んだ再構築。防御から復旧へ~」(2025年10月28日):https://www.softbank.jp/business/content/blog/202510/kantsu-ransomware-it
- OBC 360°「サイバー攻撃被災企業が語る 地獄の復旧作業で得た教訓と、会計データが無事だった理由」(更新日2026年7月10日。OBCは記事中のクラウド会計サービスの提供元):https://www.obc.co.jp/360/list/post511
- 日経クロステック「VPN装置の脆弱性を突かれランサム被害に遭った関通、社長が語る侵害からの脱出劇」(2025年10月28日。本記事は無料で読める冒頭部分のみを参照):https://xtech.nikkei.com/atcl/nxt/column/18/01156/102000074/
- CIO Japan「サイバー攻撃にさらされた企業経営者が語る対応策の落とし穴」(2025年8月14日):https://www.cio.com/article/4036296/
- 日経ビジネス電子版(2025年11月26日):https://business.nikkei.com/atcl/gen/19/00304/112100220/
- 東洋経済オンライン(2026年2月16日。見出しの「約50日間の事業停止」):https://toyokeizai.net/articles/-/934261
- LNEWS「アスクル/配送サービス委託の『関通』保有のデータ流出の可能性」(2024年9月25日):https://www.lnews.jp/2024/09/q0925308.html
専門家の講演をまとめた記事(関通への取材記事ではありません)
- キーマンズネット「データ1億件が暗号化、損害17億円 『関通』を襲ったランサムウェア攻撃の教訓」(2026年2月17日。セキュリティ専門家〈アスエイト・アドバイザリー 熱海徹氏〉がITmediaのセミナーで講演した内容を編集部がまとめた記事):https://kn.itmedia.co.jp/kn/articles/2602/17/news002.html
公的機関
- 警察庁「ランサムウェア被害防止対策」:https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html
書籍
- 達城久裕『サイバー攻撃 その瞬間 社長の決定』(関通サイバー攻撃対策室、2025年6月20日発売)。2026年3月16日の「サイバーセキュリティアワード2026」で書籍部門・最優秀賞(関通ニュース、2025年8月26日・2026年3月31日:https://www.kantsu.com/news/7268/ 、https://www.kantsu.com/news/8054/ )。本記事では書籍の内容は引用していません。
比較表(他の3社)の出典:KADOKAWA=「ランサムウェア攻撃による情報漏洩に関するお知らせ」(2024年8月5日):https://group.kadokawa.co.jp/information/media-download/1356/d3f77b589c58d083/ /「2025年3月期 第2四半期 決算説明資料」(2024年11月7日):https://ssl4.eir-parts.net/doc/9468/ir_material_for_fiscal_ym10/166643/00.pdf /「2025年3月期 通期連結業績見通し および第1四半期決算に関するお知らせ」(2024年8月14日):https://group.kadokawa.co.jp/information/media-download/1332/8dd990c3e531706d/ /「2025年3月期 決算短信」(2025年5月8日):https://finance-frontend-pc-dist.west.edge.storage-yahoo.jp/disclosure/20250508/20250504530802.pdf /ドワンゴ「ニコニコ生放送がサービスを再開するまでの記録」:https://dwango.github.io/articles/2025-06_docs_of_recovering_from_a_cyberattack/ /KADOKAWA・ドワンゴの公式発表の一覧:https://group.kadokawa.co.jp/system_failure/ 。アスクル=第13報(2025年12月12日):https://pdf.irpocket.com/C0032/PDLX/O3bg/N4O3.pdf /第18報(2026年2月13日):https://pdf.irpocket.com/C0032/YpwX/YPJ9/h35G.pdf /2026年5月期 決算短信(2026年7月3日):https://finance-frontend-pc-dist.west.edge.storage-yahoo.jp/disclosure/20260703/20260703587650.pdf 。アサヒグループ=「サイバー攻撃による情報漏えいに関する調査結果と今後の対応について」(2025年11月27日):https://www.asahigroup-holdings.com/newsroom/detail/20251127-0104.html /「サイバー攻撃被害の再発防止策とガバナンス体制の強化について」(2026年2月18日):https://www.asahigroup-holdings.com/newsroom/detail/20260218-0101.html /「サイバー攻撃に係る漏えいのおそれがある個人情報について」(2026年7月17日):https://www.asahigroup-holdings.com/newsroom/detail/20260717-0101.html /2025年12月期 決算説明資料(2026年7月9日):https://www.asahigroup-holdings.com/ir_library_file/file/2025_presentation_4q.pdf 。犯行声明の欄は報道。犯行声明の報道:KADOKAWA=日経クロステック(2024年6月28日):https://xtech.nikkei.com/atcl/nxt/news/24/01085/ /アスクル=日本経済新聞(2025年10月30日):https://www.nikkei.com/article/DGXZQOUC30D750Q5A031C2000000/ /アサヒグループ=日本経済新聞(2025年10月8日):https://www.nikkei.com/article/DGXZQOUC07CCI0X01C25A0000000/
同じ状況になったら
社内のファイルが開けない、画面に脅迫文が出た。この事例と同じような状況になったら、ひとりで抱え込まずに、まず手順を確かめてください。最初の対応と、データの復旧をどこに相談するかで、その後の対応が大きく変わります。