~ パターン照合だけでは「検知」しにくい攻撃 ~
「当社のPCには、全台ウイルス対策ソフトを入れているから大丈夫です」
もしあなたが、経営陣や監査人に対して胸を張ってこう答えているなら、今すぐその認識を改めてください。
残念ながら、現代のランサムウェア攻撃者に対して、パターンマッチング(パターンファイル照合)だけに頼る旧来型のアンチウイルスでは、十分に防ぎきれなくなっています。それは「鍵をかけたから泥棒は入らない」と信じているようなものです。泥棒が合鍵を持っていたら? 窓を割らずに忍び込んだら?
本稿では、「EPPをすり抜けようとする攻撃手口」を解剖し、その対抗策として「EDRによる検知」と「デバイストラストによる動的隔離」の仕組みを解説します。
ほかの予防策もまとめて確認したい方は、中小企業のランサムウェア対策チェックリストをご覧ください。
1. なぜ、ウイルス対策ソフト(EPP)だけでは足りないのか?
攻撃者は「ウイルス」を使わない
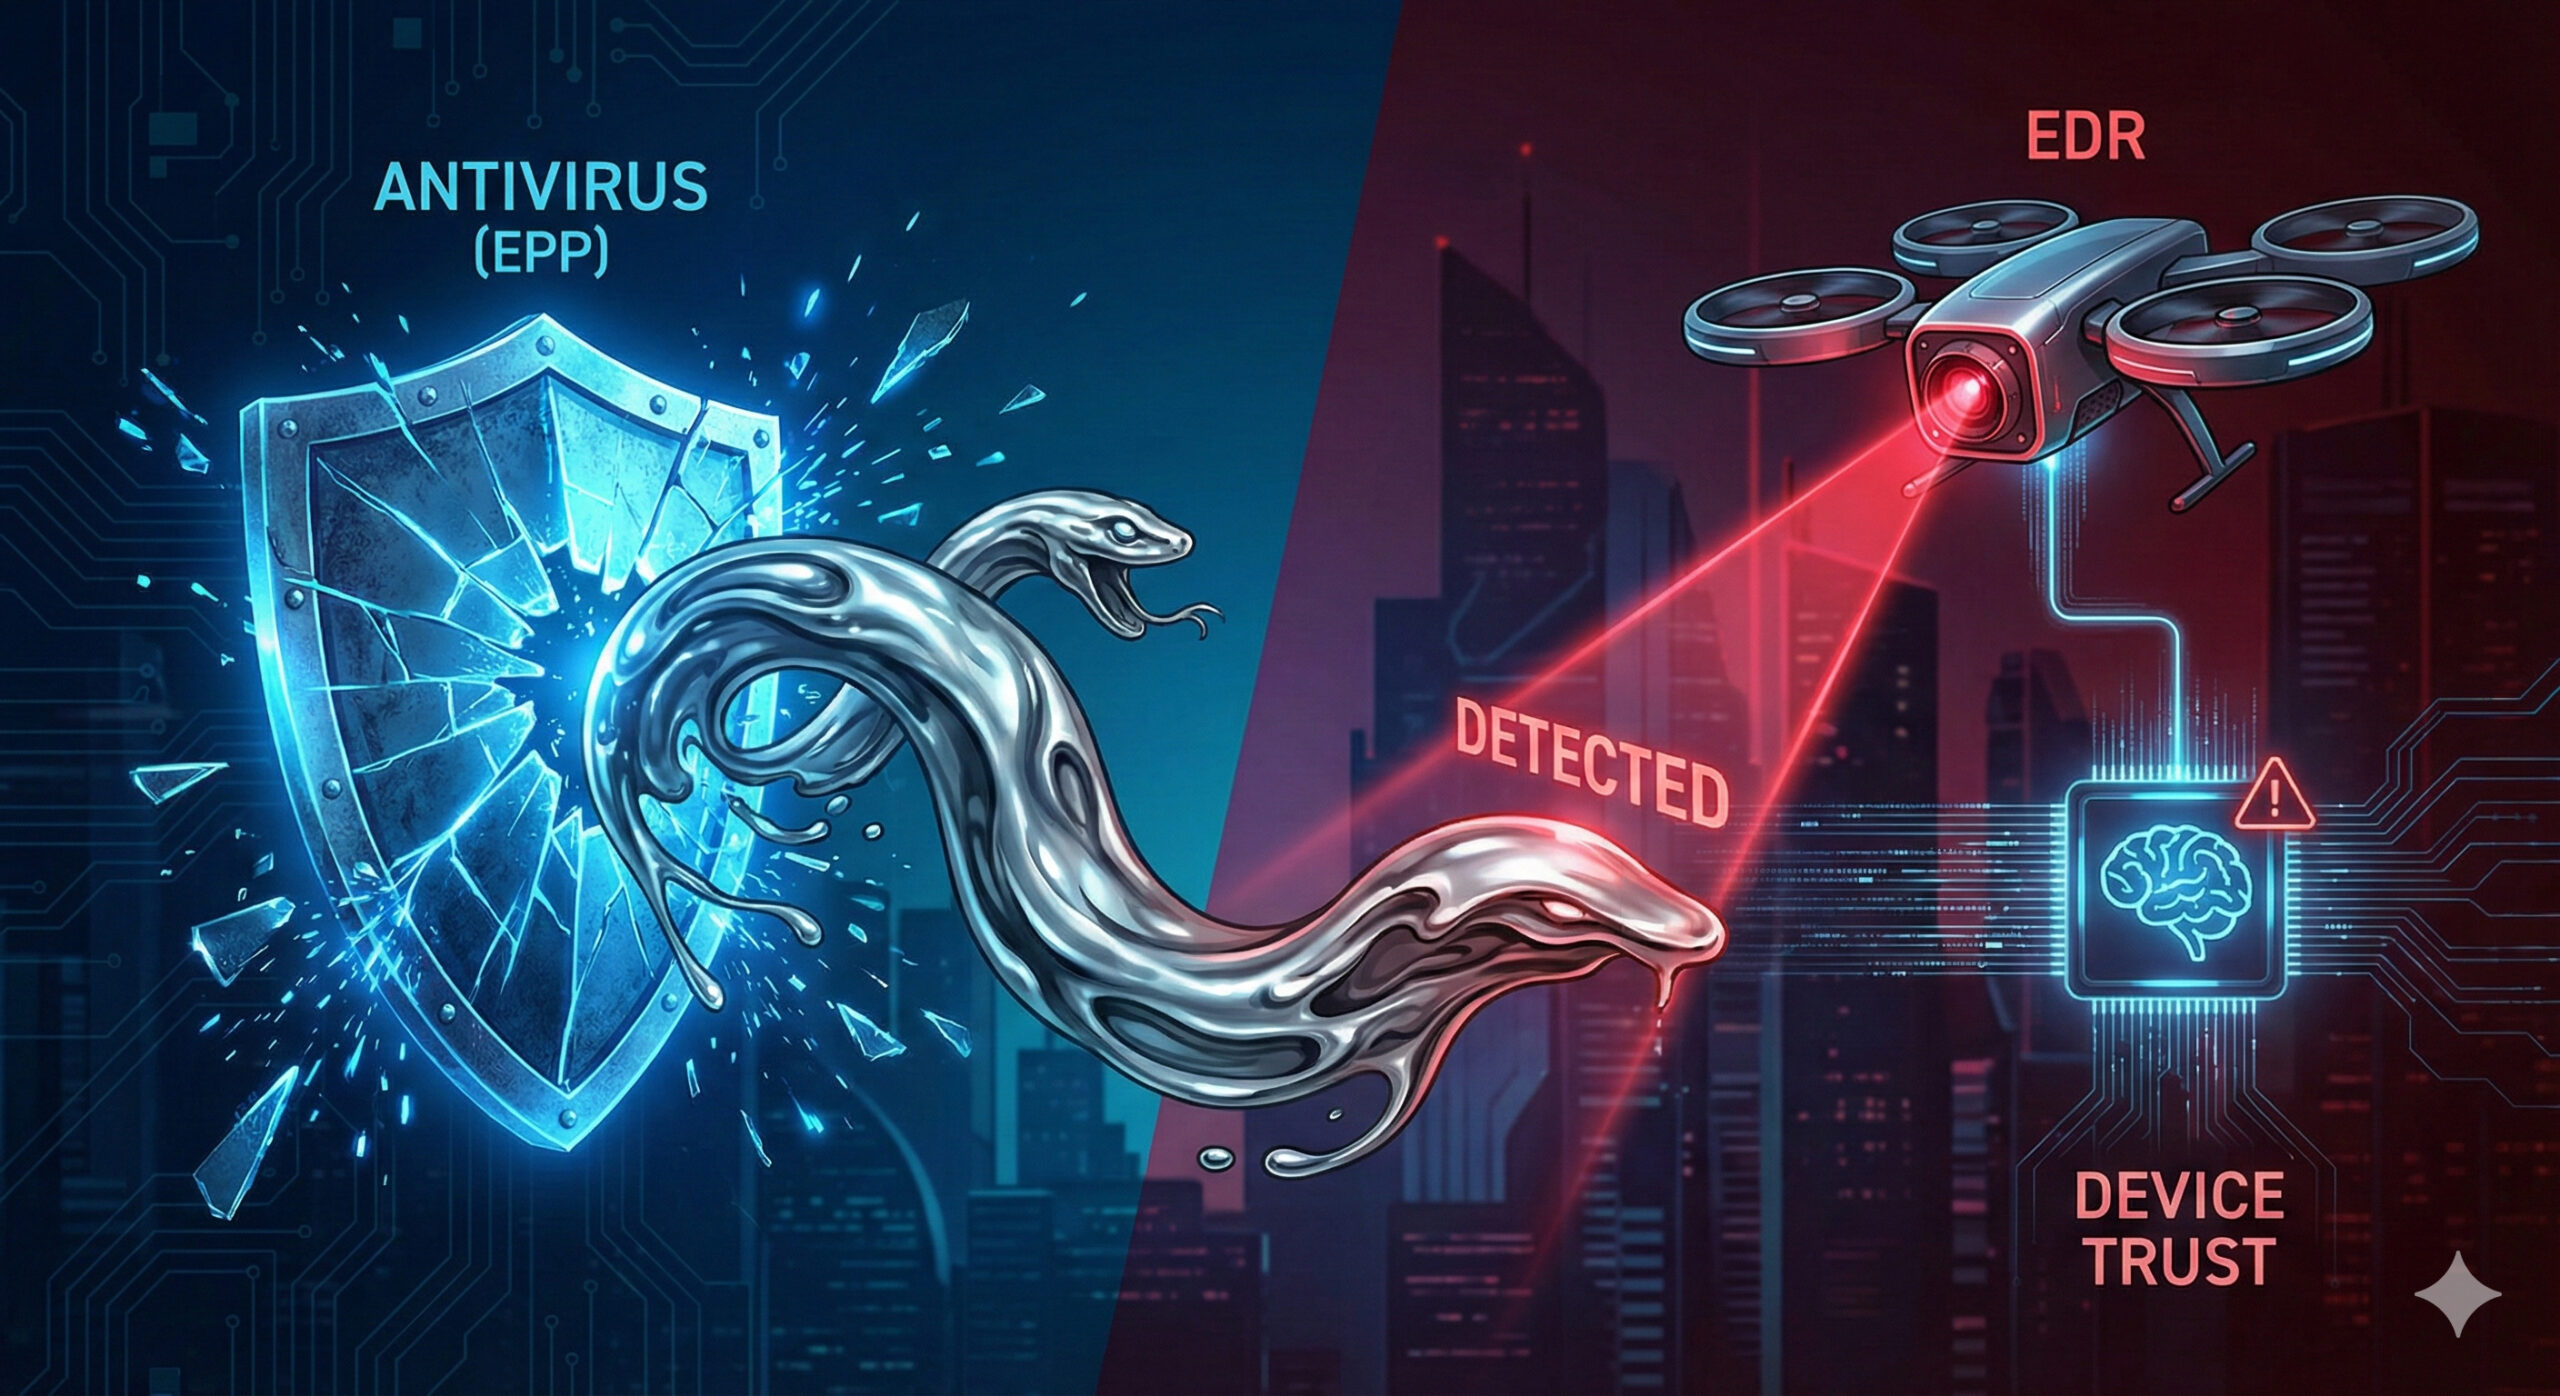
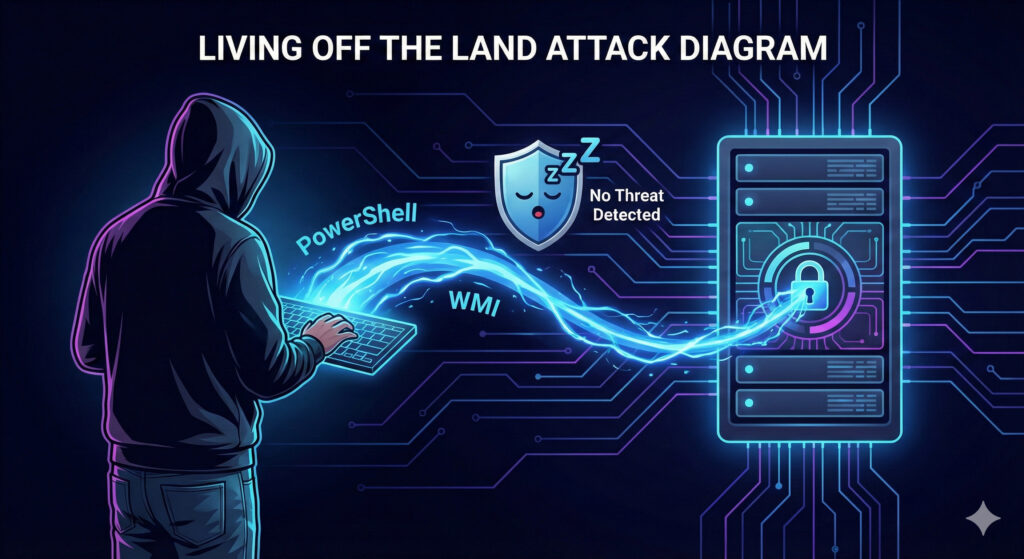
従来型のウイルス対策ソフトは、主に「既知のウイルスの指名手配書(パターンファイル)」と照合して検知します(なお EPP〈Endpoint Protection Platform〉は、ウイルス対策のほか、パーソナルファイアウォールやホスト型の侵入検知・防御なども含む、より広い枠組みを指します)。しかし、攻撃者は検知を回避するために「ファイルレス攻撃」や「環境寄生型攻撃(Living off the Land)」を使います。
彼らは、Windowsに標準搭載されている「PowerShell」や「WMI」、Microsoftが配布する管理ツール「PsExec」といった正規のツールを悪用してコマンドを実行します。
パターンファイルの照合だけでは、それは「管理者がメンテナンス作業をしている」のと見分けにくくなります。正規のツールを使っているため、ファイルの照合だけではブロックしにくいのです(Microsoft Defender のように、AMSI〈Antimalware Scan Interface〉や振る舞い監視、メモリスキャンでファイルレスの脅威を検査する製品もあります)。
EPP自体を「殺す」攻撃
さらに恐ろしいことに、攻撃者は「Bring Your Own Vulnerable Driver(脆弱なドライバの持ち込み)」という手法を使います。
脆弱性のある正規のカーネルモードドライバを悪用し、改ざん防止機能を有効にしていれば管理者権限でも停止できないはずのウイルス対策ソフトのプロセスを強制終了させてしまいます。あなたのPCの右下で「保護されています」というアイコンが消えた瞬間、そこは無法地帯となります。
脆弱なドライバを悪用してウイルス対策ソフトのプロセスを停止させた事例を報告した米CISAの勧告(AA24-109A)では、検知を逃れるためにEDRをアンインストールした手口も挙げられています(CISA、2025年11月)。次章のEDRも攻撃の標的になりうるため、「入れたら終わり」ではありません。
2. 「EDR」は監視カメラである(ProtectからDetectへ)
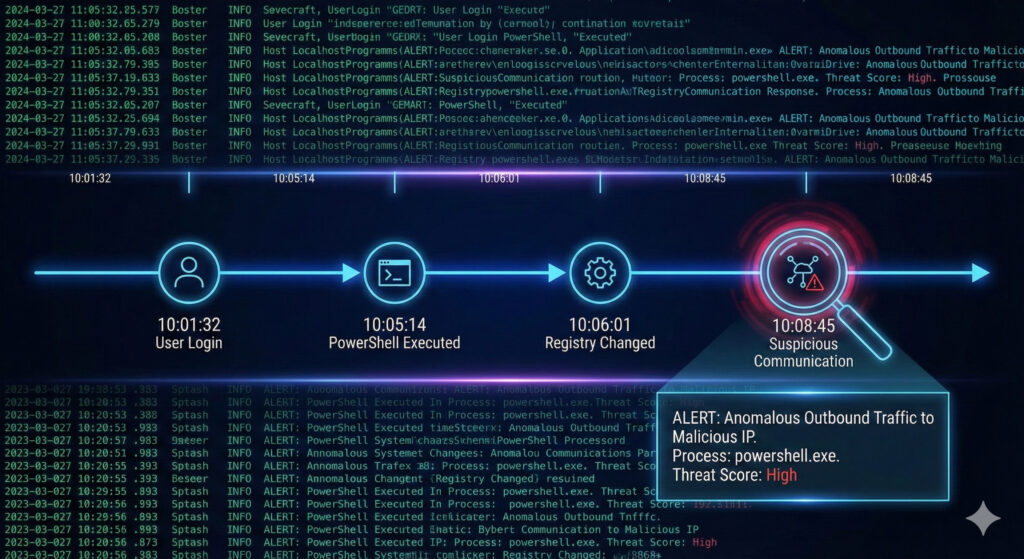
侵入を防ぐ「鍵」ではなく、犯行を撮る「カメラ」
EPPの限界を補うのがEDR(Endpoint Detection and Response)です。
EPPが「侵入を防ぐ(Protect)」ものなら、EDRは「侵入後の振る舞いを検知・記録する(Detect & Respond)」ものです。
たとえ正規ツール(PowerShell)であっても、「深夜2時に」「大量のファイルにアクセスし」「外部サーバーへ通信した」という「不審な振る舞い」があれば、EDRはそれを検知します。
レジリエンス(復旧)のための必須条件
ZTRラボが重視する「レジリエンス(回復力)」の観点でも、EDRは不可欠です。
ランサムウェア被害に遭った際、時間がかかる工程の一つが「影響範囲の特定」です。
「いつ侵入され、どのファイルが盗まれ、どの端末まで感染が広がったか?」
EDRの記録(調査の手がかりになる端末の振る舞いの記録)がなければ、この調査が長引き、その分だけ復旧も遅れるおそれがあります。EDRは、復旧を早めるための備えでもあるのです。
3. ゼロトラストの核心「デバイストラスト(健全性評価)」
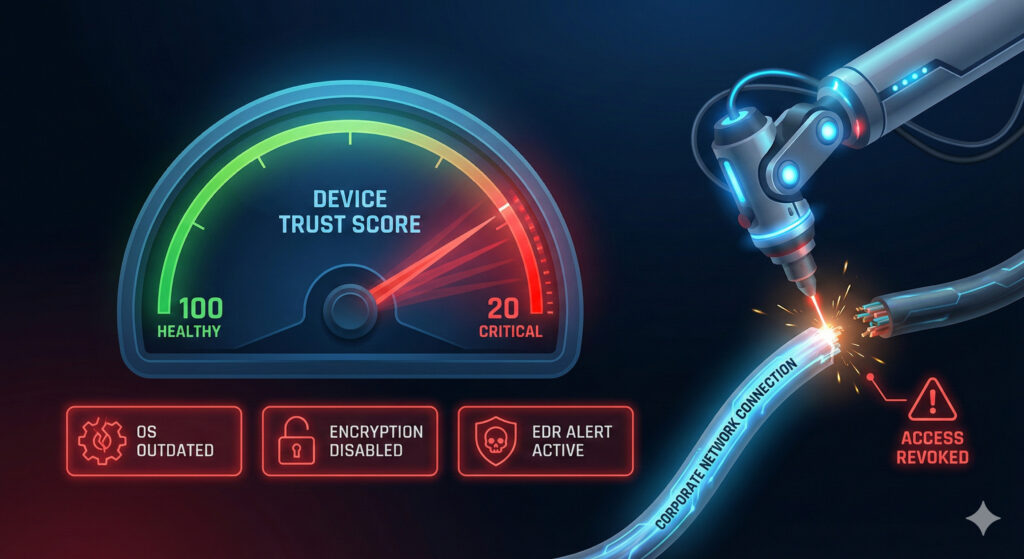
「社給端末だから信頼する」は間違い
EDRを入れただけでは不十分です。検知したら速やかに、その端末を社内ネットワークから切り離さなければなりません。そこで登場するのが、ゼロトラストの核心概念である「デバイストラスト(デバイスの健全性評価)」です。
デバイスの信頼性は静的なものではなく、「トラストスコア」のように動的に評価するのが望ましい、というのがZTRラボの考えです。たとえば Microsoft Intune では、端末のリスク判定(Clear/Low/Medium/High)を準拠の条件にできます。
リアルタイムの「健康診断」
ユーザーがシステムにアクセスするたびに、ポリシーエンジンは以下の項目をチェック(健康診断)します。
- OSパッチ: 最新のセキュリティパッチが適用されているか?
- ディスク暗号化: BitLockerなどは有効か?
- TPM: セキュリティチップ(TPM)が搭載され、有効になっているか?
- EDRのステータス: EDRが稼働しており、脅威を検知していないか?
条件付きアクセスでこれらを条件に設定しておけば、一つでも不合格があると、IDやパスワードが合っていてもアクセスを拒否できます。
さらに、使用中にマルウェアを検知して端末のリスクが上がった場合、準拠状態の再評価やトークンの更新のタイミングでアクセスが遮断(動的隔離)されます(反映までに時間差があります。Microsoft の説明では、端末の準拠状態の変化は継続的アクセス評価〈CAE〉の即時評価の対象ではなく、次にトークンを更新するまで反映されないことがあります〈Microsoft Learn〉)。端末をすぐに止めたい場合は、EDRの端末隔離機能を使います。これが、人手に頼らない自動防御システムです。
デバイスの健全性と組み合わせるID側の対策は、Vol.04 MFA導入ガイドで解説しています。
4. UEM(統合エンドポイント管理)なきゼロトラストは画餅
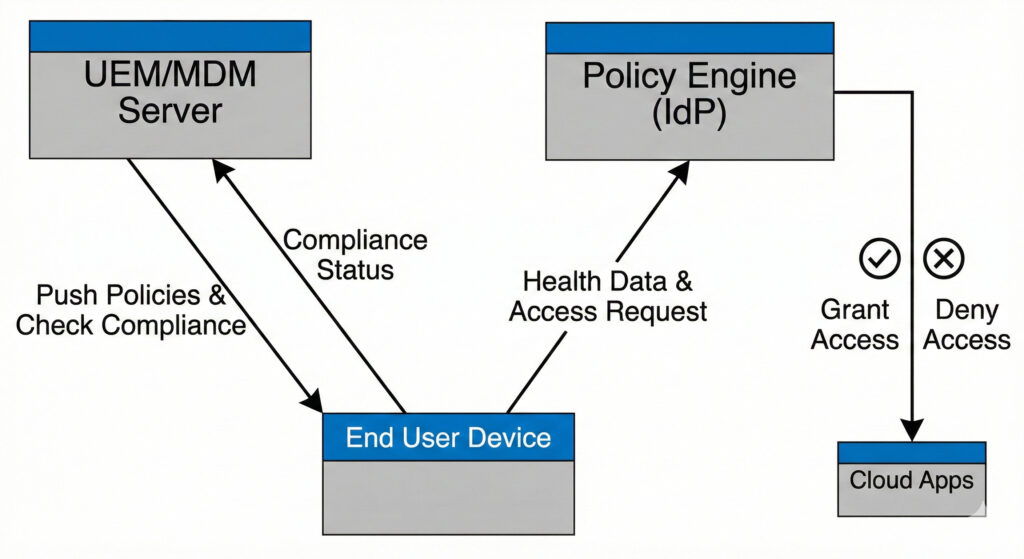
管理されていないデバイスは「異物」である
この「健康診断」を行うためには、デバイスが組織によって管理されていなければなりません。その役割を担うのが、UEM(統合エンドポイント管理)やMDM(モバイルデバイス管理)ツールです(例:Microsoft Intuneなど)。
ゼロトラスト環境において、UEMの管理下にないデバイス(勝手なBYODや管理漏れのPC)は、健康状態が不明な「異物」です。
「UEMに登録されていないデバイスからのアクセスは、一切認めない」
この厳格なルールは、シャドーITからの侵入を防ぎ、ネットワークの衛生状態を保つ有効な方法の一つです。なお、私物端末(BYOD)を業務に使う場合は、端末ごと登録する代わりに、Intune の MAM(アプリ単位の管理)で業務アプリとデータだけを管理する方法もあります。
感染した端末から被害を広げないネットワーク側の仕組みは、Vol.06 マイクロセグメンテーションで解説しています。
結論:感染しても「広げない」仕組みを作る
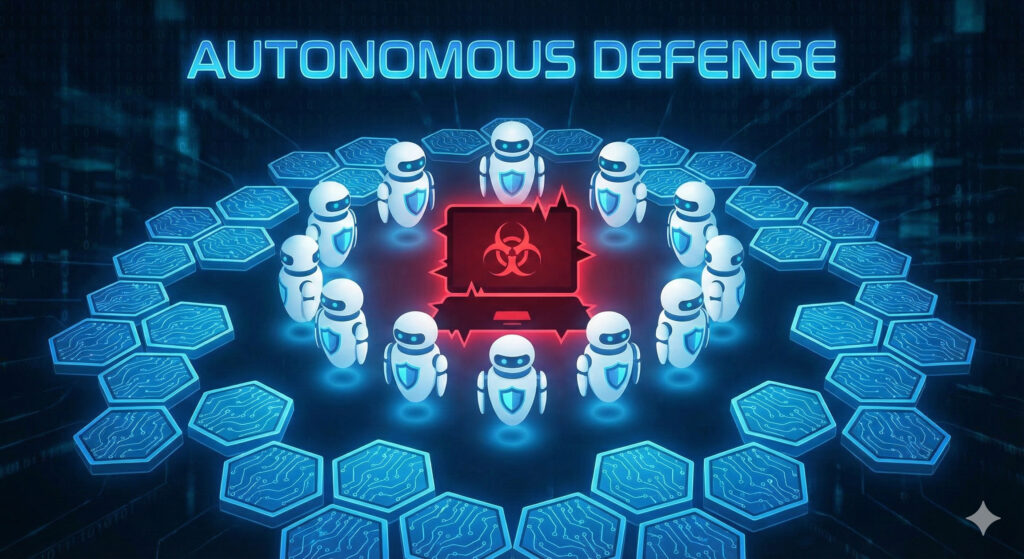
「ウイルス感染を100%防ぐ」ことは不可能です。
しかし、「感染しても、それを速やかに検知し、自動的に切り離して被害を小さく抑える」ことはできます。
中堅・成長企業の情シス責任者が目指すべきは、EPPという「盾」への過信を捨て、EDR(目)とUEM(管理)を連携させた「自律的な免疫システム」を構築することです。
まずは自社の端末管理率を把握し、「管理されていない端末」をゼロにすることから始めてください。それが、デバイストラストへの第一歩です。
このほかの予防策は、中小企業のランサムウェア対策チェックリストにまとめています。できるところから一つずつ進めてください。
最終更新:2026年10月1日(公的資料・一次情報に基づき事実関係を修正)