最終更新:2026年10月1日(公的資料・一次情報に基づき事実関係を修正)
~ あなたの会社は「豪華客船」か、「イカダ」か? ~
「うちはVLANで部署ごとにネットワークを分けているから大丈夫」
そう安心している情シスの方は多いでしょう。しかし、攻撃者の視点から見れば、VLANで区切っただけで通信の許可・拒否を制御していないネットワークは、「穴の空いたバケツ」になりかねません。
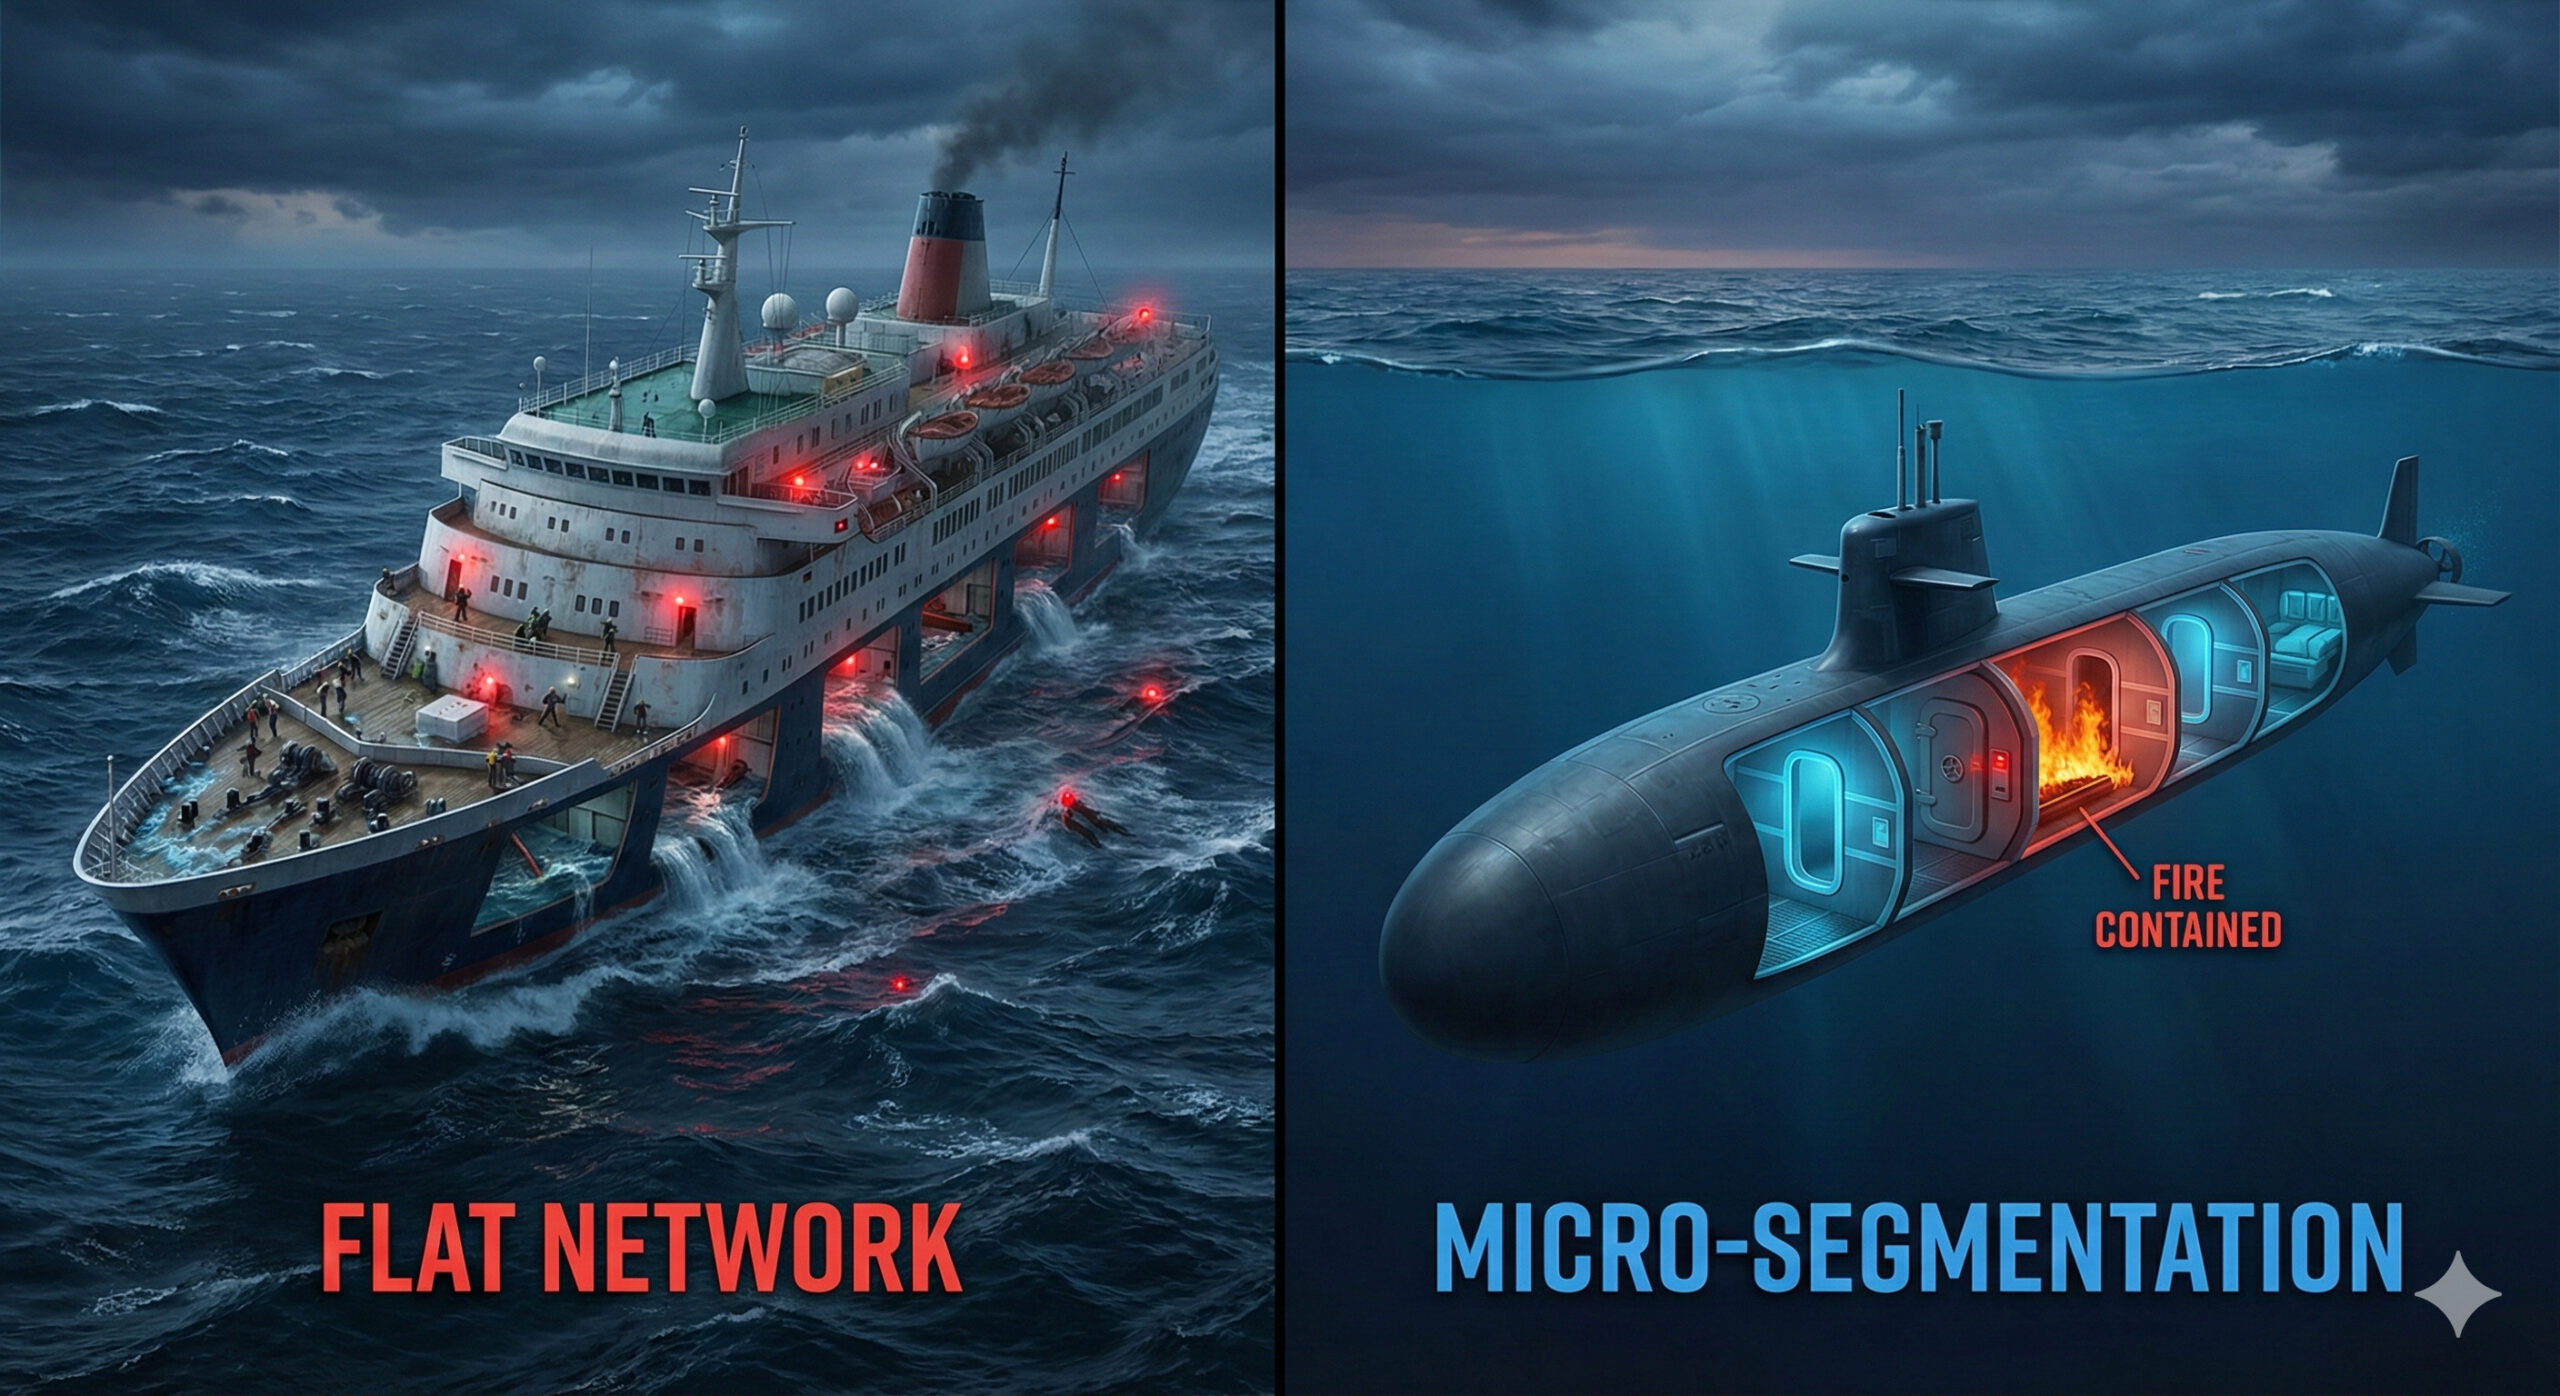
タイタニック号の事故では、浸水を防ぐ「隔壁」が低く、浸水した区画から隣の区画へと水があふれていったとされています。現代の企業ネットワークも同様です。一度侵入を許すと、そこから他のサーバーへ、バックアップへ、ADへと、感染が広がりやすい「フラットネットワーク(イカダ)」構造になっていないでしょうか?
本稿では、「横展開(ラテラルムーブメント)」のメカニズムと、「マイクロセグメンテーション」による封じ込め戦略について、中堅企業が実装すべき具体策を提言します。
ほかの予防策もまとめて確認したい方は、中小企業のランサムウェア対策チェックリストをご覧ください。
1. 攻撃者の高速道路:「横展開」のメカニズム
侵入者は「隣」へ移動する
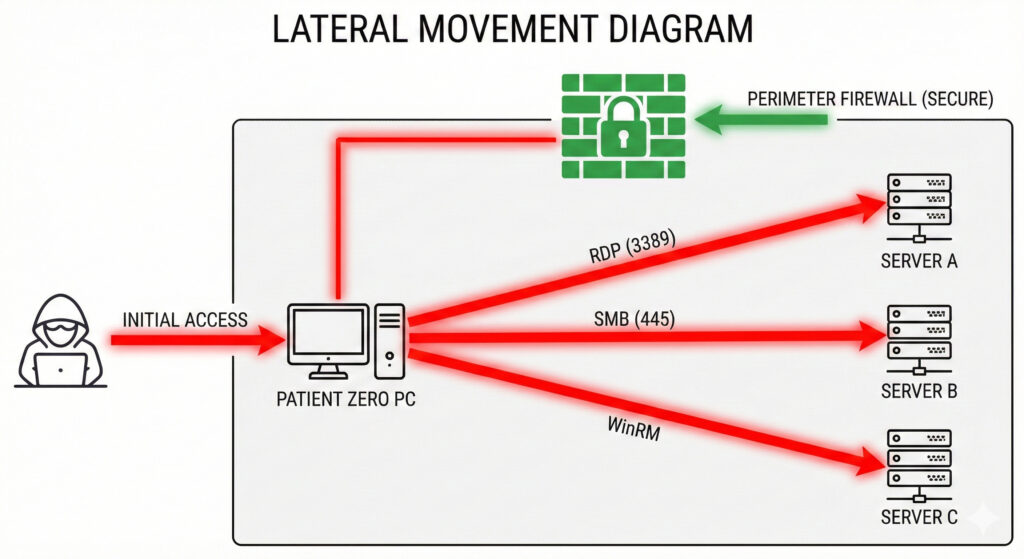
攻撃者が最初の1台(Patient Zero)に侵入した時点では、まだ試合終了ではありません。彼らの本当の目的は、その端末を踏み台にして、機密情報を持つファイルサーバーや、全権限を持つドメインコントローラーへ移動することです。これを「横展開(ラテラルムーブメント)」と呼びます 。
RDPとSMBは「攻撃者の専用レーン」
攻撃者は横展開のために以下のプロトコルを悪用します。
- RDP (3389/tcp):
リモートデスクトップ。管理者が使うツールですが、攻撃者もこれを使って隣のサーバーへ「ログイン」します。 - SMB (445/tcp):
ファイル共有や、管理ツール「PsExec」が使用するプロトコル。これを悪用して、遠隔でランサムウェアを実行することがあります。 - WMI:
Windowsの管理機能。これも遠隔操作に悪用されます。
インターネットからの入り口(Ingress)は厳重に監視していても、社内ネットワーク内部の通信(East-West)は「信頼できる」として、これらのポートが開放されたまま(ノーガード)になっていることがあります。これこそが、攻撃者にとっての「高速道路」なのです。
横展開の起点になりやすい感染端末の封じ込めは、Vol.05 EDR導入の真意とデバイストラストで解説しています。
2. VLANの限界と「マイクロセグメンテーション」
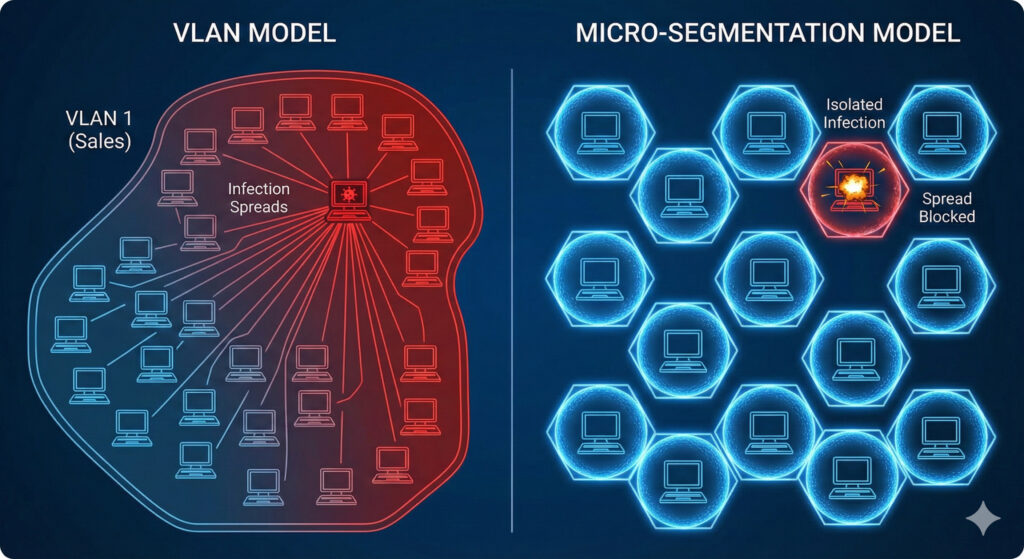
VLANは「土管」を分けるだけ
VLAN(仮想LAN)は、ネットワークを論理的に分けるだけの仕組みです。通信を許すか拒むかの制御は、別に必要になります。VLAN間ルーティングが許可されていれば、結局は通信できてしまいます。また、同じVLAN内(例:サーバーセグメント)の通信は、ファイアウォールを経由しないため、感染が広がりやすくなります。
最小単位で区切る「マイクロセグメンテーション」
これに対抗するゼロトラストの概念が「マイクロセグメンテーション」です。
これは、ネットワークを「部署」や「場所」といった大雑把な単位ではなく、「ワークロード(個々のサーバーやアプリ)」という最小単位で分割し、それぞれに個別のセキュリティポリシーを適用する技術です。
「WebサーバーAは、DBサーバーBのポート3306にのみ接続できる。それ以外の通信(隣のWebサーバーCへのRDPなど)は一切拒否する」。
このように、「業務に必要な最小限の通信以外はすべて遮断する(Default Deny)」状態を作ることが、ラテラルムーブメントを防ぐ有力な手段の一つです。ただし、マイクロセグメンテーションは多層防御に置き換わるものではありません(CISA「Microsegmentation in Zero Trust Part One」、2025年7月)。EDRなど、ほかの対策と組み合わせて使うのが当ラボのおすすめです。
3. 「ハードウェア」ではなく「ソフトウェア」で壁を作る
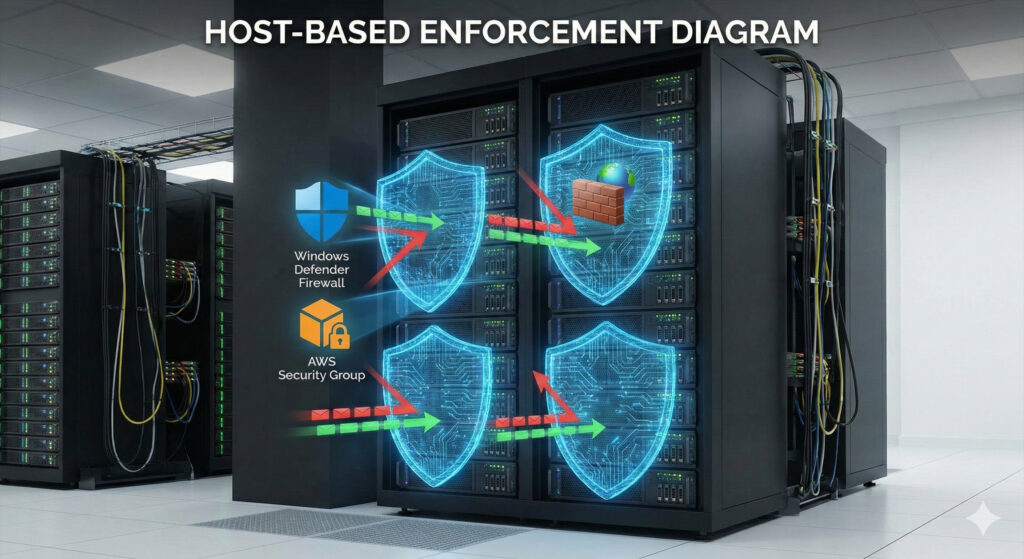
高価なアプライアンスがなくても始められる
「マイクロセグメンテーション」と聞くと、高価なSDN(Software Defined Networking)製品が必要だと思うかもしれません。しかし、当Laboは、まず既存の「ホストベース(ソフトウェア)」でのフィルタリングから始めることを推奨します。なお、ホスト型ファイアウォールはすべての端末への展開が必要で、アプライアンスやIoT・OT機器、古いシステムでは使えない場合があります。CISAも、多くの組織では複数の仕組みを組み合わせる必要があり、既存の機能と製品を組み合わせる場合もあるとしています(CISA「Microsegmentation in Zero Trust Part One」、2025年7月)。
中堅企業が今すぐ使える「壁」は、すでに手元にあります。
- Windows Defender ファイアウォール:
ドメインに参加しているサーバーであれば、グループポリシー(GPO)でインバウンド/アウトバウンドのルールを一括で配布・管理できます。なお、既定では送信(アウトバウンド)通信はすべて許可されているため、送信側を絞るには別途ルールが必要です。 - クラウドのセキュリティグループ:
AWSではセキュリティグループのルールで別のセキュリティグループを参照でき、Azureではアプリケーションセキュリティグループを使えます。個々のIPアドレスを管理しなくても、サーバーのグループ単位で通信許可を定義できます。
「閉じ忘れ」というヒューマンエラー
攻撃者は、外部にさらされ十分に守られていないリモートサービスを足がかりに最初の侵入を果たすことが多いとされています(CISA、ランサムウェア対策ガイド)。メンテナンスのために一時的に開けたポート(RDPなど)を閉じ忘れると、こうした侵入口になるおそれがあります。
手動での設定変更はリスクです。ホストベースのファイアウォール設定は、資産管理ツールや構成管理ツールで自動化・コード化し、意図しないポート開放を検知できる体制を整えてください。
4. 最後の砦:バックアップの「エアギャップ(隔離)」
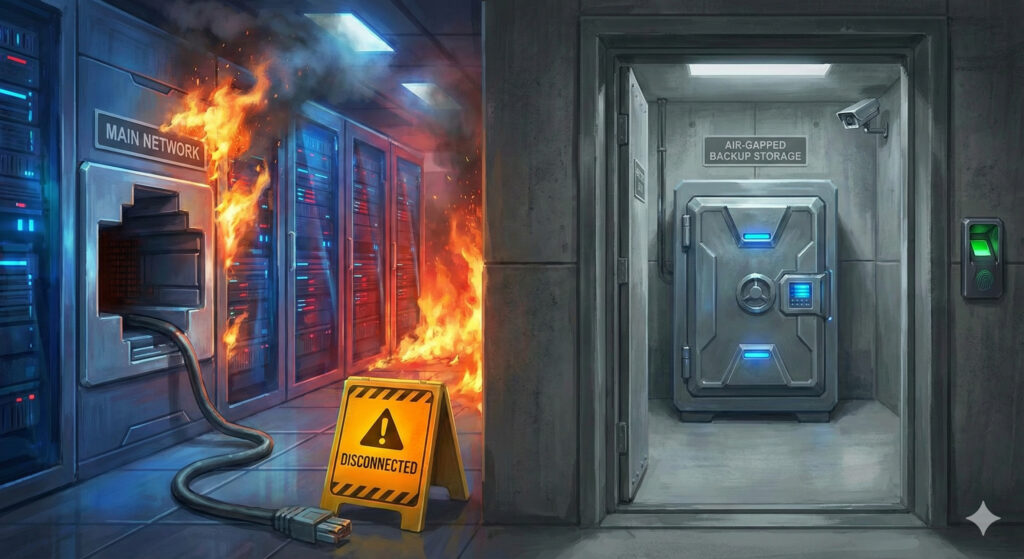
「通信できない」状態がバックアップを守る
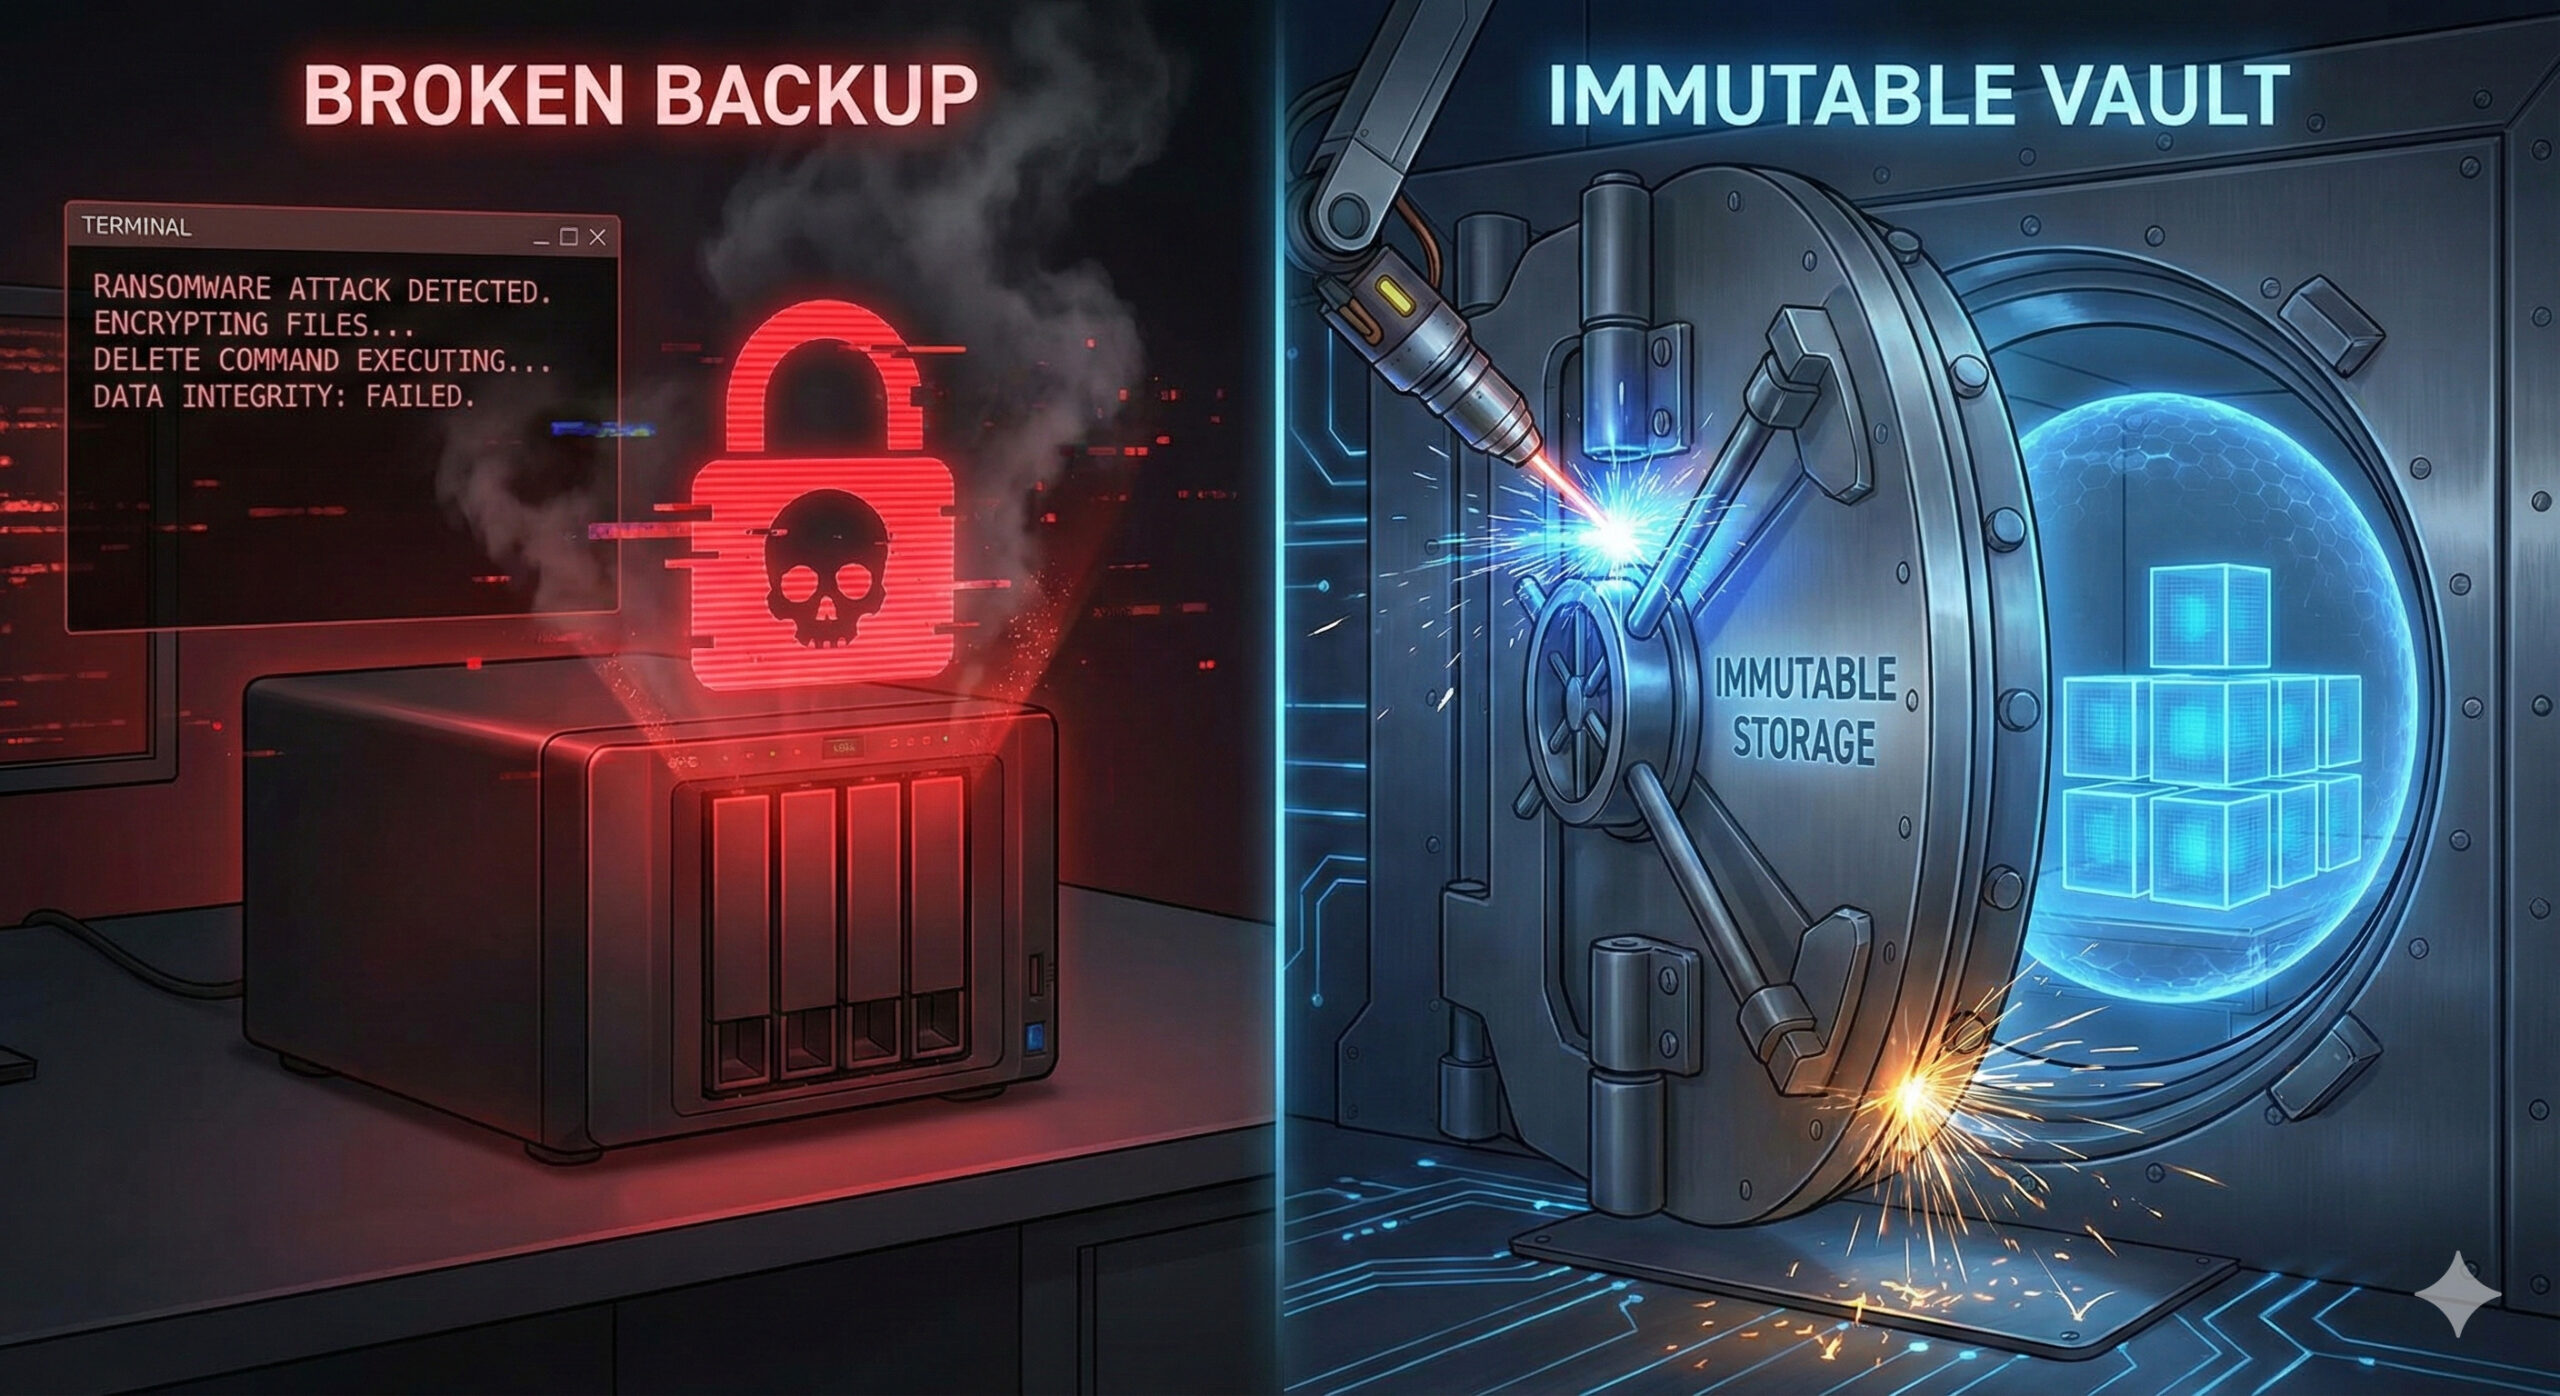
最後に、レジリエンス(復旧)の観点から重要なセグメンテーションについて述べます。それは、バックアップシステムを本番ネットワークから完全に切り離す「エアギャップ」です。
多くのランサムウェアは、感染するとアクセスできるバックアップ(NASや共有フォルダ)を探し、暗号化や削除をしようとします(CISA、ランサムウェア対策ガイド)。
これを防ぐには、バックアップデータへの通信経路を、論理的(VLAN/Firewall)だけでなく、物理的(テープメディアや、特定の時間だけ接続するオフラインストレージ)に遮断しておくことが有効です。CISAも、重要なデータのバックアップをオフラインかつ暗号化して保管し、復元できるかを定期的にテストするよう勧めています。
「通信できるから便利」は「攻撃者にとっても便利」と同義です。バックアップに関しては、不便さこそが安全性となります。
バックアップを隔離する考え方をさらに詳しく知りたい方は、バックアップの3-2-1ルール(ランサムウェアに強い組み方)をご覧ください。
結論:「通信できる」を異常と思え
「社内LANだから繋がって当たり前」という常識は捨ててください。
ゼロトラストの時代において、「許可されていない通信ができる」ことは、それ自体が異常事態(インシデント)です。
中堅・成長企業の情シス責任者がまず取り組むべきは、高価な製品の導入より先に、既存のサーバーやPCのファイアウォール設定を見直すことです。
「サーバー間の不要なRDP/SMBを閉じる」。
この設定が、万が一の侵入時に、被害が会社全体へドミノ倒しのように広がるのを抑える防波堤となります。
このほかの予防策は、中小企業のランサムウェア対策チェックリストにまとめています。できるところから一つずつ進めてください。