~ AIは「有能な秘書」か、「お喋りなスパイ」か?~
「ChatGPTは情報漏洩のリスクがあるから、当社のネットワークからはアクセス禁止にしています」
もしあなたの会社がこのような「全面禁止令」を出しているなら、残念ながらその対策はすでに破綻している可能性が高いでしょう。
会社のPCで使えないなら、社員が個人のスマホでChatGPTを開き、業務上のメールやコードをコピペして「要約して」「バグを見つけて」と入力しているかもしれないからです。これが「Shadow AI(シャドーAI)」と呼ばれるリスクです。
AIは業務効率を劇的に上げる「有能な秘書」ですが、使い方を誤れば、入力した機密情報が学習に使われ、他の誰かへの回答に現れるおそれもある「スパイ」にもなり得ます。
本稿では、生成AIが生み出す新たなリスク(Shadow AI、AIフィッシング)と、それを「禁止」ではなく「技術」で制御するための、ゼロトラスト時代のAI活用戦略を解説します。
1. 「Shadow AI」を制御する:DLPと法人版契約
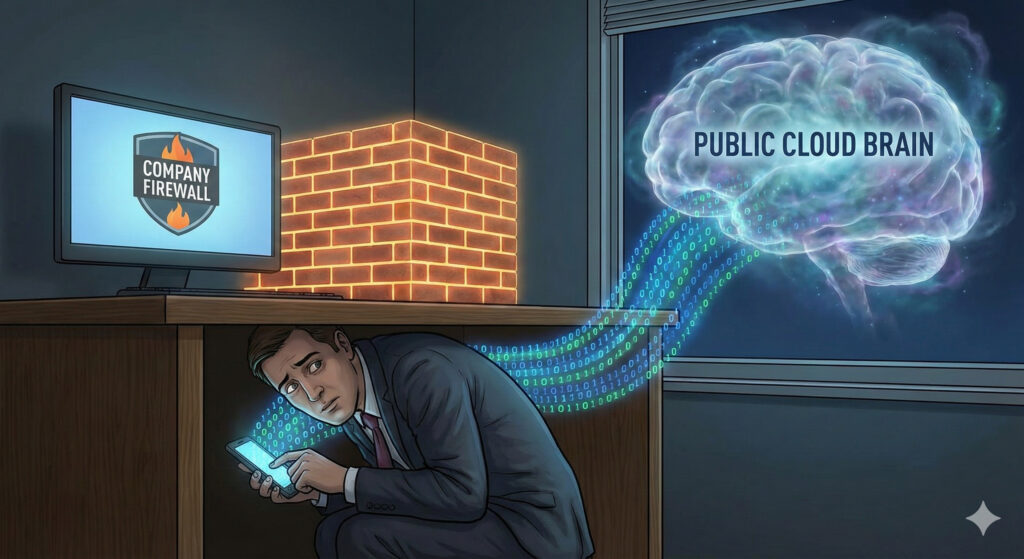
「禁止」すればするほど、地下に潜る
Vol.11(UX編)でも触れましたが、便利なツールを一方的に取り上げるのは現実的ではありません。社員が隠れて(個人のアカウントで)使い始めた瞬間、企業はそのデータをコントロールできなくなります。
特に無料版・個人向けの生成AIサービスでは、入力データがモデルの学習に使われる場合があります。たとえばChatGPTの個人向けプランは、初期設定では会話がモデルの改善に使われ得ます(設定の「Improve the model for everyone」をオフにすると停止できます。OpenAI ヘルプセンター「Data controls in ChatGPT」、2026年10月確認)。あなたの会社の顧客リストや新製品の仕様書が、AIの学習データに取り込まれるおそれがあるのです。
「安全なガス抜き」を用意せよ
対策はシンプルです。「会社が契約した、学習されない安全な環境」を提供することです。
- 法人版の契約:
「ChatGPT Enterprise」や「Microsoft Copilot(旧 Microsoft 365 Copilot)」など、初期設定で入力データが基盤モデルの学習に使われない法人向けの環境を契約し、全社員に開放してください。 - DLP(データ損失防止):
その上で、Webフィルタリングで個人のAIサービスへのアクセスをブロックするか、エンドポイントDLP(Microsoft Purview Endpoint DLP など)やブラウザ側のDLPで、AIアプリへの「機密情報の貼り付け・アップロード」を検知・ブロックする設定を行います。
「会社のAIを使ったほうが安全で便利」という状態を作ることが、最も現実的なShadow AI対策の一つです。
2. 「怪しい日本語」はもう来ない:AIフィッシングの脅威
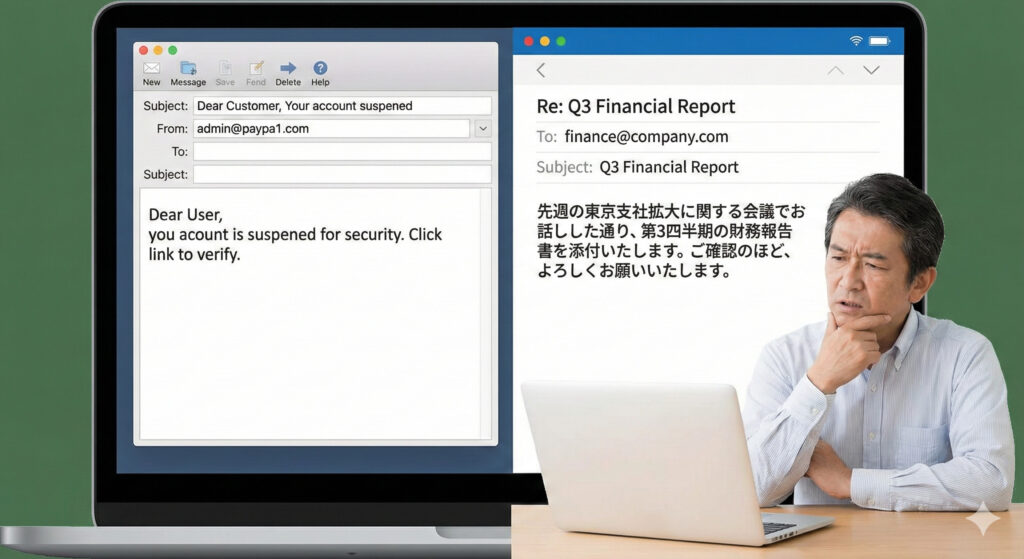
セキュリティ教育の限界
これまでのセキュリティ教育では、「怪しい日本語や、不自然な文脈のメールに注意しましょう」と教えてきました。しかし、AIが生成した文章や音声は見分けにくいことが多く、その見分け方だけに頼るのは難しくなっています(FBI、2025年5月)。
攻撃者が生成AIを使えば、自然なビジネス日本語で、ターゲットの業界用語や文脈に沿ったフィッシングメールを短時間で作れてしまうおそれがあります。
さらに、政府高官などになりすましたAI生成の音声メッセージを使う手口について、FBIが注意を呼びかけています(FBI、2025年5月)。
もはや、「人間の注意深さ」だけに頼って攻撃を見抜こうとするのは危ういと言えます。社員を責めるのはやめましょう。
3. 「AIにはAIを」:防御側の進化(Security Copilot)
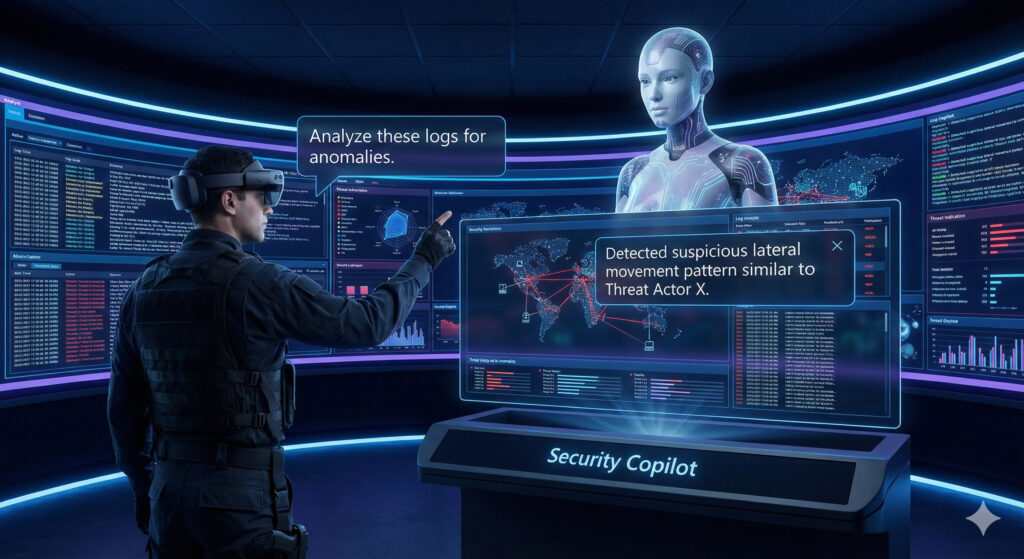
ログ分析をAIに任せる
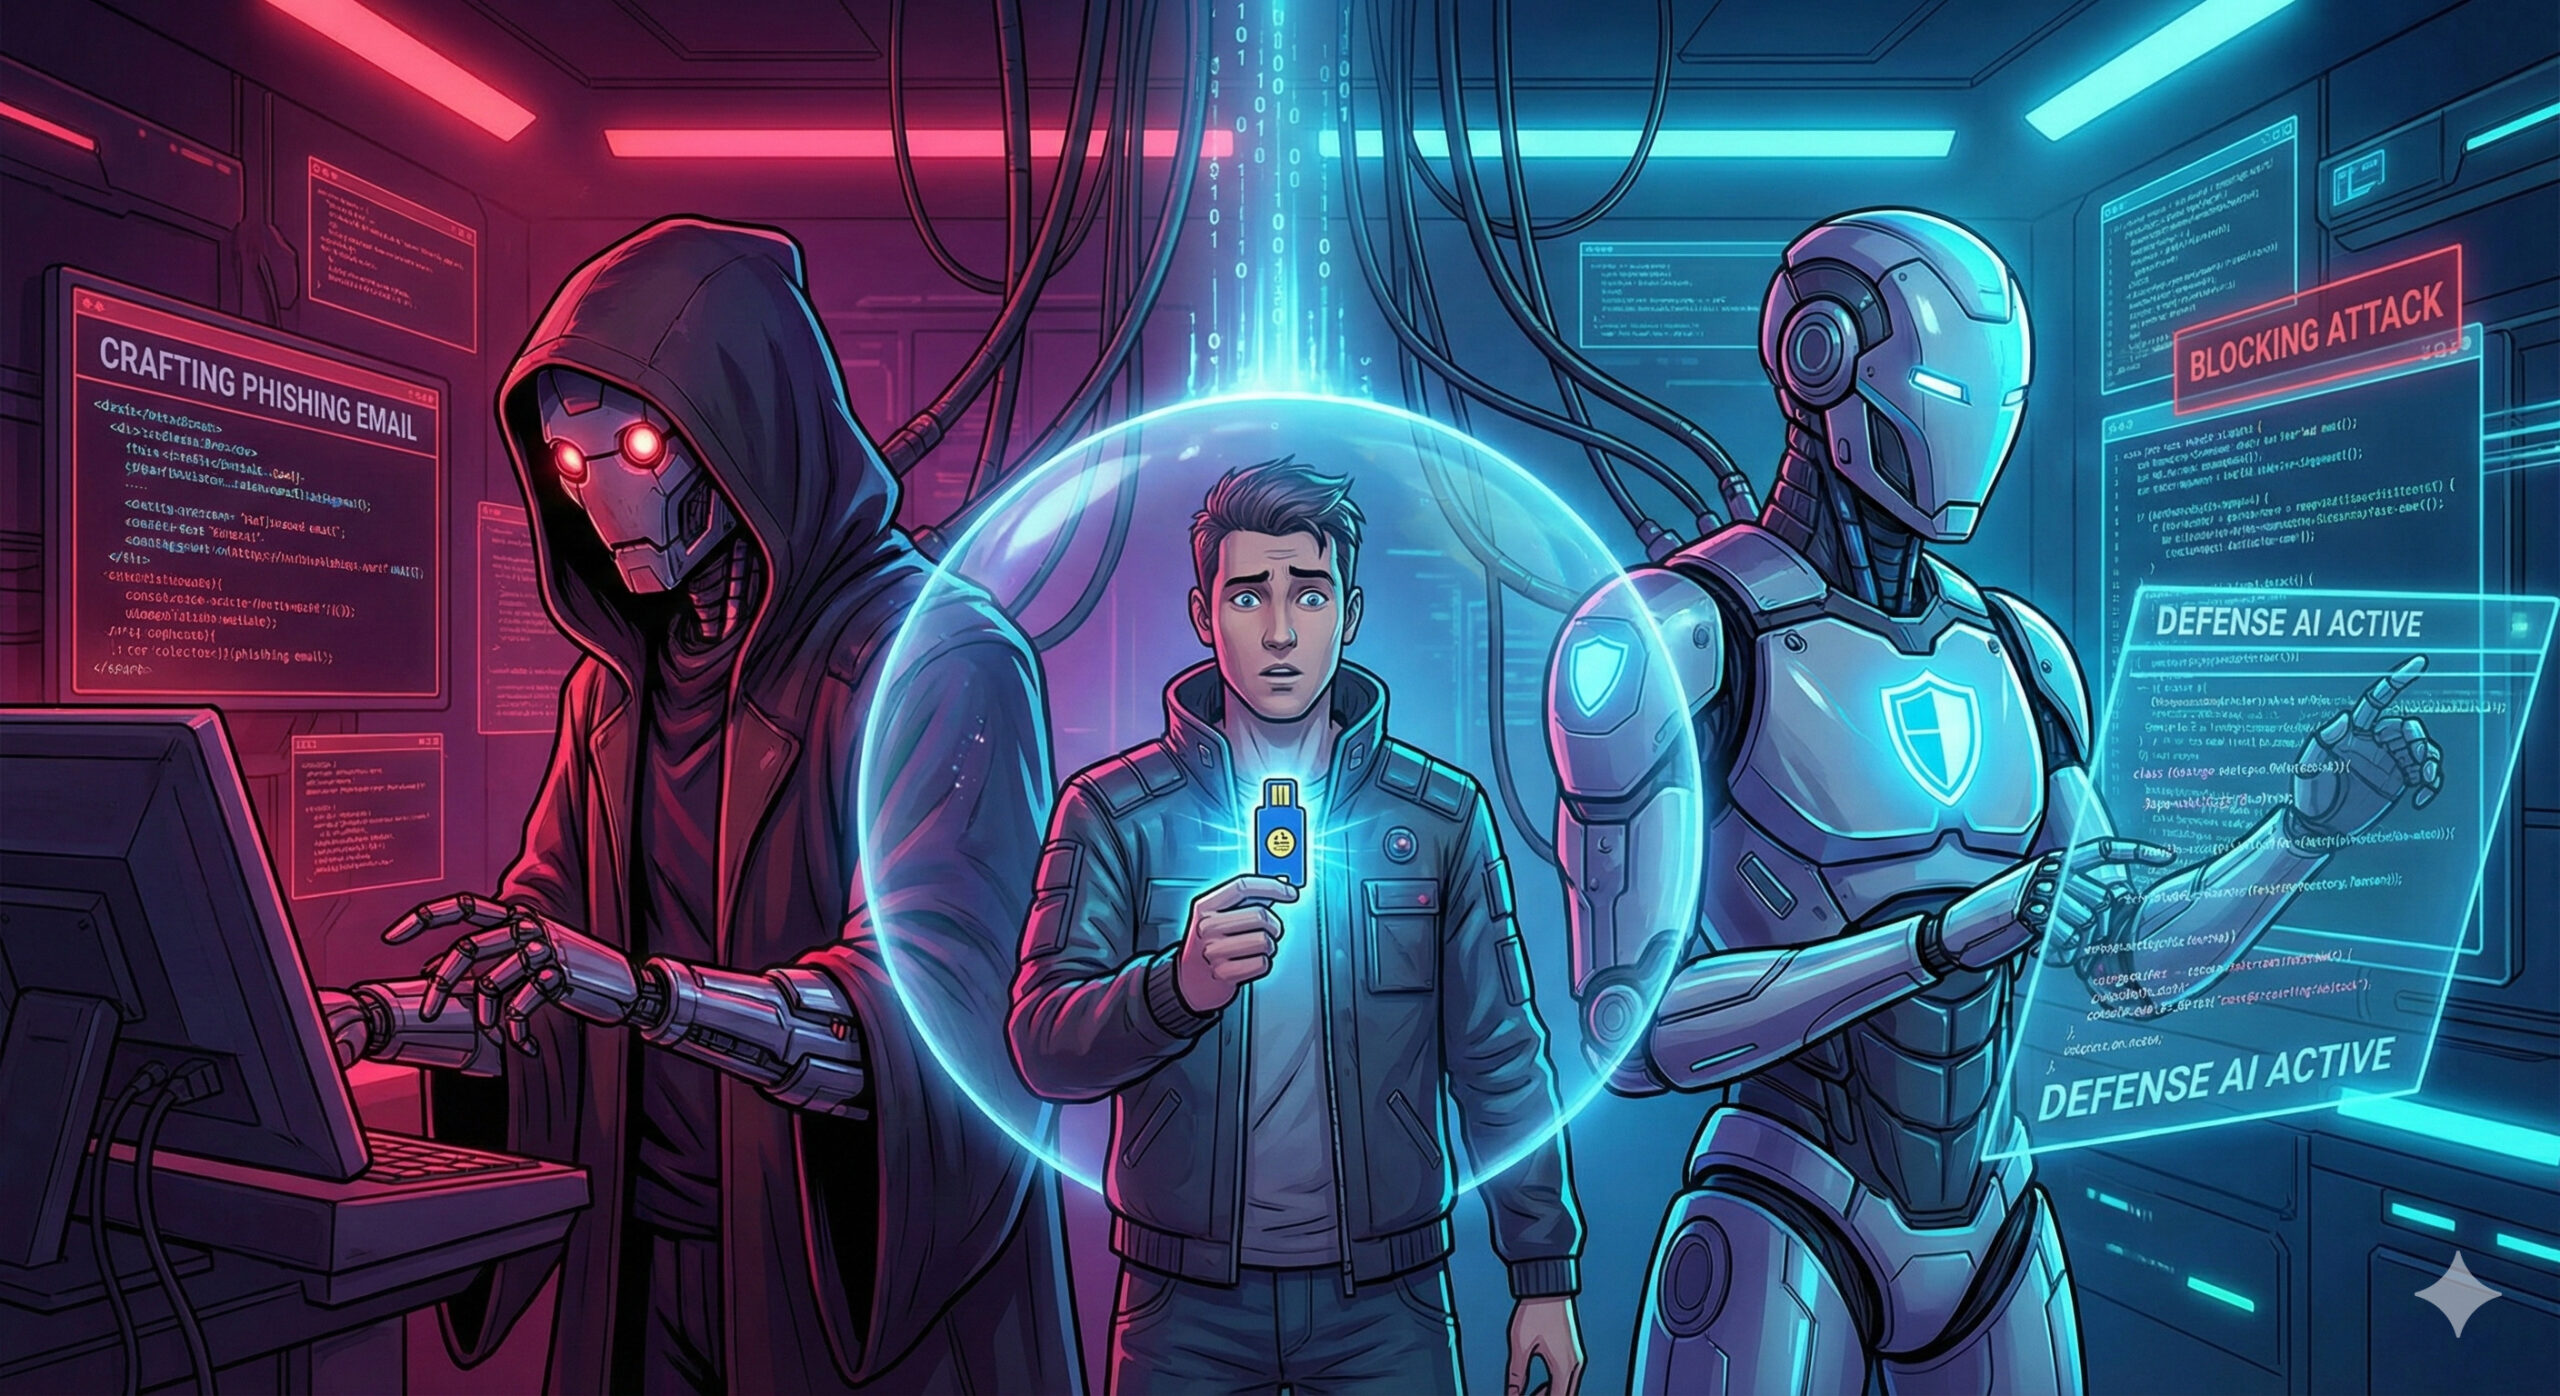
攻撃者がAIを使うなら、防御側もAIを使わなければ勝ち目はありません。
Vol.8で「ログ監視」の重要性を説きましたが、膨大なログを人間がすべて見るのは限界があります。ここで「防御用AI(Microsoft Security Copilotなど)」の出番です。
たとえば Microsoft Defender XDR に組み込まれた Security Copilot では、アナリストが不審なスクリプトについて、それが何をしているのかの説明を自然言語で受け取り、スクリプト内の痕跡が既知の攻撃者と関係があるかを確かめられます(Microsoft Learn)。例えるなら「このPowerShellコマンドは、既知の攻撃の手口と特徴が似ている」といった気づきを、人間の言葉で得られるイメージです。
「AI vs AI」の戦いは、すでに始まっています。
4. 結局、最後に頼れるのは「FIDO2」である
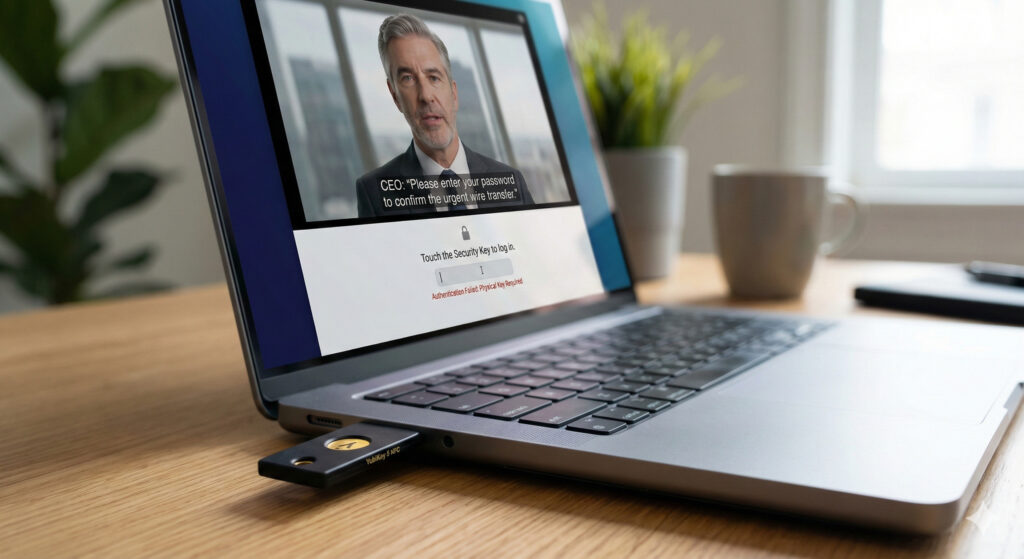
原点回帰:物理的な「鍵」を持つ
どんなにメールが巧妙でも、偽のログインサイトに誘導されてパスワードを入力してしまったときのアカウント乗っ取りには、強力な歯止めがあります。
それが、Vol.4で導入した「FIDO2(物理セキュリティキーや生体認証)」です。
もし社員がAIフィッシングに騙され、偽のログインサイトに誘導されたとします。IDとパスワードを入力してしまったとしても、FIDO2認証が導入されていれば、攻撃者はログインできません。なぜなら、FIDO2の鍵は正規のサイトにひも付いていて、偽サイトでは使えない(暗号の仕組みでフィッシングから保護される)からです。米CISAも、利用者が偽サイトでログインさせられそうになった場合、FIDOの仕組みがその試みを阻止すると説明しています(CISA)。
AIの「騙す能力」が進化しても、FIDO2のようなフィッシング耐性のある認証であれば、偽サイトでのログインを防げます。一方、SMSのワンタイムコードやプッシュ通知など、スマホを使う他の多要素認証はフィッシングに強い方式ではありません。CISAは、広く使えるフィッシング耐性のある認証はFIDO/WebAuthnだけだとしています(CISA)。
ただし、FIDO2で防げるのは「ログインの場面」です。ログイン後のトークンを盗まれて再利用される攻撃には、別の対策が必要です(Microsoft Learn)。また、社長そっくりの声で電話をかけて送金させるような詐欺は、ログインを経ないためFIDO2では防げません。送金や振込先の変更の依頼は、折り返しの電話など別の経路で本人確認する手順を決めておきましょう。
禁止に頼らず、社員が安心して相談できる文化をどう育てるかは、Vol.15 ゼロトラストは「完成」しないで取り上げています。
結論:AIを恐れず、AIで守れ
生成AIは、セキュリティのリスクであると同時に、私たちの業務を助ける強力な武器でもあります。
漠然とした不安から「禁止」に逃げるのではなく、以下の3ステップで向き合ってください。
- 環境整備: 入力データが学習されない「法人版AI」を契約し、DLPと併せてShadow AIを抑える。
- 防御の自動化: ログ分析や検知にAIを取り入れ、人間の認知限界を補う。
- 認証の強化: 偽サイトに強い「FIDO2認証」を徹底し、パスワードを盗まれてもログインされない状態にする。送金などの依頼は別経路で本人確認する。
AI時代のセキュリティは、「人を信じない(Zero Trust)」からこそ、逆に「人が安心してAIを使える」環境を作ることができるのです。
最終更新:2026年10月1日(公的資料・一次情報に基づき事実関係を修正)