【PR】本記事には、書籍『Project Zero Trust』のアフィリエイトリンク(Amazon)を含みます。
この連載は、George Finney『Project Zero Trust』(Wiley、2022年)の公開されている範囲(出版社の書籍紹介・目次・第1章の試し読み)を手がかりに、運営者が場面を脚色・再構成した翻案です。作中の場面や台詞は本の原文の引用ではありません。
「明日から新しい職場だ」と意気込んだその朝、会社のネットワークが全滅していたら、あなたはどうする?
これは、2025年 CyberCanon 殿堂入り(Wiley公表)の技術小説『Project Zero Trust』(George Finney著)の冒頭で、主人公ディランを襲う出来事だ。架空の物語(出版社の説明では「fictional narrative」)だが、現実の企業にも起こりうる。
この物語は、ランサムウェア被害に遭った企業が、単なる復旧ではなく「ゼロトラスト」という新たな戦略で生まれ変わっていく物語である。
ZTRラボではこの名著を教本とし、予算も権限も限られる日本の中堅企業が、いかにしてゼロトラストを実装すべきかを解読していく。
第1回は、「従来型セキュリティ(境界防御)の敗北」と、そこからの「覚醒(パラダイムシフト)」についてだ。
この記事は『Project Zero Trust』特集の一部です。全記事一覧はこちら↓
Scenario:悪夢の初出社
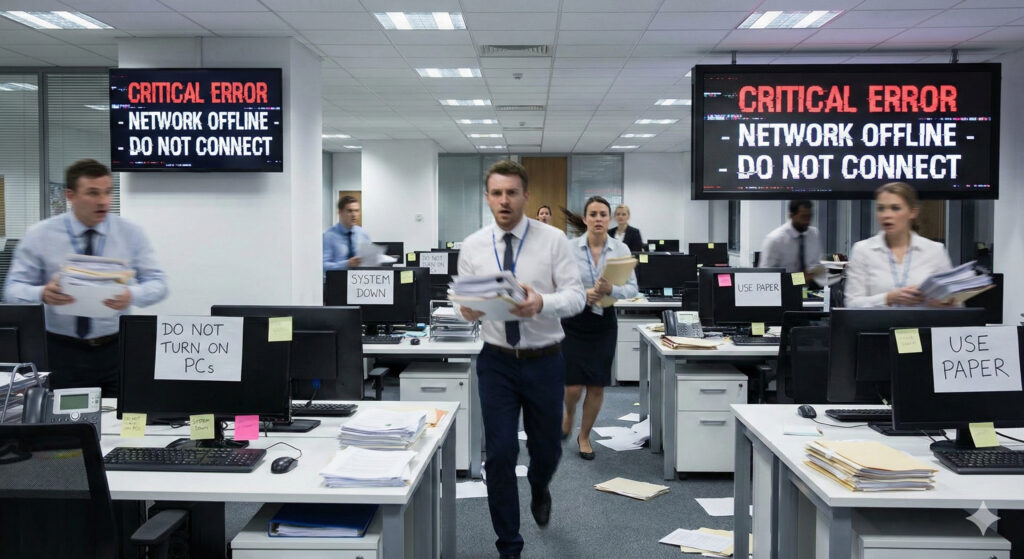
主人公のディランは、フィットネス機器メーカー「March Fitness」の新任のITセキュリティ責任者(出版社の説明では「IT Security Director」)として採用された。
しかし、初出社の朝、自宅のスマート・トレッドミル(自社製品)が止まってしまう。SNSでは、サイバーセキュリティ記者が「会社が大規模なサイバー攻撃を受けた」と指摘していた。
オフィスに到着した彼が見たのは、地獄絵図だった。
ディランは、アーロンからこう問われる(第1章の試し読みから運営者訳)。
「今回会社で起きたインシデントは、防ぐことができたと思うか?」「そもそも、防ぐことは可能だと信じるか?」
著者は第1章の要点(Key Takeaways)で、この章の教訓を「信頼は脆弱性である(Trust is a vulnerability)」とまとめている(第3章の章題にもなっている言葉だ)。
Insight:なぜ「防御」は破られたのか?
ここからは運営者の見解だが、次の2点は日本の多くの企業にも当てはまる。
1. 「多層防御」が「多額の出費(Expense in Depth)」で終わっていないか
ファイアウォール、ウイルス対策ソフト、IDS/IPS……。壁を何重にも築いても、「一度内側に入れば信頼する(Trust)」という設計思想のままでは、攻撃者に正規のVPNアカウントなどを悪用して侵入された場合、内部で動き回られるおそれがある(一般的な手口の例で、作中の侵入経路ではない。第1章では、原因はまだ調査中とされている)。
作中のMarch Fitness社は、ウイルス対策ソフトから、より新しいEDRへの更新を先送りしていた(第1章)。
2. 戦略なきツール導入
CEOのオリビアは、ディランとCIOのノールにこう告げる(第1章の試し読みから、一部を運営者訳)。
「事業のほかの目標や目的には、それを達成するための戦略がある。(中略)事業のほかのどの分野にも戦略がある。これからは、ゼロトラストが我々のセキュリティ戦略になる」
著者も第1章の要点(Key Takeaways)で、「ゼロトラストは、買える特定の1つのツールではない(Zero Trust isn’t any one specific tool that you can buy)」と解説している。
ここが大きな教訓だ。ゼロトラストとは、何かを買うことではない。「誰も、何も信用しない」という戦略に切り替えることなのだ(著者は第1章の解説で「デジタルシステムをどれだけ信頼すべきか。答えはゼロ。だからゼロトラストだ」と述べている)。
ZTR Solution:日本の中堅企業ならどう動く?
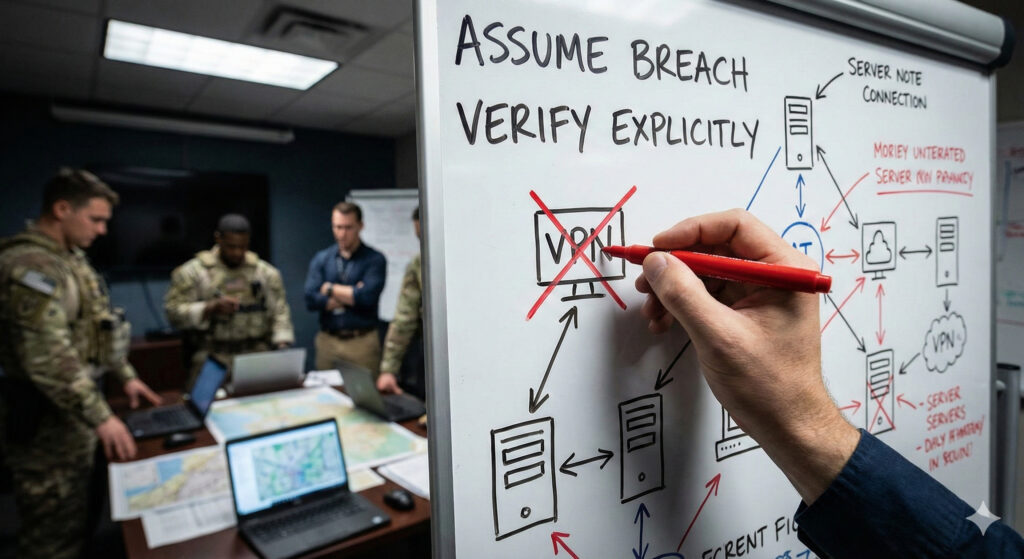
もしあなたがディランの立場(新任のITセキュリティ責任者)なら、焼け野原となった社内で何をすべきか?
以下は本の内容ではなく運営者の見解だが、次の手順で動くことを勧めたい。
Step 1. 「犯人探し」より「止血」を優先せよ
作中でも、原因はまだ調査中のまま、復旧チームが力を注いでいるのは「いちばん早くオンラインに戻す方法」だと説明される(第1章)。
まずは「感染した端末やネットワークの隔離(外部接続の遮断)」だ。影響を受けたシステムが複数あれば、スイッチの段階でネットワークを切り離す。影響を受けたシステムのパスワードのリセットは、環境の駆除と再構築を終えてから行う(CISA「#StopRansomware Guide」)。泥棒がまだ家の中にいるかもしれない状態で、鍵だけ変えても意味がない。
Step 2. 「元に戻す」な、「作り変えろ」
多くの企業は、バックアップからシステムを復旧し、「事故前と同じ構成(境界防御)」に戻してしまう。これでは、同じ手口で再び侵入されるおそれがある。
運営者の見解だが、復旧のタイミングは、「脱VPN」「多要素認証(MFA)の強制」といった、平時には反発が大きくて導入しにくいゼロトラスト施策を一気に通す(Emergency Change)好機にもなりうる。作中でも、復旧と並行してEDRへの更新を進めると語られている(第1章)。
Step 3. 「守るべきもの」を定義せよ(Protect Surface)
「ネットワーク全体」を一度に守ろうとすると、手が回らなくなりやすい。
まずは「顧客データ」「生産ライン」など、ビジネスの心臓部となる「守るべき領域(Protect Surface)」を定義する。これは John Kindervag の5ステップのゼロトラスト設計手法(出版社の書籍紹介でも、本で扱う手法として挙げられている)で第1歩とされる考え方だ。そのうえで、その領域を守る仕組み(マイクロセグメンテーションなど)を整えていく。
Action:今週のタスク
物語の中で、ディランは「ゼロトラスト導入プロジェクト」のリーダーを打診され、章の終わりで会社に残ってやり遂げると決める。宿題として渡されるのは、事業継続計画などのバインダーの山だ(第1章)。
運営者が勧めたいのも、高額な製品のカタログを集めることではない。「ビジネスがどうやってお金を稼いでいるか」を知ることだ。
あなたも、まずはここから始めてほしい。
次回予告:
連載の次回は、技術的な課題ではなく「社内政治」という壁をテーマに、ゼロトラストのプロジェクトを進めるうえでの課題を考える。
👉 Vol.2 【政治編】「ゼロトラストの壁はハッカーだけでなく『社内』にもある」 に続く。
👉『Project Zero Trust』特集トップへ戻る
最終更新:2026年10月1日(出版社の公開資料・公的資料に基づき事実関係を修正)