この連載は、George Finney『Project Zero Trust』(Wiley、2022年)の公開されている範囲(出版社の書籍紹介・目次・第1章の試し読み)を手がかりに、運営者が場面を脚色・再構成した翻案です。作中の場面や台詞は本の原文の引用ではありません。
ファイアウォールだけでは防ぎきれない。攻撃者が、盗んだIDとパスワードという「合鍵」を使って、正面玄関から入ってくることがあるからだ。
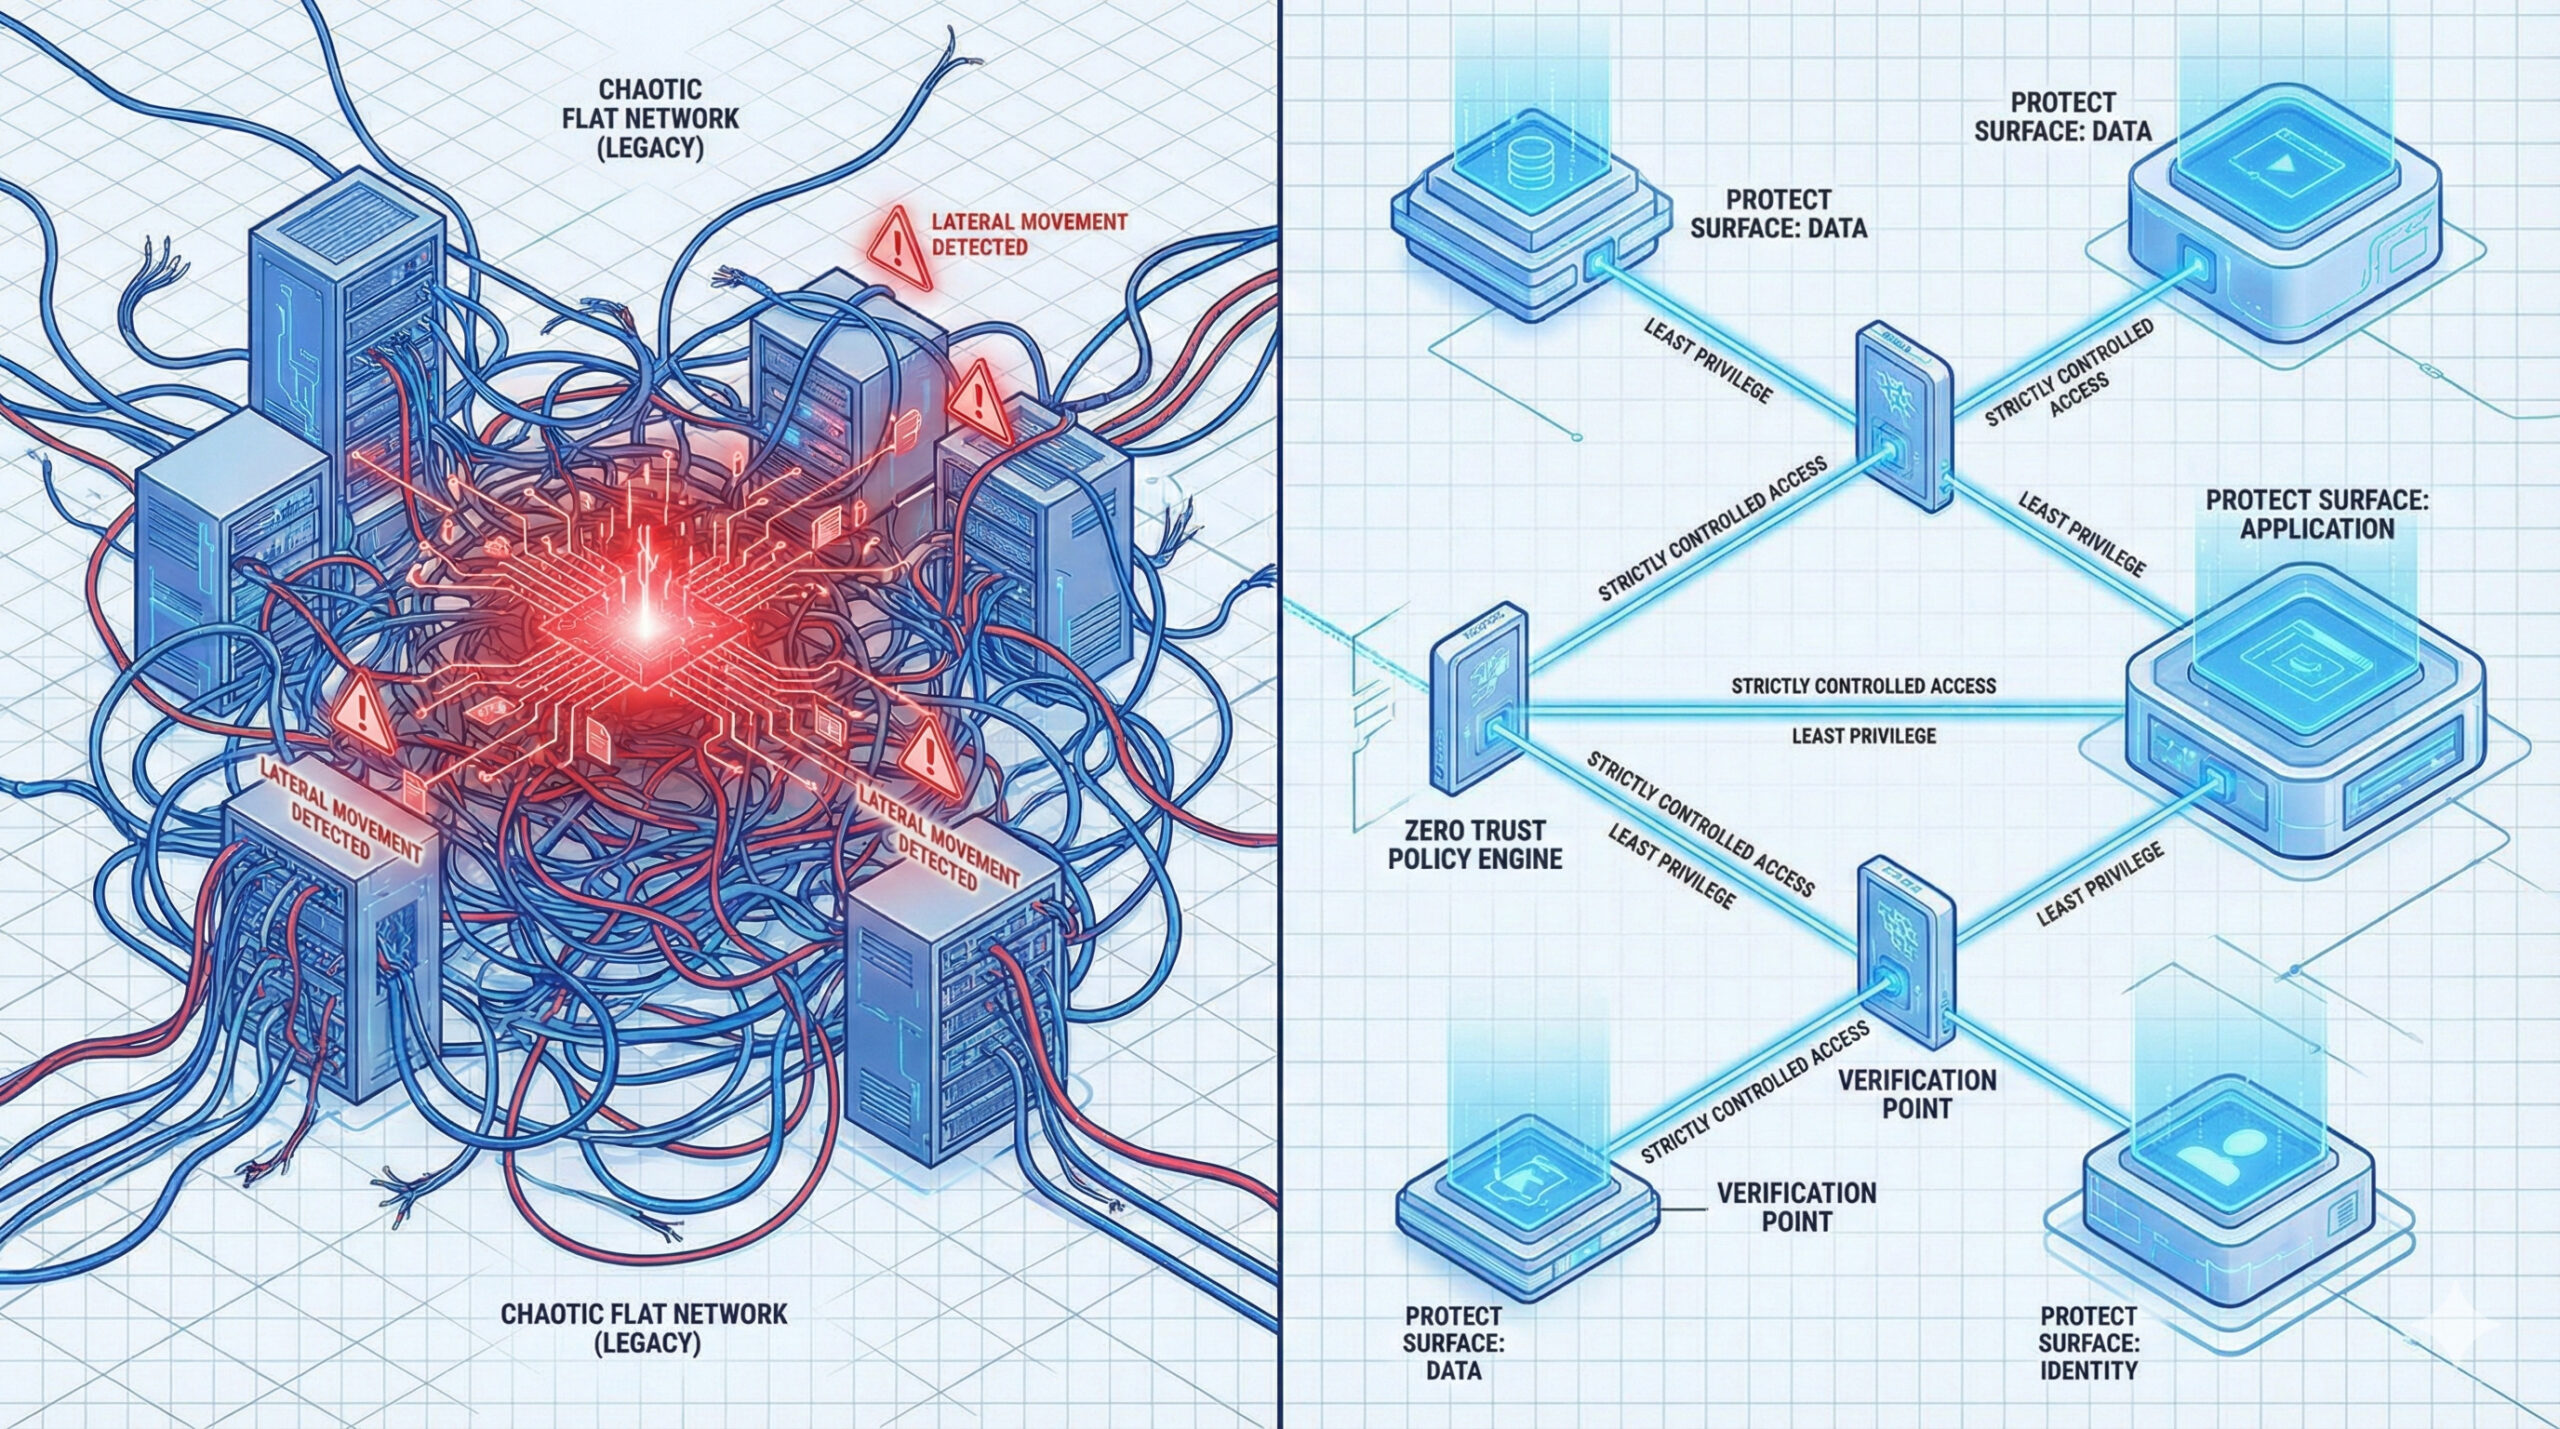
ネットワークの設計図(アーキテクチャ)を描き直した主人公ディラン。
しかし、どんなに頑丈な金庫を作っても、その鍵(パスワード)が「P@ssword123」では何の意味もない。
第4回は、ゼロトラストにおける最重要コンポーネント、「アイデンティティ(Identity)」の実装についてだ。
これは技術の話ではない。「パスワード」という、人間が最も苦手な習慣を捨てさせるための戦いだ。
この記事は『Project Zero Trust』特集の一部です。全記事一覧はこちら↓
Scenario:パスワードという名の脆弱性
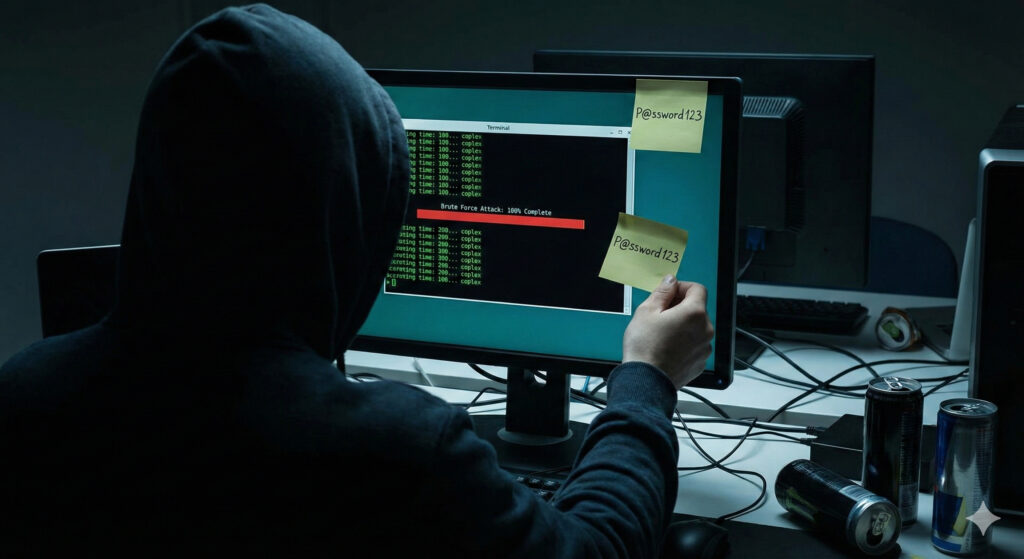
本の第1章では、March Fitness社が攻撃を受けた原因は「まだ調査中」とされている(第1章の試し読み、Wiley)。ここから先の原因と場面は、この連載独自の想定(脚色)だ。
ディランが社内のログを監査して愕然とした事実がある。
March Fitness社への攻撃は、高度なハッキング技術によるものではなかった。
退職した社員のアカウントが削除されずに残っており(ゴースト・アカウント)、そのパスワードがダークウェブで売られていただけだったのだ(連載独自の想定)。
彼は全社会議で宣言する。
「今日からパスワードは廃止する。MFA(多要素認証)を強制化する」
当然、現場からはブーイングの嵐だ。
「スマホをいちいち取り出すのか?」「1日に何回ログインさせる気だ!」
Insight:IDこそが新しい「境界」
なぜディランは、嫌われることを承知でMFAを入れるのか?
本の第5章は「The Identity Cornerstone」(IDという礎石)と題されている(目次、Wiley)。章の本文はここでは引用できないため、以下はこの章題とゼロトラストの一般的な考え方をもとにした運営者の解釈だ。
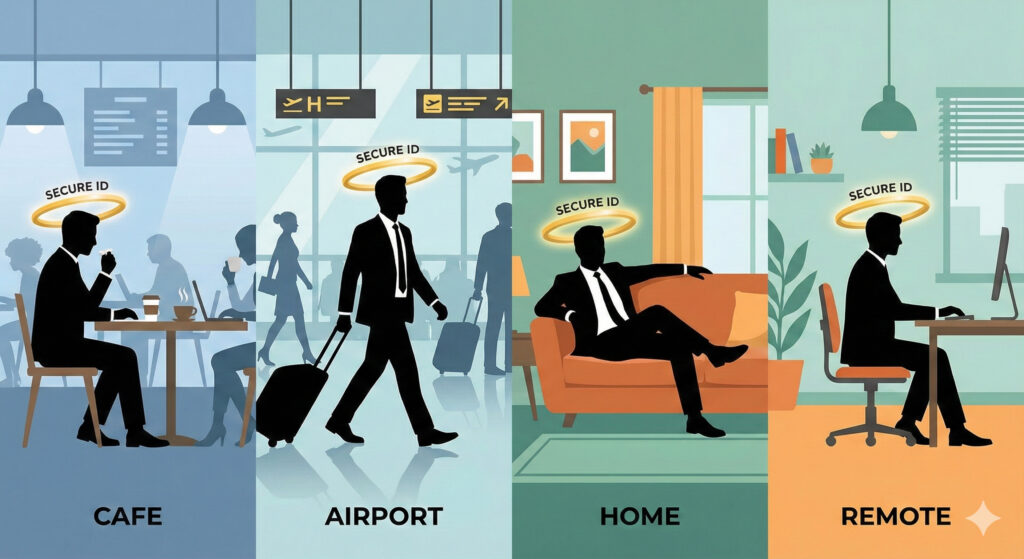
運営者の解釈:クラウドとテレワークの時代、社内LANというネットワーク境界だけでは守りきれなくなった。守りの中心は、「誰が・何が」アクセスしているのか(Identity)へ移っている。
NISTのゼロトラスト・アーキテクチャの文書も、防御の焦点を固定的なネットワーク境界から、ユーザー・資産・リソースへ移すとしている(NIST「SP 800-207 Zero Trust Architecture」)。
MFAがあれば、パスワードが漏れただけでは入られにくくなる。ただし、MFAも方式によっては、フィッシング、プッシュ通知の連打(プッシュ爆撃)、SS7の脆弱性の悪用、SIMスワップで突破されるおそれがあり、CISAはフィッシング耐性のあるMFAの導入を勧めている(CISA「Implementing Phishing-Resistant MFA」、2022年10月)。
だからこそ、ID検証(Authentication)と認可(Authorization)を、セキュリティ戦略の中心に置く考え方が重要になる。
ZTR Solution:飴と鞭(SSOとMFA)
ここからは運営者の提案だ(本の中でディランがこの戦術を使う、という意味ではない)。現場の反発を和らげながらゼロトラストのIDを実装するために、運営者が勧めるのが「バーター取引」だ。
「鞭」:MFAの強制
これは譲れない。VPNだろうがクラウドだろうが、すべてのアクセスにMFAを必須にする。CISAも、すべてのユーザー・すべてのサービスにMFAを導入するよう求めている(CISA「Implementing Phishing-Resistant MFA」、2022年10月)。
「飴」:SSO(シングルサインオン)の提供
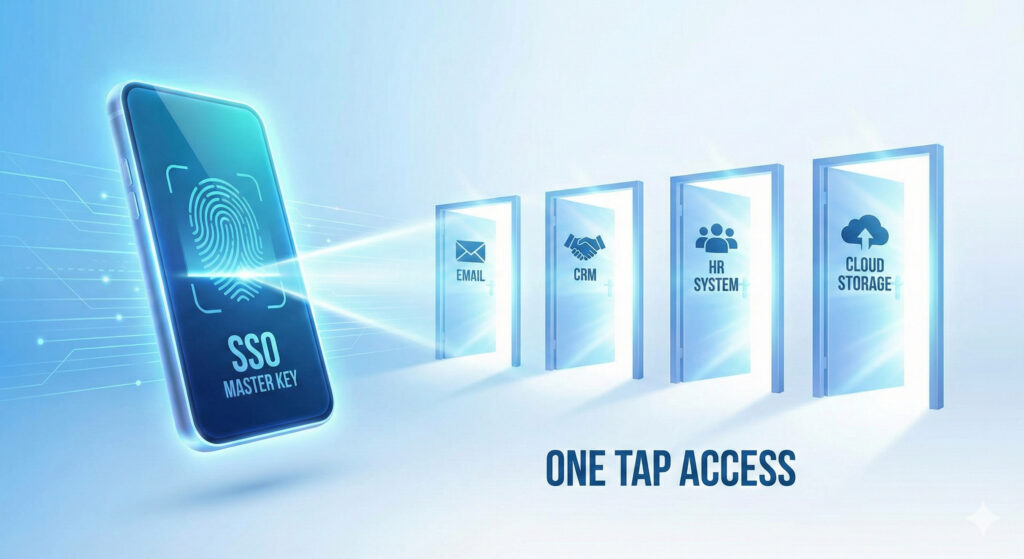
その代わり、設定次第で「ログインの回数を大きく減らせる」環境を提供する。
Microsoft Entra ID(旧Azure AD)やOktaなどのIdP(Identity Provider)を導入してSSOを連携させれば、セッションの設定次第で、スマホでの認証をまとめて済ませ、SalesforceもZoomもSlackも、個別のパスワード入力なしで使えるようにできる。
「MFAは面倒だが、パスワードを10個覚えなくていいならマシか」
ユーザーにそう思わせたら、情シスの勝ちだ。
Action:今週のタスク
高価なIdPを買う前に、今すぐできることがある。
次回予告:
IDを固め、入り口を守った。しかし、ディランは気づく。
「正常なIDを持った正規のユーザーが、悪意を持って(あるいは過失で)変な動きをしたら?」
ログを見なければ、脅威は見えない。
👉 Vol.5 【運用編】「見えないものは守れない」 に続く。
👉『Project Zero Trust』特集トップへ戻る
最終更新:2026年10月1日(出版社の公開資料と公的資料・一次情報に基づき事実関係を修正)