【PR】本記事には、書籍『Project Zero Trust』のアフィリエイトリンク(Amazon)を含みます。
本記事の進行台本・シナリオ・質問リストは、George Finney『Project Zero Trust』(Wiley、2022年)の章題を手がかりに運営者が作成したもので、本の原文の引用や、本に載っているシナリオではありません。
『Project Zero Trust』の目次には、「Chapter 10: The Tabletop Exercise」という章があります(Wiley、書籍の目次)。会議室で行う「机上演習(Tabletop Exercise)」は、大きなシステム投資をしなくても始められる取り組みです。
本の章題を手がかりに、運営者が演習の場面を脚色して描いた翻案は、【物語連載】Vol.6 文化編で紹介しています。
しかし、いざ日本企業でこれをやろうとすると、「何を話せばいいかわからない」「白けて終わる」というのが関の山です。
そこで今回は、情シス担当者がファシリテーター(司会)となり、役員・部長陣を「良い意味で追い詰める」ための台本を運営者が用意しました。
プリントアウトして、次回の定例会議で30分ほど時間を取り、短時間版として試してみてください。
この記事は『Project Zero Trust』特集の一部です。全記事一覧はこちら↓
シナリオ1:CEOのPC紛失(初級編)
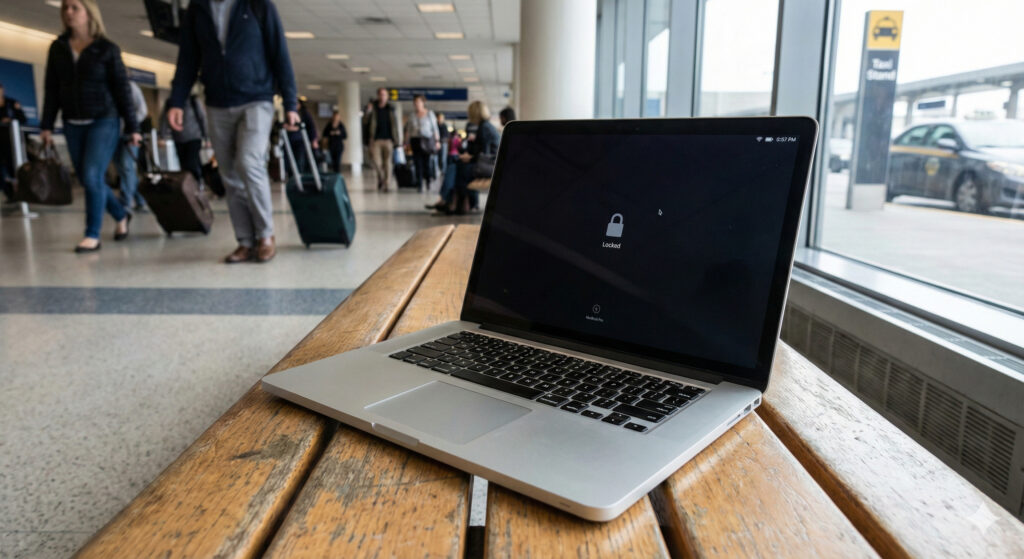
【設定】
金曜日の夜22時。社長が会食帰りのタクシーに、会社貸与のノートPCを置き忘れました。PCには未発表のM&A資料が入っています。社長は酔っており、パスワードメモをPCケースに入れていた可能性があります。
【ファシリテーター(あなた)の台詞】
「さて、社長から『PCをなくした』と電話がありました。今、22時15分です。ここからどう動きますか?」
【意地悪な質問リスト(Injects)】
【狙い】
「スピード(ワイプ)」を取るか、「証拠保全/発見の可能性」を取るか。正解はありません。「誰がその決断の責任を取るか」をあぶり出すのが目的です。
シナリオ2:ランサムウェア感染(上級編)
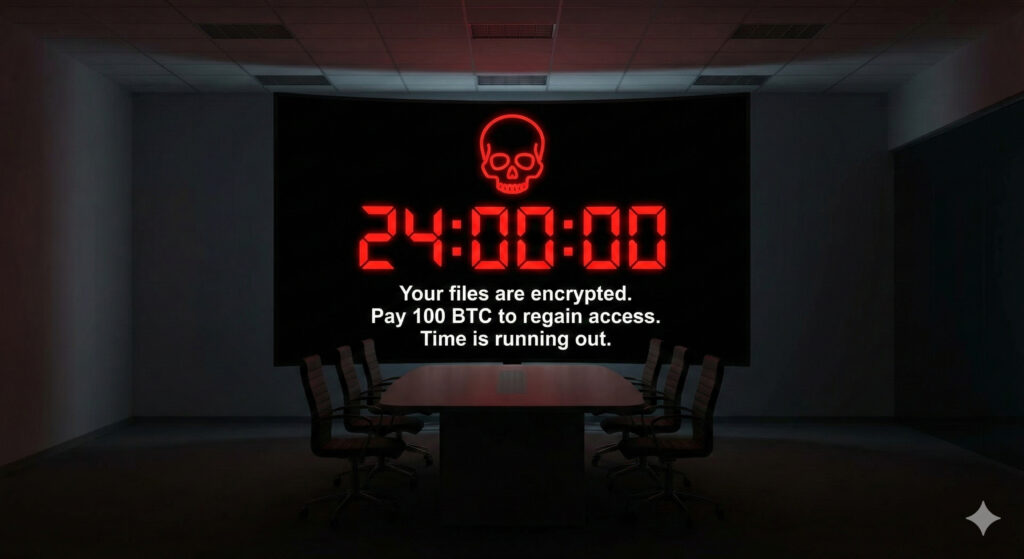
【設定】
月曜日の朝9時。基幹システムの画面が赤くなり、「全てのデータを暗号化した。48時間以内に1億円払え。支払わなければ顧客データをダークウェブに公開する」と表示されています。
【ファシリテーター(あなた)の台詞】
「画面はロックされました。業務は一切できません。犯人からのカウントダウンが進んでいます。さあ、どうしますか?」
【意地悪な質問リスト(Injects)】
【狙い】
技術的な復旧よりも、「事業継続(BCP)」と「対外コミュニケーション(Crisis Comm)」の準備不足を露呈させます。
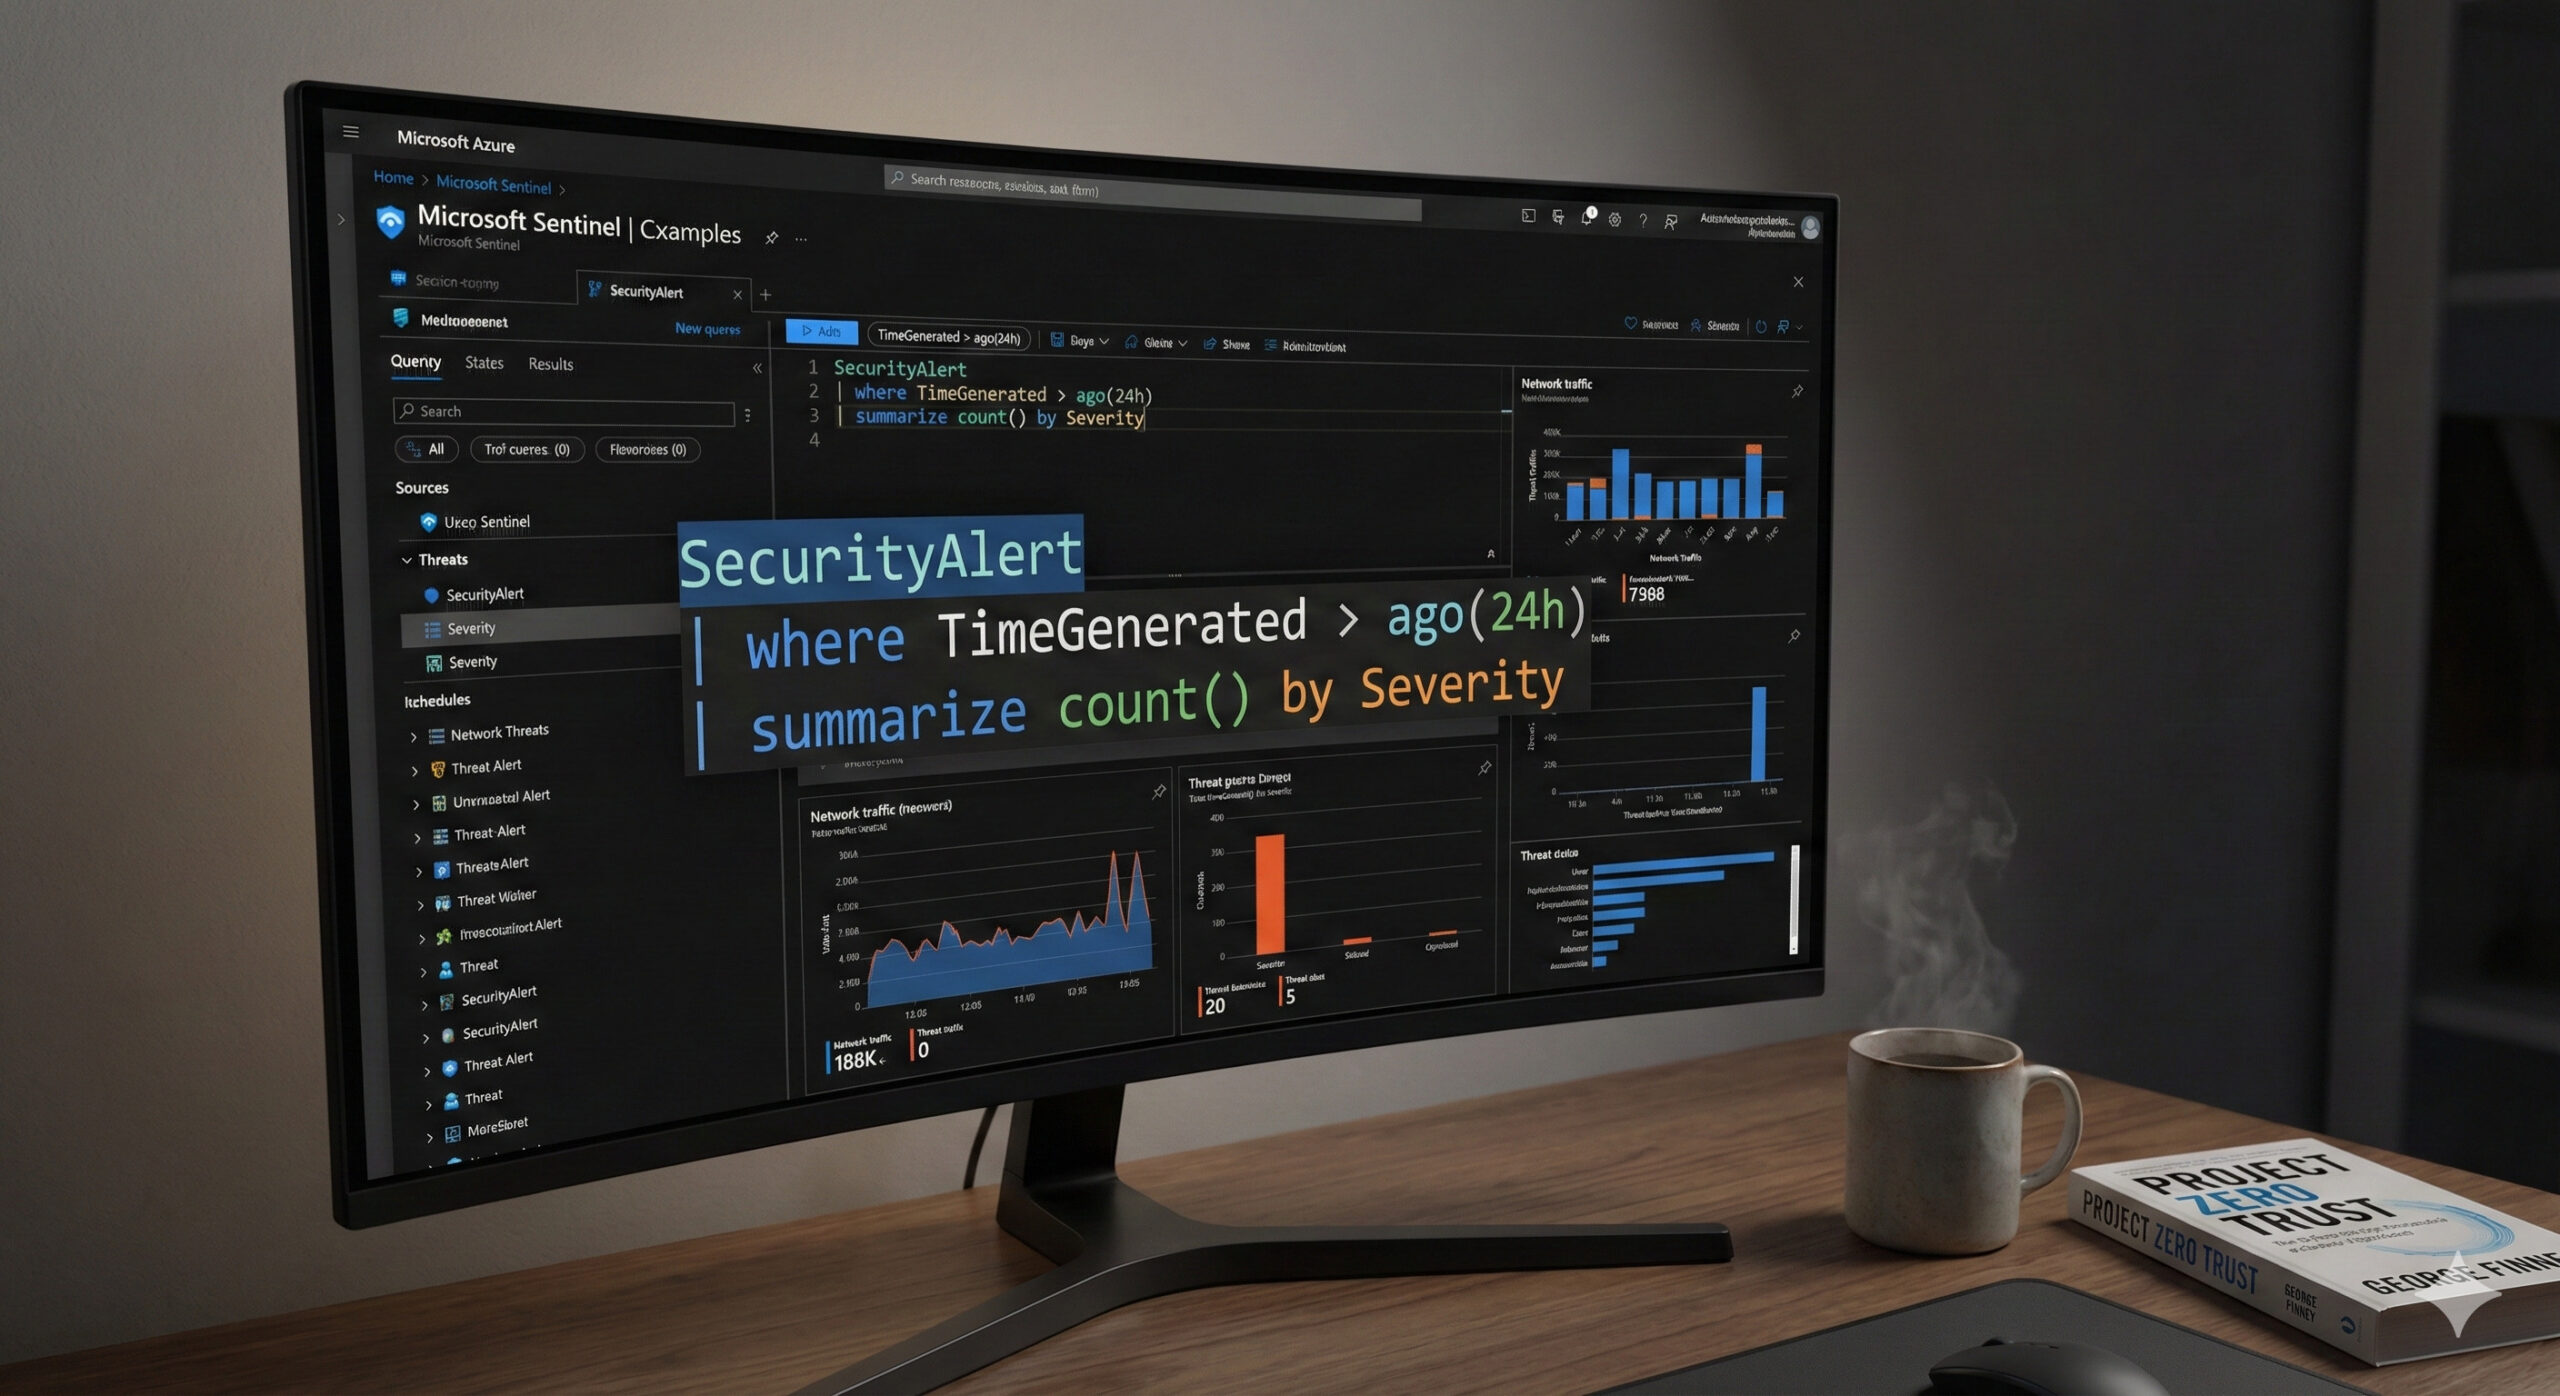
異変にいち早く気づくための監視の仕組みは、技術補講の連載Vol.5(当サイトの翻案)で描いた「3つの監視ダッシュボード」をMicrosoft Sentinelで作る記事で紹介しています。
まとめ:失敗こそが成功
おそらく、最初の演習は「沈黙」か「責任のなすりつけ合い」で終わるでしょう。
それでいいのです。
ファシリテーターの最後の一言はこうです。
「これが訓練で本当によかったです。本番までに、今日出た課題(連絡網がない、権限が不明)を潰しておきましょう」
この一言で、あなたの評価は「パソコン係」から「リスク管理の参謀」へと変わります。
外部への費用をかけずに始められる演習です。ぜひ試してみてください。
👉『Project Zero Trust』特集トップへ戻る
最終更新:2026年10月1日(出版社の公開資料と一次情報に基づき事実関係を修正)