国内では、病院・製造業・港湾・物流・出版・食品・通販と、業種を問わずランサムウェアの被害が起きています。被害を受けた組織が公表した侵入経路には、VPN機器などのリモート接続機器と、保守や業務の委託先が関わるものが多く見られます。
本記事では、被害を受けた組織の公式発表と調査報告書で確かめられた10件を一覧にし、共通点と、中小企業が自社で確かめることをまとめます。数字や原因は各組織が公表した範囲で書き、報道だけで伝えられている攻撃者の名前などは載せていません。
国内のランサムウェア被害の状況
ランサムウェアの被害は減っておらず、被害の半数以上は中小企業です。 警察庁の「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月公表)によると、2026年1〜6月のランサムウェアの被害報告は123件で、半期としては統計を取り始めてから最も多くなりました。123件のうち79件は中小企業でした。
同じ統計で、感染経路について有効な回答があった36件のうち、VPN機器が18件、リモートデスクトップが9件でした。バックアップからの復元結果について有効な回答があった40件のうち、復元できたのは11件で、29件は復元できませんでした。
国内の主な被害事例一覧(10件)
被害を受けた組織の公式発表で確かめられた10件を、新しい順に並べました。 数字は各組織が公表した値です。公表されていない項目は「公表なし」としています。
| 時期 | 組織(業種) | 止まった業務と期間 | 情報流出(公表の範囲) | 公表された侵入経路 |
|---|---|---|---|---|
| 2025年10月 | アスクル(通販・EC) | 受注・出荷が停止。主要なECサービス機能は2026年2月に障害前の水準へ | 事業所向けのお客様情報の一部 約59万件など、4区分で流出(2025年12月12日時点) | 多要素認証を適用していなかった業務委託先向けの管理者アカウント |
| 2025年9月 | アサヒグループホールディングス(酒類・飲料・食品) | 国内の受注・出荷が停止。物流業務全体の正常化は2026年2月 | 漏えいのおそれがある個人情報を5区分で公表(2026年7月17日公表) | 拠点のネットワーク機器を経由し、パスワードの脆弱性をついて管理者権限を奪取 |
| 2024年9月 | 関通(物流) | 入出庫に関わる複数のシステムが停止。3日後に一部業務を再開 | 漏洩の事実は確認されていない | 外部ネットワークとの接続口 |
| 2024年6月 | KADOKAWA(出版・Webサービス) | ニコニコのサービス全般が停止。2024年8月5日にニコニコ動画などが再開し(ドワンゴ)、9月以降に概ね全面的に復旧(決算短信) | 261,956人(2024年11月1日時点) | フィッシングなどで従業員のアカウント情報が窃取されたと推測 |
| 2024年5月 | イセトー(印刷・発送の受託) | 情報処理センターと全国の営業拠点の端末・サーバが暗号化 | 委託元の個人データ 合計3,076,477人(個人情報保護委員会) | VPN機器経由で侵入。個人情報保護委員会は、不十分な脆弱性管理とパスワード管理が原因となった可能性が高いとしている。VPN機器は2021年4月以降更新されていなかった |
| 2024年5月 | 岡山県精神科医療センター(精神科病院) | 電子カルテが完全に停止。発生から90日で完全復旧 | 患者情報 最大約4万人分が流出のおそれ | 保守用のSSL-VPN装置からの侵入と推測(辞書攻撃・資格情報の購入・装置の脆弱性のいずれかで、特定されていない) |
| 2023年7月 | 名古屋港統一ターミナルシステム(港湾運送) | 名古屋港の全コンテナターミナルが停止。約2日半後に作業再開 | 外部への情報漏洩の形跡は確認されていない(2023年7月26日時点) | リモート接続機器の脆弱性(名古屋港運協会)。国土交通省の資料は、経路を断定できないとしつつ、VPN機器からの侵入と見るのが適切としている |
| 2022年10月 | 大阪急性期・総合医療センター(急性期病院) | 診療システム全体の復旧に73日 | 個人情報漏洩の可能性は極めて低い(2023年3月28日時点) | 給食事業者側に情報基盤構築事業者がリモート保守のために設置したVPN機器の脆弱性を用いて侵入したと推定(漏洩・公開されていたID・パスワードで侵入した可能性もある) |
| 2022年2〜3月 | 小島プレス工業(自動車部品製造) | 全システムが停止し、トヨタ自動車の国内全14工場28ラインが1日停止 | 外部へ持ち出された形跡は確認されていない(第1報時点) | 子会社が特定の外部企業との通信に使っていたリモート接続機器の脆弱性 |
| 2021年10月 | つるぎ町立半田病院(公立病院) | 電子カルテなどが暗号化。通常診療の再開まで約2か月 | 漏洩は可能性の域を出なかった(報告書) | VPN装置の脆弱性 |
事例ごとの要点
各事例を、組織が公表した範囲で短くまとめます。当サイトに詳しい記事がある4件は、記事へのリンクを付けています。
アスクル(2025年10月)
アスクルは2025年10月19日の午前にランサムウェアによる攻撃を検知し、「ASKUL」「ソロエルアリーナ」「LOHACO」の受注・出荷業務を止めました。同社の調査では、例外的に多要素認証を適用していなかった業務委託先向けの管理者アカウントのIDとパスワードが漏洩し、侵入に使われたとしています。
攻撃者とは接触せず、身代金の支払いも交渉もしていないと公表しました。2026年5月期の決算では、システム障害対応費用51億8百万円を特別損失に計上しています。詳しくはアスクルの事例記事にまとめています。
アサヒグループホールディングス(2025年9月)
アサヒグループホールディングスでは、2025年9月29日の午前7時ごろにシステム障害が発生し、国内グループ各社の受注・出荷業務などが止まりました。同社は、障害発生の約10日前に外部の攻撃者が拠点のネットワーク機器を経由して侵入し、パスワードの脆弱性をついて管理者権限を奪ったと公表しています。物流業務全体は2026年2月までに正常化しました。
2025年の業績への影響として、棚卸資産廃棄減・評価損、システム復旧人件費、広告販促キャンセル費などの概算として約170億円を示しています(このほかに売上減少の影響があります)。詳しくはアサヒの事例記事にまとめています。
関通(2024年9月)
物流代行の関通では、2024年9月12日18時ごろからサーバで障害を検知し、入出庫に関わる複数のシステムが止まりました。同社は外部ネットワークとの接続口からの侵入だったと公表し、情報漏洩の事実は確認されていないと報告しています。
売上損失や対応費用を含めた被害額は約17億円で、2025年2月期にはサイバー攻撃関連を中心に12億31百万円の特別損失を計上しました。詳しくは関通の事例記事にまとめています。
KADOKAWA(2024年6月)
KADOKAWAでは、2024年6月8日の午前3時30分ごろにグループの複数のサーバーにアクセスできない障害が起き、「ニコニコ動画」「ニコニコ生放送」などのサービスが止まりました。2024年8月5日にニコニコ動画などが再開し(ドワンゴ)、9月以降に概ね全面的に復旧したとしています(決算短信)。
同社が公表した社外のセキュリティ専門企業の調査では、フィッシングなどで従業員のアカウント情報が窃取されたことが根本原因だと推測されています。
外部への漏洩を確認した個人情報は261,956人分(2024年11月1日時点。8月5日時点では254,241人分)で、2025年3月期の決算でシステム障害対応費用として特別損失2,413百万円を計上しました。詳しくはKADOKAWAの事例記事にまとめています。
イセトー(2024年5月)
金融機関や自治体などから通知書の印刷・発送を受託していたイセトーでは、2024年5月26日に複数のサーバーとPCが暗号化されていることを確認しました。
VPN機器経由で侵入されたもので、個人情報保護委員会は、不十分な脆弱性管理とパスワード管理が原因となった可能性が高いとしています。VPN機器は2021年4月以降アップデートされていなかったとも指摘しています。漏えいした委託元の個人データは合計3,076,477人分で、被害は委託元の多くの企業・自治体に広がりました。
岡山県精神科医療センター(2024年5月)
岡山県精神科医療センターでは、2024年5月19日に電子カルテを含む病院情報システムがサイバー攻撃を受け、本院と診療所の電子カルテが完全に止まりました。調査報告書は、保守用のSSL-VPN装置からの侵入と推測しています(辞書攻撃・資格情報の購入・装置の脆弱性のいずれかで、特定されていない)。この装置の脆弱性は2018年の設置以降修正されておらず、推測されやすいIDとパスワードも使い回されていました。
患者情報は最大約4万人分が流出したおそれがあり、病院情報システムの完全復旧まで90日かかりました。身代金は支払わず、攻撃者との連絡や交渉もしていないとしています。
名古屋港統一ターミナルシステム(2023年7月)
2023年7月4日の午前6時30分ごろから、名古屋港の全コンテナターミナルで使うシステムに障害が起き、ランサムウェアへの感染と判明しました。データセンター内の全サーバーが暗号化され、7月6日18時15分に全ターミナルで作業を再開するまで、約2日半止まりました。
名古屋港運協会はリモート接続機器の脆弱性から不正アクセスを受けたと考えられるとしていますが、国土交通省の委員会の資料は、ログの解析が難しく感染経路は断定できないとしつつ、VPN機器からの侵入が行われたものと見ることが適切としています。国土交通省の推計では、搬入・搬出に影響したコンテナは約2万本でした。
大阪急性期・総合医療センター(2022年10月)
大阪急性期・総合医療センターでは、2022年10月31日にサイバー攻撃による大規模なシステム障害が起き、電子カルテを含むサーバーの大部分が暗号化されました。調査委員会の報告書によると、侵入口は院外の給食事業者側にあり、攻撃者は情報基盤構築事業者がリモート保守のために設置したVPN機器の脆弱性を用いて侵入したと推定されています。漏洩・公開されていたID・パスワードで侵入した可能性もあるとしています。
基幹システムの再稼働に43日、部門システムを含む診療システム全体の復旧に73日かかり、2023年1月11日に診療機能が完全に復旧しました。報告書は、調査・復旧費用で数億円以上、診療制限に伴う逸失利益として十数億円以上を見込んでいます。
小島プレス工業(2022年2〜3月)
トヨタ自動車の国内仕入先である小島プレス工業では、2022年2月26日20時過ぎにサーバーやPCへの攻撃を受けた痕跡が確認され、ランサムウェアで一部のデータが暗号化されました。全システムを止めた影響で、トヨタ自動車は3月1日に国内全14工場28ラインの稼働を停止し、翌3月2日に再開しました。
侵入口は、子会社が特定の外部企業との専用通信に独自に使っていたリモート接続機器の脆弱性でした。取引先1社の被害が、部品の供給網を通じて完成車メーカーの生産まで止めた事例です。
つるぎ町立半田病院(2021年10月)
徳島県のつるぎ町立半田病院では、2021年10月31日の未明にサイバー攻撃を受け、電子カルテなどが暗号化されました。有識者会議の調査報告書は、ランサムウェアは LockBit2.0 で、VPN装置の既知の脆弱性を悪用して侵入したと考えられるとしています。
救急や新規患者の受け入れを一時中止し、2022年1月4日の通常診療の再開まで2か月余りかかりました。病院は身代金を支払っていません。
事例に共通すること
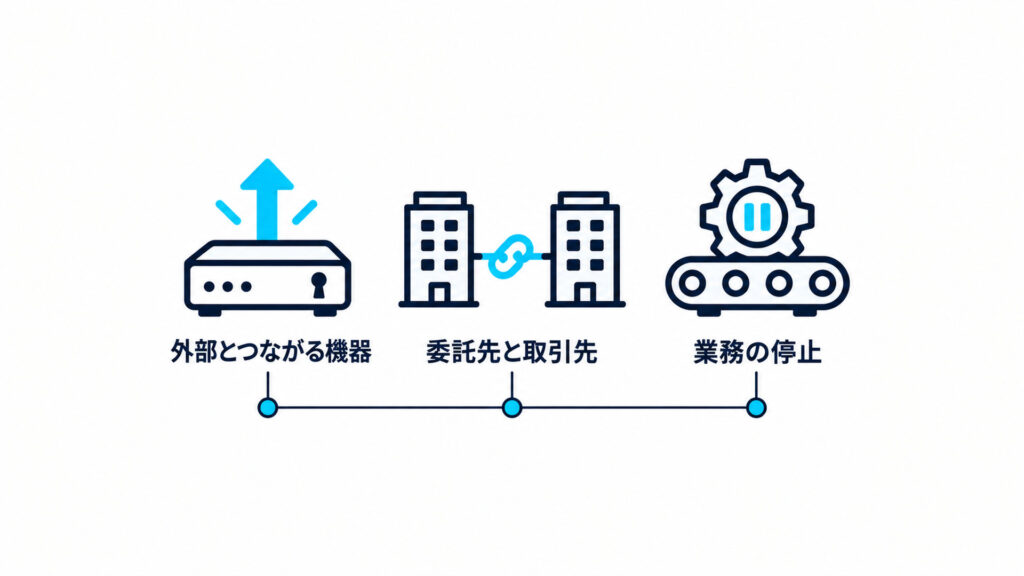
10件の多くで、外部とつながる機器や、委託先・取引先との接続が入り口になっていました。 公表された内容を、次の3つの観点で並べます。
| 組織 | 外部とつながる機器(VPN・リモート接続など) | 委託先・保守・取引先が関わる | 業務の停止 |
|---|---|---|---|
| アスクル | — | 委託先向けの管理者アカウント | 2025年10月19日に停止、主要EC機能は2026年2月13日に障害前の水準へ |
| アサヒグループHD | 拠点のネットワーク機器 | — | 2025年9月29日に停止、物流業務全体は2026年2月までに正常化 |
| 関通 | 外部ネットワークとの接続口 | — | 3日後に一部再開 |
| KADOKAWA | — | — | 2024年8月5日にニコニコ動画などが再開し、9月以降に概ね全面的に復旧 |
| イセトー | VPN(未更新) | 委託を受けた側として被害。委託元に情報漏えいの被害が広がった | 復旧完了日の公表なし |
| 岡山県精神科医療センター | 保守用のSSL-VPN装置(侵入経路と推測) | 保守用の接続 | 完全復旧まで90日 |
| 名古屋港 | リモート接続機器(協会)。国交省資料は経路を断定できないとしつつ、VPN機器からの侵入と見るのが適切とする | NUTSの保守用VPN(国交省資料) | 約2日半 |
| 大阪急性期・総合医療センター | VPN機器(推定) | 給食事業者側に情報基盤構築事業者がリモート保守用に設置 | 完全復旧まで73日 |
| 小島プレス工業 | リモート接続機器 | 子会社が外部企業との通信用に使用。取引先の工場が停止 | トヨタの工場が1日停止 |
| 半田病院 | VPN装置 | 医療機器のメンテナンス等で接続するVPN(報告書) | 通常診療の再開まで約2か月 |
ここから、次の3つの共通点が読み取れます。
- 外部とつながる機器が入り口になる:10件のうち6件で、VPN装置やリモート接続機器が侵入経路(またはその可能性が高い)として公表されています(半田病院・小島プレス工業・大阪急性期・名古屋港・岡山県精神科医療センター・イセトー)。脆弱性の悪用と報告書が考えているもの、パスワードの問題が指摘されたものがあり、機器が更新されていなかったと指摘された例もあります。
- 委託先・取引先との接続が入り口や被害の広がりになる:保守用の接続や委託先のアカウントが侵入口になった例(推定を含む。大阪急性期・岡山県精神科医療センター・アスクル)があります。取引先の被害が発注側の業務まで止めた例(小島プレス工業)と、委託を受けた会社の被害が委託元に情報漏えいとして広がった例(イセトー)もあります。
- 業務の停止は1日から数か月に及ぶ:止まった期間は、トヨタの工場の1日停止や関通の3日後の一部再開から、病院の2〜3か月まで幅があり、アサヒやアスクルでは翌年2月まで正常化しませんでした。
事例から自社で確かめること
事例と同じ入り口が自社にもないかを、次の順に確かめてください。 どれも中小企業のひとり情シスが、今日から点検を始められる項目です。
- VPN機器・リモート接続機器:社内にあるVPN装置やリモート接続機器を洗い出し、ファームウェアが最新か、使っていない機器が残っていないかを確かめます。
- 保守業者・委託先の接続:保守業者が設置した機器や、委託先に発行したアカウントを一覧にし、多要素認証が適用されているか、使い終わったものが残っていないかを確かめます。
- パスワード:管理者アカウントで、推測されやすいパスワードや使い回しがないかを確かめます。
- バックアップ:ネットワークから切り離したバックアップがあるか、実際に戻せるかを確かめます。警察庁の統計でも、バックアップから復元できなかった例が多くあります。
- 止まったときの手順と連絡先:誰が止める判断をし、どこに連絡するかを決めておきます。
予防の進め方はバックアップの3-2-1ルールとゼロトラストとはで、感染が疑われたときの手順はランサムウェア感染時の初動ガイドで解説しています。
よくある質問
- Q最近の日本のランサムウェア被害事例は?
- A
2025年には、アサヒグループホールディングス(9月)とアスクル(10月)が被害を公表し、どちらも受注・出荷が長期間止まりました。2024年にはKADOKAWA、関通、イセトー、岡山県精神科医療センターなどの被害が公表されています。
- Q中小企業もランサムウェアに狙われますか?
- A
狙われます。警察庁の統計では、2026年1〜6月のランサムウェアの被害報告123件のうち79件が中小企業でした。本記事の事例でも、取引先や委託先として被害を受けた会社の影響が、発注側の大企業まで広がっています。
- Qどこから侵入されることが多いですか?
- A
VPN機器とリモート接続機器が多く、警察庁の統計でも感染経路の回答36件のうち18件がVPN機器でした。本記事の10件でも、6件でVPN装置やリモート接続機器が侵入経路(またはその可能性が高い)として公表されています。
- Q被害を受けた組織は身代金を払ったのですか?
- A
本記事の事例では、半田病院・岡山県精神科医療センター・アスクルが、身代金を支払っていないと公表しています。名古屋港と小島プレス工業も、攻撃者に連絡していないと公表しています。
- Q被害額はどれくらいですか?
- A
公表されている例では、関通が被害額約17億円、KADOKAWAが特別損失2,413百万円、アスクルがシステム障害対応費用51億8百万円、アサヒグループホールディングスが棚卸資産の廃棄・評価損やシステム復旧の人件費などの概算として約170億円(売上減少の影響は別)を示しています。病院でも、大阪急性期・総合医療センターは逸失利益として十数億円以上を見込んでいます。
まとめ
国内のランサムウェア被害は、業種も規模も問わず起きています。被害を受けた組織が公表した内容からは、次の3点が共通して見えてきます。
- 入り口:VPN装置やリモート接続機器、委託先のアカウント
- 広がり:取引先の被害が発注側の業務を止めたり、委託元に漏えいが広がったりする
- 長さ:業務の再開まで1日から数か月かかる
自社のVPN機器・委託先の接続・バックアップを確かめることから始めてください。感染が疑われたときは初動ガイドの手順へ、データが戻らないときはデータ復旧業者の比較へ進んでください。
出典(2026年10月1日確認)
統計
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月公表) https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
アスクル
- 第1報(2025年10月19日) https://pdf.irpocket.com/C0032/w4ok/STuh/ai44.pdf
- 第13報「ランサムウェア攻撃の影響調査結果および安全性強化に向けた取り組みのご報告」(2025年12月12日) https://pdf.irpocket.com/C0032/PDLX/O3bg/N4O3.pdf
- 第18報(2026年2月13日) https://pdf.irpocket.com/C0032/YpwX/YPJ9/h35G.pdf
- 2026年5月期 決算短信(2026年7月3日) https://finance-frontend-pc-dist.west.edge.storage-yahoo.jp/disclosure/20260703/20260703587650.pdf
アサヒグループホールディングス
- 「サイバー攻撃による情報漏えいに関する調査結果と今後の対応について」(2025年11月27日) https://www.asahigroup-holdings.com/newsroom/detail/20251127-0104.html
- 「サイバー攻撃被害の再発防止策とガバナンス体制の強化について」(2026年2月18日) https://www.asahigroup-holdings.com/newsroom/detail/20260218-0101.html
- 「サイバー攻撃に係る漏えいのおそれがある個人情報について」(2026年7月17日) https://www.asahigroup-holdings.com/newsroom/detail/20260717-0101.html
- 2025年12月期 決算説明資料(2026年7月9日) https://www.asahigroup-holdings.com/ir_library_file/file/2025_presentation_4q.pdf
関通
- 第1報(2024年9月13日) https://www.kantsu.com/news/6573/ /第3報(2024年9月28日) https://www.kantsu.com/news/6615/ /情報漏洩調査結果(2024年10月18日) https://www.kantsu.com/news/6628/
- 2025年2月期 決算短信(2025年4月11日) https://production-mkdd-news.s3.ap-northeast-1.amazonaws.com/urn:newsml:tdnet.info:20250411513562/140120250411513562.pdf
- 関通ホールディングス プレスリリース(2025年7月16日) https://prtimes.jp/main/html/rd/p/000000098.000026898.html
KADOKAWA
- 【第2報】(2024年6月14日) https://group.kadokawa.co.jp/information/media-download/1338/fa5deb642248bb65/
- 「ランサムウェア攻撃による情報漏洩に関するお知らせ」(2024年8月5日) https://group.kadokawa.co.jp/information/media-download/1356/d3f77b589c58d083/
- 2025年3月期 決算短信(2025年5月8日) https://finance-frontend-pc-dist.west.edge.storage-yahoo.jp/disclosure/20250508/20250504530802.pdf
- 「2025年3月期 第2四半期 決算説明資料」(2024年11月7日) https://ssl4.eir-parts.net/doc/9468/ir_material_for_fiscal_ym10/166643/00.pdf
- ドワンゴ「8月5日15時、ニコニコが再開 新バージョン名は「帰ってきたニコニコ」」(2024年8月5日) https://dwango.co.jp/news/5137977441255424/
- ドワンゴ「~ニコニコ動画が8/5に再開、新バージョンに~ ニコニコの復旧状況およびサービス停止に伴う補償について」(2024年7月26日) https://dwango.co.jp/news/5075861812281344/
イセトー
- 「ランサムウェア被害の発生について」 https://www.iseto.co.jp/news/news_202405.html /「不正アクセスによる個人情報漏えいに関するお詫びとご報告」 https://www.iseto.co.jp/news/news_202410.html
- 個人情報保護委員会「株式会社イセトーに対する個人情報の保護に関する法律に基づく行政上の対応について」(2025年3月19日) https://www.ppc.go.jp/files/pdf/250319_houdou.pdf
岡山県精神科医療センター
- 「ランサムウェア事案調査報告書」(2025年2月13日) https://www.okayama-pmc.jp/wp-content/uploads/2025/02/24bb9b94f7eb10eff58b605c01c384ad.pdf
名古屋港
- 名古屋港運協会「NUTS システム障害の経緯報告」(2023年7月26日) https://meikoukyo.com/wp-content/uploads/2023/07/0bb9d9907568e832da8f400e529efc99.pdf
- 名古屋港運協会「名古屋港統一ターミナルシステムのシステム障害について」(2023年7月5日) https://meikoukyo.com/wp-content/uploads/2023/07/165c5b14bf0021d077a4852f0cb232b8.pdf
- 国土交通省 資料1-3「コンテナターミナルにおける情報セキュリティ対策等検討委員会 中間取りまとめ① 名古屋港のコンテナターミナルにおけるシステム障害を踏まえ緊急に実施すべき対応策について(案)」 https://www.mlit.go.jp/kowan/content/001633384.pdf
大阪急性期・総合医療センター
- 「情報セキュリティインシデント調査報告書」(2023年3月28日) https://www.gh.opho.jp/pdf/report_v01.pdf /概要版 https://www.gh.opho.jp/pdf/reportgaiyo_v01.pdf
小島プレス工業
- 「ウィルス感染被害によるシステム停止事案発生のお知らせ」(2022年3月1日) https://www.kojima-tns.co.jp/wp-content/uploads/2022/08/%E3%82%A6%E3%82%A3%E3%83%AB%E3%82%B9%E6%84%9F%E6%9F%93%E8%A2%AB%E5%AE%B3%E3%81%AB%E3%82%88%E3%82%8B%E3%82%B7%E3%82%B9%E3%83%86%E3%83%A0%E5%81%9C%E6%AD%A2%E4%BA%8B%E6%A1%88%E7%99%BA%E7%94%9F%E3%81%AE%E3%81%8A%E7%9F%A5%E3%82%89%E3%81%9B-2.pdf
- 「システム停止事案調査報告書(第1報)」(2022年3月31日) https://www.kojima-tns.co.jp/wp-content/uploads/2022/03/20220331_%E3%82%B7%E3%82%B9%E3%83%86%E3%83%A0%E9%9A%9C%E5%AE%B3%E8%AA%BF%E6%9F%BB%E5%A0%B1%E5%91%8A%E6%9B%B8%EF%BC%88%E7%AC%AC1%E5%A0%B1%EF%BC%89.pdf
- トヨタ自動車「2022年3月 国内工場の稼働について(2/28時点)」 https://global.toyota/jp/newsroom/corporate/36960974.html /「3/2(水)以降の国内工場における稼働再開について」 https://global.toyota/jp/newsroom/corporate/36964714.html
つるぎ町立半田病院
- 「徳島県つるぎ町立半田病院 コンピュータウイルス感染事案 有識者会議調査報告書」(2022年6月7日) https://www.handa-hospital.jp/topics/2022/0616/report_01.pdf