フォレンジック調査は、不正アクセスやランサムウェアの侵入原因と被害範囲を、PC・サーバー・ログから調べて報告書にまとめる調査です。
個人情報保護法などに基づく報告のために義務付けられているわけではありませんが、個人情報が漏れたおそれがあるときや、取引先への説明が必要なときは、頼む価値が高くなります。調査を頼む可能性があるなら、対象の機器の電源を切ったり再起動したりしないでください。
本記事は、被害を受けた企業向けの解説です。個人のスマートフォンの調査は扱いません。感染の直後で、まだ機器をネットワークから切り離していない場合は、先にランサムウェア感染時の初動対応7ステップを読んでください。
フォレンジック調査とは
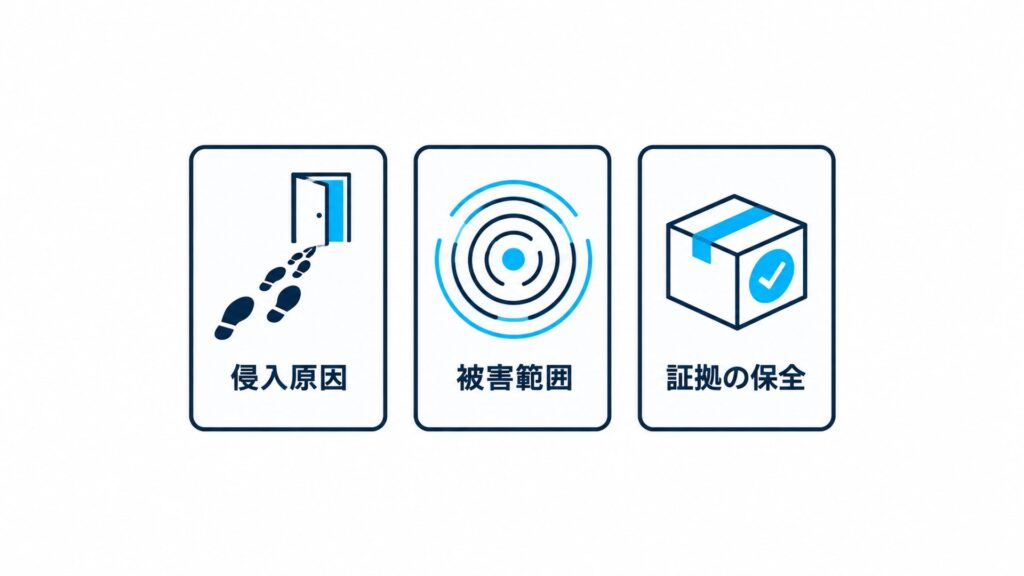
フォレンジック調査とは、攻撃を受けた機器やログを、記録を書き換えないように保全したうえで解析し、何が起きたかを明らかにする調査です。
個人情報保護委員会事務局や警察庁、IPAなどが参加する個人情報保護法サイバーセキュリティ連絡会の資料「不正アクセス発生時のフォレンジック調査の有効活用に向けた着眼点」(令和8年1月16日。以下「着眼点」)は、この言葉を「侵入原因・被害範囲を特定するために実施される詳細な調査活動」の意味で使っています。
IPAの「中小企業のためのセキュリティインシデント対応の手引き」も、調査の対象として、PCのハードディスク、メモリ内のデータ、サーバやネットワーク機器のログを挙げています。
何が分かり、何に使えるのか
着眼点は、調査会社にフォレンジック調査を頼むメリットとして、次の3つを挙げています。
| 分かること・できること | 何に役立つか |
|---|---|
| 侵入原因と被害範囲が明らかになる | 効果的な再発防止策につながる |
| 専門家の客観的な分析を書いた報告書が手に入る | 経営層、取引先、顧客、監督官庁などへの説明がしやすくなる |
| 証拠になり得るログなどを集めて保全できる | 訴訟に備えられる |
ログが残っていないと分からないこともある
調査で何が分かるかは、残っている記録しだいです。着眼点は、報告書の証拠としての価値は前提となるログの状況で大きく左右されるとし、ログを保存しない設定だった、暗号化されて復元できなかった、攻撃者に消されて確認できなかった、といった例を挙げています。
JPCERT/CCの「侵入型ランサムウェア攻撃を受けたら読むFAQ」も、ランサムウェアによってログ自体が暗号化され、使えないことがあると説明しています。着眼点は、分からなかった点は理由を、推測した点は推測であることと根拠を、報告書に書いてもらうよう求めています。
データ復旧との違い
データ復旧は「消えた・壊れたデータを取り戻す」作業で、フォレンジック調査は「何が起きたかを調べる」作業です。目的が違うので、ランサムウェアの被害ではどちらか一方だけで足りるとは限りません。
暗号化されたファイルを取り戻したい場合は、ランサムウェア被害からのデータ復旧方法で、バックアップからの復元や業者への依頼の順番を整理しています。
中小企業でもフォレンジック調査を頼むべき?判断の目安
フォレンジック調査は個人情報保護法などに基づく報告でも義務ではありませんが、「外部に説明しなければならない事情」があるなら、頼む価値は高くなります。 着眼点は、個人情報保護法などに基づいて報告を出す場面でも、専門の調査会社によるフォレンジック調査が義務付けられているわけではない、と明記しています。
一方で、着眼点は、原因や被害範囲の調査を自社で行うのが難しい場合に調査会社へ依頼することも有用だとし、実際に活用される事案も多いとしています。個人情報保護委員会の「ECサイトへの不正アクセスに関する実態調査」(令和4年3月16日)では、調査に協力した不正アクセス被害のECサイト運営事業者71社のうち96%(68社)が、外部機関で調査を行っていました。
頼む価値が高いケース
次のどれかに当てはまるなら、調査会社への相談を先に進めてください。
| 状況 | 頼む理由 |
|---|---|
| 個人情報が漏れた、または漏れたおそれがある | 報告の対象になる事態(後述)に当たる場合は、個人情報保護委員会への報告と本人への通知で、漏れた範囲を説明する必要がある |
| 取引先・顧客・親会社に説明を求められる | 第三者による報告書があると説明しやすい |
| 侵入口が分からない | 原因が分からないまま復旧すると、同じ経路でまた入られるおそれがある |
| 訴訟や警察への被害届を考えている | ログなどの証拠を、書き換えずに保全しておく必要がある |
| サイバー保険に入っている | 調査費用が補償の対象になっている場合がある(後述) |
反対に、1台のPCがウイルス対策ソフトの検知で止まり、個人情報の持ち出しやほかの機器への広がりがないと確かめられる場合は、詳しい調査まで頼まない判断もあります。ただし、「外部に送られた形跡がないから漏えいしていない」と自社だけで決めつけるのは危険です。迷ったら、相談だけでも先にしておくのが安全です。
一度に全部を頼まなくてもよい
着眼点は、期間とコストを考えて、すべての機器の調査を一度に頼む必要はなく、段階的に依頼することも有効だとしています。たとえば、最初に被害の状況とログを確かめる予備調査を頼み、その結果を見て、詳しく調べる機器を絞る進め方です。
調査会社は、フォレンジック調査のほかに、被害の封じ込め(被害の拡大を止める初期対応)などのサービスも扱っていることがあります。着眼点は、封じ込めまで頼みたい場合は、あらかじめそう伝えておく必要があるとしています。
調査を頼む前にやること・やってはいけないこと
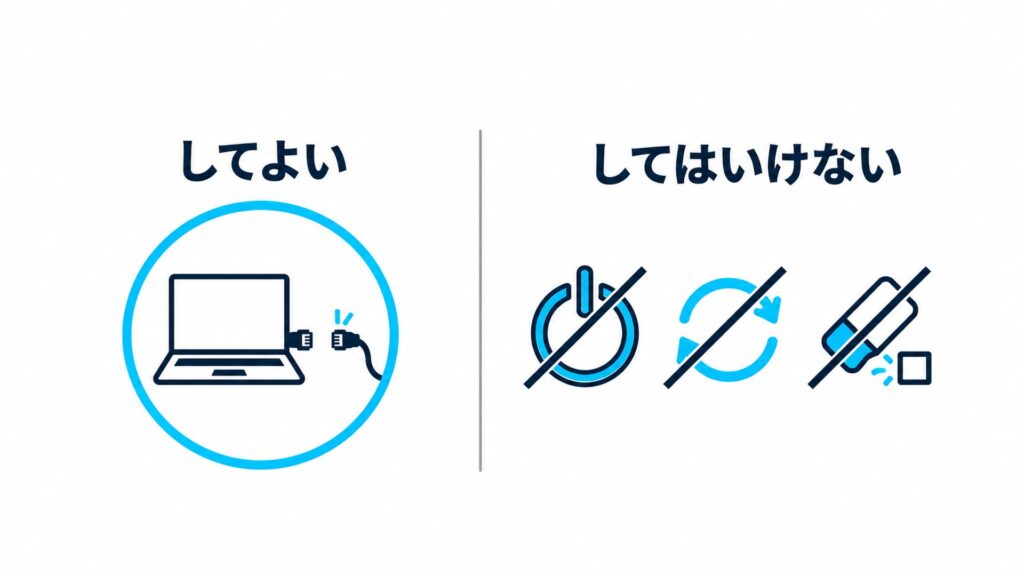
調査を予定している機器は、ネットワークから切り離すだけにして、それ以上は触らないでください。 着眼点は、調査を予定している機器について、してよい措置としてはいけない措置を次のように示しています。
| してよい | してはいけない |
|---|---|
| ネットワークからの隔離(有線・無線の切断) | 電源を切る、再起動する |
| ウイルススキャン | |
| 初期化、ソフトウェアの更新 |
IPAの手引きも、ネットワークの遮断や機器の隔離を行う一方で、電源を切るなどの不用意な操作で記録を消さないよう注意しています。不正アクセスを受けたサーバーは、証拠を保全するために内容を保存し、再発防止策を講じたうえで復旧する、としています。
あわせて、次のことを進めておくと、相談と見積もりが早くなります。
- バックアップの保護:残っているバックアップは、安全が確かめられるまでネットワークから切り離して守る(JPCERT/CCのFAQ)
- ログの確保:ファイアウォールやVPN装置などのログは、上書きされる前に保存しておく
- 構成と経過のメモ:ネットワークの構成図、被害に気づいた日時、誰が何をしたかを書き出す
- 委託先への連絡:機器の保守を外部に任せている場合は、委託先と連携して慎重に対応する(着眼点)
普段からの備えとして、着眼点は、調査に必要なログを少なくとも1年程度保管することが望ましいとしています(法令上保管が許される期間を超えてまで保管することを推奨するものではありません)。ログの保管や対応の準備は、中小企業のランサムウェア対策チェックリストで順番に確かめられます。
調査の流れと期間:報告書まで1か月以上かかることが多い
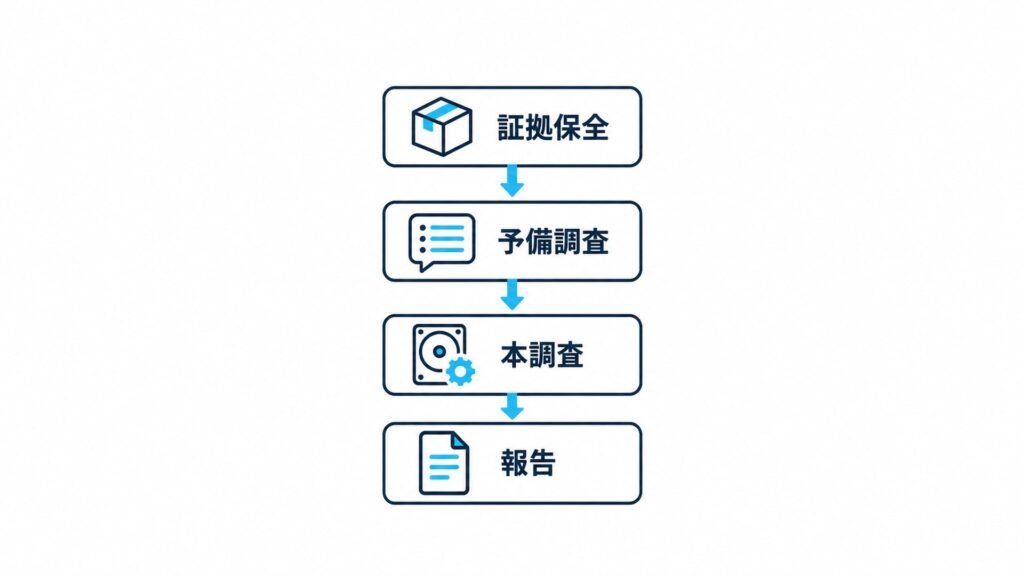
着眼点によると、調査は「証拠保全→予備調査→フォレンジック調査→報告」の順に進むのが一般的で、報告書を受け取るまでに1か月以上かかる例が多いとされています。 調査を頼む可能性があるなら、早めに相談するよう勧めています。
| 段階 | 主な内容(着眼点) |
|---|---|
| 1. 証拠保全 | 調査対象のデータや機器を保全する |
| 2. 予備調査 | ヒアリング、被害状況・ログの確認、調査範囲の決定 |
| 3. フォレンジック調査(本調査) | 調査対象のデータの復元・解析 |
| 4. 報告 | 調査報告書の作成、報告会 |
個人情報保護委員会への報告期限と並べて考える
個人情報が漏れたおそれがある場合、調査が終わるのを待っていると報告の期限に間に合いません。個人情報保護委員会のガイドライン(通則編)では、報告が必要な事態を知ったときの期限を次のように定めています。
| 報告 | 期限 |
|---|---|
| 速報 | 知ったあと速やかに(概ね3〜5日以内) |
| 確報 | 知った日から30日以内。不正の目的によるおそれがある漏えい等(不正アクセスなど)は60日以内 |
報告が必要になるのは、要配慮個人情報の漏えい、財産的な被害が生じるおそれがある漏えい、不正の目的によるおそれがある漏えい、本人の数が1,000人を超える漏えいで、いずれも「おそれ」を含みます。確報の期限(30日・60日)の計算には、土日祝日も含めます。
確報の時点で分からない事項は、分かりしだい追加で報告するとされています。報告そのものは個人情報保護委員会のウェブサイトの漏えい等の対応から行います。
フォレンジック調査の費用の目安と、金額が決まる要素
フォレンジック調査の費用は、主に調べる台数と範囲で変わります。 公表されている料金では、PC1台の初期調査は数万円台から始まります。 一方、公的な調査では、個人情報保護委員会の実態調査(令和4年)で、外部に委託した調査費用は100万円〜500万円が多く、特に200万〜249万円が多かったと報告されています。
この実態調査の対象は、平成30年4月から令和3年3月までに個人情報保護委員会へ漏えい等の報告を出したECサイトの運営事業者のうち、調査に協力した事業者です。日本損害保険協会も、中小企業向けのサイバー保険の解説で、小売業(従業員10名)の想定例の損害額の内訳に「事故原因調査費用 300万円」を挙げています。
金額を左右するのは、主に次の要素です。
- 台数と容量:調べる機器が多いほど、記録媒体の容量が大きいほど高くなる
- 調査の深さ:初期調査だけか、削除されたファイルや通信の履歴まで詳しく調べるか
- ログの量と残り方:サーバーやネットワーク機器のログまで調べるか
- 報告書の用途:社内向けか、取引先や監督官庁への提出用か、裁判用か
- 急ぎ・出張:特急対応や現地での作業があるか
公表されている料金の例
料金表を公開している調査会社は多くありません。2026年10月12日時点で、公式サイトに金額を載せていた例を挙げます。実際の金額は、機器の数や状態に応じた見積もりで決まります。
| 会社・サービス | 公表されている料金(税抜) | 条件 |
|---|---|---|
| リプラス「デジタルフォレンジック24」 | 初期調査・クローン保全:49,800円(512GBまで)、69,800円(1TBまで)、89,800円(2TBまで) | 機器1台あたり。この段階では証拠データは提出されない。2TB以上と複数台は別途見積もり |
| 同上 | 詳細調査:削除調査、履歴調査・不正漏えい調査 各149,800円、総合調査 249,800円 | 初期調査とセットで申し込む。オプションの特急49,800円・出張99,800円は、税区分の記載なし |
| Dr.セキュリティ「FFS」 | 基本料金20万円 | 3台まで。証拠保全(通常)5万円/台、報告書5万円(裁判向けの詳細版15万円)などは別料金 |
リプラスは2TB以上の機器や複数台を別途見積もりとしています。サーバーやネットワーク機器のログまで調べる場合は、各社に問い合わせて見積もりを取ることになります。料金を公表していない会社も多いので、2〜3社から見積もりを取り、作業内容と金額の内訳を比べてください。
サイバー保険で費用が出るか
サイバー保険に入っているなら、調査会社に頼む前に保険会社へ連絡し、調査費用が補償の対象かを確かめてください。 東京海上日動の「サイバーリスク保険」は、補償項目の1つに「原因・被害範囲調査費用」を設け、事故の原因と被害範囲の調査や証拠保全にかかる費用を対象としています。
同じ保険会社でもプランによって補償の範囲は違い、日本損害保険協会も補償内容は保険会社や商品によって異なると説明しています。自社の契約内容で確かめてください。
フォレンジック調査会社の選び方
調査会社は、公的機関や業界団体が公開している一覧から候補を探し、見積もりの段階で調査範囲と報告書の中身を確かめて選んでください。 調査会社の多くは自社のサービスを紹介するために情報を出しているので、1社の説明だけで決めないのが安全です。
公的な一覧で候補を探す
| 一覧 | 内容 |
|---|---|
| IPA「情報セキュリティサービス基準適合サービスリスト」 | 経済産業省の「情報セキュリティサービス基準」に適合したサービスの一覧。区分の1つが「デジタルフォレンジックサービス」(2026年10月9日更新) |
| JNSA「サイバーインシデント緊急対応企業一覧」 | サイバーインシデントの緊急対応を行う、日本ネットワークセキュリティ協会(JNSA)所属企業の一覧(2026年4月更新) |
着眼点も、調査会社の選び方としてIPAのサービスリストを紹介しています。ただし、IPAはリストのサービスの品質を保証していません。JNSAの一覧には料金が載っていないため、見積もりは各社に依頼します。
見積もりのときに確かめること
- 着手までの日数:いつ証拠保全に来られるか(出張・持ち込み・郵送のどれか)
- 調査の範囲:どの機器とどのログを調べるか、予備調査から段階的に頼めるか
- 報告書の中身:調査範囲とその根拠、ログの範囲、侵入の経路、被害の広がり、情報漏えいの有無、再発防止策が入るか(着眼点が報告書に入れるよう求めている項目)
- 報告書の用途:取引先や個人情報保護委員会への説明、裁判に使えるか
- 追加料金の条件:機器や調査項目が増えたときの費用、夜間・休日の料金
- 封じ込めや復旧の支援:調査以外にどこまで手伝ってもらえるか
暗号化されたデータの復旧も必要な場合は、調査とは別の業者に頼むこともあります。データ復旧業者の選び方はデータ復旧業者おすすめ7社の比較で整理しています。
警察・公的機関への相談
フォレンジック調査を頼むかどうかとは別に、警察と公的機関の窓口にも相談できます。 警察庁は、サイバー事案の通報や相談を受け付ける全国統一のオンライン窓口を設けており、被害届は最寄りの警察署等へ連絡するよう案内しています。
| 相談先 | 内容 |
|---|---|
| 警察(サイバー事案に関する通報等のオンライン受付窓口) | 被害の通報・相談。被害届は最寄りの警察署等へ |
| IPA 安心相談窓口(03-5978-7509、10時〜17時。土日祝日・年末年始を除く) | 主にウイルスや不正アクセスについての技術的な相談 |
| JPCERT/CC | インシデントの報告。対応の参考情報(ランサムウェアのFAQなど) |
JPCERT/CCのFAQは、相談先として警察やJNSAの一覧も案内しています。社内で誰が何を決めるかを普段から決めておく方法は、仮想CSIRTと机上訓練で紹介しています。
よくある質問
- Qフォレンジック調査で、どこまで分かりますか?
- A
残っている記録の範囲までです。 侵入の経路や被害の広がり、情報が持ち出されたかどうかを調べますが、ログが保存されていない、暗号化された、攻撃者に消されたといった場合は、特定できないことがあります。
- Qフォレンジック調査は自社でできますか?
- A
専門の道具と知識が必要なため、中小企業が自社だけで行うのは難しいのが実情です。 自社でできるのは、機器をネットワークから切り離し、電源を切らずに残すことと、ログや経過の記録を確保することです。
- Q期間はどのくらいかかりますか?
- A
報告書を受け取るまでに1か月以上かかる例が多いとされています(個人情報保護委員会などの連絡会の資料)。 着眼点は、期間とコストを踏まえて段階的に依頼することも有効としています。
- Q個人情報保護委員会への報告に、フォレンジック調査は必須ですか?
- A
必須ではありません。 着眼点は、個人情報保護法などに基づく報告で調査会社によるフォレンジック調査が義務付けられているわけではないと明記しています。ただし、漏れた範囲を説明するために調査が役立つ場面は多くあります。
- Q費用はサイバー保険で出ますか?
- A
契約によります。 原因や被害範囲の調査費用を補償項目に含む商品がありますが、補償の内容は保険会社やプランによって異なるため、調査会社に頼む前に保険会社へ確認してください。
- Q個人でも頼めますか?
- A
本記事は会社の被害を想定しています。 個人からの依頼を受け付けるかどうかは、各社に確認してください。
まとめ:調査を頼むかは「説明する必要があるか」で決める
フォレンジック調査は個人情報保護法などに基づく報告のための義務ではありませんが、個人情報の漏えいのおそれや取引先への説明がある被害では、早めに相談しておくと報告の期限にも間に合わせやすくなります。
- 調査を頼む可能性がある機器は、ネットワークから切り離すだけにして、電源を切らない
- 報告書まで1か月以上かかる例が多いので、個人情報保護委員会への速報(概ね3〜5日以内)は調査の完了を待たずに出す
- 費用は台数と範囲で決まる。段階的に頼み、2〜3社の見積もりを比べる
- 調査会社はIPAのサービスリストやJNSAの一覧から探し、報告書の中身を見積もりの段階で確かめる
- サイバー保険に入っているなら、頼む前に補償の対象か確認する
被害を受けた他社がどう対応したかは、日本企業のランサムウェア被害事例まとめで、公式発表をもとに整理しています。
※本記事は、2026年10月12日時点の公開情報をもとにした一般的な情報提供です。個人情報保護委員会への報告が必要かどうか、訴訟への備えなど個別の判断は、弁護士や個人情報保護委員会の窓口に確認してください。料金は各社の公表時点の最低料金で、実際の金額は見積もりで決まります。