【PR】本記事には、データ復旧サービス(デジタルデータリカバリー)へのアフィリエイト広告のリンクを含みます。
ランサムウェアで暗号化されたデータを戻す手段は、感染していないバックアップ、無料の復号ツール、データ復旧業者、システムの作り直しの4つです。
警察庁の統計では、2025年にバックアップから復元できたのは回答の約2割で、復元できなかった理由で最も多いのはバックアップの暗号化・消去でした。本記事では、手段の選び方、戻す前に確かめること、復旧の順番をまとめます。感染に気づいた直後の対応がまだなら、先にランサムウェア感染時の初動ガイドを読んでください。
復旧を始める前に済ませておくこと
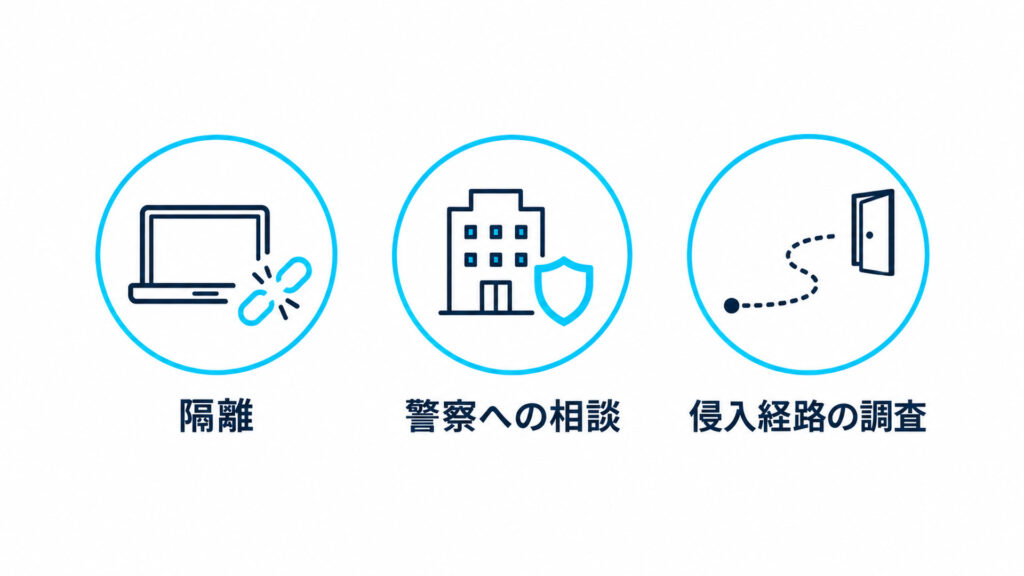
データを戻す作業は、感染した機器の隔離と、侵入経路の調査を始めてからにしてください。 警察庁は、感染した機器をネットワークから隔離し、調査に必要なログが消えることがあるため電源は落とさないよう求めています。
あわせて、次の3つが済んでいるかを確かめます。
- 警察への相談:最寄りの警察署かサイバー犯罪相談窓口に通報・相談する。警察庁は、初動対応の支援や復号ツールの案内ができる場合があるとしています。
- 侵入経路の調査:感染が確認されていない端末・サーバーも含めて、侵入の痕跡を調べる。
- パスワードの変更:攻撃者がアクセスした可能性のあるPC・サーバー・ネットワーク機器のパスワードを変える。
JPCERT/CCは、侵入経路を塞がないまま復旧すると、復旧後に別の攻撃を受けるおそれがあるとして、復旧の前に侵入経路として考えられる原因すべてに対処するよう勧めています。
データを戻す4つの手段と選び方
感染していないバックアップがあれば、まずバックアップから戻すことを考えてください。 国家サイバー統括室が掲載しているガイダンスも、バックアップと復号ツールの両方が使えるなら、バックアップのほうが早いかもしれないとしています。
状況ごとに選ぶ手段は、次のとおりです。
| 状況 | 選ぶ手段 | 注意点 |
|---|---|---|
| 侵入より前の時点の、感染していないバックアップがある | バックアップから戻す | 侵入経路を塞ぎ、バックアップが無事かを確かめてから戻す |
| ランサムウェアの種類が分かり、対応する復号ツールが公開されている | 無料の復号ツールを使う | 一部の種類・バージョンにしか対応しない。すべてのファイルが戻るとは限らない |
| バックアップも暗号化された、NAS・RAIDが壊れた、社内で解析できない | データ復旧業者に相談する | 暗号化されたデータに対応できるかと料金を、見積もりで確かめる |
| どの手段でも戻らない | システムを作り直す | 機器やデータの復旧をあきらめ、作り直す(IPAの手引き) |
| 身代金を払って復号鍵を受け取る | 選ばない | 支払ってもデータが戻る保証はない(警察庁・JPCERT/CC) |
JPCERT/CCは、暗号化されたファイルは通常復号が難しく、バックアップがないファイルは復旧が難しいという前提で、別の手段での事業継続を考えるのが一般的だとしています。身代金を払うべきかの考え方は、ランサムウェアの身代金は払うべき?で解説しています。
バックアップから戻す前に確かめること
バックアップは、戻す前に「感染していないか」「どの時点のものか」を確かめてください。 警察庁の統計では、2025年にバックアップを取っていた組織は回答116件のうち105件でしたが、復元できたのは回答99件のうち20件でした。
復元できなかった理由(回答72件)は、「バックアップの暗号化・消去」が48件、「運用不備」が19件です。2026年1〜6月も、復元できたのは回答40件のうち11件でした。
戻す前に、次の5点を確かめます。
- 侵入経路が塞がっているか:VPN機器の更新などが済む前に戻すと、同じ経路で再び侵入されるおそれがあります(警察庁・JPCERT/CC)。
- 管理者のパスワードを変えたか:攻撃者が使った可能性のあるアカウントを、そのままにしていないか。
- どの時点のバックアップか:攻撃者が侵入したのが暗号化より前の場合もあるため、侵入経路の調査で分かった時期より前のものかを確かめる。
- バックアップ自体が無事か:国家サイバー統括室が掲載しているガイダンスは、バックアップも侵害されている可能性があるとしています。IPAの手引きは、PCに常時接続していたバックアップ装置は暗号化されている場合があるとしています。
- 無事なバックアップを守ったか(自動のバックアップを止める・切り離すなど):JPCERT/CCは、自動バックアップによって、被害を免れた有効なバックアップが上書きされて消えるおそれがあるとして、バックアップを保護するよう勧めています。
次に同じ被害を受けたときに戻せるバックアップの組み方は、バックアップの3-2-1ルールで解説しています。
無料の復号ツールを使う
ランサムウェアの種類によっては、警察庁などが作った無料の復号ツールで戻せる場合があります。 探す場所は、国際的なプロジェクトの「No More Ransom」と、警察庁のサイトです。
- No More Ransom:オランダ警察・ユーロポールなどが2016年7月に始めたプロジェクトで、日本からは警察庁が共同パートナー、JPCERT/CC・IPAなどがサポーティングパートナーとして参加しています。「Crypto Sheriff」では、暗号化されたファイル2つ(1ファイル最大1MB)とランサムノートの情報から、種類と対応する復号ツールを探せます。
- 警察庁の復号ツール(Phobos/8Base):2025年7月に公表され、警察庁のサイトから誰でもダウンロードできると案内されています。使い方が分からない場合は、警察署などに連絡するよう案内されています。
- 警察庁の復号ツール(LockBit):2024年2月に公表され、使いたい場合は最寄りの警察署に連絡するよう案内されています。
使う前に、次の点に注意してください。
- 警察庁は、復号ツールは一部のランサムウェアにしか対応せず、対応とされていてもバージョン違いで使えないことや、すべてのファイルを復号できるとは限らないことを挙げています。
- No More Ransom は、マルウェアが残っていると繰り返し暗号化されるため、ツールを使う前にマルウェアを除去し、ガイドを読むよう求めています。
- Phobos/8Base の復号ツールは、ウイルス対策ソフトに検知される事例があると案内されています。
いま対応するツールがなくても、JPCERT/CCは、将来のツール公開に備えて暗号化されたファイルを保管しておく選択肢もあるとしています。
データ復旧業者に頼むべきとき
バックアップも暗号化された、NAS・RAIDが壊れた、社内で解析できないときは、データ復旧業者への相談を考えてください。 ただし、暗号化されたデータへの対応は業者によって大きく違います。
当サイトが2026年10月3日に確認した範囲では、ランサムウェア被害の復旧料金を公開している業者はなく、「別途見積り」とする業者や、暗号化済みデータの復号は原則対応不可とする業者がありました。相談するときは、次の点を確かめてください。
- 暗号化されたデータに対応できるか、どのような方法で戻すのか
- 診断料・作業料と、戻らなかったときにかかる費用
- 何をもって「復旧できた」とするのか
業者選びでは、勧誘の手口にも注意が必要です。日本データ復旧協会(DRAJ)は、ランサムウェア被害の報道発表後に営業電話をかける、あらゆる暗号化状態でも復号できるかのようにほのめかす、断りなく身代金を払って復号するリスクがある、といった勧誘に注意するよう呼びかけています。
IPAも、業者が攻撃者と裏取引して身代金を払った場合、被害組織が業者経由で資金を提供したとみなされるおそれがあるとしています。
PR|データ復旧の相談先の例
デジタルデータリカバリー
電話は24時間365日受付、初期診断・見積もりは無料、法人は全国で出張診断に対応しています(公式サイトの記載)。依頼する前に、作業費の有無と金額、どのデータが戻れば成功とするかを確かめてください。
業者ごとの対応範囲や手続きはデータ復旧業者おすすめ7社の比較、公開されている料金はデータ復旧の料金相場にまとめています。サーバーやNASが物理的に壊れている場合は、サーバーのデータ復旧方法とNASが起動しないときの対処法も参考にしてください。
復旧の順番(中小企業の目安)
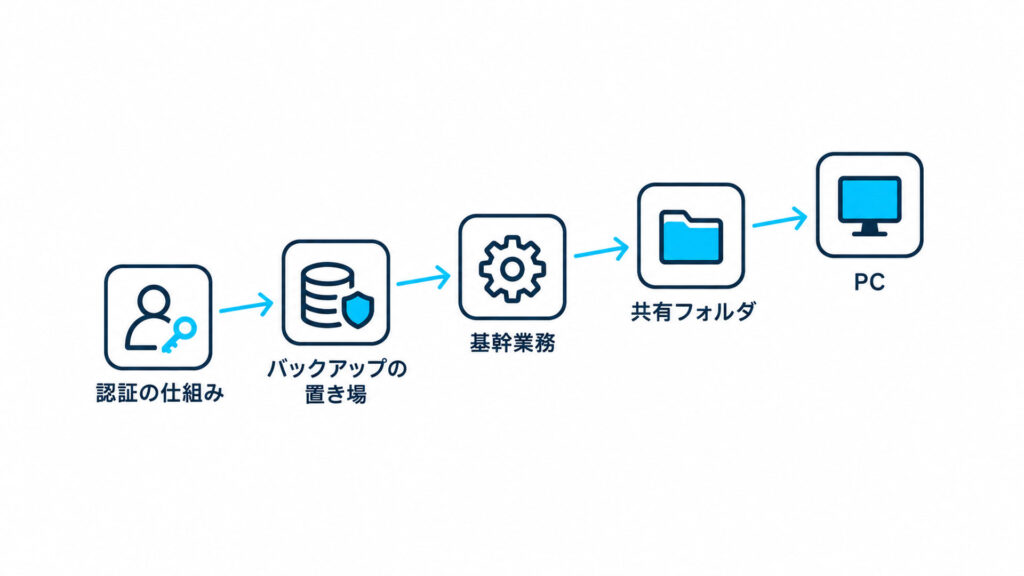
復旧は、ほかのシステムの土台になるものから順に、感染していないことを確かめながら進めてください。 米国のサイバーセキュリティ・インフラストラクチャ安全保障庁(CISA)のガイドは、事前に決めた重要な資産の一覧にもとづいて復旧の優先順位を決めること、可能なら標準のイメージからシステムを作り直すこと、作り直した後にパスワードをリセットすることを挙げています。
この考え方をもとに、中小企業での順番の目安を示します。順番は当サイトの目安で、公的資料が決めたものではありません。
| 順番 | 戻すもの | 確かめること |
|---|---|---|
| 1 | 管理者アカウント・認証の仕組み(Active Directory など) | 不審なアカウントがなく、パスワードを変えた |
| 2 | バックアップの置き場(バックアップ用のサーバー・NAS) | バックアップが無事で、ネットワークから切り離して保護している |
| 3 | 基幹業務のシステム(販売・会計・生産など) | 侵入より前の時点のデータで戻した |
| 4 | 共有フォルダ・NAS | 戻したファイルが開けるかを確かめた |
| 5 | 社員のPC | 作り直すか、マルウェア・バックドア・不正な設定がないことを確かめてから戻した |
CISAのガイドは、戻すときにクリーンなシステムを再感染させないよう、復旧用のネットワークにはクリーンなシステムだけを入れるよう求めています。JPCERT/CCも、切り離したシステムをネットワークに戻す前に、マルウェア・バックドア・不正な設定が取り除かれたことを確かめるよう勧めています。
復旧にかかる期間と費用
ランサムウェアの被害からの復旧には、1か月以上かかることも珍しくありません。 警察庁は、2025年に1か月未満で復旧した組織は全体の5割強にとどまるとしています。2026年1〜6月は5割弱でした。
費用も高額になりがちです。警察庁の統計では、2025年に費用を回答した組織の5割超で、調査・復旧費用の総額が1,000万円以上でした。2026年1〜6月は6割でした。
国内の企業・病院の実際の復旧期間はランサムウェアの被害事例まとめ、データ復旧業者が公開している料金はデータ復旧の料金相場で確認できます。
よくある質問
- Q身代金を払えばデータは戻りますか?
- A
戻る保証はありません。警察庁は、身代金は犯罪グループの活動資金になる懸念があり、支払っても復号が保証されるわけではないと説明しています。JPCERT/CCも、支払った後に別の攻撃や要求を受けるおそれを挙げ、支払うべきではないとしています。
- Q復号ツールはどこで手に入りますか?
- A
No More Ransom のサイトと、警察庁のサイトです。Phobos/8Base 用は警察庁のサイトから誰でもダウンロードできると案内されており、LockBit 用は最寄りの警察署に連絡するよう案内されています。
- Qバックアップがなければ、もう戻りませんか?
- A
戻らないと決まったわけではありませんが、難しいと考えて準備してください。JPCERT/CCは、バックアップがないファイルは復旧が難しいという前提で、別の手段での事業継続を考えるのが一般的だとしています。復号ツールが後から公開されることもあるため、暗号化されたファイルを保管しておく選択肢もあります。
- Qどれくらいで業務を再開できますか?
- A
被害の範囲とバックアップの状態によって大きく変わります。警察庁の統計では、2025年に1か月未満で復旧した組織は5割強で、1か月以上かかった組織や、回答時点でまだ復旧中の組織もありました。
- Qデータ復旧業者はどう選べばいいですか?
- A
暗号化されたデータに対応できるか、戻らなかったときの費用、何をもって「復旧できた」とするかを、見積もりの段階で確かめてください。身代金の支払いをほのめかす業者には注意が必要です。業者ごとの違いはデータ復旧業者おすすめ7社の比較にまとめています。
まとめ
ランサムウェア被害からのデータの復旧は、次の順で進めてください。
- 戻す前に:隔離・警察への相談・侵入経路の調査・パスワードの変更を済ませる。
- 手段を選ぶ:感染していないバックアップ → 復号ツール → データ復旧業者 → 作り直しの順に検討し、身代金は選ばない。
- 確かめてから戻す:侵入より前の時点のバックアップか、バックアップ自体が無事かを確かめる。
- 順番に戻す:認証の仕組み、バックアップの置き場、基幹業務、共有フォルダ、PCの順に、感染していないことを確かめながら戻す。
復旧が終わったら、同じ被害を受けないための備えを中小企業のランサムウェア対策チェックリストで確かめてください。
出典(2026年10月3日確認)
警察庁
- 「ランサムウェア被害防止対策」 https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html
- 「ランサムウェアPhobos/8Baseにより暗号化されたファイルの復号ツールの利用について」 https://www.npa.go.jp/bureau/cyber/countermeasures/ransom/phobos.html
- 「ランサムウェアPhobos/8Baseによる暗号化被害データに関する復号ツールの開発について」(2025年7月17日) https://www.npa.go.jp/news/release/2025/20250717001.html
- 「令和6年版 警察白書」トピックスIII https://www.npa.go.jp/hakusyo/r06/honbun/html/aat300000.html
- 「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月) https://www.npa.go.jp/publications/statistics/cybersecurity/data/R7/R07_cyber_jousei.pdf
- 「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月) https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
JPCERT/CC・IPA・国家サイバー統括室
- JPCERT/CC「侵入型ランサムウェア攻撃を受けたら読むFAQ」 https://www.jpcert.or.jp/magazine/security/ransom-faq.html
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版 付録8「中小企業のためのセキュリティインシデント対応の手引き」 https://www.ipa.go.jp/security/guide/sme/about.html
- IPA「情報セキュリティ10大脅威 2026」解説書[組織編] https://www.ipa.go.jp/security/10threats/10threats2026.html
- 国家サイバー統括室「ストップ!ランサムウェア」(カウンターランサムウェア・イニシアティブ会合で発出された「ランサムウェア・インシデント発生時の組織向けガイダンス」を掲載) https://www.cyber.go.jp/tokusetsu/stopransomware/index.html
海外・業界団体
- No More Ransom https://www.nomoreransom.org/ja/index.html
- CISA「#StopRansomware Guide」 https://www.cisa.gov/resources-tools/resources/stopransomware-guide
- 日本データ復旧協会(DRAJ)「データ復旧サービスのトラブルにあわれた方」 https://www.draj.or.jp/rescue/