最終更新:2026年9月29日(公的資料・一次情報に基づき事実関係を修正)
~ 午前3時の電話、あなたは冷静でいられるか?~
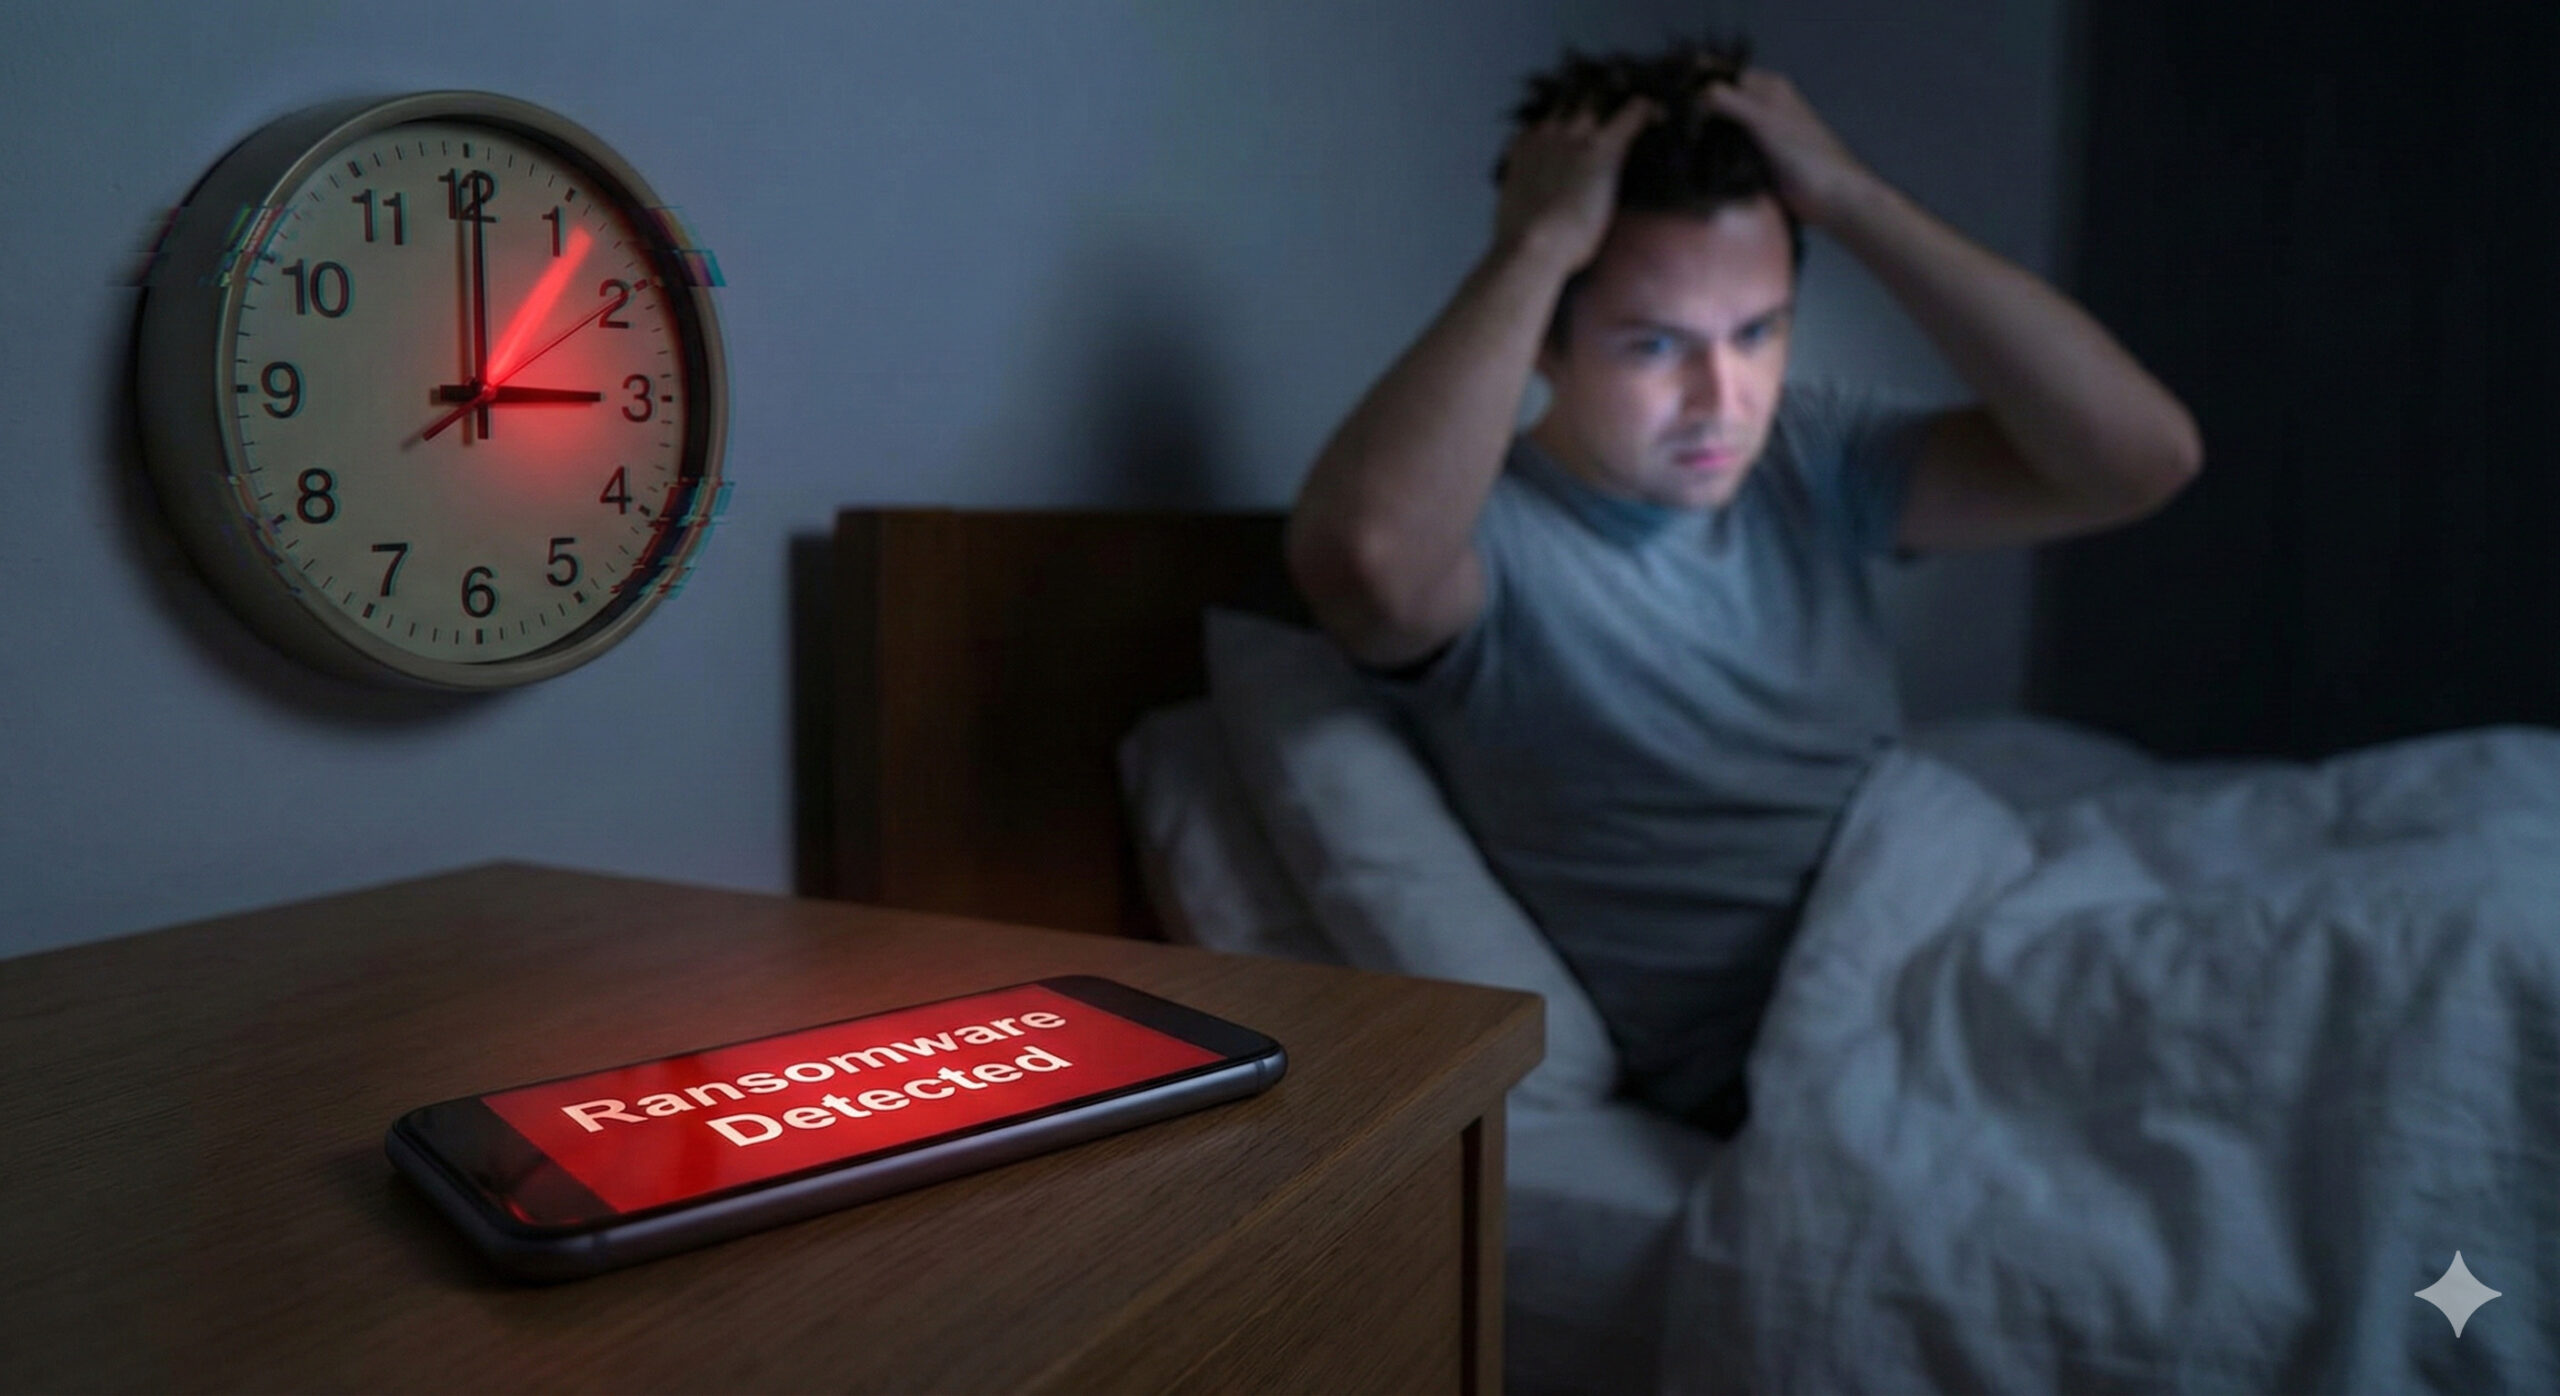
金曜日の深夜3時。あなたの携帯電話が鳴り響きます。
EDRのアラート通知。「ランサムウェア検知。複数台のサーバーで暗号化が進行中」。
血の気が引くのを感じながら、あなたはPCを開きます。被害は拡大しているように見えます。
今すぐ工場のネットワークを物理的に遮断しなければ、全ラインが感染するかもしれない。しかし、回線を抜けば工場の生産は停止し、数千万円の損害が出る。
社長は寝ている。工場長には連絡がつかない。
「……俺が止めていいのか? もし誤検知だったら、誰が責任を取るんだ?」
迷っているあいだにも暗号化は進み、被害が広がっていくおそれがあります。Splunkの2022年の検証では、ランサムウェアが約10万ファイルを暗号化するのにかかった時間は中央値で42分52秒でした(Splunk、2022年3月)。
技術的な対策(EDRやバックアップ)があっても、「誰が止めるか(意思決定)」が決まっていなければ、組織は致命傷を負いかねません。
本稿では、ランサムウェア対策の教訓に基づき、ひとり情シスでも構築可能な「仮想CSIRT」の作り方と、経営陣を巻き込んで「決断の迷い」をなくすための机上訓練について解説します。
感染直後にやるべきことの全体像は、ランサムウェア感染時の初動ガイドで確認できます。
1. CSIRTは「部署」ではなく「消防団」である

専任のエキスパートなんて雇えない
「CSIRT(シーサート)」と聞くと、高度なセキュリティ専門家が集まる常設部署をイメージするかもしれません。しかし、中堅企業にそんなリソースはありません。
ZTR-Labが推奨するのは、既存メンバーによる「消防団(タスクフォース)」方式です。
普段は情シス、総務、広報、経営企画として働いているメンバーが、インシデント発生時だけ「CSIRT」の帽子を被り、所定の役割を果たします。
- 情シス: 技術的な封じ込め、ログ調査。
- 総務/法務: 警察・監督官庁への届け出、弁護士との連携。
- 広報: 顧客・メディアへのお詫びと状況報告。
- 経営陣: 事業継続判断、資金(身代金など)の決裁。
重要なのは「専門スキル」ではありません。「有事の際に、誰が何を担当するか」という役割分担図(体制図)が、引き出しに入っているかどうかです。
2. 究極の問い:「身代金は払うのか?」

「感染してから議論」では遅すぎる
もし犯人から「3億円払わなければデータを公開する」と脅迫されたら、あなたの会社は払いますか?
JPCERT/CCは「侵入型ランサムウェア攻撃を受けたら読むFAQ」で「身代金の支払いを選択するべきではない」としており(JPCERT/CC、2026年6月)、大阪府警察もウェブサイトで「身代金を支払っても、元に戻る保証はありません。」と注意を呼びかけています(大阪府警察、2026年9月確認)。しかし、バックアップも破壊され、このままでは会社が倒産するという状況でも、その正論を貫けるでしょうか?
同じFAQは、支払っても「暗号化されたファイルが復元される保証がない」ことや、「支払い後に別の攻撃の被害や支払い要求を受ける恐れがある」ことを挙げています。さらに米財務省外国資産管理局(OFAC)の勧告は、ランサムウェアに関わる相手への身代金の支払いやその仲介が、OFACの規制に違反するおそれがあると警告しています(米財務省OFAC、2021年9月)。
この重い議論を、混乱の最中に行うのは極めて困難です。
平時のうちに、経営陣と顧問弁護士を交えて、「基本方針(絶対に払わないのか、状況によっては検討するのか)」を決めておく必要があります。これもCSIRT構築の重要なプロセスです。
身代金を払うかどうかの判断材料は、ランサムウェアの身代金は払うべきか?で詳しく整理しています。
3. 「回線を抜く権限」の委譲

「疑わしきは止める」ための免責
ランサムウェア対応は時間との勝負です。深夜や休日に、社長の承認印をもらっている暇はありません。
「自己判断でシステムを止めて、それが誤検知だった場合に責められること」を恐れる情シス担当者は少なくありません。こうしたためらいが、初動を遅らせる原因になることがあります。
したがって、以下のルールを社長承認で文書化(明文化)してください。
- 権限委譲:
ランサムウェア感染の疑いがある場合、情シス責任者は独断でネットワークを遮断してよい。 - 免責:
その判断が結果的に誤報(空振り)であり、業務に損失が出たとしても、情シスはその責任を問われない。
この「お墨付き」があって初めて、情シスは迷いなく回線を抜くことができます。
4. マニュアルは読まれない。「机上訓練」で体に覚えさせる

年に一度の「避難訓練」
立派な対応マニュアルを作っても、有事の際にそれを読んでいる時間はありません。
必要なのは、「机上訓練(テーブルトップ・エクササイズ)」です。
年に1回、経営陣とCSIRTメンバーを会議室に集め、シナリオを読み上げながらシミュレーションを行います。
「金曜日の17時、感染発覚。社長は出張中。どうする?」
実際にやってみると、たとえば次のような不備が見つかることがあります。
「広報担当の連絡先が古い」「弁護士と夜間に連絡がつかない」「サイバー保険の証券番号がどこにあるかわからない」。
この「不備を見つけること」こそが、訓練の最大の成果です。本番で慌てないために、失敗を練習しておくのです。
結論:「想定外」を「想定内」にする準備
事故はいつ起きてもおかしくありません。「ウチは大丈夫」という根拠のない自信は捨ててください。
その時、組織を守れるのは、最新鋭のセキュリティ製品ではなく、泥臭い「連絡網」と、迷いのない「決断力」です。
情シス責任者の皆さん。
次の経営会議で、「防災訓練と同じように、サイバー攻撃の避難訓練をやりましょう」と提案してください。
それが、あなた自身を孤独な責任論から守り、会社全体の生存率を高めるための、最も賢い防衛策です。
初動から復旧までの流れは、ランサムウェア感染時の初動ガイドにまとめています。