ランサムウェアへの感染が疑われたら、まず感染した機器をLANケーブルを抜くなどしてネットワークから切り離し、電源は切らずに、社内の責任者へ報告します。そのうえで警察に通報・相談し、個人情報が関わるなら個人情報保護委員会への報告期限(速報の目安は3〜5日以内)に備えます。
この記事は、会社のパソコン・サーバー・NASが被害に遭った場面を前提にしています。個人のパソコンやスマホの被害は、最寄りの警察署かサイバー犯罪相談窓口、またはIPAの「情報セキュリティ安心相談窓口」に相談してください。
公的資料は、2026年9月29日に内容を確認した最新版を使っています。本記事は、インシデントレスポンス(IR)支援やCSIRT構築に携わってきた運営者が、警察庁などの公表資料をもとに整理したものです。
ランサムウェアに感染したら?初動対応7ステップの全体像
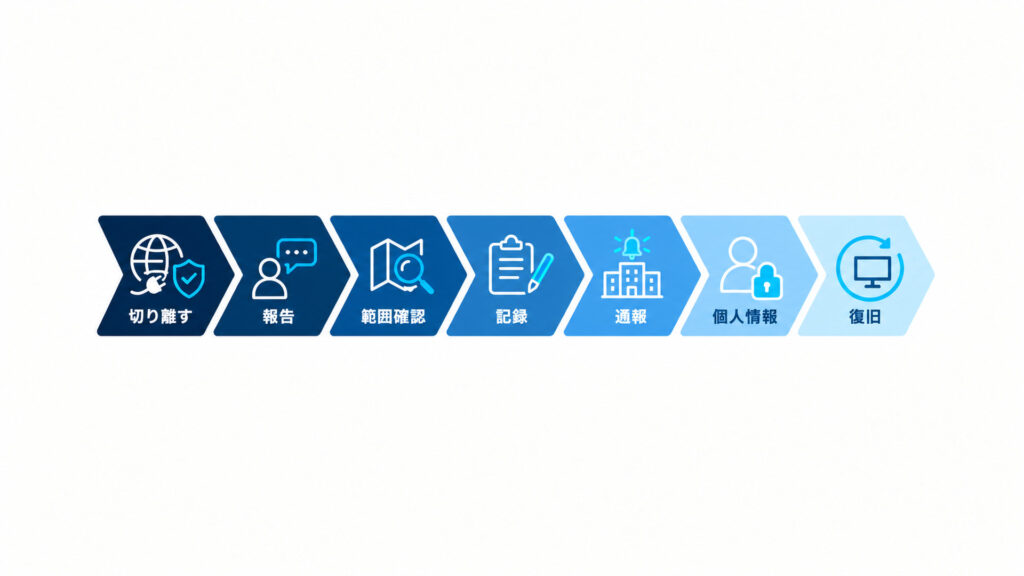
初動は「切り離す→報告する→範囲と記録→通報・相談→個人情報の報告→塞いでから復旧」の順に進めます。日数の期限が示されているのは、個人情報保護委員会への報告です(業種によっては業法で報告期限が決まっている場合もあります)。表の「当日中」は、法律の期限ではなく目安です。
7ステップの早見表
| ステップ | いつまでに | 主に動く人 | やること | 根拠 |
|---|---|---|---|---|
| 1. ネットワークから切り離す | すぐ(気づいた時点) | 気づいた人・担当者 | LANケーブルを抜く、Wi-Fiを切る。電源は切らない | 警察庁、IPA |
| 2. 責任者・経営者に報告し、判断する人を決める | すぐ | 担当者→経営者 | 第一報を入れ、対応の体制と役割を決める | IPA、経済産業省 |
| 3. 被害の範囲を確かめる | 当日中に着手(目安) | 担当者(外部の専門家) | 暗号化された機器、止まった業務、盗まれた可能性を洗い出す | JPCERT/CC |
| 4. 証拠と記録を残す | 当日中に着手(目安) | 担当者 | 脅迫文・ログを残し、時系列のメモをつける | 警察庁、IPA |
| 5. 警察・公的機関に通報・相談し、専門家を頼る | 当日中(目安) | 担当者・経営者 | 警察に通報・相談、IPA・JPCERT/CCに相談、調査会社などに依頼 | 警察庁、IPA、JPCERT/CC |
| 6. 個人情報の漏えいを確かめ、報告する | 速報:知ってから速やかに(目安は概ね3〜5日以内)/確報:30日以内(不正の目的のおそれがあれば60日以内) | 経営者・担当者 | 個人情報保護委員会へ報告し、本人に通知する | 個人情報保護法施行規則第8条、同ガイドライン(通則編) |
| 7. 侵入経路を塞いでから復旧する | 期限なし(塞ぐ前に戻さない) | 担当者・外部の専門家 | 侵入口を塞ぎ、パスワードを変え、安全なバックアップから戻す | JPCERT/CC、警察庁 |
ステップ3〜5は、実際には並行して進みます。表の順番は「どれを先に落とさないか」の目安です。
ひとり情シスが一人で抱えないために
最初に決めるのは「止める判断をする人」と「連絡係」です。 IPAの「中小企業のためのセキュリティインシデント対応の手引き」(2026年6月、Version 1.2)は、経営者が速やかに対応の体制を立ち上げ、責任者と担当者を定めて役割分担を明確にする、としています。IPAが2026年9月8日に公表した「ランサムウェア被害から学ぶ教訓集」でも、中小規模の組織では「ITインシデントだから情報システム部門で対応」となり、経営層への報告や関係機関への届出、取引先対応まで情報システム部門に集中して、本来の対処に集中できなくなるケースが見られたとしています。
切り離しや調査は担当者、業務を止めるかどうかや外部への連絡は経営者、と分けるだけでも負担は変わります。平時に体制を作っておく方法は、ひとり情シスでも作れる「仮想CSIRT」構築法で解説しています。
本当にランサムウェア?感染を見分けるサイン
ファイルが開けない、拡張子が変わった、身代金を求める画面が出た、という症状が複数の端末やサーバーで同時に起きていれば、ランサムウェアの被害を疑います。判断がつかなくても、感染している前提で切り離し、相談してください。
よくあるサイン
公的機関の資料が挙げるサインは次のとおりです。
- 画面の表示:パソコンの画面が急に制御不能になり、「パソコンのファイルを暗号化し、戻すために、ビットコインを支払え。」といった内容が表示される(警察庁「ランサムウェア被害防止対策」の相談事例)
- ファイルの変化:社内の複数のシステムでファイルの拡張子が変わり、開けなくなる。ファイル名が書き換えられ、暗号化されている(JPCERT/CC「侵入型ランサムウェア攻撃を受けたら読むFAQ」Q1-2、警察庁の相談事例)
- 脅迫の連絡:攻撃者から通知が届く、または自社から盗まれたとみられるファイルを暴露すると脅す投稿が行われる(JPCERT/CC Q1-2)
- 同時多発の障害:社内の複数のシステムで障害や不具合の報告が相次ぐ(同)
IPAの手引きは、画面に身代金を要求するようなメッセージが表示された場合はランサムウェア感染の可能性があるので、情報セキュリティ責任者に報告するとしています。
暗号化されていなくても被害はある
データを暗号化せずに盗み出し、対価を要求する「ノーウェアランサム」という手口もあります(警察庁)。暗号化とあわせてデータを盗み、「対価を支払わなければデータを公開する」と迫る二重恐喝は、警察庁によると被害の多くを占めています。
警察庁の「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月公表)によると、2026年1〜6月のランサムウェアの被害報告は123件で、半期としては統計を取り始めてから最も多くなりました。あわせてノーウェアランサムの被害が9件報告されています。123件のうち79件は中小企業でした。
ファイルが開けるからといって、被害がないとは限りません。
判断がつかないときは、感染を前提に切り離して相談する
ランサムウェアかどうか分からなくても、切り離しを後回しにしないでください。IPAの手引きは、システム停止の原因がわからない場合は、セキュリティの問題の可能性も含めて対応を行う必要があるとしています。JPCERT/CCは、被害を受けたかどうかは検知・認知している状況から総合的に判断するとし、調査にあたっては外部の専門機関への相談も検討するよう勧めています。
IPAの「企業組織向けサイバーセキュリティ相談窓口」は、起きている事象を聞き取って被害発生の可能性について助言し、被害が発生している場合は応急処置案を助言するとしています(相談はメール)。
ランサムウェアに感染したらやってはいけないこと
感染が疑われたら、再起動や電源断、バックアップ機器の接続、ファイルの削除、身代金の支払いをしないでください。どれも証拠やバックアップを失ったり、被害を広げたりするおそれがあります。
再起動する・電源を切る
感染した機器の電源は落とさないでください。 警察庁は、感染原因などの調査に必要なログ等が消失する場合もあるので、パソコンやネットワーク機器等の電源は落とさないよう呼びかけています。IPAの手引きも、対象機器の電源を切るなど、不用意な操作でシステム上に残された記録を消さないようにする、としています。
ネットワークから切り離せない場合の例外は、次の「ステップ1」で説明します。
感染後に外付けHDDやNASをつないでバックアップを取る
感染した機器に、バックアップ用の外付けHDDやNASをつながないでください。IPAの手引きは、バックアップ装置・媒体をパソコンに常時接続している場合、バックアップファイルも暗号化されている場合があるとしています。JPCERT/CCは、自動的にファイルをバックアップする仕組みでは、被害を免れていた有効なバックアップファイルが上書きされて消える恐れがあるとしています。
暗号化されたファイルや脅迫文を消す・種類を確かめずに復号ツールを試す
暗号化されたファイルや脅迫文(ランサムノート)は、消さずに残してください。警察庁は通報時に提供してほしい情報の例にランサムノートを挙げています。JPCERT/CCは、将来、復号ツールが公開される可能性を想定して、暗号化されたファイルを保管しておく選択肢もあるとしています。
復号ツールは、一部のランサムウェアにしか対応していません(警察庁)。脅迫文や拡張子から種類を確かめてから探します(ステップ3・4で説明)。
ランサムウェアのファイルをオンラインのスキャンサービスに上げる
ランサムウェアの検体を、ネット上のウイルス検査サービスに安易にアップロードしないでください。JPCERT/CCは、マルウェアに被害組織から盗まれたアカウント情報が含まれていて、スキャンサービスの解析結果から未公表の被害組織の被害が推測できてしまったケースがあるとして、サービスの内容や規約を確かめてから使うよう勧めています。
身代金を払う・攻撃者と交渉する
攻撃者に連絡したり、支払いをその場で決めたりしないでください。警察庁は、身代金の支払いについて「犯罪グループ等の活動資金となることが懸念される」「暗号化されたデータの復号が保証されるわけではない」旨を被害者に説明しています。JPCERT/CCは、身代金の支払いを選択するべきではないとし、攻撃者との交渉も通常は推奨されないとしています。交渉のやり取りを攻撃者が第三者に公開する可能性があることも指摘しています。
支払うかどうかの判断材料と、払わずに復旧する方法は、ランサムウェアの身代金は払うべき?相場・リスク・払わない対応を解説でまとめています。
ステップ1:ネットワークから切り離す(電源は切らない)
最初にやるのは、感染した機器をネットワークから切り離すことです。電源は入れたままにします。
切り離し方:LANケーブルを抜き、Wi-Fiを切る
警察庁は、被害拡大を防ぐため、感染したパソコン等のLANケーブルを抜く、無線をオフにするなどして、ネットワークから隔離するよう呼びかけています。
複数の端末やサーバーに被害が出ている場合は、1台ずつではなく、まとまった単位で切り離します。IPAの教訓集は、被害組織へのヒアリングでおおよそどこでも挙がった初動として、次の2点を紹介しています。
- インターネット経路の切断:攻撃者がネットワーク経由で活動するのを止める
- 感染箇所の切り離し:侵害されている端末・サーバーが分かっていれば、その機器か、セグメント単位でネットワークから切り離す
米国のサイバーセキュリティ・インフラストラクチャ安全保障庁(CISA)などの指針「#StopRansomware Guide」(2023年9月)も、複数のシステムやサブネットが影響を受けているように見える場合は、スイッチの単位でネットワークを止めるよう勧めています。同じ指針は、切り離しの連絡を攻撃者に気づかれないよう、電話など通常とは別の連絡手段を使うことも勧めています。
電源を切らない理由と、例外
原則は「電源は切らない」です。 警察庁は調査に必要なログが消える場合があることを理由に挙げ、IPAと経済産業省の手引きも、電源を切るなどの不用意な操作で記録を消さないよう注意しています。
例外として、CISAの指針は、ネットワークから切り離せない場合に限り、感染の拡大を防ぐために機器の電源を落とすよう書いています。そのうえで、この操作をするとメモリ上に残る感染の痕跡や証拠を保てなくなるため、ネットワークを一時的に止めることも、機器を切り離すこともできない場合にだけ行うべきだ、と注意しています。これは米国の政府機関の指針です。切り離しができない状況で電源を落とすかどうかは、警察や専門家に相談して決めてください。
バックアップ装置・NASも切り離す
まだ無事なバックアップは、感染した機器から切り離して守ってください。 JPCERT/CCは、暗号化の被害を受けたシステムのバックアップがまだ被害を受けていない場合、安全が確認できるまでは、サーバーやファイルの切り離しや退避を検討するよう勧めています。IPAの教訓集も、バックアップをネットワークから切り離すなどして安全を確保するよう書いています。
警察庁によると、ランサムウェアによってバックアップデータも暗号化されてしまう事例が多数確認されています。バックアップの守り方は、バックアップの3-2-1ルールとは?ランサムウェアに強い組み方で解説しています。
ステップ2:責任者・経営者に報告し、判断する人を決める
切り離したら、すぐに責任者と経営者に報告します。経済産業省の手引きは、インシデントを検知したら速やかに情報セキュリティ責任者および経営者に連絡するよう求めています。個人情報保護委員会のガイドライン(通則編)も、漏えい等またはそのおそれのある事案が発覚した場合、責任ある立場の者に直ちに報告することを、講ずべき措置の最初に挙げています。
第一報で伝える項目
IPAの手引きが「インシデント対応時に整理しておくべき事項」として挙げる項目をもとに、ひとり情シスが最初の報告でそろえたい項目を整理しました。分からない項目は「不明」と書いて先に報告し、判明したら追って伝えます。
| 伝える項目 | 中身の例 |
|---|---|
| 気づいた日時 | 何時何分に、誰が、何を見て気づいたか |
| 起きていること | 開けないファイル、脅迫文の有無、止まっている業務 |
| 影響している機器 | 端末・サーバー・NASの台数、場所、OS |
| ここまでにしたこと | 切り離した時刻と範囲、電源は入れたままか |
| 個人情報の有無の見込み | 被害を受けた機器に顧客・従業員の個人情報があるか |
| 決めてほしいこと | 業務を止める範囲、外部への依頼、警察への通報 |
経営者に判断してもらうこと
業務を止めるか、外部にいくら払って頼むか、誰に何を公表するかは、担当者ではなく経営者が決めることです。IPAの教訓集は、ランサムウェア事案では発覚直後から業務中断や脅迫への対応、メディア対応などの経営判断を迫られるとし、システムの停止・復旧の判断には事業部門の関与が必須だとしています。
経営者に判断してもらう主な事項は次のとおりです。
- 業務:止める範囲と、手作業などで続ける方法
- 外部への依頼:調査会社や復旧業者に頼むかどうかと、その費用
- 公表と連絡:取引先・顧客への連絡と、公表の時期・内容
- 身代金:要求されている場合の扱い(払わない前提で、弁護士・警察に相談する)
誰が「止める」を決めるか
夜間や休日に経営者と連絡がつかないときに、誰が業務停止を決めるのかを、有事の前に決めておきます。IPAの教訓集は、意思決定のプロセスに不備があったり、判断基準がなかったりして、決定に時間を要した組織が多かったとしています。代わりに判断する人と連絡の順番は、「仮想CSIRT」構築法を参考に決めておいてください。
ステップ3・4:被害の範囲を確かめ、証拠と記録を残す
切り離しと報告が済んだら、どこまで被害が及んでいるかを確かめ、あとで調べられるように証拠と記録を残します。範囲の確認と記録は、並行して進めます。
範囲を確かめる場所と、情報が盗まれた可能性
JPCERT/CCは、侵入型ランサムウェアの被害への対応方針の1つめに、攻撃の被害範囲を把握し、被害の最小化を図ることを挙げています。警察庁は、感染が確認されていないパソコンやサーバーも含めて、マルウェア感染や侵害の痕跡がないか調査するよう勧めています。
確かめる場所は、たとえば次のとおりです。
- 業務用の端末、ファイルサーバー、NAS
- クラウドストレージや、社外から使っているサービス
- バックアップの保存先(暗号化・削除されていないか)
- それぞれの機器に、どの個人情報・取引先の情報が入っていたか
情報が盗まれたかどうかは、攻撃者の主張だけで決めないでください。JPCERT/CCは、攻撃者が情報を盗んだと主張していても実際には盗んでいないケースもあるとし、漏えいが実際に起きたかどうかは、影響範囲内のシステムや周辺機器のログ調査・分析を行いながら判断するとしています。
どの機器にどんな個人情報があったかは、後から特定するのが難しい情報です。IPAの教訓集は、流出・暗号化されたデータの内容を後から特定するのは、フォレンジック調査を行っても困難であることが多いとしています。
残すもの:脅迫文・ログ・時系列のメモ
警察庁は、通報したときに提供してほしい情報の例として、ランサムノート、通信ログ、ディスクイメージ、メモリダンプ、システム構成図を挙げています。担当者がまずできるのは、次の3つです。
- 脅迫文:画面をスマホで撮影する。脅迫文のファイルは消さない
- ログ:ネットワーク機器やサーバーのログを消さない・上書きさせない
- 時系列のメモ:気づいた時刻、切り離した時刻、誰に何を連絡したかを、影響を受けていない端末か紙に書く
IPAの手引きは、訴訟対応なども見越して事実関係を裏付ける情報や証拠を保全し、必要に応じてフォレンジック調査(パソコンのハードディスク、メモリ内データ、サーバーやネットワーク機器のログなどの調査)を行う、としています。ディスクイメージやメモリダンプの取得は、専門の調査会社や警察の助言を受けて行ってください。
調査の依頼先と費用の考え方は、ランサムウェア初動・復旧の記事一覧で扱います。
ランサムウェアの種類を確かめる
種類が分かると、復号ツールがあるか、同じ攻撃でどんな手口が使われたかを調べられます。JPCERT/CCは、種類を推定する手がかりとして、暗号化されたファイルの拡張子、被害端末に残された脅迫メッセージのファイル、被害端末のデスクトップの壁紙を挙げています。
ステップ5:警察・公的機関に通報・相談し、外部の専門家を頼る
警察への通報と、公的機関・専門企業への相談は、当日中に始めます。担当者一人で調査や復旧まで抱え込まないでください。
警察に通報・相談する
ランサムウェアの被害は、警察に通報・相談してください。 警察庁は、最寄りの警察署またはサイバー犯罪相談窓口に通報・相談するよう呼びかけ、被害拡大防止のための初動対応支援や復号ツールの案内が可能な場合があるとしています。警察庁の「サイバー事案に関する通報等のオンライン受付窓口」(e-Gov電子申請)からも通報・相談ができ、内容は選んだ都道府県警察本部または警察署に通知されます。
警察庁は、通報をためらう理由になりやすい点に、次のように答えています。
- 公表:警察から公表を求めることはなく、被害情報の保秘は徹底する
- 復旧への影響:被害組織の復旧作業や業務継続に最大限配慮しながら捜査を進める。発生直後はログの保存などだけを依頼して、後から詳しい状況を聞くこともある
- 軽微な被害:軽微な事案でも、犯人につながる手掛かりがあるかもしれないので情報提供を求めている
IPA・JPCERT/CCに相談し、IPAに届け出る
公的機関の窓口は、技術的な相談と届出の2種類があります。
- IPA 企業組織向けサイバーセキュリティ相談窓口:インシデント発生時の初動対応の相談を受け、応急処置案の助言や、インシデント対応を行う専門業者一覧の紹介をする。事案の調査や解析はしない。相談はメール
- JPCERT/CC:インシデント初動対応に関する相談先として、FAQで「インシデント対応相談」の窓口を案内している。Webフォームか電子メールで受け付ける(原則として電話では受け付けない)
- IPA コンピュータウイルス届出窓口:ランサムウェア被害は専用の様式で届け出る。判明している範囲の記入でよく、メールで送る
IPAの手引きは、ウイルス感染やランサムウェア感染の場合はIPAの届出窓口へ届け出るとしています。
外部の専門家に頼む(初動支援・原因調査・データ復旧の違い)
有償の専門企業には、得意分野があります。原因と被害範囲を調べる「フォレンジック調査」と、読めなくなったデータを取り出す「データ復旧」は、別の仕事です。IPAの教訓集も、セキュリティベンダーに求める役割は組織の体制や事案で異なり、ベンダーごとに対応できる範囲も違うとしています。
| 頼み先 | 頼めること | 費用 | 窓口・入口 |
|---|---|---|---|
| 警察 | 通報・相談、初動対応の支援、復号ツールの案内(可能な場合) | 公的機関の窓口 | 最寄りの警察署、サイバー犯罪相談窓口、オンライン受付 |
| IPA 企業組織向け相談窓口 | 被害の可能性と応急処置の助言、専門業者一覧の紹介 | 公的機関の窓口 | メール |
| JPCERT/CC | インシデント対応の相談・依頼 | 専門機関の窓口 | Webフォームまたは電子メール |
| JNSA「サイバーインシデント緊急対応企業一覧」の企業 | 被害調査、被害の切り分け、復旧などの緊急対応 | 有償(一覧では多くの企業が相談・見積もりを無償としている) | 各企業に直接問い合わせる |
| フォレンジック調査の専門会社 | 侵入経路、被害範囲、情報が盗まれたかの調査 | 有償 | 初動・復旧の記事一覧 |
| データ復旧業者 | 暗号化・破損したデータ、起動しないNAS・サーバーからの取り出しの相談 | 有償(診断・見積もりを無料とする業者もある。条件は業者ごとに違う) | データ復旧業者おすすめ7社を比較 |
※ 警察庁の「ランサムウェア被害防止対策」「サイバー事案に関する相談窓口」、IPAの「サイバーセキュリティ 相談・届出窓口一覧」、JPCERT/CCの「インシデント対応依頼」の各ページには、2026年9月29日時点で相談料金の記載はありませんでした。JNSAの一覧は2026年4月更新版です。
暗号化されたデータを業者が戻せるかどうか、NASやサーバーの障害を扱えるかどうかは、業者ごとに違います。比べ方と、問い合わせのときにそろえる質問は、データ復旧業者おすすめ7社を比較|法人が失敗しない選び方でまとめています。
平時から保守ベンダーや「サイバーセキュリティお助け隊サービス」と契約している場合は、まずその窓口に連絡します。お助け隊サービスは、中小企業向けに「見守り」「駆け付け」「保険」などをワンパッケージにした民間のサービスで、IPAが要件を満たすサービスを登録・公表しています。経済産業省の手引きも、自社で調査や対応が難しい場合は、IT製品のメーカーや保守ベンダーなどの外部専門組織、公的機関の相談窓口に支援や助言を依頼するよう書いています。
ステップ6:個人情報の漏えいを確かめ、期限内に報告する
ランサムウェアの被害は、個人情報保護法の漏えい等報告の対象になり得ます。対象になる場合は、個人情報保護委員会への速報を「知ってから速やかに(目安は概ね3〜5日以内)」、確報を「60日以内」(不正の目的のおそれがある場合)に出し、本人にも通知します。当てはまるか迷ったら、個人情報保護委員会や弁護士に相談してください。
ランサムウェアの被害は、人数に関係なく報告の対象になり得る
個人情報保護法施行規則第7条は、報告が必要な事態の1つとして、「不正の目的をもって行われたおそれがある」行為による個人データの漏えい等が発生し、または発生したおそれがある事態を挙げています(第3号)。この類型には人数の条件がありません。人数の条件(1,000人超)があるのは第4号の類型です。
個人情報保護委員会のガイドライン(通則編)3-5-3-1は、この第3号で報告を要する事例として、「ランサムウェア等により個人データが暗号化され、復元できなくなった場合」を挙げています。「おそれ」も対象です。同ガイドラインは、漏えい等が疑われるものの確証がない場合が「おそれ」に当たるとしています。サイバー攻撃では、データが盗まれた痕跡がある場合や、情報を盗む動きをするマルウェアへの感染が確認された場合などが例に挙がっています。
注意したいのは、暗号化と漏えいの関係です。
- 暗号化されて戻せない:個人データの「毀損」に当たる(ガイドライン3-5-1-4)。ただし、同じデータが他に保管されていれば毀損には当たらない
- あわせて盗まれた:「漏えい」にも当たる(同)
- 盗まれたか分からない:その時点の事実関係から漏えいが疑われれば「おそれ」として報告対象になり得る
バックアップから戻せたとしても、データが盗まれたおそれが残っていれば、報告が必要になる場合があります。IPAの教訓集も、ランサムウェア事案は情報漏えい事案としても捉えるべきだとしています。
期限:速報は3〜5日以内が目安、確報は30日以内(不正の目的のおそれがあれば60日以内)
報告は、速報と確報の2段階です(規則第8条、ガイドライン3-5-3-3・3-5-3-4)。
- 速報:報告対象の事態を知った後、速やかに。ガイドラインは目安を「概ね3~5日以内」としている。その時点で分かっている内容だけでよい
- 確報:知った日から30日以内。不正の目的で行われたおそれがある場合(第3号)は60日以内。この時点で分からない事項があれば、分かった範囲で報告し、判明しだい追完する
期限の起点になる「知った」時点は、法人の場合、いずれかの部署が知った時点です。確報の日数は知った日を1日目とし、土日・祝日も含めて数えます(最終日が土日・祝日・年末年始の閉庁日なら翌日)。報告は、原則として個人情報保護委員会のウェブサイトの報告フォームで行います。業種によっては、報告先が個人情報保護委員会ではなく、権限を委任された所管の省庁になります。
本人への通知は、報告対象の事態を知ったときに「当該事態の状況に応じて速やかに」行います(法第26条第2項、規則第10条)。通知の時点は、分かっている内容や、通知することで本人の権利利益が守られる見込みなどを勘案して判断します(ガイドライン3-5-4-2)。
報告・連絡の宛先と期限
| 宛先 | いつ | 根拠・参考 | 方法 |
|---|---|---|---|
| 個人情報保護委員会(業種により権限委任先の省庁) | 速報:速やかに(目安は概ね3〜5日以内)/確報:30日以内(不正の目的のおそれがあれば60日以内) | 個人情報保護法第26条、施行規則第7条・第8条 | 報告フォーム。ランサムウェア事案は共通様式も使える |
| 本人(顧客・従業員など) | 状況に応じて速やかに | 個人情報保護法第26条第2項、施行規則第10条 | 個別の通知。困難な場合は代わりの措置(公表など) |
| 警察 | 期限の定めの記載なし(警察庁「ランサムウェア被害防止対策」、2026年9月29日確認)。早めに | 警察庁「ランサムウェア被害防止対策」 | 最寄りの警察署、サイバー犯罪相談窓口、オンライン受付 |
| IPA(届出) | 届出ページに期限の記載なし(2026年9月29日確認) | 通商産業省(現・経済産業省)告示「コンピュータウイルス対策基準」 | 専用の様式をメールで送る |
| 所管の省庁 | 業法などで決まっている場合はその期限 | 経済産業省・IPAの手引き | 所管の省庁の手続き |
| 取引先・顧客 | 契約や影響に応じて | 経済産業省・IPAの手引き | 個別の連絡、問い合わせ窓口 |
| サイバー保険(加入している場合) | 約款の定めによる | 各保険の約款 | 保険会社の事故受付 |
報告の様式をそろえる(ランサムウェア事案共通様式)
2025年10月1日から、ランサムウェア事案の報告には「ランサムウェア事案共通様式」を使えます。関係省庁の申合せ(2025年5月28日)にもとづくもので、個人情報保護委員会の資料によると、共通様式で所管省庁、個人情報保護委員会、警察、国家サイバー統括室への報告ができます。個人情報保護委員会は、ランサムウェア事案による個人データの漏えい等(またはそのおそれ)の報告にこの様式を使えるとしており、権限委任先の省庁への報告にも使えるとしています。
様式と記載例は、国家サイバー統括室の「サイバー攻撃による被害発生時のインシデント報告様式の統一について」のページで入手できます。報告先ごとに別々の書類を作る手間を減らせます。
取引先・顧客への連絡と公表
公表は、時期・内容・対象を考えてから行います。経済産業省の手引きは、公表によって被害の拡大を招かないよう、時期、内容、対象などを慎重に考慮する必要があるとし、検討の際には「サイバー攻撃被害に係る情報の共有・公表ガイダンス」(2023年3月8日策定)を活用するよう勧めています。
取引先から「情報漏えいがなかったことを証明してほしい」と求められることがあります。IPAの教訓集は、これを証明するのは極めて困難で、フォレンジック調査などで判明した事実や経過観察の状況を、必要な範囲で丁寧に報告していくことになる、としています。
ステップ7:侵入経路を塞いでから復旧する
復旧は、侵入経路を塞いでから始めます。塞がずにバックアップから戻すと、同じ入口から再び被害に遭うおそれがあります。
先に侵入経路を塞ぐ
侵入経路を塞ぐ前に、システムを元に戻さないでください。 JPCERT/CCは、攻撃者が侵入した経路を塞がないと、システムを復旧した後に別の攻撃グループによる攻撃の被害などを受ける可能性があるため、復旧の前には、侵入経路として考えられる原因をすべて対処するとしています。切り離したシステムをネットワークに戻す前には、攻撃者が残したマルウェアやバックドア、不正な設定が排除されていることを確認します。
多い侵入経路は、VPN機器とリモートデスクトップです。警察庁の令和8年上半期の統計では、ランサムウェアの感染経路について有効な回答があった36件のうち、VPN機器が18件、リモートデスクトップが9件でした。自社のVPN機器やリモートアクセスの状態は、ランサムウェアの感染経路の記事で確かめられます。
パスワードを変え、ぜい弱性を塞ぐ
警察庁は、攻撃者からアクセスされた可能性があるパソコン、サーバー、ネットワーク機器などのパスワードを速やかに変更し、未適用の更新ファイルやセキュリティパッチを速やかに適用するよう呼びかけています。どちらも、放置すると同じ経路で再び被害に遭うおそれがあるためです。
JPCERT/CCは、社内の複数のシステムで同時に暗号化の被害が出ている場合、ドメインコントローラーなどの管理サーバーの管理者アカウントが乗っ取られた恐れがあるとし、管理者アカウントの侵害の有無の調査やパスワード変更を挙げています。管理サーバーの操作は、専門家と相談しながら進めてください。
データを戻す手段
データを戻す手段は、主に4つです。
| 手段 | 注意点 | 関連記事 |
|---|---|---|
| バックアップから戻す | 汚染されていない時点のバックアップを選ぶ。戻す前に侵入経路を塞ぐ | 3-2-1バックアップ |
| 復号ツールを使う | 対応するのは一部のランサムウェアだけ。種類を確かめてから探す | 本節の下 |
| データ復旧業者に相談する | 暗号化されたデータを戻せるかは業者と状態による | データ復旧業者の比較 |
| 作り直す(再構築) | 上の手段で戻らない場合、機器やデータの復旧を断念して作り直す | ― |
バックアップから戻すときは、どの時点のバックアップが安全かが問題になります。IPAの教訓集は、汚染された可能性があるバックアップはシステム復旧に活用できず、少なくとも侵入開始時期より前のバックアップは安全であるため、侵入開始時期を特定することが重要だとしています。
復号ツールは、国際的なプロジェクト「No More Ransom」のウェブサイトで公開されています(警察庁)。警察庁は、対応しているのは一部のランサムウェアだけであること、対応とされていてもバージョンの違いなどで使えないことがあること、対応したツールでもすべてのファイルを復号できるとは限らないことに注意するよう書いています。警察が開発したツールもあり、警察庁によると、LockBit用が令和6年2月に、Phobos/8Base用が令和7年7月に広報されました。LockBit用は最寄りの警察署に連絡して活用を相談する形で、Phobos/8Base用は警察に被害の届出をしていない場合でも使えるとされています。
IPAの手引きは、復号ツールでも復旧せず、バックアップも復元できない場合は、感染した機器やデータの復旧を断念し、再構築するとしています。
各手段の進め方は、ランサムウェア初動・復旧の記事一覧でまとめています。NASが起動しない場合はNASが起動しないときの対処法、サーバーのデータを取り出したい場合はサーバーのデータ復旧方法から読めます。
バックアップがあっても戻らないことが多い
バックアップがあっても、そこから戻せるとは限りません。 警察庁の令和8年上半期の統計では、バックアップからの復元結果について有効な回答があった40件のうち、復元できたのは11件で、29件は復元できませんでした。令和7年の1年間でも、回答があった99件のうち復元できたのは20件で、復元できなかった理由(回答72件)はバックアップの暗号化・消去が48件で最も多くなっています(警察庁 令和8年上半期版の統計編148・149頁の年別グラフ)。
バックアップを攻撃から守る持ち方は、バックアップの3-2-1ルールとは?ランサムウェアに強い組み方で解説しています。
復旧にかかる期間と費用
警察庁の令和8年上半期の統計では、次のとおりでした。
- 期間:有効な回答48件のうち、1か月未満で復旧したのは23件(即時〜1週間未満17件、1週間〜1か月未満6件)。2か月以上かかったのが8件、回答の時点で復旧中が13件
- 費用:調査・復旧費用について有効な回答があった35件のうち、1,000万円以上が21件(うち1億円以上が4件)
令和7年の1年間でも、調査・復旧費用の回答89件のうち46件が1,000万円以上でした(警察庁 令和8年上半期版の統計編145頁の年別グラフ)。費用の内訳や業者の料金の目安は、初動・復旧の記事一覧で扱います。
公表事例と、次に備えておくこと
国内の公表事例でも、初動は「切り離す」から始まっています。平時にできる備えは、連絡先と手順を紙に残すこと、訓練すること、侵入口とバックアップを固めることです。
公表事例で初動の流れを確かめる
国内で大きな被害を公表した4社の初動は、次のとおりです。
- 関通(2024年9月):9月12日夜のうちにデータセンターに向かい、サーバーからLANケーブルを抜いてネットワークから物理的に切り離し、経営層や警察への報告を速やかに行い、ランサムノートを保全した(ソフトバンク ビジネスブログ、2025年10月28日)。詳細は関通のサイバー攻撃まとめ
- KADOKAWA・ドワンゴ(2024年6月):ドワンゴは被害の拡大を防ぐため、サーバー間の通信の切断とサーバーのシャットダウンを実施したが、攻撃者がさらに遠隔からサーバーを起動させたため、電源ケーブルや通信ケーブルを物理的に抜いて封鎖した。翌日に警察へ連絡し、その翌日に個人情報保護委員会へ報告(初報)した(ドワンゴ、2024年6月14日)。詳細はKADOKAWAのサイバー攻撃の原因は?
- アスクル(2025年10月):10月19日午前に攻撃を検知し、感染が疑われるシステムの切り離しとネットワーク遮断を実施。同日14時に対策本部を設置し、16時半に受注・出荷業務を停止した。同じデータセンター内のバックアップファイルも暗号化された(アスクル、2025年12月12日)。詳細はアスクルのランサムウェア被害まとめ
- アサヒグループホールディングス(2025年9月):9月29日午前7時ごろにシステム障害が発生し、午前11時ごろにネットワークを遮断してデータセンターを隔離した(同社、2025年11月27日)。その後、安全性の確認されたバックアップデータからシステムを復旧した(同社、2026年2月18日)。詳細はアサヒのランサムウェア被害まとめ
ほかの企業の被害と復旧の経緯は、被害事例の一覧で比べられます。
連絡先と手順を紙で残し、訓練する
社内のネットワークが止まると、共有フォルダの手順書やメールの連絡先も見られなくなることがあります。関通では、システムの構成をまとめたExcelファイルまでデータセンター内で暗号化され、当初は被害状況の把握も難しかったと紹介されています(OBC)。
警察庁は、サイバー攻撃を想定したBCP(業務継続計画)を準備して対処の流れや警察などの連絡先を整理しておくこと、被害を想定した訓練で関係者との連絡、警察への通報・相談、広報対応、バックアップからの復旧手順を確認しておくことを勧めています。本記事の早見表と第一報の項目を印刷し、次の連絡先と一緒に保管しておくと、有事にそのまま使えます。
- 経営者と、代わりに判断する人の電話番号
- 保守ベンダー、契約している調査会社・お助け隊サービスの窓口
- 最寄りの警察署、都道府県警察のサイバー犯罪相談窓口
- 加入していればサイバー保険の事故受付
訓練の進め方は、「仮想CSIRT」構築法と机上訓練で解説しています。
平時の対策:書き換えできないバックアップ、VPN機器の更新、多要素認証
警察庁は、バックアップはなるべくこまめに取得し、ネットワークから切り離してオフラインで保存するなど、暗号化されないように備えることを推奨しています。侵入口については、VPN機器やOSの更新ファイル・セキュリティパッチの速やかな適用、多要素認証などの強固な認証手段の導入を呼びかけています。
- バックアップ:バックアップの3-2-1ルールとは?
- 侵入口:ランサムウェアの感染経路
- 考え方:社内ネットワークも信用しない前提で守るゼロトラストとは?
- 全体の点検:中小企業のランサムウェア対策チェックリスト
自社だけで監視や駆け付けの体制を持てない場合は、IPAが登録・公表している「サイバーセキュリティお助け隊サービス」も選択肢です。
よくある質問
- Qランサムウェアに感染したら、最初に何をすればいいですか?
- A
感染した機器をネットワークから切り離してください。 LANケーブルを抜く、Wi-Fiを切るなどして隔離し、電源は切らずに、責任者と経営者に報告します(警察庁、IPA)。
- Q感染したパソコンやサーバーの電源は切ったほうがいいですか?
- A
原則として切りません。 警察庁は、調査に必要なログが消える場合があるとして、電源を落とさないよう呼びかけています。米国CISAの指針は、ネットワークから切り離せない場合に限り電源を落とすとしており、その場合も警察や専門家に相談して決めてください。
- Q本当に感染したのか分からないときはどうすればいいですか?
- A
感染している前提で切り離し、相談してください。 複数の端末でファイルが開けない、拡張子が変わった、身代金を求める画面が出た、といった状況が典型的なサインです。IPAの企業組織向けサイバーセキュリティ相談窓口は、起きている事象を聞き取り、被害の可能性を助言するとしています。
- Q警察に通報すると、被害を公表しなければなりませんか?
- A
警察から公表を求めることはありません。 警察庁は、被害情報の保秘を徹底し、被害組織の復旧作業や業務継続に最大限配慮しながら捜査を進めるとしています。
- Q個人情報保護委員会への報告はいつまでに必要ですか?
- A
速報は知ってから速やかに(目安は概ね3〜5日以内)、確報はランサムウェアなど不正の目的のおそれがある場合は60日以内です。 ランサムウェアで個人データが暗号化され復元できなくなった場合は、人数に関係なく報告対象の例に挙がっています。当てはまるか迷ったら、個人情報保護委員会や弁護士に相談してください。
- Q身代金を払えばデータは戻りますか?
- A
戻る保証はありません。 警察庁は「暗号化されたデータの復号が保証されるわけではない」と説明し、JPCERT/CCは身代金の支払いを選択するべきではないとしています。判断の材料は身代金の記事でまとめています。
- Qバックアップがあれば、すぐに戻してもいいですか?
- A
侵入経路を塞いでから戻してください。 塞がずに戻すと、同じ経路から再び被害を受けるおそれがあります(JPCERT/CC)。バックアップ自体が汚染されていない時点のものかも確かめます。
- Q個人のパソコンやスマホが感染した場合はどこに相談すればいいですか?
- A
最寄りの警察署かサイバー犯罪相談窓口、またはIPAの「情報セキュリティ安心相談窓口」に相談してください。 警察庁のオンライン受付窓口からも通報・相談ができます。
まとめ:切り離して、報告して、一人で抱えない
ランサムウェアに感染したときに押さえておきたいのは、次の3点です。
- 感染した機器はすぐにネットワークから切り離し、電源は切らない。まだ無事なバックアップも切り離して守る
- 期限のある報告を落とさない。個人情報が関わるなら、個人情報保護委員会への速報は目安3〜5日以内、確報は不正の目的のおそれがあれば60日以内
- 侵入経路を塞いでから戻す。バックアップがあっても戻せないことが多い
いま被害に遭っている場合は、早見表の順に、切り離し→報告→記録→警察・IPAへの相談を進め、調査や復旧は外部の専門家に頼ってください。平時であれば、本記事の早見表と連絡先を紙で残し、バックアップから実際に戻せるかを確かめるところから始めてください。
身代金を要求されたときの判断はランサムウェアの身代金は払うべき?、データ復旧業者の選び方はデータ復旧業者おすすめ7社を比較、復旧の進め方はランサムウェア初動・復旧の記事一覧で確認できます。
免責事項
本記事は一般的な情報提供を目的としており、個別の技術的・法的な判断や助言に代わるものではありません。被害が疑われる場合は、警察(最寄りの警察署・サイバー犯罪相談窓口)、IPA、専門の事業者に相談し、個人情報の報告義務については個人情報保護委員会や弁護士に確認してください。統計や制度は2026年9月29日時点の公表資料にもとづいており、その後に変わっている場合があります。
出典一覧(確認日:すべて2026年9月29日)
警察庁
- 警察庁「ランサムウェア被害防止対策」:https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html
- 警察庁「サイバー事案に関する相談窓口」:https://www.npa.go.jp/bureau/cyber/soudan.html
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月公表):https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf (本文9〜11頁、統計編139・141・143・144・145・148・149頁。令和7年の値は統計編145・148・149頁の年別グラフ)
IPA・経済産業省
- IPA「中小企業のためのセキュリティインシデント対応の手引き」(中小企業の情報セキュリティ対策ガイドライン第4.0版 付録8、2026年6月 Version 1.2):https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_8.pdf
- IPA「ランサムウェア被害から学ぶ教訓集 ~経営者のためのランサムウェア対策ハンドブック~」(2026年9月8日公開、2026年9月10日 Ver.1.1):https://www.ipa.go.jp/security/todokede/crack-virus/ransomware_lessons_learned.html
- IPA「サイバーセキュリティ 相談・届出窓口一覧」:https://www.ipa.go.jp/security/support/soudan.html
- IPA「コンピュータウイルス・不正アクセスに関する届出について」:https://www.ipa.go.jp/security/todokede/crack-virus/about.html
- IPA「サイバーセキュリティお助け隊サービス制度」:https://www.ipa.go.jp/security/sme/otasuketai/index.html
- IPA「サイバーセキュリティお助け隊サービス基準」(2.1版):https://www.ipa.go.jp/security/sme/otasuketai/nq6ept000000faii-att/000092713.pdf
- 経済産業省「サイバー攻撃の被害に遭ってしまったら御活用を! ―中小企業のためのセキュリティインシデント対応の手引き―」(最終更新2026年3月27日):https://www.meti.go.jp/policy/netsecurity/sme_incident.html
個人情報保護委員会・国家サイバー統括室
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」:https://www.ppc.go.jp/personalinfo/legal/leakAction/
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」3-5(令和8年6月一部改正版):https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/
- 個人情報保護委員会「サイバー攻撃時の報告様式の統一について(DDoS攻撃、ランサムウェア事案)」:https://www.ppc.go.jp/files/pdf/yousshikiichigennkagaiyou.pdf
- 国家サイバー統括室「サイバー攻撃による被害発生時のインシデント報告様式の統一について」(2025年10月1日):https://www.cyber.go.jp/policy/group/cyber/yoshikiichigenka.html
専門機関
- JPCERT/CC「侵入型ランサムウェア攻撃を受けたら読むFAQ」(最終更新2026年6月18日):https://www.jpcert.or.jp/magazine/security/ransom-faq.html
- JPCERT/CC「インシデント対応依頼」:https://www.jpcert.or.jp/form/
- JNSA「サイバーインシデント緊急対応企業一覧」(2026年4月更新):https://www.jnsa.org/emergency_response/
- No More Ransom プロジェクト:https://www.nomoreransom.org/ja/index.html
- CISA ほか「#StopRansomware Guide」(2023年9月):https://www.cisa.gov/stopransomware/ransomware-guide
公表事例(本サイトの事例記事が出典とするもの)
- ソフトバンク ビジネスブログ(関通の取材記事、2025年10月28日)/OBC 360°(関通の事例紹介):https://www.obc.co.jp/360/list/post511 /出典の詳細は関通の事例記事に記載
- ドワンゴ(2024年6月14日の公表):出典の詳細はKADOKAWAの事例記事に記載
- アスクル「ランサムウェア攻撃の影響調査結果および安全性強化に向けた取り組みのご報告(第13報)」(2025年12月12日):https://pdf.irpocket.com/C0032/PDLX/O3bg/N4O3.pdf
- アサヒグループホールディングス「サイバー攻撃による情報漏えいに関する調査結果と今後の対応について」(2025年11月27日):https://www.asahigroup-holdings.com/newsroom/detail/20251127-0104.html /同社「サイバー攻撃被害の再発防止策とガバナンス体制の強化について」(2026年2月18日):https://www.asahigroup-holdings.com/newsroom/detail/20260218-0101.html /出典の詳細はアサヒの事例記事に記載
次回の更新予定:2026年12月(警察庁の統計、個人情報保護法の改正の施行状況、関連記事の公開にあわせて見直します)