最終更新:2026年9月29日(公的資料・一次情報に基づき事実関係を修正)
~ あなたは狙われているのではない。「あなたの取引先」が狙われている ~
「ウチのような無名の中堅企業を、ハッカーが狙う理由がない」
もしそう考えているなら、その前提は見直す必要があります。
ハッカーがあなたを狙う理由は、あなたの会社の金庫ではありません。あなたの会社が持っている「大手取引先への通行手形(正規の接続経路)」です。
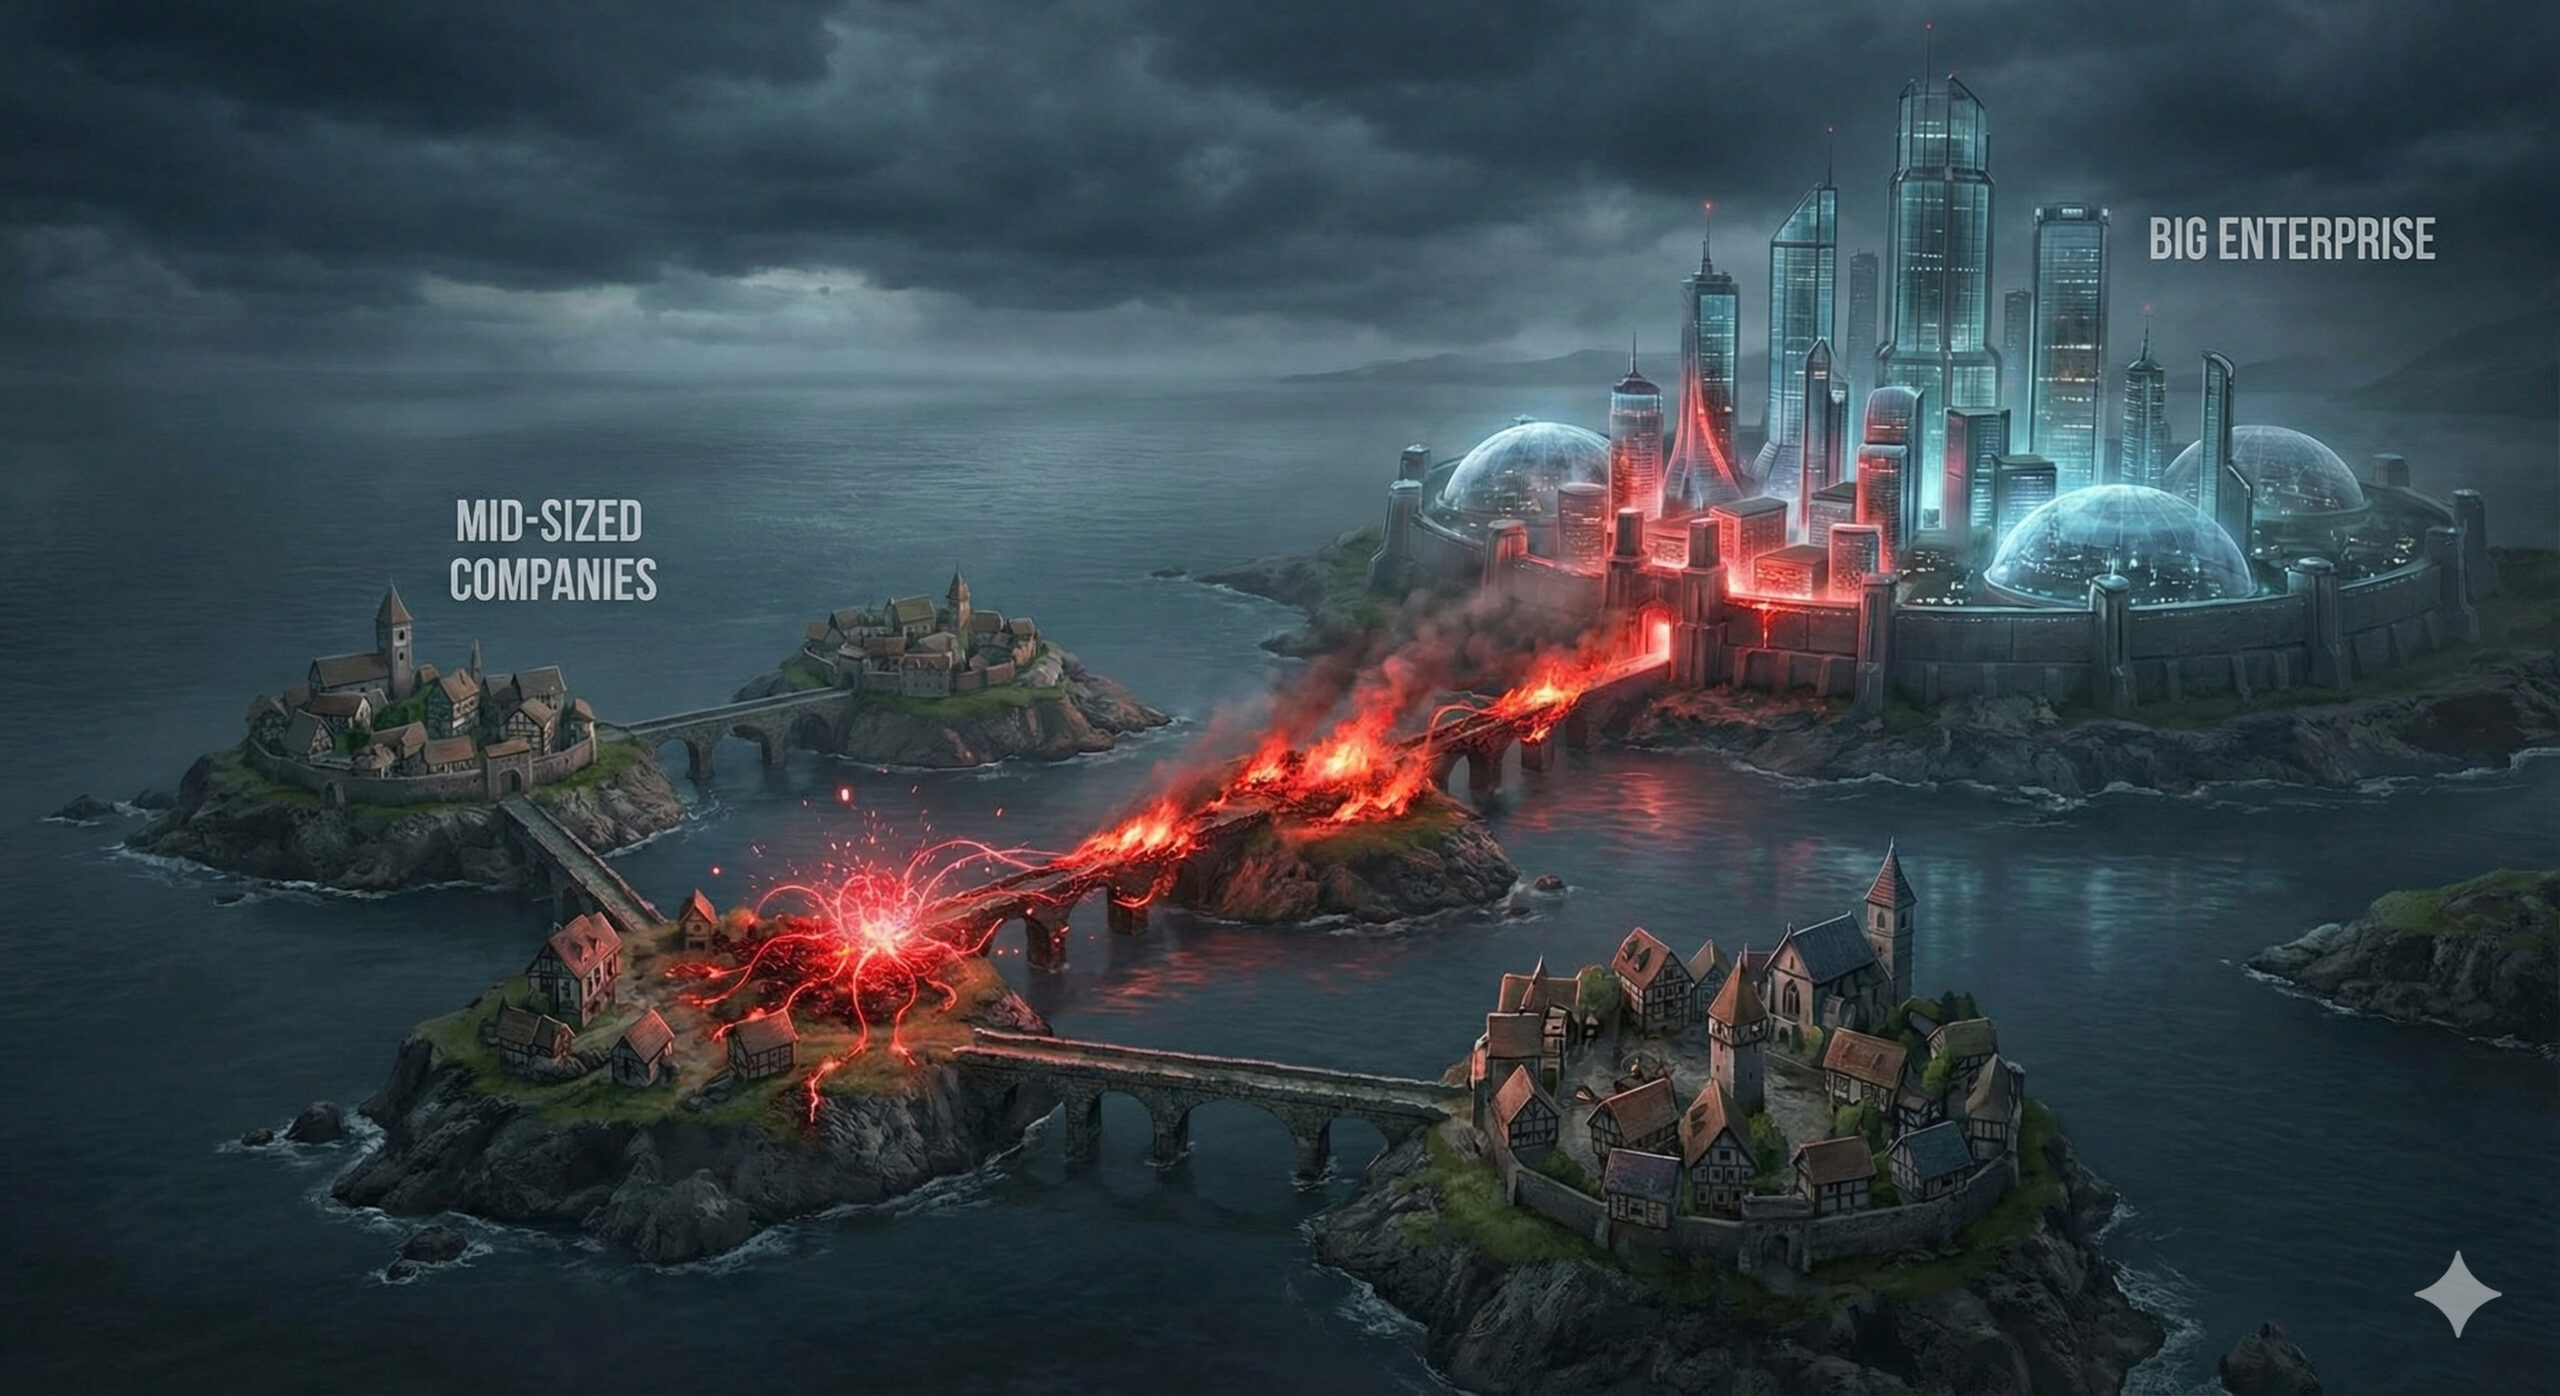
セキュリティの堅牢な大企業(本丸)を直接攻めるのは骨が折れます。だから攻撃者は、セキュリティの甘い子会社や取引先(二の丸、三の丸)をまず攻略し、そこを踏み台にして本丸へ侵攻します。これを「アイランドホッピング(島伝い攻撃)」と呼びます。
もしあなたの会社が踏み台にされ、取引先の工場を止めてしまったら?
「被害者としての同情」だけでは済まず、取引先から損害賠償や取引停止を求められるおそれがあります。
本稿では、「保守用回線の穴」と、「ベンダーアクセスのゼロトラスト化」について解説し、サプライチェーンから排除されないための生存戦略を提言します。
ほかの予防策もまとめて確認したい方は、中小企業のランサムウェア対策チェックリストをご覧ください。
1. 危険な裏口:「保守用VPN」の放置
情シスが知らない「見えない回線」
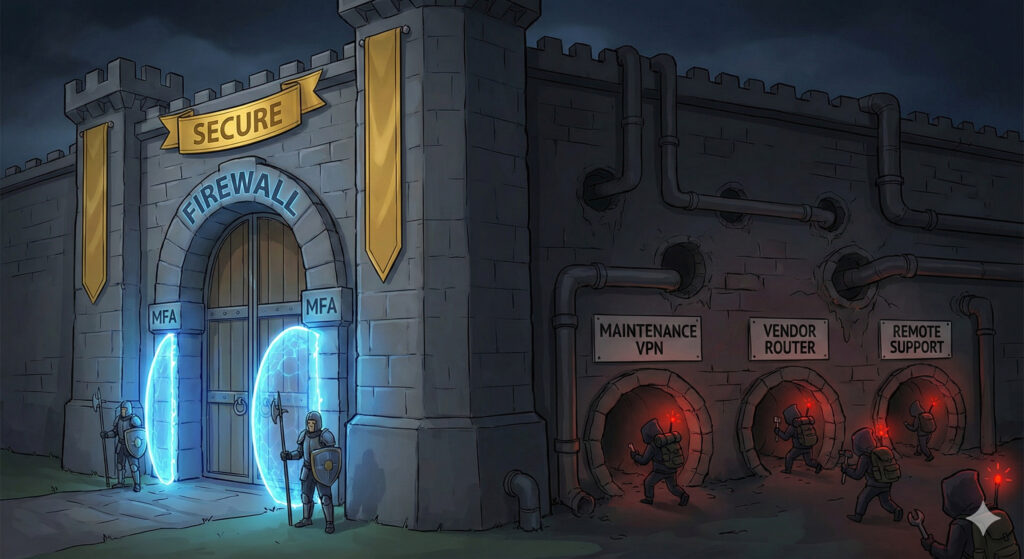
サプライチェーン攻撃で警戒すべき侵入経路のひとつが、「保守ベンダー用のVPN回線」です。
警察庁の資料では、ランサムウェアの被害組織へのアンケートで、侵入経路は「VPN機器が約5割を占める状況」とされています(警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」、2026年9月)。ベンダー用の回線に限った数字ではありませんが、VPN機器が主な入口になっていることがわかります。
あなたの会社には、生産設備、電子カルテ、複合機、PBXなどの保守のために、ベンダーが設置したルーターやVPN装置がありませんか?
これらの回線が情シスの管理外(シャドーIT化)で設置され、しかも「24時間365日、常時接続」されているケースもあります。
ベンダーがやられたら、あなたも終わる
もし、その保守ベンダー自身がランサムウェアに感染したらどうなるでしょうか?
攻撃者は、ベンダーのネットワークから、常時接続されたVPNパイプを通って、あなたの社内ネットワークへ侵入し、遠隔操作でさらに奥のシステムへ入り込むおそれがあります。
あなたは「ベンダーを信頼」して回線を開けていたつもりでも、セキュリティ的には「ベンダーのセキュリティリスクを丸ごと引き受けている」のと同じことなのです。
VPNを含む侵入口の全体像は、ランサムウェアの感染経路とは?で整理しています。
2. 「信頼できるベンダー」など存在しない
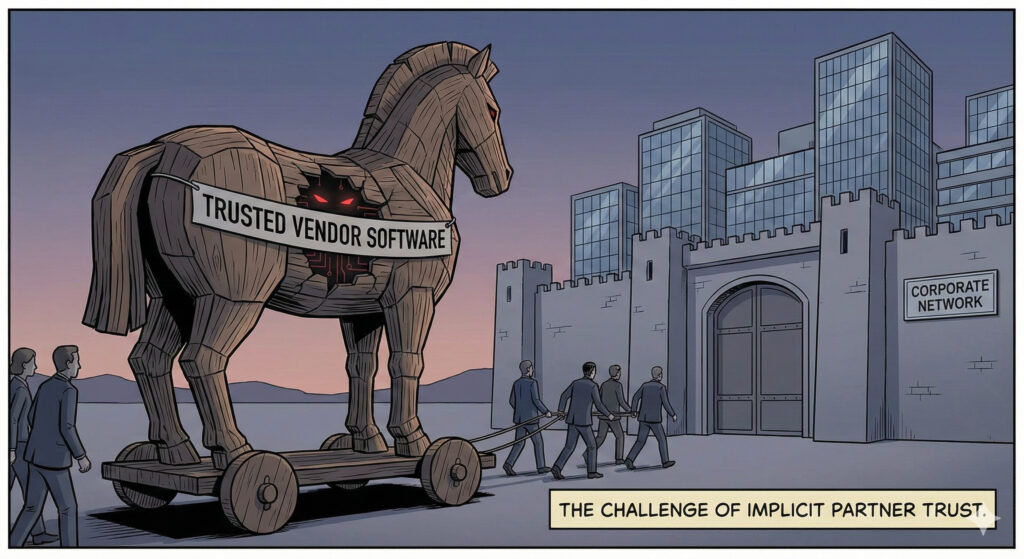
ゼロトラストの鉄則:パートナーも検証せよ
「長年の付き合いがあるベンダーだから安心」という感情論は、サイバーセキュリティの世界では通用しません。
世界的な事例を見ても、「信頼できるIT管理ツール」が攻撃の入口になっています。
SolarWindsの事件では、IT管理ソフト「Orion」の正規の更新に不正なコードが仕込まれ、約1万8,000の組織がその更新を導入しました。このうち侵害が確認されたのは、米連邦機関9機関と民間企業約100社です(米ホワイトハウス報道官会見、2021年2月)。
Kaseyaの事件では、遠隔管理ソフト「VSA」の脆弱性が悪用され、VSAを使う管理事業者(MSP)とその顧客にランサムウェアの被害が広がりました(CISA・FBI、2021年7月)。直接侵害されたKaseyaの顧客は約50社、その顧客が管理する企業のうち被害を受けたのは約800〜1,500社とされています(Kaseya、2021年7月)。
ゼロトラストの考え方は明確です。
米国立標準技術研究所(NIST)のSP 800-207は、社内か社外かといった場所だけを理由に信頼せず、接続のたびに認証・認可してから許可する考え方を示しています(NIST、2020年8月)。
外部ベンダーからのアクセスも例外ではありません。厳格な検証と、権限の絞り込みを行うべきだと考えます。
ベンダーとの付き合い方そのものを見直したい方は、対ベンダー迎撃マニュアルもあわせてご覧ください。
3. 脱・常時接続:ベンダーアクセスの「ゼロトラスト化」
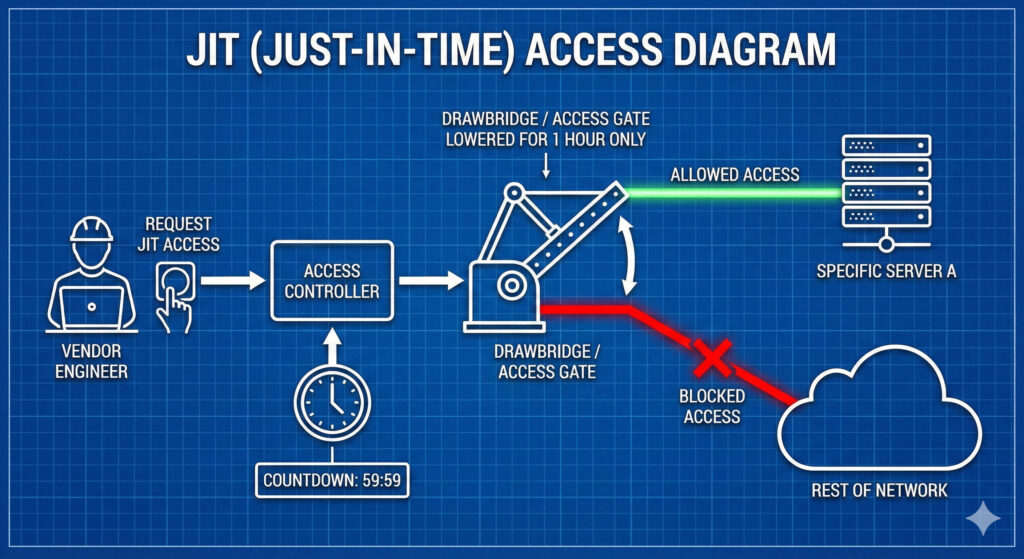
「常時接続VPN」を廃止せよ
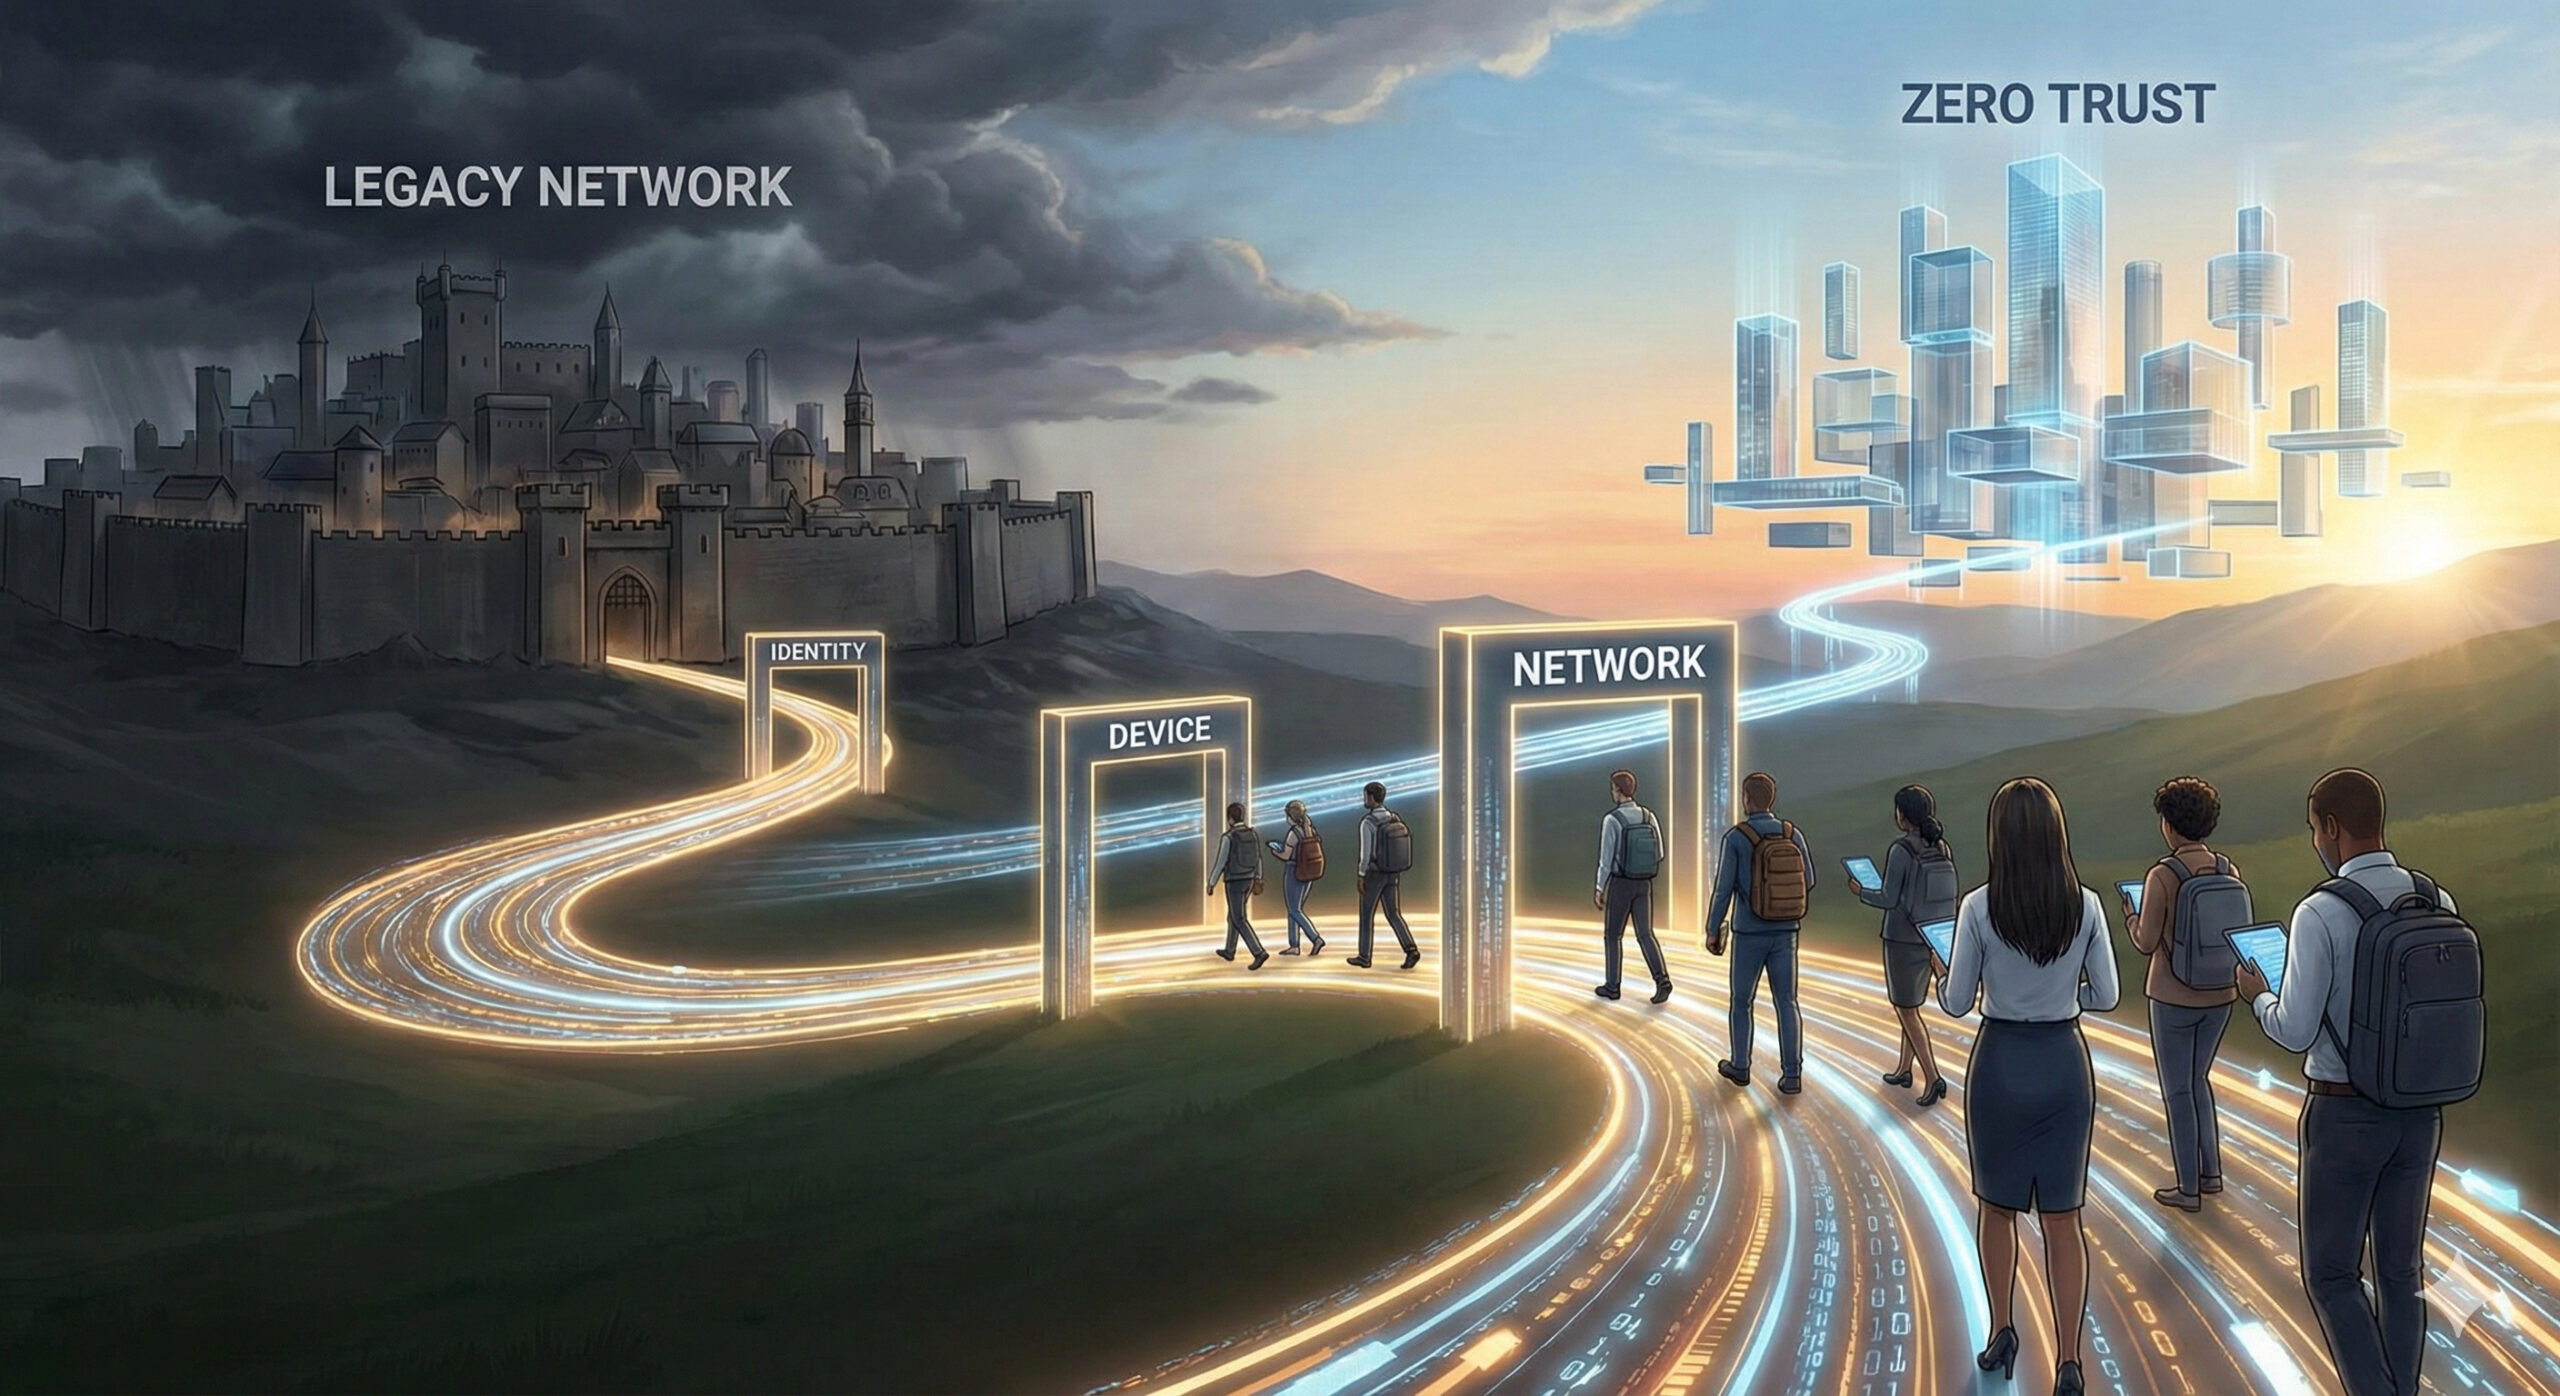
では、具体的にどうすればよいのでしょうか。答えは、ベンダーアクセスの制御を「VPN(全通し)」から「ZTNA(ゼロトラスト・ネットワーク・アクセス)」へ切り替え、次のような仕組みと組み合わせることです。
- JIT (Just-In-Time) アクセス:
「24時間繋ぎっぱなし」をやめます。保守作業が必要な時間帯だけ、申請ベースでアクセス権を有効化します。 - 最小権限の原則:
VPNのように「ネットワーク全体」にアクセスさせるのではなく、「保守対象のサーバーの、特定のポート(例:RDP/SSH)」だけを許可します。 - 画面転送(踏み台):
可能な限り、直接通信させず、セキュアな踏み台サーバー経由の「画面転送」のみで作業させます。ただし画面転送だけでは、ドライブ転送やクリップボード経由でファイルを持ち込めてしまうことがあります。踏み台サーバー側でこれらの転送を無効にしておけば、ファイル転送によるマルウェア持ち込みを大きく減らせます。
4. 経営への武器:「セキュリティ」は「営業許可証」である
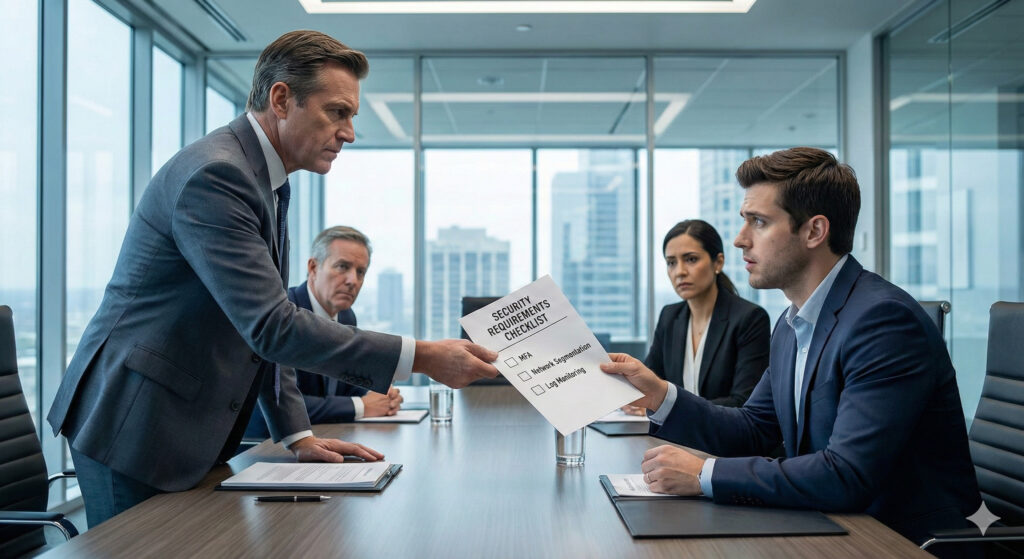
「チェックシート」は形式的なアンケートではない
大手企業から送られてくる「セキュリティチェックシート」を、形式的なアンケートだと考えていませんか?
あれは単なるアンケートとは限りません。取引先によっては「取引を継続するための条件(踏み絵)」になっていることがあります。
「MFAは導入済みか?」「ベンダー回線は分離されているか?」
これらの問いに「No」と答え続けると、リスク要因とみなされ、取引上不利になるおそれがあります。
ゼロトラストは「営業コスト」である
経営陣にこう伝えてください。
「セキュリティ投資は、ハッカー対策であると同時に、今後も大手と取引を続けるための『営業許可証』の更新料です」と。
サプライチェーン攻撃のリスクを減らすことは、自社の信頼性を守り、将来の受注を確保するための重要な投資なのです。
結論:「開けっ放し」の友情は成立しない
親しき仲にも礼儀あり、と言いますが、ネットワークにおいては「親しき仲にも制御あり」が鉄則です。
ベンダーとの信頼関係を維持するためにも、甘い顔をしてVPNを開けっ放しにしてはいけません。万が一の時、被害を受けるのは自社だけでなく、そのベンダー、そして大切なお客様です。
中堅・成長企業の情シス責任者へ。
まずは、社内のサーバルームや工場の配電盤を確認し、「情シスが把握していない謎のルーターやVPN装置」がないか、棚卸しをすることから始めてください。それが、加害者にならないための第一歩です。
このほかの予防策は、中小企業のランサムウェア対策チェックリストにまとめています。できるところから一つずつ進めてください。