2026年10月7日、IDCフロンティアのクラウドサービス「IDCFクラウド」の東日本リージョン1の一部ゾーンがランサムウェア攻撃を受け、IDCフロンティアはリージョン1を遮断して停止しました。
原因は、管理用ポータルの認証システムに使っていたOSS(オープンソースソフトウェア)の脆弱性です。攻撃者は仮想化基盤の管理者権限を取り、仮想サーバーそのものを暗号化しました。影響は495の企業・自治体に及びましたが、仮想サーバー内のデータの外部流出はなかったと公表されています(2026年10月27日の第7報)。
中小企業にとっての一番の教訓は、クラウドを使っていてもデータを戻せるのは自社のバックアップだけ、という点です。 本記事では、公式発表をもとに経緯を整理し、クラウドを使う中小企業が確かめることをまとめます。
IDCFクラウドのランサムウェア被害の原因と侵入経路(公式発表)
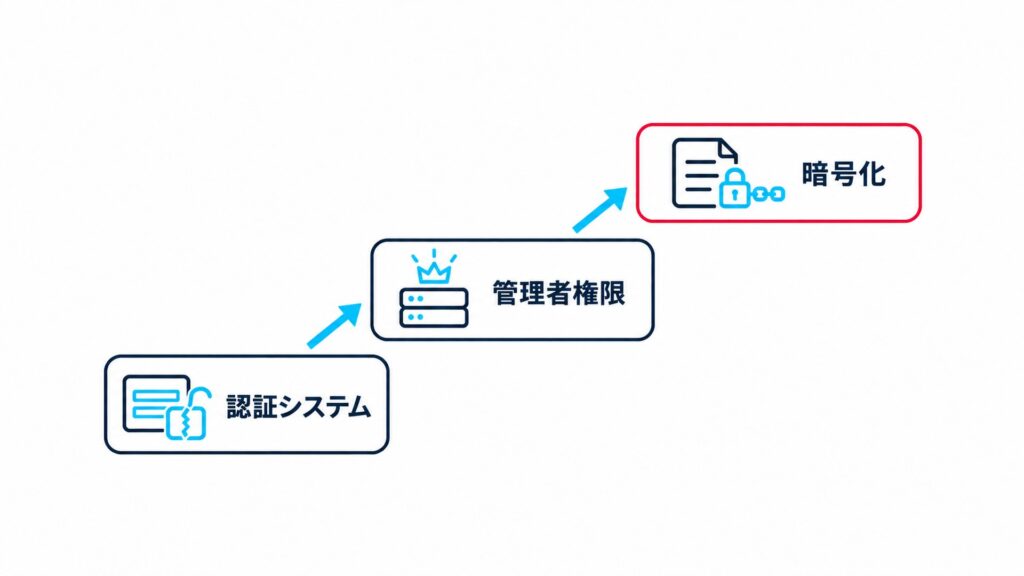
IDCフロンティアは、ポータルの認証システムで使っていたOSSの脆弱性を突かれたことが原因だと公表しています。 第7報によると、攻撃の流れは次のとおりです。
- 仮想サーバーの起動や請求の確認に使う「IDCFクラウドポータル」の認証システムで、使用していたOSSの脆弱性を突かれ、侵入された
- 管理コンソールを経由して、仮想化基盤の管理者権限を不正に取得された
- 仮想サーバーを停止させたうえで、仮想サーバー自体を暗号化された
2026年10月29日時点で、IDCフロンティアの第1報〜第7報には、脆弱性があったOSSの製品名や脆弱性番号、仮想化基盤の製品名は書かれていません。
犯行声明は公式に言及されていない
IDCフロンティアは第7報で、攻撃者と接触しておらず、身代金の支払いや交渉は一切行っていないとしています。2026年10月29日時点の第1報〜第7報には、犯行声明についての言及はありません。
報道では、@IT(2026年10月13日)が、SNS上に真偽不明の犯行声明とみられる画像が出回ったと伝えています。同記事も、その内容を確定した被害として扱うことはできないとしています。
時系列:10月7日の検知から第7報の調査完了まで
検知から約8時間でランサムウェア攻撃と特定し、約20日後の10月27日に調査を完了したと発表しています。 第7報の経緯と、各報の公表日をまとめます。
| 日時(2026年) | 出来事 |
|---|---|
| 10月7日 3:40頃 | 東日本リージョン1で障害を検知 |
| 10月7日 6:48 | 東日本リージョン1のポータルを停止 |
| 10月7日 7:00 | 影響のある4ゾーンのストレージ機器を切り離し |
| 10月7日 9:00 | 緊急対策本部を設置 |
| 10月7日 11:42 | 原因をランサムウェア攻撃と特定(同日の第2報で公表) |
| 10月7日 12:15〜14:05 | 他のリージョンのポータルも停止し、全リージョンのポータルと外部をつなぐネットワークを遮断 |
| 10月8日 | 第3報。影響は4ゾーンで、データの取り出しや復元は困難な見通しと公表 |
| 10月14日 | 第5報。仮想サーバー内のデータの外部流出はなかったと判断 |
| 10月18日 | 第6報。バックアップサービス「IDCFクラウド バックアップ」の提供を再開 |
| 10月20日 | バックアップデータを取り出せる顧客が206と判明 |
| 10月27日 | 第7報。ポータルの不正照会は最大71社と判明し、調査完了 |
被害の規模:止まったもの・影響した組織・情報流出の有無
攻撃の影響を受けたのは東日本リージョン1の4つのゾーンで、495の企業や自治体に及びました。 第3報によると、対象は tesla・henry・pascal・joule の4ゾーンで、仮想サーバーが停止し、再起動できない状態になりました。同じ会社のサービスでも、IDCFクラウド TypeS(旧ホワイトクラウド ASPIRE)とIDCF プライベートクラウドは対象外とされています。
第2報で、IDCフロンティアは東日本リージョン1をネットワークから遮断して停止し、ほかのリージョンでも外部からアクセスできる管理コンソールを一時停止しました。2026年10月29日時点の第1報〜第7報では、495の内訳(企業と自治体の数)は公表されていません。
影響を公表した組織
利用していた側の組織も、それぞれ影響を公表しています。ここでは、自ら公式に発表した組織を挙げます。
| 組織 | 公表された影響 |
|---|---|
| ニッスイ(グループ会社の日水物流) | 10月7日から日水物流の全拠点で入出荷ができなくなった。10月9日に一部の入出荷を再開。10月14日の第3報で、委託先がIDCフロンティアであると明記し、IDCフロンティア以外のサーバーを使った新しいシステムの構築を急いでいるとした。10月20日に全17拠点で通常の入出荷業務に移行した |
| 滋賀県 | 県の3つのWebサイトで、10月7日3時40分頃から障害が発生し、10月15日17時頃に完全に復旧。県のホームページが使っていたIDCFクラウドの一部で障害が起きたことが原因で、委託事業者が持っていたバックアップデータで復旧した |
滋賀県は、県が管理・運営し、事業者に運営を委託していたWebサイトが影響を受け、委託事業者が持っていたバックアップで復旧しました。自社のWebサイトやシステムがどのクラウドで動いているかは、委託先に確かめないと分からないことがあります。
データ流出はなし。ポータルでは最大71社の登録情報が照会された
IDCフロンティアは、仮想サーバー内のデータの外部流出はなかったと公表しています。 第5報・第7報によると、データの照会や持ち出しを示す痕跡は確認されませんでした。
一方、IDCFクラウドポータルでは登録情報の不正な照会がありました。第5報(48社の時点)では、照会された項目を、企業名、ログインID、パスワードのハッシュ値、通知先のメールアドレス、月額利用料金の合計額と公表しています。
第7報で、対象は最大71社に広がり、そのうち最大31社には、個人名や個人名を含む可能性のあるメールアドレスなどが含まれていたとしています。ログインパスワードが最大4件、不正に変更されており、リセット済みとしています。
復旧と再発防止策
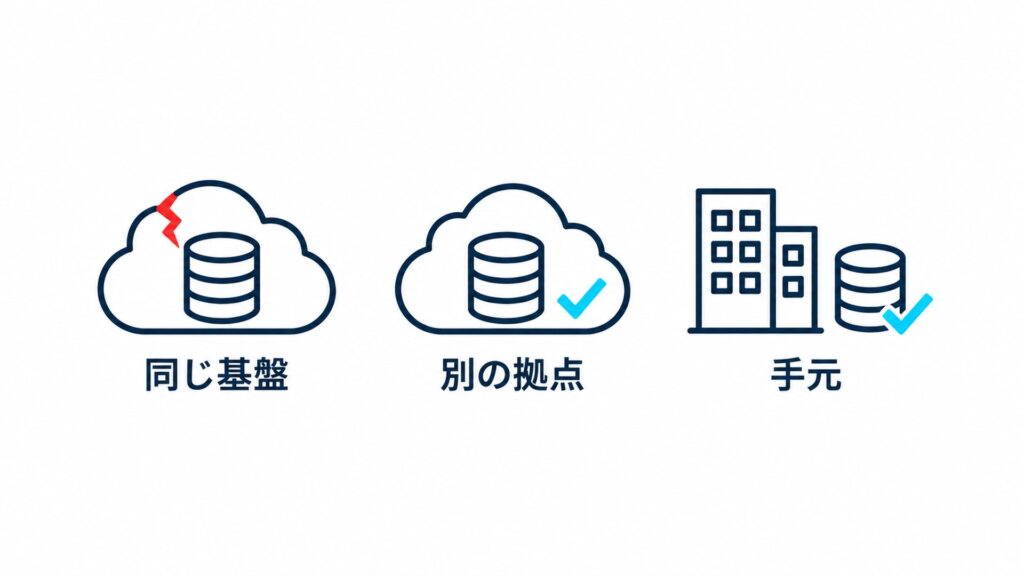
IDCフロンティアは第3報で、データの復元は「お客さま自身が保持しているバックアップデータからのみ可能」という見解を示しました。 第7報でも、495の顧客は従来の環境での復旧が難しい見通しとしています。
同じ基盤のスナップショットと、別拠点のバックアップサービス
IDCFクラウドには、仮想サーバーの保存領域をある時点で保存する「スナップショット」機能と、別サービスの「IDCFクラウド バックアップ」がありました。公表された扱いは次のとおりです。
| 仕組み | 公表された扱い |
|---|---|
| スナップショット(同じ基盤) | 当初は取り出しが困難な見通しとされたが、第5報で、スナップショット機能を使っていた194顧客のデータを取り出せると判明。第7報では、バックアップデータを取り出せる顧客は10月20日に206と判明したとしている。機能自体は停止が続いている(第6報) |
| IDCFクラウド バックアップ | 製品ページでは、保存先を「対象と異なる拠点のクラウドストレージ」としている。不正アクセスを受けて提供を止め、安全性の確認を終えて10月18日に再開(第6報) |
第4報によると、顧客対応はソフトバンクの法人部門が窓口となり、バックアップ手順の案内や移行環境の提案を行っています。第7報では、10月17日にバックアップデータの取り出しと引き渡しを始め、代替環境への移行手順も案内しているとしています。
IDCフロンティアの再発防止策
第7報では、再発防止策として次の3つを示しています。
- セキュリティを専門に管理する独立組織の設置(対応済み)
- 脆弱性診断・攻撃診断の対象をOSSにも広げ、継続して実施
- ソフトウェアの構成情報を一元管理し(SBOM化)、脆弱性情報との突き合わせを自動化
あわせて、ポータルの再開に向けて、新しい環境での作り直し、ポータルを構成する全てのサーバーの認証情報の変更、外部のIdP(認証サービス)事業者のシステムへの刷新、接続元を顧客のIPアドレスに制限したうえでの多要素認証の必須化を挙げています。
ポータルは3段階で再開する計画で、第7報の時点では、主要な機能の操作をIDCフロンティアが代行する第1段階を実施中です。
ひとり情シスが自社のクラウド利用で確かめる5つのこと
クラウドを使っていても、データとシステムを戻す責任の多くは利用者側にあります。 今回の事例から、中小企業が自社のクラウド利用で確かめておきたいことを5つ挙げます。
1. どこまでが自社の責任かを、契約と資料で確かめる
総務省の「クラウドサービス利用・提供における適切な設定のためのガイドライン」は、多くの事業者が責任共有モデルを採用しており、責任範囲は一律ではないため責任分界の確認が必要としています。IaaSでは、事業者が仮想環境の構築と管理を、利用者がOSを含むソフトウェアの管理を担う例を示しています。利用規約やサービス仕様で、障害時にデータの復旧を事業者がどこまで行うかを確かめてください。
2. バックアップを、同じ事業者・同じ管理画面の外にも置く
IPAの「中小企業のためのクラウドサービス安全利用の手引き」は、サービスの停止やデータの消失に備えて、重要な情報を手元に確保するよう勧めています。今回、ニッスイはIDCフロンティア以外のサーバーで新しいシステムの構築を進め、滋賀県は委託事業者が持っていたバックアップで復旧しました。同じクラウドの同じ管理画面から消せる場所にしかコピーがないと、攻撃者に管理者権限を取られたときに一緒に使えなくなるおそれがあります。
3. 別の環境に戻す手順を、一度試しておく
バックアップがあっても、別の環境で動かせなければ業務は戻りません。どのデータを、どこに、どの順番で戻すかを書き出し、小さな範囲でよいので一度試してください。手順は3-2-1ルールのバックアップの記事で整理しています。
4. 管理画面に多要素認証と接続元の制限をかける
今回の侵入口は、事業者側のポータルの認証システムでした。利用者が直接防げる部分ではありませんが、自社が使うクラウドの管理画面でも、多要素認証と接続元のIPアドレスの制限をかけておくと、アカウントを盗まれたときの被害を小さくできます。IDCフロンティアも、ポータルの再開に向けて、接続元のIPアドレスの制限と多要素認証の必須化を進めるとしています。
5. 委託先が使っているクラウドも把握しておく
滋賀県は、事業者に運営を委託していた県のWebサイトが、IDCFクラウドの障害で影響を受けました。Webサイトや業務システムを外部に任せている場合は、どのクラウドで動いているか、バックアップを誰がどこに持っているかを委託先に確かめておいてください。
使っているクラウドが攻撃されたら:利用者の初動
利用しているクラウドが攻撃を受けたときは、自社の被害の範囲を確かめ、取引先と顧客への説明を早めに始めることが先決です。 今回の事例をもとに、利用者側の初動を順に挙げます。
- 事業者の公式発表と個別の連絡を確認し、自社が影響を受けたゾーン・サービスに入っているかを確かめる
- 止まった業務と、預けていたデータの種類(個人情報を含むか)を洗い出す
- 手元のバックアップから、別の環境で業務を再開できるかを判断する
- 取引先・顧客に、止まっている業務と見通しを知らせる
- 管理画面のパスワードを変え、事業者を名乗る不審なメールに注意するよう社内に伝える
- 個人情報の漏えいのおそれがある場合は、個人情報保護委員会への報告が必要かを判断する
自社が攻撃を受けた場合の初動は、ランサムウェアに感染したときの初動対応7ステップで詳しく説明しています。
KADOKAWA・アスクルなど、自社が攻撃された事例との違い
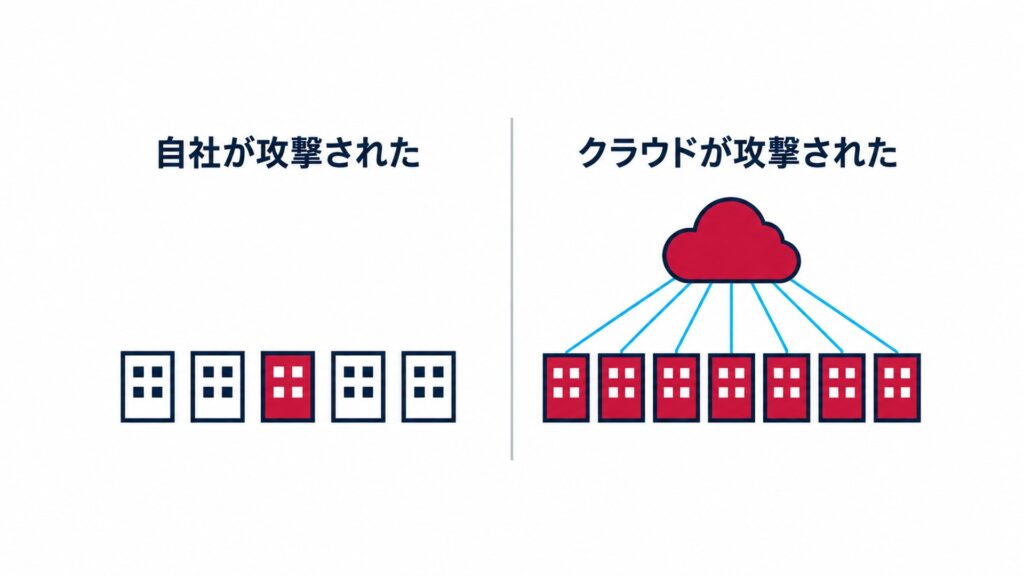
これまでの大きな事例は自社が攻撃されたものでしたが、今回は利用していたクラウド事業者が攻撃され、多くの利用者が同時に止まりました。 違いを比べます。
| 項目 | 自社が攻撃された事例(KADOKAWAなど) | クラウド事業者が攻撃された事例(今回) |
|---|---|---|
| 止まる範囲 | 自社のシステム | 同じ基盤を使う多くの利用者(495の企業・自治体) |
| 原因の調査 | 自社が調査会社に依頼する | 事業者が調査し、利用者は発表を待つ |
| 復旧の手段 | 自社のバックアップと作り直し | 事業者の復旧を待つか、自社のバックアップで別の環境に移る |
| 利用者が先に決めておくこと | 切り離しの判断、バックアップ、報告の段取り | バックアップの置き場所、移る先の環境、委託先の把握 |
KADOKAWAの事例でも、ドワンゴが2024年6月14日に、グループ企業のデータセンターで相当数の仮想マシンが暗号化されたと公表しています。どちらも、多数の仮想マシン(仮想サーバー)が暗号化され、利用できなくなった点は共通しています。KADOKAWAの経緯はKADOKAWAの事例記事、ほかの事例はランサムウェア被害事例一覧にまとめています。
よくある質問
- QIDCFクラウドがランサムウェアに感染した原因は何ですか?
- A
ポータルの認証システムで使っていたOSSの脆弱性を突かれたことが原因です。 攻撃者はそこから仮想化基盤の管理者権限を取り、仮想サーバーを暗号化しました(2026年10月27日の第7報)。
- QIDCFクラウドからデータは流出しましたか?
- A
仮想サーバー内のデータの外部流出はなかったと公表されています。 ただし、ポータルでは最大71社の登録情報が不正に照会されました。
- Q影響を受けた利用者への補償はありますか?
- A
2026年10月29日時点で、IDCフロンティアの第1報〜第7報に補償や返金についての記載は確認できませんでした。 契約している利用者は、IDCフロンティアの窓口に確認してください。
- QISMAPに登録されたクラウドでも被害は起きるのですか?
- A
起きることがあります。 IDCFクラウドは、2026年10月29日時点で、政府のクラウドサービスの評価制度ISMAPのクラウドサービスリストに登録されているサービスです。登録されていても攻撃を受ける可能性はあるため、利用者側のバックアップは欠かせません。
- Q中小企業が今すぐできることは何ですか?
- A
バックアップを、使っているクラウドの管理画面から消せない場所にも置くことです。 あわせて、別の環境に戻す手順を一度試し、委託先が使っているクラウドを確かめておいてください。
まとめ:クラウドでも「戻せる準備」は自社で持つ
IDCFクラウドの事例は、クラウド事業者が攻撃されると多くの利用者が同時に止まり、データを戻せるのは自社のバックアップだけになることがある、と示しました。
- 原因は、事業者のポータルの認証システムで使っていたOSSの脆弱性。仮想化基盤の管理者権限を取られ、仮想サーバーが暗号化された
- 影響は495の企業・自治体。仮想サーバー内のデータの外部流出はなかったと公表
- 責任の分担を契約で確かめ、バックアップを同じ管理画面の外にも置き、別の環境に戻す手順を試しておく
- 委託先が使っているクラウドも把握しておく
予防の全体像は中小企業のランサムウェア対策チェックリストで、やる順番に確かめられます。
自社で同じことが起きたら
ファイルが開けない、画面に脅迫文が出た。そんなときに最初の1時間でやることを、7つの手順にまとめています。
まだ被害がない方は:中小企業のランサムウェア対策チェックリスト/自社の入口を14問で確かめる入口診断/社長が相談の前に学ぶ予習ワークブック(予約受付中)
出典一覧(確認日:すべて2026年10月29日)
- 株式会社IDCフロンティア「当社サービスの一部システムに対する不正アクセスについて」(2026年10月7日):https://www.idcf.jp/news/topics/20261007001
- 同【第2報】(2026年10月7日):https://www.idcf.jp/news/topics/20261007002
- 同【第3報】(2026年10月8日):https://www.idcf.jp/news/topics/20261008001
- 同【第4報】(2026年10月9日):https://www.idcf.jp/news/topics/20261009001
- 同【第5報】(2026年10月14日):https://www.idcf.jp/news/topics/20261014001
- 同【第6報】(2026年10月18日):https://www.idcf.jp/news/topics/20261018001
- 同【第7報】不正アクセスに関する調査結果および今後の対応について(2026年10月27日):https://www.idcf.jp/news/topics/20261027001
- IDCFクラウド バックアップ 製品ページ:https://www.idcf.jp/cloud/backup/
- 株式会社ニッスイ 第1報・第3報・第4報(2026年10月7日・14日・20日):https://www.nissui.co.jp/news/2026100702.html / https://www.nissui.co.jp/news/20261014.html / https://www.nissui.co.jp/news/20261020.html
- 滋賀県(2026年10月8日・16日):https://www.pref.shiga.lg.jp/gc00/press-release/34071.html / https://www.pref.shiga.lg.jp/gc00/press-release/34279.html
- 株式会社ドワンゴの発表(2024年6月14日、KADOKAWAグループのサイトに掲載):https://group.kadokawa.co.jp/information/media-download/1360/73b7af68478b8a51/
- ISMAPクラウドサービスリスト:https://www.ismap.go.jp/csm?id=cloud_service_list
- 総務省「クラウドサービス利用・提供における適切な設定のためのガイドライン」(2022年10月):https://www.soumu.go.jp/main_content/000944468.pdf
- IPA「付録7 中小企業のためのクラウドサービス安全利用の手引き 説明資料」(中小企業の情報セキュリティ対策ガイドライン):https://www.ipa.go.jp/security/sme/f55m8k0000001wpl-att/outline_guidance_cloud.pdf
- 報道:@IT「一部顧客のデータは復旧困難 IDCフロンティアにランサムウェア、495社・自治体に影響:真偽不明の犯行声明もSNSに拡散」(2026年10月13日):https://atmarkit.itmedia.co.jp/ait/articles/2610/09/news036.html