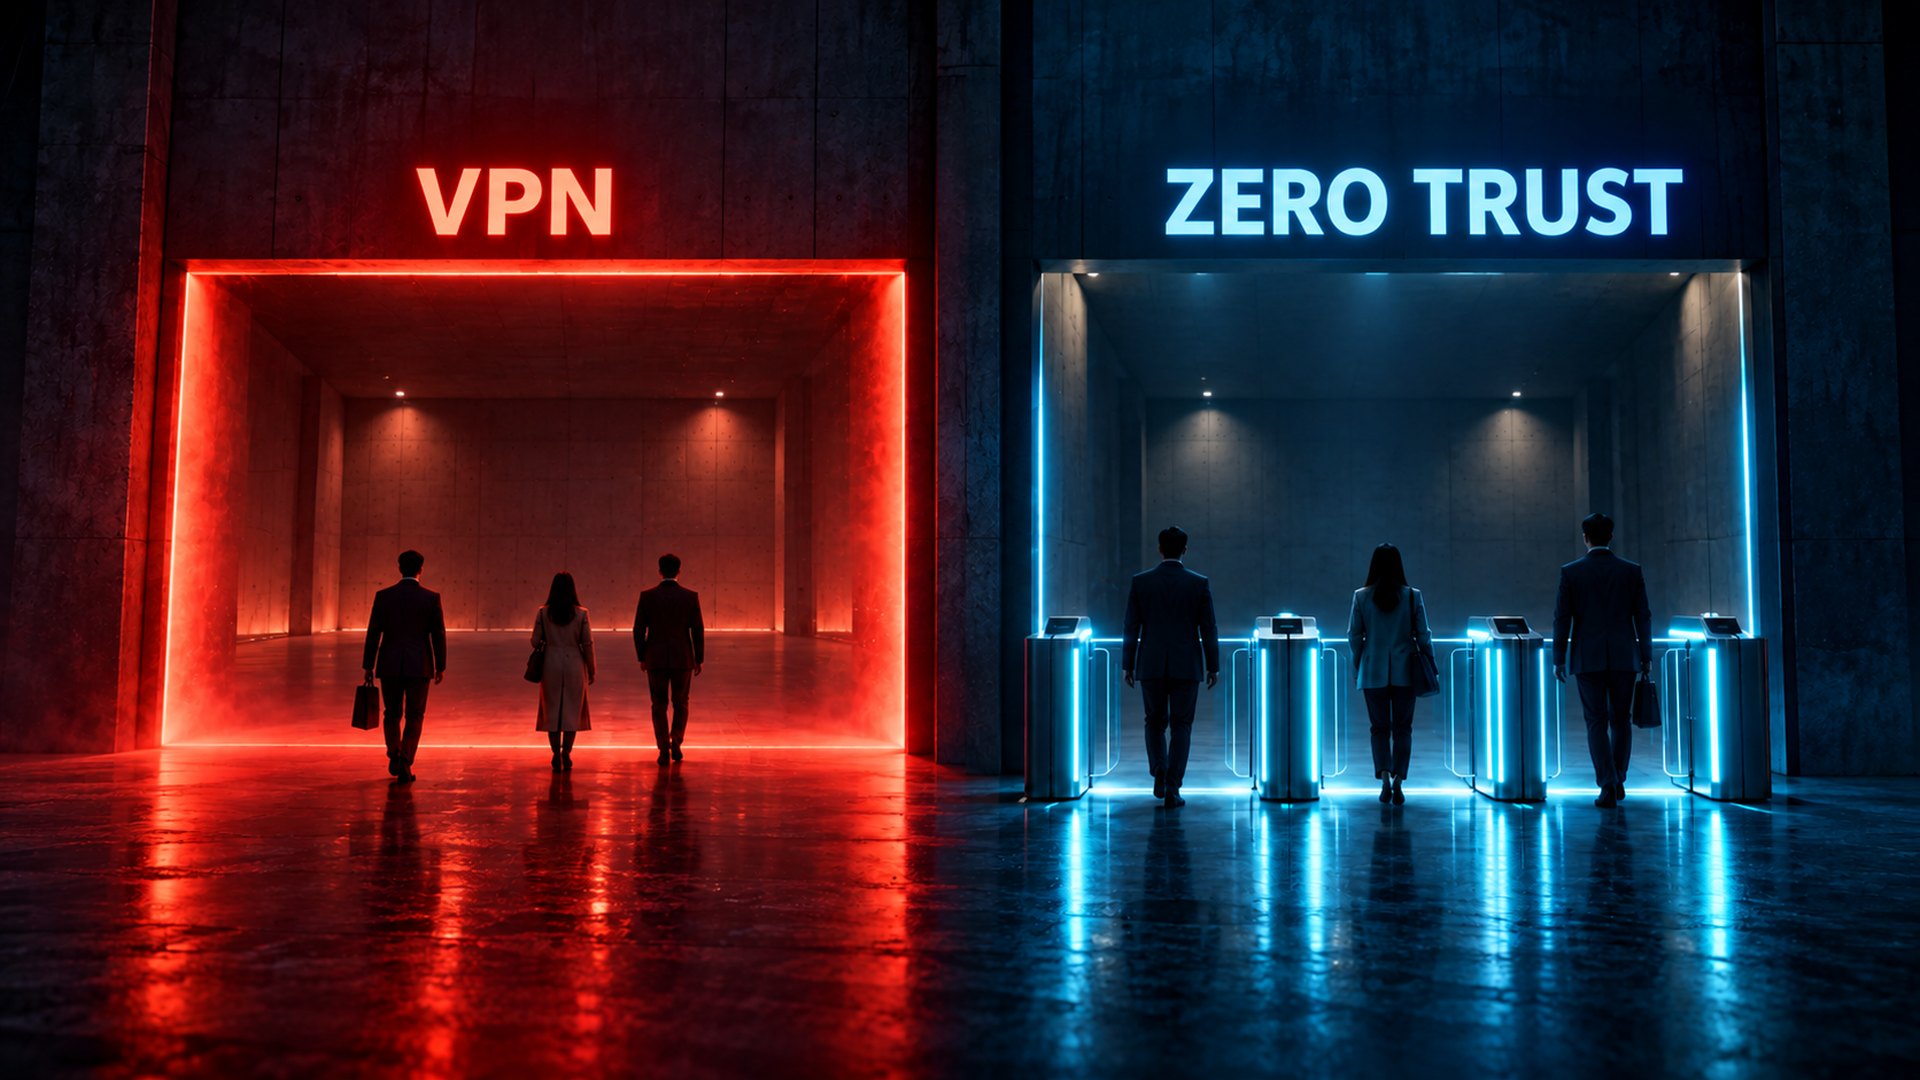
VPNは、社外から社内のネットワークにつなぐための「通路」です。ゼロトラストは、社内か社外かで信頼を決めず、アクセスのたびに確かめる「設計の考え方」です。比べているものの種類がそもそも違います。
VPNは、すぐには不要になりません。米国の標準 NIST SP 800-207 は、多くの組織がゼロトラストと従来の境界型を組み合わせた状態で長く運用すると書いています。デジタル庁や総務省の資料も、境界型を否定せず、組み合わせる立場です。
一方で、警察庁の統計では、ランサムウェアの侵入経路の約5割がVPN機器です。中小企業にとっての答えは、VPNを残すあいだは守りを固め、減らせるところから減らしていくことです。 この記事では、製品を売らない立場から、その具体的な手順をまとめます。
ゼロトラストとVPNの違い
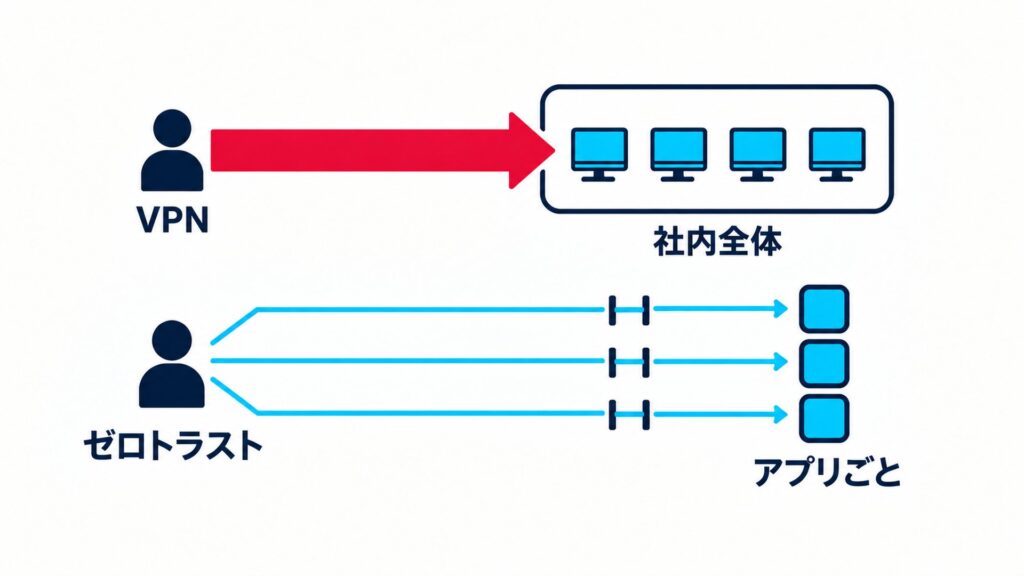
VPNは「一度通路に入れば社内のネットワークに届く」仕組みで、ゼロトラストは「アクセスのたびに、誰が・どの端末で・何に触れるのかを確かめる」考え方です。 主な違いを表にまとめます。
| 比べる点 | VPN | ゼロトラスト |
|---|---|---|
| 何か | 通信を暗号化して社内につなぐ仕組み(製品・機器) | 設計の考え方(特定の製品ではない) |
| 信頼の決め方 | 通路の内側(社内のネットワーク)にいれば信頼しやすい | 場所では信頼しない。利用者・端末・状況をアクセスのたびに確かめる |
| 入った後に届く範囲 | 設定で絞らない限り、社内のネットワーク全体に届きやすい | 許可したアプリ・データだけ |
| 外から見える入口 | VPN機器がインターネットに見えている | 製品によるが、入口を利用者の近くやクラウド側に置く |
| つまずきやすい点 | 機器の更新漏れ、使い回しのパスワード、退職者のアカウント | 何を守るかの棚卸しと、ID・端末の管理が前提になる |
VPNは「通路」、ゼロトラストは「考え方」
NIST SP 800-207 は、ゼロトラストを、防御の対象をネットワークの境界から利用者・資産・リソースへ移す考え方の総称としています。そして、ネットワーク上の場所だけを理由に信頼を与えないことを前提にしています。
境界型の守りについては、攻撃者が境界の内側に入ると、その先の横への移動が妨げられないと指摘しています。VPNは境界の内側へつなぐ通路なので、VPNのアカウントや機器を乗っ取られると、社内の広い範囲に届いてしまうおそれがあります。
ゼロトラストの基本は、ゼロトラストとは?意味をわかりやすく解説で説明しています。
NIST SP 800-207 が示す7つの原則と、中小企業ならどこまでやるかは、ゼロトラストの7つの原則の記事で整理しています。
ZTNAとは
ZTNA(ゼロトラストネットワークアクセス)は、ゼロトラストの考え方で社外からのアクセスを作る製品やサービスの呼び方です。社内のネットワーク全体ではなく、許可したアプリにだけつなぐのが特徴です。
ZTNA は業界で使われる言葉で、NIST SP 800-207 の本文には出てきません。ZTNA を入れればゼロトラストが完成する、というものではない点に注意してください。ZTNA を提供する事業者側の接続点もインターネット上にあり、そのサービス自体の更新や設定の確認は必要です。
ZTNAを含む仕組みとしてよく聞くSASEと、ゼロトラストとの関係は、SASEとゼロトラストの違いの記事で整理しています。
VPNが狙われている理由
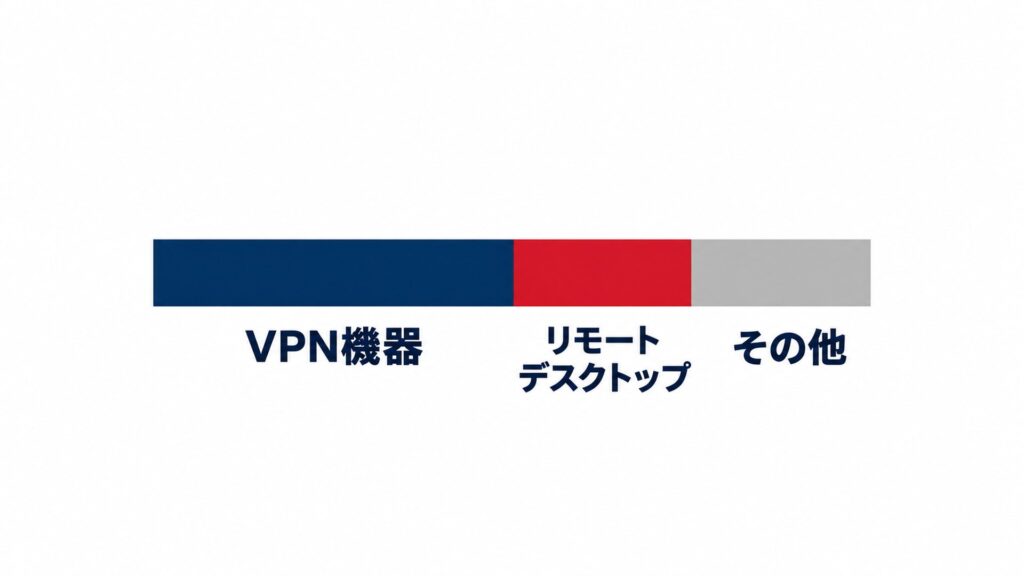
警察庁によると、ランサムウェアの侵入経路は VPN 機器が約5割を占めています。 攻撃者は、未修正のぜい弱性や、漏えいした認証情報などを悪用して侵入するとしています。被害組織へのアンケートの結果は次のとおりです。
| 期間 | 有効回答 | VPN機器 | リモートデスクトップ |
|---|---|---|---|
| 令和8年上半期 | 36件 | 18件 | 9件 |
| 令和7年 | 92件 | 61件 | 19件 |
出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(令和8年9月)の統計編。
VPN機器は、メーカーが弱点の修正を出しても、更新しなければ弱点が残ります。
JPCERT/CC は、2025年1月に Ivanti Connect Secure のぜい弱性について注意を呼びかけ、2月の更新では、公開前の2024年12月下旬から国内で複数の被害を確認したと追記しました。2026年6月には、Fortinet 製品の認証情報の漏えいについて、多要素認証の有効化などの対策を求めています。
アカウントが悪用される例もあります。2026年8月の両毛システムズの事例では、VPN機器のアカウントが悪用されて社内ネットワークに侵入されました。2026年10月30日の同社の第4報によると、攻撃者はその後、社内の認証サーバー(AD)にアクセスして管理者アカウントの認証情報を盗み、社内のネットワークを探っていました。VPNの内側に入られると、被害がここまで広がりうることを示しています。侵入経路の全体像はランサムウェアの感染経路の記事で整理しています。
VPNは不要になる? 条件で答える
多くの中小企業では、VPNはすぐには不要になりません。ただし、使う範囲は減らせます。 NIST SP 800-207 は、ゼロトラストへの移行を、仕組みを一度に入れ替えることではなく段階的な取り組みとしています。
デジタル庁の「ゼロトラストアーキテクチャ適用方針」は、ゼロトラストは境界型の対策を否定するものではないとしています。総務省の「テレワークセキュリティガイドライン」も、両者を組み合わせて守ることが期待されるとしています。
VPNを残すか減らすかは、社内に何が残っているかで決まります。当サイトの目安は次のとおりです(公的な基準ではありません)。
| 自社の状況 | VPNの扱いの目安 |
|---|---|
| メール・ファイル・業務アプリがほぼクラウド(Microsoft 365、Google Workspace など) | VPNを通さずに使えるので、VPNの利用者を大きく減らせる |
| 社内にファイルサーバーや業務システムが残っていて、社外から使う人がいる | 当面はVPNを残し、守りを固める。並行して、クラウドに移せるものから移す |
| 保守業者が社外から社内に入っている | 業者の入口から先に絞る(作業のときだけ許可する、など) |
| 社外から社内を使う人がほとんどいない | VPNそのものを止められないか検討する |
NIST SP 800-207 も、社外の利用者がクラウドのメールなどを使うときに、VPNで社内を経由させることを必須にすべきではないとしています。クラウドで済む仕事をVPNから外すことが、最初の一歩になります。
VPNを残すなら最低限やること
VPNを残すあいだは、次の7つを確かめてください。 警察庁「ランサムウェア被害防止対策」と、IPA の資料が勧める対策をもとにしています。
- VPN機器を最新の状態に保つ。 警察庁は、主要な侵入経路であるVPN機器について、更新ファイルやセキュリティパッチが公開されたら速やかに適用するよう求めています。JPCERT/CC の注意喚起を受け取れるようにし、自社の機器が対象か確かめます。
- VPNのログインに多要素認証をかける。IPA の事例集は、VPNのログインに多要素認証を必須にすることを勧めています。
- VPNのアカウントを棚卸しする。退職者のアカウント、使っていないアカウント、初期設定のユーザー名や弱いパスワードを残さないようにします。
- つなげる場所を限る。警察庁は、多要素認証に加えて、IPアドレスによるアクセス制限を組み合わせることを勧めています。
- VPNで届く範囲を必要なところに絞る。インターネットに公開している機器は、乗っ取られた場合に備えてアクセスできる範囲を限るよう、警察庁は求めています。
- ログを残す。ネットワーク機器のログは、被害を調べるときの手がかりになります。
- 保守業者のアカウントを確かめ、機器の入れ替えを先送りしない。IPA の「中小企業の情報セキュリティ対策ガイドライン」には、VPN機器の後継機種を待つあいだにランサムウェアに感染した事例が載っています。
保守業者が使うVPNの管理は、保守用VPNの放置リスクの記事、多要素認証の選び方は多要素認証(MFA)の選び方で解説しています。
中小企業がゼロトラストへ移行する順番
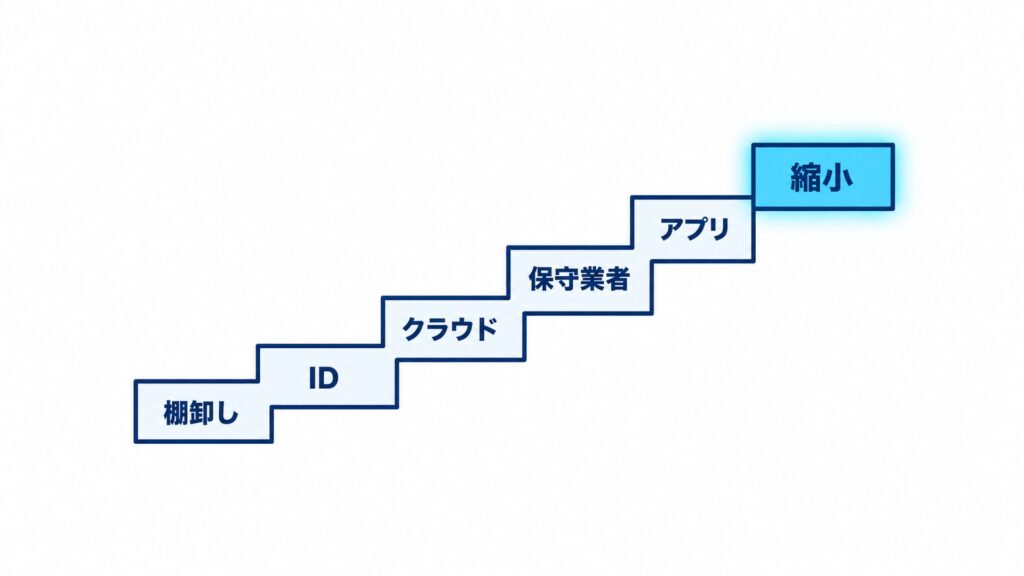
一度に入れ替えず、次の6つの順番で、VPNに頼る範囲を少しずつ減らしていきます。 IPA の事例集も、「より強固にする対策」として、ゼロトラスト型のリモートアクセスへの移行を検討することを挙げています。
- 棚卸し:守るもの(データ・システム)、使う人、社外からのアクセスの流れを書き出します。NIST SP 800-207 も、移行の前に資産・利用者・データの流れの調査が必要としています。
- IDと多要素認証をそろえる:メール・クラウド・VPNのログインを、同じIDの仕組みと多要素認証にまとめます。
- クラウドで済む仕事をVPNから外す:メールやファイル共有など、クラウドで使えるものはVPNを通さない形にします。
- 保守業者のアクセスから絞る:常時つながる業者用の入口を、作業のときだけ許可する形に変えます。
- 社内に残るシステムへのアクセスを、アプリごとに許可する:ZTNA などの導入を検討するのはこの段階です。
- VPNの範囲を縮める・止める:使う人と届く範囲が十分に減ったら、VPNを縮小し、最後は止めることを検討します。
一度に全社を切り替えると、失敗しやすくなります。段階的に進める考え方は、ゼロトラスト導入の失敗とロードマップの記事でも紹介しています。
移行の前と後で、社内の構成がどう変わるかは、ゼロトラストの構成図で図にしています。
費用と使える支援
ZTNA などの費用は、製品や人数で大きく変わります。複数の見積もりを比べて判断してください。 当サイトでは、製品ごとの価格の相場は示していません。手軽に始められる公的な仕組みとして、次の2つがあります。
- サイバーセキュリティお助け隊サービス(IPA):相談窓口、異常の監視、事故が起きたときの駆けつけ支援、簡易なサイバー保険などをまとめた、中小企業向けのサービスです。IPA の基準(2.1版、令和7年9月)では、1類のうちネットワーク監視型のサービスは月額1万円(税抜)以下とされています。
- デジタル化・AI導入補助金2026のセキュリティ対策推進枠:お助け隊サービスの利用料を、最大2年分補助します。補助額は5万〜150万円、補助率は中小企業が2分の1以内、小規模事業者が3分の2以内です。対象はお助け隊サービスに限られます。2026年10月30日時点のお知らせでは、交付申請の最終締め切りは2027年1月7日17時です。
国の補助金と東京都の助成金の違い、2026年度に残っている締め切り、申請の前に決めておくことは、サイバーセキュリティの補助金・助成金でまとめています。
よくある質問
- QゼロトラストとVPNの違いは何ですか?
- A
VPNは社外から社内のネットワークにつなぐ仕組みで、ゼロトラストはアクセスのたびに利用者や端末を確かめる設計の考え方です。 VPNは機器や製品として導入する仕組み、ゼロトラストは方針という違いがあります。
- Qゼロトラストを入れればVPNは不要になりますか?
- A
すぐには不要になりません。 NIST SP 800-207 は、多くの組織がゼロトラストと従来の境界型を組み合わせて長く運用するとしています。クラウドで済む仕事から順にVPNを外していくのが現実的です。
- QVPNはなぜ危ないと言われるのですか?
- A
VPN機器がランサムウェアの主な侵入経路になっているからです。 警察庁によると、侵入経路の約5割がVPN機器で、未修正のぜい弱性や漏えいした認証情報が悪用されています。
- QZTNAとゼロトラストは同じですか?
- A
同じではありません。 ゼロトラストは考え方で、ZTNA はその考え方で社外からのアクセスを作る製品やサービスの呼び方です。
- Q中小企業はまず何からすればよいですか?
- A
VPN機器の更新、VPNへの多要素認証、使っていないアカウントの削除の3つです。 どこに入口があるかを確かめたい場合は、入口診断を使ってください。
まとめ:VPNを守りながら、頼る範囲を減らす
ゼロトラストはVPNの「次の製品」ではなく、VPNに頼る範囲を減らしていくための考え方です。
- VPNは通路、ゼロトラストは考え方。比べているものの種類が違う
- VPNはすぐには不要にならない。NIST は段階的な移行と長い併用を想定し、デジタル庁・総務省も境界型と組み合わせる立場をとっている
- ただし侵入経路の約5割はVPN機器。残すあいだは更新・多要素認証・アカウントの棚卸しを徹底する
- 棚卸し→ID→クラウド→保守業者→アプリごと→縮小、の順番で減らしていく
自社にどんな入口があり、何から直すかは、14問の入口診断で確かめられます。結果をもとに相談したい場合は、入口診断の結果レビュー(Plan 0)も用意しています。社長が相談の前に、自社の現在地を自分で整理できる予習ワークブックも準備しています(予約受付中・登録無料)。
出典一覧(確認日:すべて2026年10月30日)
- NIST「SP 800-207 Zero Trust Architecture」(2020年8月):https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-207.pdf
- デジタル庁「ゼロトラストアーキテクチャ適用方針」(DS-210、2022年6月30日):https://www.digital.go.jp/assets/contents/node/basic_page/field_ref_resources/e2a06143-ed29-4f1d-9c31-0f06fca67afc/5efa5c3b/20220630_resources_standard_guidelines_guidelines_04.pdf
- 総務省「テレワークセキュリティガイドライン(第5版)」(令和3年5月):https://www.soumu.go.jp/main_content/000752925.pdf
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(令和8年9月):https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- 警察庁「ランサムウェア被害防止対策」:https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html
- JPCERT/CC「Ivanti Connect Secureなどにおける脆弱性(CVE-2025-0282)に関する注意喚起」(2025年1月9日公開、2月13日更新):https://www.jpcert.or.jp/at/2025/at250001.html
- JPCERT/CC「Fortinet製品に関連する認証情報の漏えいに関する注意喚起」(2026年6月23日):https://www.jpcert.or.jp/at/2026/at260019.html
- 両毛システムズ「当社社内システムへの不正アクセスに関するお知らせ(第3報)」(2026年9月25日):https://www.ryomo.co.jp/news/202609_02.html
- 両毛システムズ「当社社内システムへの不正アクセスに関するお知らせ(第4報)」(2026年10月30日):https://www.ryomo.co.jp/news/202610_02.html
- IPA「中小企業のための 実例で学ぶサイバーセキュリティリスク事例集」(2026年3月):https://www.ipa.go.jp/security/reports/sme/rcu1hd0000009k82-att/sme-jirei.pdf
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月):https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0.pdf
- IPA「サイバーセキュリティお助け隊サービス」:https://www.ipa.go.jp/security/otasuketai-pr/
- IPA「サイバーセキュリティお助け隊サービス基準(2.1版)」(令和7年9月8日):https://www.ipa.go.jp/security/sme/otasuketai/nq6ept000000faii-att/000092713.pdf
- 中小企業基盤整備機構「デジタル化・AI導入補助金2026 セキュリティ対策推進枠」:https://it-shien.smrj.go.jp/applicant/subsidy/security/
- 同「交付申請の最終締め切り日について」:https://it-shien.smrj.go.jp/news/40319