ゼロトラストの解説でよく見る「7つ」には、実は2種類あります。1つは、米国の NIST が2020年8月に出した SP 800-207 の「7つの原則」です。もう1つは、米国の調査会社 Forrester が2018年のレポートで示した「7つの柱」で、日本語の解説では「7つの要件」とも呼ばれます。
原則は「どう考えて設計するか」、要件(柱)は「どの領域を守るか」を表していて、中身はまったく違います。さらに、米国の CISA は「5つの柱」で整理しています。
中小企業がまず押さえたいのは、NIST の7原則の考え方を、今ある仕組みでできる範囲から取り入れることです。 NIST 自身も、すべての原則を完全な形で実現できるとは限らないと書いています。この記事では、3つの整理を見分けたうえで、7原則を1つずつ「中小企業ならこれをやる」に置き換えます。
ゼロトラストの「7つ」は2種類ある
「7つの原則」は NIST の考え方、「7つの要件(柱)」は Forrester の守る領域で、別のものです。 3つの整理を表にまとめます。
| 整理 | 出した組織・時期 | 何を表すか | 中身 |
|---|---|---|---|
| 7つの原則 | NIST(米国国立標準技術研究所)SP 800-207、2020年8月 | ゼロトラストを設計するときの基本的な考え方 | リソースの捉え方、通信の保護、セッション単位のアクセス、動的なポリシー、資産の監視、認証と認可、情報の収集 |
| 7つの柱(要件) | Forrester「Zero Trust eXtended(ZTX)」、2018年のレポート | ゼロトラストを実装するときに守る領域 | ネットワーク、データ、ワークロード、人(ID)、デバイス、可視化と分析、自動化とオーケストレーション |
| 5つの柱 | CISA(米国サイバーセキュリティ・インフラストラクチャ安全保障庁)Zero Trust Maturity Model v2.0、2023年4月 | 進み具合を測る領域と段階 | ID、デバイス、ネットワーク、アプリケーションとワークロード、データ(+横断する3つの能力) |
CISA の資料は、このモデルが NIST SP 800-207 の7つの原則を反映していると書いたうえで、別に5つの柱を示しています。原則と柱は、もともと役割の違う整理です。
よくある混同
一部の解説記事には、デバイス・ネットワーク・データなどの7つの要素を「NIST の7つの原則」として紹介しているものがあります。NIST SP 800-207 の7原則に、こうした要素の並びは出てきません。逆に、NIST の原則を「7つの柱」と呼んでいる記事もあります。読むときは、その「7つ」がどの資料のものかを確かめてください。
ゼロトラストという言葉そのものは、NIST SP 800-207 によると、John Kindervag 氏が Forrester に在籍していたときに名付けたものです。ゼロトラストの基本は、ゼロトラストとは?意味をわかりやすく解説で説明しています。
NISTの7つの原則と、中小企業ならやること
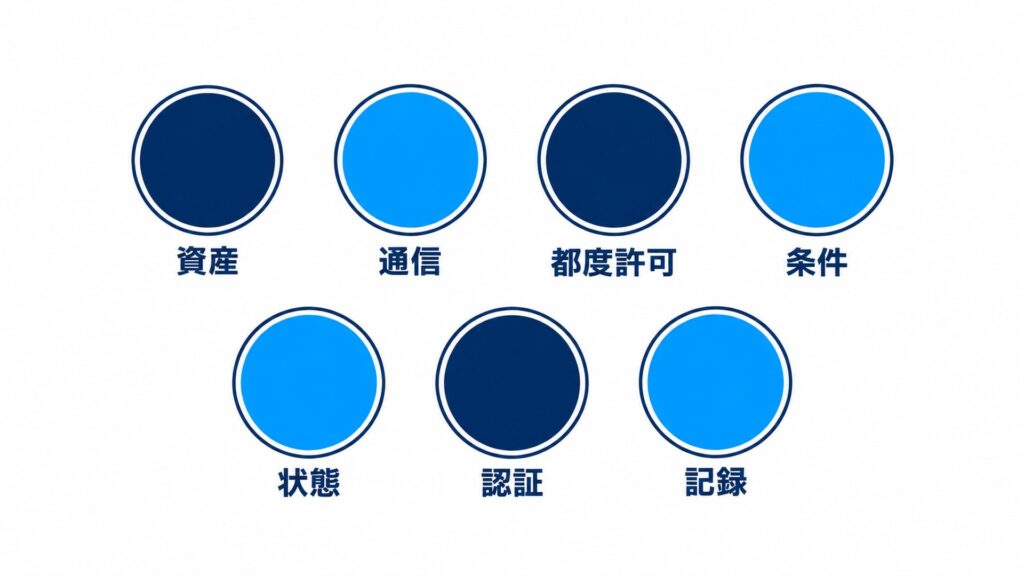
NIST SP 800-207 は、7つの原則を「理想的な目標」としたうえで、すべてを最も純粋な形で実現できるとは限らないと認めています。 原則の名前は、IPA の「セキュリティ関連NIST文書について」からリンクされている PwC コンサルティングの日本語訳に合わせています。日本語訳は、これらを「基本的な考え方」と訳しています。
原則1 すべてのデータソースとコンピューティングサービスをリソースとみなす
パソコンやサーバーだけでなく、クラウドのサービスやデータも、守る対象(リソース)として扱うという考え方です。NIST は、個人所有の端末も、会社のリソースにアクセスするならリソースとして扱いうるとしています。
中小企業ならまず、会社で使っている機器・ソフト・クラウドサービスを一覧にします。IPA の「中小企業の情報セキュリティ対策ガイドライン」も、何の機器やソフトウェアが、どこで、誰に使われているかを把握するよう求め、資産管理台帳のサンプルを載せています。
原則2 ネットワークの場所に関係なく、すべての通信を保護する
社内のネットワークにいるというだけでは信頼しない、という考え方です。社内でも社外でも、通信は暗号化などで守ります。
中小企業なら、通信が暗号化されるサービスを使うことと、ファイルの共有設定を見直すことから始めます。IPA ガイドライン第4.0版の「情報セキュリティ6か条」にも、「共有設定を見直そう」が入っています。
原則3 企業リソースへのアクセスは、セッション単位で付与する
一度ログインしたら何にでもアクセスできる、という状態をやめる考え方です。NIST は、あるリソースへの認証と認可が、別のリソースへのアクセスを自動的に許すものであってはならないとしています。
中小企業なら、社員ごとに使えるシステムやフォルダを必要な範囲に絞り、異動や退職のときに権限を外します。IPA ガイドラインも、異動や退職に伴う権限の変更・削除の漏れを防ぐよう、アクセス権の管理ルールを定めることを勧めています。
原則4 リソースへのアクセスは、動的ポリシーにより決定する
アクセスを許すかどうかを、誰か・どの端末か・どの状態かなどの条件で、その都度判断する考え方です。日本語訳の正式な見出しは「リソースへのアクセスは、クライアントアイデンティティ、アプリケーション/サービス、リクエストする資産の状態、その他の行動属性や環境属性を含めた動的ポリシーにより決定する」です。
中小企業なら、使っているクラウドサービスに、接続元や端末の条件でアクセスを制限する機能がないか確かめます。IPA ガイドラインも、接続元の制限や端末の要件を決めることに触れています。
原則5 すべての資産の整合性とセキュリティ動作を監視し、測定する
会社の機器が安全な状態か(更新されているか、ウイルス対策が動いているか)を確かめ続ける考え方です。NIST は、必要に応じてパッチや修正を適用するべきだとしています。
中小企業なら、OSやソフトを最新にし、ウイルス対策ソフトを入れることが出発点です。IPA の「情報セキュリティ6か条」の1つ目と2つ目にあたります。
原則6 すべてのリソースの認証と認可を動的に行い、アクセスが許可される前に厳格に実施する
アクセスを許す前に、本人かどうかを確かめ、使ってよいかを判断する考え方です。NIST は、この原則に多要素認証の利用が含まれると明記しています。
中小企業なら、メール・クラウド・VPN のログインに多要素認証を設定します。IPA の事例集も、IDとパスワードだけの認証をやめ、多要素認証を必須にすることを勧めています。多要素認証の選び方は多要素認証(MFA)の選び方で解説しています。
原則7 資産、ネットワークインフラストラクチャ、通信の現状について可能な限り多くの情報を収集し、セキュリティ態勢の改善に利用する
ログなどの記録を集めて、守りを良くするために使う考え方です。
中小企業なら、まずログが残る設定になっているかを確かめ、どのログをどれだけ残すかを決めます。IPA ガイドラインも、ログの管理方針を組織として定めておくことが重要としています。デジタル庁の「ゼロトラストアーキテクチャ適用方針」も、コストに上限があるため、すべてを観測することは実現可能ではないとしています。必要なものから集めれば十分です。
「7つの要件」とは:Forrester の Zero Trust eXtended
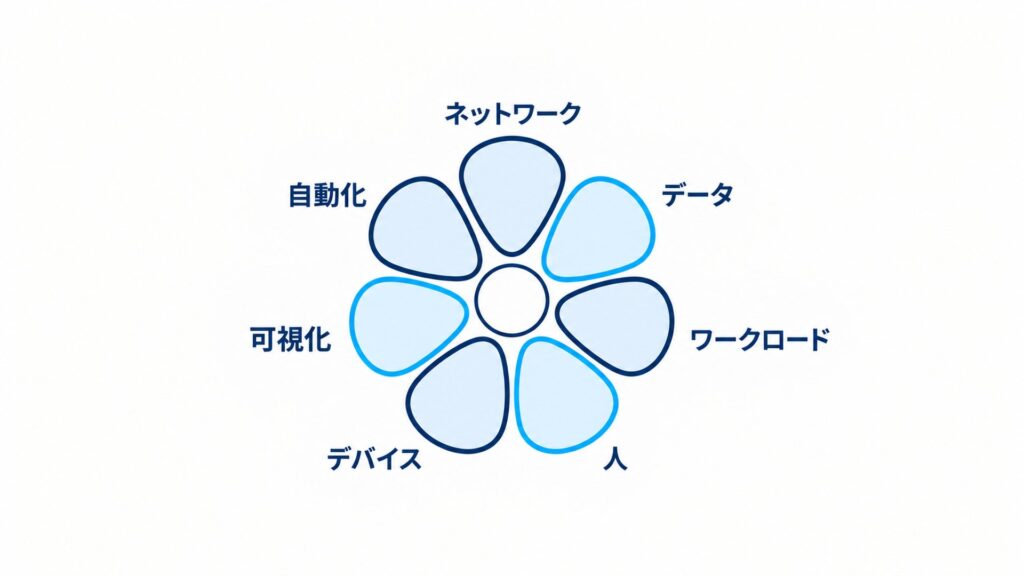
日本語の解説で「7つの要件」と呼ばれる7項目は、Forrester が2018年のレポートで示した「Zero Trust eXtended(ZTX)」の7つの柱がもとになっています。
2018年11月のレポート「The Forrester Wave: Zero Trust eXtended (ZTX) Ecosystem Providers, Q4 2018」は、7つの柱を次のように挙げています。
| ZTX の柱(原語) | 意味 |
|---|---|
| network security | ネットワークの保護 |
| data security | データの保護 |
| workload security | 業務アプリやサーバーで動く処理の保護 |
| workforce security(people/identity security) | 人と ID の保護 |
| device security | 端末の保護 |
| visibility and analytics | 可視化と分析 |
| automation and orchestration | 自動化と連携 |
7つの柱は、ゼロトラストを実装するときに、どの領域を守るかを整理する枠組みです。このレポートでは、ベンダーの製品を7つの柱に当てはめて評価しています。NIST の7原則が「考え方」なのに対し、こちらは「領域」です。日本語の解説では、最後の柱が「自動化」だけになっていることがありますが、原語は自動化と連携(オーケストレーション)の両方を含みます。
CISAの5つの柱と4つの段階
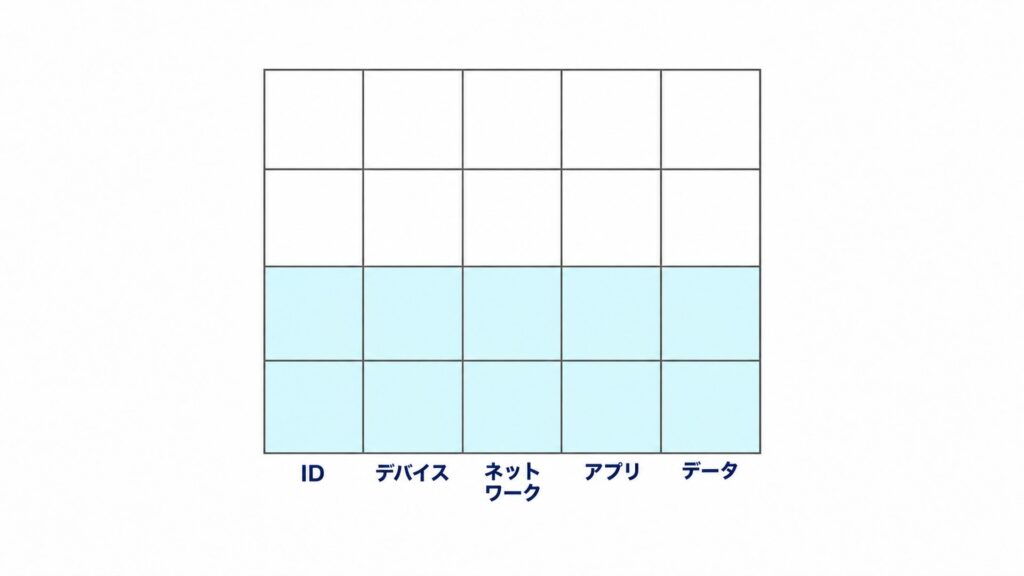
CISA の Zero Trust Maturity Model v2.0(2023年4月)は、5つの柱ごとに、取り組みの進み具合を4つの段階で示しています。 5つの柱は ID、デバイス、ネットワーク、アプリケーションとワークロード、データです。柱をまたぐ能力として、可視化と分析、自動化とオーケストレーション、ガバナンスの3つも挙げています。
| 段階 | CISA の説明の要点 |
|---|---|
| Traditional(従来) | 設定や運用の多くが手作業で、セキュリティの方針も固定。柱ごとに個別に対応している |
| Initial(初期) | 一部の設定や判断の自動化が始まり、柱をまたぐ取り組みも出てくる |
| Advanced(高度) | 柱をまたいで連携した自動の制御が広がり、可視化と ID の管理を一元化している |
| Optimal(最適) | 必要なときに必要な分だけ、完全に自動化して権限を付ける。柱をまたいだ連携と継続的な監視を行う |
当サイトの目安では、中小企業は、まず「Traditional」の中で抜けている基本(更新・多要素認証・権限の整理)を埋めることを目指してください。そのうえで、クラウドサービスの標準機能を使って「Initial」に近づければ十分です(公的な基準ではありません)。
ネットワークの対策としてよく名前が挙がるSASEと、ゼロトラストとの違いは、SASEとゼロトラストの違いで整理しています。
柱の機能ごとに、自社が「従来」と「初期」のどちらに近いかを測る方法は、CISAのゼロトラスト成熟度モデルの記事で紹介しています。
中小企業ならどこまでやるか
全部を一度にやる必要はありません。 NIST も、7原則は理想的な目標で、すべてを完全には実現できないことがあると書いています。当サイトでは、7原則を次の順番で取り入れることをおすすめします(公的な基準ではなく、IPA の資料で勧められている対策をもとにした目安です)。
| 順番 | 原則 | やること |
|---|---|---|
| 今すぐ | 原則5・6・1 | OSとソフトを最新にする/メール・クラウド・VPN に多要素認証をかける/機器とクラウドサービスの一覧を作る |
| 次に | 原則3・2・7 | 権限を必要な範囲に絞り、退職者のアカウントを止める/共有設定を見直す/ログが残る設定を確かめる |
| 余裕ができたら | 原則4 | 接続元や端末の状態でアクセスを制限する機能を使う |
自社のどこに入口があり、何から直すかは、入口診断で確かめられます。
よくある質問
- Qゼロトラストの7つの原則とは何ですか?
- A
NIST SP 800-207(2020年8月)が示した、ゼロトラストを設計するときの7つの基本的な考え方です。 リソースの捉え方、通信の保護、セッション単位のアクセス、動的なポリシー、資産の監視、認証と認可、情報の収集からなります。
- Q「7つの要件」と「7つの原則」は同じですか?
- A
違います。 「7つの要件」と呼ばれることが多いデバイス・ネットワーク・データなどの7項目は、Forrester が2018年に示した Zero Trust eXtended の7つの柱がもとで、守る領域を表しています。
- QNIST SP 800-207 の日本語訳はありますか?
- A
あります。 IPA の「セキュリティ関連NIST文書について」に、PwC コンサルティングが翻訳・公開した日本語訳が掲載されています。
- Q中小企業は7原則のどれから始めればよいですか?
- A
OSとソフトの更新(原則5)、多要素認証(原則6)、機器とクラウドサービスの一覧づくり(原則1)からです。 どれも大きな費用をかけずに始められます。
- Qゼロトラストを始めるのに特別な製品は必要ですか?
- A
必ずしも必要ではありません。 NIST の原則は特定の技術にとらわれない考え方で、更新・多要素認証・権限の整理など、今ある仕組みでできることから始められます。
まとめ:「7つ」を見分けて、できる原則から取り入れる
NIST の7原則は「考え方」、Forrester の7つの柱は「守る領域」、CISA の5つの柱は「進み具合を測る物差し」です。
- 「7つの原則」は NIST SP 800-207(2020年8月)、「7つの要件(柱)」は Forrester の ZTX(2018年)がもとで、別のもの
- NIST も、すべての原則を完全に実現できるとは限らないと認めている
- 中小企業は、更新・多要素認証・一覧づくり(原則5・6・1)から始める
- 権限の整理・共有設定・ログ(原則3・2・7)、条件によるアクセス制限(原則4)へと順に広げる
VPNをどう扱うかはゼロトラストとVPNの違いで解説しています。
自社の入口を確かめたい場合は入口診断、進め方を相談したい場合は入口診断の結果レビュー(Plan 0)を使ってください。社長が相談の前に、自社の現在地を自分で整理できる予習ワークブックも準備しています(予約受付中・登録無料)。
出典一覧(確認日:すべて2026年10月30日)
- NIST「SP 800-207 Zero Trust Architecture」(2020年8月):https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-207.pdf
- PwCコンサルティング「NIST SP800-207『ゼロトラスト・アーキテクチャ』の解説と日本語訳」(2020年12月):https://www.pwc.com/jp/ja/knowledge/column/awareness-cyber-security/zero-trust-architecture-jp.html
- IPA「セキュリティ関連NIST文書について」:https://www.ipa.go.jp/security/reports/oversea/nist/about.html
- Forrester「The Forrester Wave: Zero Trust eXtended (ZTX) Ecosystem Providers, Q4 2018」(2018年11月8日):https://www.forrester.com/report/The-Forrester-Wave-Zero-Trust-eXtended-ZTX-Ecosystem-Providers-Q4-2018/RES141666
- CISA「Zero Trust Maturity Model Version 2.0」(2023年4月):https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf
- IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版(2026年3月):https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0.pdf
- IPA「中小企業のための 実例で学ぶサイバーセキュリティリスク事例集」(2026年3月):https://www.ipa.go.jp/security/reports/sme/rcu1hd0000009k82-att/sme-jirei.pdf
- デジタル庁「ゼロトラストアーキテクチャ適用方針」(DS-210、2022年6月30日):https://www.digital.go.jp/assets/contents/node/basic_page/field_ref_resources/e2a06143-ed29-4f1d-9c31-0f06fca67afc/5efa5c3b/20220630_resources_standard_guidelines_guidelines_04.pdf