ホームページ改ざん(サイト改ざん)は、会社のホームページの中身を、第三者が無断で書き換える攻撃です。JPCERT/CC への報告は、2026年7〜9月に603件と、前の四半期(181件)の約3.3倍に増えました。
最近の改ざんは、見た目だけでは見つけにくいものが目立ちます。ページの裏に海外カジノへのリンクを大量に隠すものや、通販サイトで購入画面かどうかを見分け、カード情報を盗む目的だったとみられるものです。
ホームページを制作会社や保守業者に任せていても、改ざんの責任を問われるのは運営している会社です。 この記事では、最新の手口、自社で確かめる方法、社長が業者に確かめる7つの質問をまとめます。
2026年7〜9月、改ざんの報告は約3.3倍に
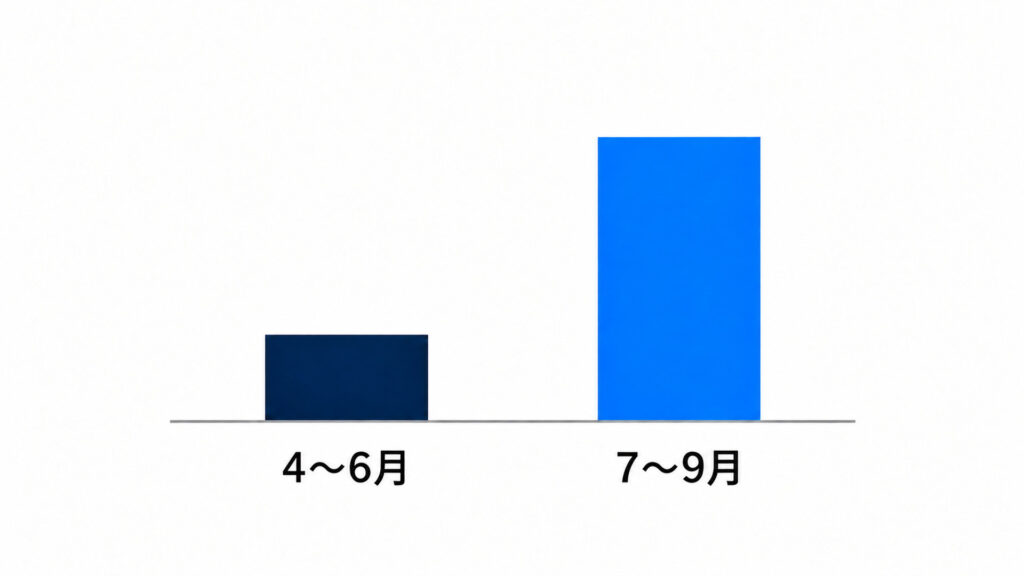
JPCERT/CC の四半期レポートでは、2026年7〜9月に寄せられた Web サイト改ざんの報告が603件で、前の四半期の181件から大きく増えました。 月ごとには、7月116件、8月194件、9月293件と、月を追って増えています。
JPCERT/CC(JPCERT コーディネーションセンター)は、国内外のサイバー攻撃の報告を受け付けて、被害の拡大を防ぐ調整をしている組織です。レポートでは、この四半期の改ざんの例として、次の2つを挙げています。
- 国内の複数の正規のホームページに、海外のオンラインカジノなどへのリンクを含む HTML が、見えない状態で5,000行以上埋め込まれていた
- EC-CUBE で作られた国内の複数の通販サイトに、外部のサーバーから命令を取ってきて動く JavaScript が埋め込まれていた
この数字は、1つの四半期の報告件数です。増え方が続くかどうかは、次のレポートで確かめる必要があります。
見た目だけでは見つけにくい2つの手口
2026年7〜9月に報告された改ざんは、どちらも、ふだんホームページを見ているだけでは見つけにくい仕掛けです。
海外カジノへの隠しリンク(不正な SEO)
1つ目は、正規のホームページに、海外カジノなどへのリンクを見えない状態で大量に埋め込む手口です。JPCERT/CC は、攻撃者が売り込みたいページを、信頼されているサイトからリンクされているように見せ、検索エンジンでの評価を上げようとする「不正な SEO」と考えられるとしています。
画面には何も表示されないため、社員も来訪者も気付きません。Google は、こうした隠しリンクや隠しテキストを「ハッキングされたコンテンツ」の1つとしています。
購入画面かどうかを見分ける不正な JavaScript(通販サイト)
2つ目は、通販サイトに不正な JavaScript を埋め込む手口です。JPCERT/CC の報告では、埋め込まれたプログラムが、訪問者の見ているページが購入画面かどうかを判定していました。クレジットカード情報などを盗む目的だった可能性がある、とされています。
見つけるには、画面の見た目だけでなく、ページに埋め込まれたプログラムも確かめる必要があります。警察庁も、購入画面などに不審な JavaScript が置かれていないかを、確かめる着眼点として挙げています。
改ざんされると会社に何が起きるか
改ざんの被害は、ホームページの見た目だけでなく、取引先・顧客・売上に及びます。 主なものは次の3つです。
- 検索の警告:Google がハッキングを見つけると、検索結果に警告が付いたり、ブラウザに警告ページが出たりします。問題を直したあとの再審査には、数日から数週間かかります。
- 訪問者への被害:不正な JavaScript や別サイトへの転送を仕込まれると、自社のホームページを見た顧客が被害を受けます。
- 通販サイトの損失:IPA の資料では、通販サイトの事故対応費用は1社あたり平均約2,400万円でした(中小企業19社の調査)。また、同じ資料が引用する個人情報保護委員会の調査では、サイトを閉鎖していた期間の売上の損失が、1社あたり平均約5,700万円でした。
IPA の資料によると、被害を受けた通販サイトの運営事業者の66%が、被害のあとサイトを止めるか、SaaS 型やモール型のサービスへ移っています。
改ざんの原因
改ざんの原因の多くは、特別な攻撃ではなく、更新や設定の基本ができていないことです。 警察庁は、改ざんの主な手口として次の3つを挙げています。
- 盗まれた ID・パスワードで管理画面に入られる
- ソフトウェアの脆弱性(セキュリティ上の欠陥)を突かれる
- アクセス制御の不備を突かれる
IPA の調査(被害を受けた通販サイト20サイト)では、被害の原因は、構築プログラムや CMS(ホームページを更新するための仕組み)の脆弱性の放置・更新の不足が75%、管理画面のログインが初期設定のままだったことが15%、公開してはいけないフォルダが公開されていたことが10%でした。
EC-CUBE でも、2026年に管理画面に関わる脆弱性が公表されています。2026年3月には、管理者の ID とパスワードを得た第三者が多要素認証を回避できる脆弱性(CVE-2026-30777)が、10月には AmazonPay プラグインの脆弱性(危険度「高」)が公表されました。どちらも、開発元の案内に沿って更新・移行すれば対策できます(AmazonPay プラグインの v1.2.9 以前の CV1 版は最新版に更新できないため、CV2 版への移行が強く勧められています)。
自社サイトが改ざんされていないか確かめる方法
社長が自分でできる確認と、業者に頼む確認を分けると、短い時間で抜けなく進められます。
社長が自分でできること
- 「site:」検索:Google で「site:自社のドメイン」(例:site:example.co.jp)と検索し、見覚えのないページや、カジノ・医薬品などの関係ないページが出てこないか確かめます。警察庁と Google の両方が勧めている方法です。
- Google Search Console の「セキュリティの問題」:Google がハッキングを見つけた場合、Search Console(Google が無料で提供するサイト管理の道具)の「セキュリティの問題」に表示されます。登録していなければ、制作会社に登録を頼みます。
業者に頼むこと
- 購入画面や会員登録の画面に、見覚えのない JavaScript が入っていないか(警察庁が着眼点として挙げています)
- サーバー上のファイルを、正常なときのバックアップと比べて、増えたり書き換えられたりしたものがないか
- 管理画面へのログインの記録に、心当たりのないものがないか
社長が制作会社・保守業者に確かめる7つの質問
ホームページの構築や運用を外部に任せていても、運営者としての責任は自社に残ります。 IPA は、委託先は契約の範囲の中でしか対応できないため、保守の範囲を契約で決めておくよう勧めています。次の7つを、制作会社か保守業者に聞いてみてください。
| # | 質問 | 確かめたい答え |
|---|---|---|
| 1 | 今の CMS・プラグインのバージョンは最新ですか? | 最新か、更新の予定日が言える |
| 2 | 更新は誰が、どのくらいの頻度でしていますか? | 担当と頻度が契約に書かれている |
| 3 | 管理画面には、誰がどこからログインできますか? | 接続元の制限か多要素認証があり、初期の ID・パスワードのままではない |
| 4 | バックアップはどこに、いつの分までありますか? | サーバーとは別の場所に、世代を分けて残っている |
| 5 | 改ざんに、どうやって気付けますか? | ファイルの変更の確認か検知の仕組みがある |
| 6 | 改ざんが起きたら、何時間以内に連絡をくれますか? | 連絡の窓口と目安の時間が決まっている |
| 7 | 保守の契約に、改ざんの調査と復旧は入っていますか? | 範囲と、範囲外のときの費用が分かる |
答えがあいまいな質問があれば、そこが自社のホームページの弱いところです。業者とのやり取りの進め方は、セキュリティベンダーとの交渉のコツも参考になります。
通販サイトの場合:カード情報を守るために求められていること
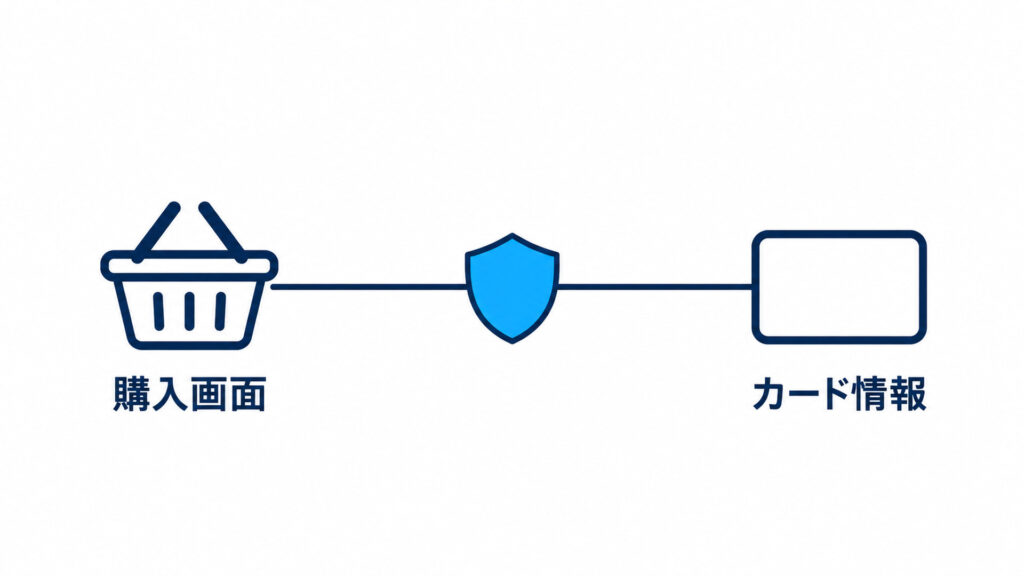
カード決済を扱う通販サイトには、割賦販売法にもとづいて、カード番号などを適切に管理する義務があります。 その実務の指針になっているのが、クレジット取引セキュリティ対策協議会(事務局:日本クレジット協会)の「クレジットカード・セキュリティガイドライン」です。
ガイドライン(6.1版、2026年3月)は、最近のカード情報の漏えいは、カード情報を自社で持たない通販サイトでも、ホームページの脆弱性などを原因として起きているとしています。通販サイトには、次の5つの脆弱性対策をすべて行うよう求めています。
- 管理画面へのアクセスの制限(接続元の制限。できなければベーシック認証など)、二段階認証か多要素認証、10回以下のログイン失敗でのロック
- 公開してはいけないフォルダの設定の不備への対策
- 脆弱性診断かペネトレーションテストの定期的な実施と、ソフトウェア・プラグインの更新
- ウイルス対策ソフトの導入と運用
- 他人のカード番号を不正に試す攻撃(クレジットマスター)への対策
カード情報が漏れたときは、すぐに契約しているカード会社か決済代行業者に連絡し、その指示に従って、カード決済の一時停止や調査などを進めます。あわせて、カード番号を含む個人データの漏えいは、個人情報保護委員会への報告の対象です。漏えい(またはそのおそれ)を知ってから、速報は概ね3〜5日以内、確報は30日以内に出します。改ざんによる窃取のように不正の目的によるものは、確報が60日以内です。
改ざんに気付いたときの初動
改ざんに気付いたら、まずホームページの公開を止め、証拠となる記録を残します。 警察庁は、次のように案内しています。
- 直ちにサービスを止める(ホームページの公開を止める)
- アクセスログなどの記録を保存する
- 最寄りの警察署かサイバー犯罪相談窓口に通報・相談する
あわせて、制作会社・保守業者に連絡し、原因を調べてから直します。原因を直さないまま元に戻すと、同じ入口から再び改ざんされます。調査を専門の会社に頼む場合の考え方は、フォレンジック調査とはにまとめています。
通販サイトでカード情報が漏れたおそれがある場合は、前の節のとおり、カード会社か決済代行業者への連絡と、個人情報保護委員会への報告が必要です。
よくある質問
- Qホームページが改ざんされたら、まず何をすればいいですか?
- A
まずホームページの公開を止め、アクセスログなどの記録を保存します。 そのうえで、警察署かサイバー犯罪相談窓口に相談し、制作会社・保守業者と原因を調べてから直します。
- Q最近のホームページ改ざんには、どんな事例がありますか?
- A
JPCERT/CC の2026年7〜9月のレポートでは、海外カジノへの隠しリンクと、通販サイトで購入画面かどうかを見分け、カード情報を盗む目的だったとみられる JavaScript が報告されています。 改ざんの報告は603件で、前の四半期の約3.3倍でした。
- Q自社のホームページが改ざんされていないか、簡単に確かめる方法はありますか?
- A
Google で「site:自社のドメイン」と検索し、見覚えのないページが出てこないかを見る方法があります。 Google Search Console の「セキュリティの問題」も確かめます。
- Q制作会社に任せていれば、責任は制作会社にありますか?
- A
運営者としての責任は、ホームページを運営している自社に残ります。 委託先は契約の範囲でしか対応できないため、更新・監視・復旧が保守の契約に入っているかを確かめます。
- Q改ざん検知のサービスは入れるべきですか?
- A
検知は、改ざんに早く気付くための手段で、改ざんを防ぐものではありません。 先に、CMS の更新と管理画面の守りを確かめ、そのうえで、気付く仕組みとして検討します。
まとめ:見た目だけでは見つけにくい改ざんは、業者への質問で見つける
- JPCERT/CC への改ざんの報告は、2026年7〜9月に603件と、前の四半期の約3.3倍
- 最近の手口は、海外カジノへの隠しリンクと、通販サイトで購入画面かどうかを見分ける不正な JavaScript で、見た目だけでは見つけにくい
- 自社でできるのは「site:」検索と Search Console の確認。購入画面やファイルの確認は業者に頼む
- 業者に任せていても、責任は運営者に残る。7つの質問で、更新・管理画面・バックアップ・保守の範囲を確かめる
- 通販サイトは、カードのガイドラインの5つの対策が求められ、漏えい時はカード会社か決済代行業者への連絡と個人情報保護委員会への報告が必要
自社のホームページだけでなく、社外から入れる入口(VPN・リモートデスクトップ・保守業者の接続など)をまとめて見直したい場合は、入口診断で確かめられます。業者の答えや見積もりが自社に合っているかを第三者に見てほしい場合は、入口診断の結果レビュー(Plan 0)も用意しています。
免責事項
本記事は、2026年11月1日時点で公表されている資料をもとにした一般的な情報提供で、個別の事案についての法的な助言や、被害の有無の判定に代わるものではありません。改ざんやカード情報の漏えいが疑われる場合は、制作会社・保守業者、カード会社・決済代行業者、警察、専門家に相談してください。
出典一覧(確認日:すべて2026年11月1日)
- JPCERT/CC「JPCERT/CC 四半期レポート 2026年7月1日〜2026年9月30日」(2026年10月22日):https://www.jpcert.or.jp/qr/2026/QR_FY2026-Q2.pdf
- 警察庁「ウェブサイト改ざん対策」:https://www.npa.go.jp/bureau/cyber/countermeasures/hacked-website.html
- IPA「ECサイト構築・運用セキュリティガイドライン」(2023年3月):https://www.ipa.go.jp/security/guide/vuln/guideforecsite.html
- IPA「ウェブサイト運営のファーストステップ」(2019年3月):https://www.ipa.go.jp/security/vuln/websecurity/ug65p900000197fc-att/000071949.pdf
- クレジット取引セキュリティ対策協議会(事務局:日本クレジット協会)「クレジットカード・セキュリティガイドライン 6.1版」(2026年3月):https://www.j-credit.or.jp/security/document/index.html
- 経済産業省「割賦販売法の一部を改正する法律について」(平成29年1月):https://www.meti.go.jp/policy/economy/consumer/credit/kappuhannbaihounoichibuwokaiseisuruhouritsu.pdf
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」:https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/
- JVN「JVN#63765888 EC-CUBEにおける多要素認証をバイパスされる脆弱性」(2026年3月5日):https://jvn.jp/jp/JVN63765888/
- EC-CUBE「【重要】EC-CUBE公式AmazonPayプラグインにおける脆弱性のお知らせ」(2026年10月14日):https://www.ec-cube.net/news/detail.php?news_id=490
- Google 検索セントラル「スパムに関するポリシー」(ハッキングされたコンテンツ):https://developers.google.com/search/docs/essentials/spam-policies?hl=ja
- Search Console ヘルプ「セキュリティの問題レポート」:https://support.google.com/webmasters/answer/9044101?hl=ja