CISA(米国サイバーセキュリティ・社会基盤安全保障庁)のゼロトラスト成熟度モデル(Zero Trust Maturity Model、ZTMM)は、ゼロトラストへの取り組みがどこまで進んでいるかを、5つの柱と4つの段階で測るための物差しです。最新版は2023年4月の Version 2.0 です。
このモデルは米国の連邦政府機関に合わせて作られていますが、CISA は、すべての組織がこの考え方を確かめ、取り入れを検討するよう勧めています。日本の企業に守る義務はありませんが、自社の現在地を知る道具として使えます。
中小企業がこのモデルを使う目的は、最上位の段階を目指すことではなく、柱ごとに「今どこにいて、次に何をするか」を決めることです。 この記事では、一次情報でモデルの中身を確かめたうえで、自社の段階を測る自己診断表をまとめます。
ゼロトラスト成熟度モデル(ZTMM)とは
ZTMM は、CISA が作った、ゼロトラストへの移行の進み具合を測るためのモデルです。 NIST が作った資料ではありません。CISA は、このモデルが NIST SP 800-207 の7つの原則を反映していると説明していますが、成熟度のモデルとしてまとめたのは CISA です。
| 項目 | 内容 |
|---|---|
| 作成 | CISA(米国サイバーセキュリティ・社会基盤安全保障庁) |
| 最新版 | Version 2.0(2023年4月) |
| 対象 | 米国の連邦政府機関向けに作られている。CISA は、すべての組織に確認と検討を勧めている |
| 位置づけ | 厳格な要件の一覧ではなく、取り組みを進めるための一般的な手引き |
| 日本語の資料 | デジタル庁が、会議の参考資料で日本語の整理を示している |
CISA は、このモデルを厳格な要件の一覧として見るのではなく、一般的な手引きとして使うよう書いています。何をどこまで進めるかは、リスクや業務、制約などをもとに判断するものとしています。
また、このモデルはサイバーセキュリティのすべてを扱うわけではありません。CISA は、インシデント対応や復旧などの活動、工場の制御システムなどの OT や一部の IoT 機器に特有の課題は扱っていないとしています。ただし、バックアップはデータの柱に含まれるとしています。
5つの柱と、柱ごとの機能
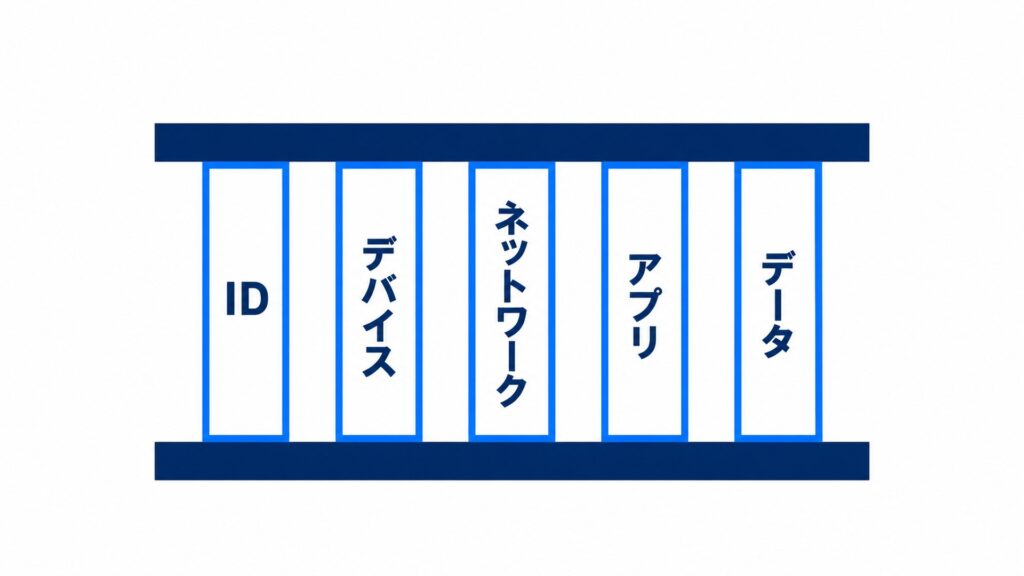
ZTMM は、ゼロトラストの取り組みを ID・デバイス・ネットワーク・アプリケーションとワークロード・データの5つの柱に分けます。 各柱には、測る対象となる「機能」がいくつか決められています。
| 柱 | CISA の機能(英語の正式名) | 中小企業の言葉にすると |
|---|---|---|
| ID(Identity) | Authentication/Identity Stores/Risk Assessments/Access Management | ログインの確かめ方、アカウントの保管場所、怪しいログインの見分け、権限の管理 |
| デバイス(Devices) | Policy Enforcement & Compliance Monitoring/Asset & Supply Chain Risk Management/Resource Access/Device Threat Protection | 端末がルールを守っているか、機器の一覧と調達、端末からのアクセス、端末の脅威対策 |
| ネットワーク(Networks) | Network Segmentation/Network Traffic Management/Traffic Encryption/Network Resilience | ネットワークの区切り方、通信の管理、通信の暗号化、止まりにくさ |
| アプリケーションとワークロード(Applications and Workloads) | Application Access/Application Threat Protections/Accessible Applications/Secure Application Development and Deployment Workflow/Application Security Testing | アプリへのアクセス、アプリの脅威対策、アプリの公開のしかた、安全な開発と配布、アプリの検査 |
| データ(Data) | Data Inventory Management/Data Categorization/Data Availability/Data Access/Data Encryption | データの一覧、データの分類、使えなくならない備え、データへのアクセス、データの暗号化 |
5つの柱をまたぐ機能として、可視化と分析(Visibility and Analytics)、自動化とオーケストレーション(Automation and Orchestration)、ガバナンス(Governance)の3つもあります。柱ごとの考え方は、ゼロトラストとは?の「ゼロトラストを構成する5つの要素」でも説明しています。
4つの段階と、2021年版からの変更
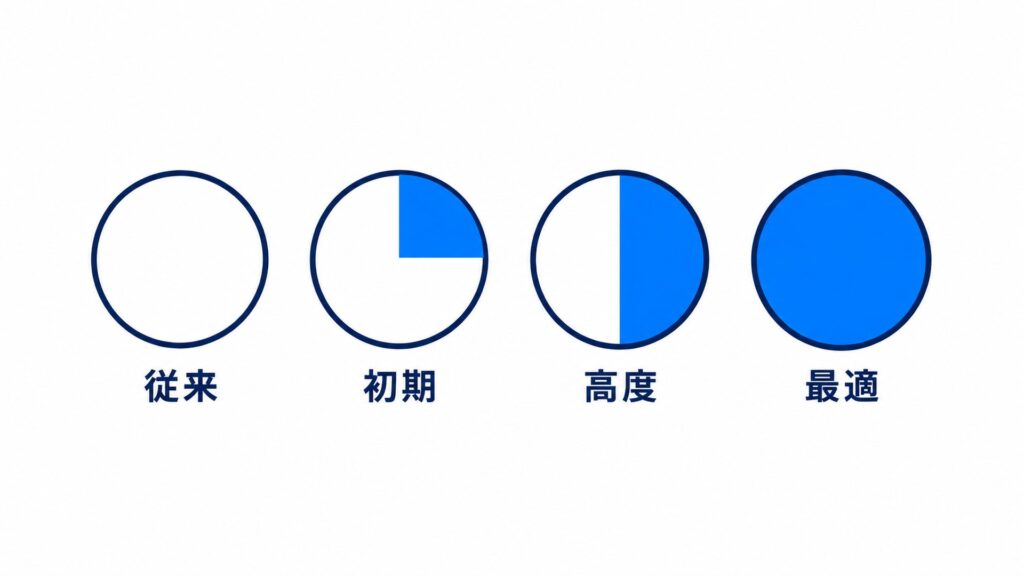
ZTMM は、それぞれの柱の進み具合を、従来・初期・高度・最適の4つの段階で表します。 段階の日本語の名前は、デジタル庁の参考資料の訳に合わせています。CISA が示す各段階の基準の要点は次のとおりです。
| 段階 | CISA の基準の要点 |
|---|---|
| 従来(Traditional) | 設定や管理を手作業で行い、セキュリティの方針は固定。対応も手作業 |
| 初期(Initial) | 属性の割り当てや設定の自動化を始め、柱をまたぐ取り組みも始まる |
| 高度(Advanced) | できるところは自動の制御を使い、可視化と ID の管理を一元化する |
| 最適(Optimal) | 必要なときに、完全に自動で属性を割り当て、動的に必要最小限のアクセスにする |
CISA は、段階が上がるほど、より高い水準の守りと細かさ、複雑さが求められるとしています。また、各柱は自分のペースで進めてよく、柱をまたぐ連携が必要になるまでは、ほかより早く進む柱があってもよいとしています。
2023年の Version 2.0 で「初期」が加わった
CISA は、2023年4月に Version 2.0 を公表したとき、新しい段階として「初期(Initial)」を加えたと説明しています。2021年の案に寄せられた意見を反映し、機能の追加や見直しも行っています。
ネット上には、2021年の版をもとにした解説も残っています。段階の数や名前が違う解説を見かけたら、どの版にもとづいているかを確かめてください。
自社の段階を測る:中小企業向けの自己診断表
自社の段階は、柱全体ではなく、機能ごとに「従来」と「初期」のどちらに近いかで測ると判断しやすくなります。 次の表は、CISA が書いている従来と初期の状態の要点に、中小企業での見分け方(当サイトの目安で、公的な基準ではありません)を添えたものです。
| 柱と機能 | 従来の状態(CISA の要点) | 初期の状態(CISA の要点) | 中小企業での見分け方(当サイトの目安) |
|---|---|---|---|
| ID:Authentication | パスワード、または多要素認証で確かめ、アクセスは固定 | 多要素認証で確かめる(パスワードは要素の1つでよい)。場所や行動などの属性も確かめる | メール・クラウド・VPN のすべてで多要素認証が必須か |
| デバイス:Asset & Supply Chain Risk Management | 組織全体で機器を追跡していない | 物理的な機器はすべて、仮想的なものは一部を追跡する | PC・スマホ・ネットワーク機器の一覧があり、更新されているか |
| デバイス:Policy Enforcement & Compliance Monitoring | 端末がルールを守っているかがほとんど見えない | 端末が自分で報告する情報を受け取る(強制の手段は限られる) | 更新やウイルス対策の状態を一覧で確かめられるか |
| ネットワーク:Network Segmentation | 大きな境界で区切るだけで、中はほぼ自由に通信できる | 重要なシステムを切り分け始める | サーバーや重要な機器を、社員の PC と別のネットワークに分けているか |
| ネットワーク:Traffic Encryption | 暗号化している通信はわずか | 社内のアプリへの通信をすべて暗号化し始める | 社内のシステムへの接続を暗号化しているか |
| アプリ:Application Access | アプリごとの許可と、固定の属性で判断する | ID や端末の状態などの状況をもとに判断し始める | クラウドサービスで、場所や端末の状態によってアクセスを変える設定を使っているか |
| データ:Data Inventory Management | 一部のデータを手作業で洗い出している | 一覧づくりの自動化を始め、多くのデータを対象にする | 重要なデータの一覧に加えて、社内とクラウドの多くのデータを、サービスの機能などで定期的に洗い出しているか(重要なデータの一覧を手で作った状態は「従来」の出発点) |
| データ:Data Encryption | 保存中・通信中のデータの暗号化はわずか | 通信中のデータはすべて、保存中のデータもできる範囲で暗号化する | 社内外の通信を暗号化し、PC のディスクとクラウドの暗号化の設定も確かめたか |
右の列に「いいえ」が多い柱が、今の自社で弱いところです。CISA の表には、高度と最適の段階の記述もありますが、まずは従来と初期の違いを見れば十分です。
中小企業はどの段階を目指すか
当サイトの目安では、中小企業は、ID とデバイスの柱を「初期」に近づけることを最初の目標にすれば十分です(公的な基準ではありません)。 社員の少ない会社では、高度や最適の段階に必要な自動化や一元化に、人も予算も回らないことが多いからです。
CISA は、最適の段階を目指す必要はないとは書いていませんが、何をどこまで進めるかは、リスクや業務、制約などをもとに判断するものとしています。進める順番は、当サイトでは次をおすすめします。
- ID:すべてのログインで多要素認証を必須にし、使っていないアカウントを止める
- デバイス:機器の一覧を作り、更新とウイルス対策の状態を確かめる
- データ:重要なデータの置き場所を一覧にし(従来の段階の出発点)、PC のディスクを暗号化する
- ネットワーク:サーバーや重要な機器を、社員の PC と別のネットワークに分ける
- アプリ:クラウドサービスで、場所や端末の状態によってアクセスを変える設定を使う
この順番は、ゼロトラストの7つの原則で紹介した「今すぐ」「次に」の対策とつながっています。ネットワークの区切り方や判断の仕組みの全体像は、ゼロトラストの構成図で解説しています。
成熟度モデルを使うときの注意
ZTMM の段階は、ほかの会社と点数を比べるためのものではなく、自社の中で次の一歩を決めるための物差しです。 使うときは、次の点に気をつけてください。
- 米国の連邦政府機関向けに作られているため、連邦政府の要件を前提にした記述もある
- インシデント対応や復旧の詳しい活動は、このモデルでは扱っていない(バックアップはデータの柱に含まれる)。被害を受けた後の備えは別に考える
- 2021年の版をもとにした解説では、段階の数や名前が違うことがある
- 製品の説明で「成熟度モデルに対応」とあっても、どの柱のどの機能に、どの段階まで当てはまるのかを確かめる
被害を受けた後の備えは、バックアップの3-2-1ルールの考え方から始めてください。
よくある質問
- QCISAのゼロトラスト成熟度モデルとは何ですか?
- A
CISA が作った、ゼロトラストへの取り組みの進み具合を、5つの柱と4つの段階で測るためのモデルです。 最新版は2023年4月の Version 2.0 です。
- Q5つの柱は何ですか?
- A
ID、デバイス、ネットワーク、アプリケーションとワークロード、データの5つです。 柱をまたぐ機能として、可視化と分析、自動化とオーケストレーション、ガバナンスもあります。
- Q4つの段階は何ですか?
- A
従来(Traditional)、初期(Initial)、高度(Advanced)、最適(Optimal)の4つです。 「初期」は、2023年の Version 2.0 で加わった段階です。
- Q日本の中小企業も、このモデルに従う必要がありますか?
- A
義務はありません。 米国の連邦政府機関向けに作られたモデルで、CISA 自身も厳格な要件ではなく一般的な手引きとしています。自社の現在地を知る物差しとして使えます。
- Q中小企業は何から始めればよいですか?
- A
当サイトの目安では、ID の柱から始めます。 すべてのログインで多要素認証を必須にし、次に機器の一覧と更新の状態を確かめると、ID の Authentication とデバイスの Asset & Supply Chain Risk Management の機能を、初期の段階に近づけられます。
まとめ:柱ごとに現在地を測り、次の一歩を決める
CISA の成熟度モデルは、ゴールを示す表ではなく、自社の現在地を測る物差しです。
- ZTMM は CISA が作ったモデルで、最新版は2023年4月の Version 2.0
- 5つの柱(ID・デバイス・ネットワーク・アプリケーションとワークロード・データ)と、4つの段階(従来・初期・高度・最適)で進み具合を表す
- 柱ごとに進み方が違ってよい。中小企業は機能ごとに従来と初期のどちらに近いかを測る
- 当サイトの目安では、まず ID とデバイスの柱を初期に近づける
自社にどんな入口があり、何から直すかは、入口診断で確かめられます。自己診断の結果や、製品の提案が自社の段階に合っているかを第三者に見てほしい場合は、セカンドオピニオンも用意しています。社長が相談の前に、自社の現在地を自分で整理できる予習ワークブックも準備しています(予約受付中・登録無料)。
出典一覧(確認日:すべて2026年10月31日)
- CISA「Zero Trust Maturity Model Version 2.0」(2023年4月):https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf
- CISA「CISA Releases updated Zero Trust Maturity Model」(2023年4月11日):https://www.cisa.gov/news-events/news/cisa-releases-updated-zero-trust-maturity-model
- デジタル庁「【参考資料3】海外におけるゼロトラスト政策事例」(国・地方ネットワークの将来像及び実現シナリオに関する検討会 第1回、2023年9月):https://www.digital.go.jp/assets/contents/node/basic_page/field_ref_resources/ad619888-36bb-4f67-a61f-b44779bad1e9/471ad233/20230921_meeting_network_casestudie_03.pdf
- NIST「SP 800-207 Zero Trust Architecture」(2020年8月):https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-207.pdf