ゼロトラストの構成図は、製品の組み合わせを描いたものではなく、「誰が、どの判断で、どこを通って、何にアクセスするか」を描いたものです。基本の形は、NIST(米国国立標準技術研究所)の SP 800-207 が示しています。
この記事では、NIST の基本の構成図を読み解いたうえで、その部品を中小企業で実際に担うものに置き換えます。そのうえで、社員数十人・事務所1つの会社を例に、今の構成図とゼロトラスト寄りの構成図を並べ、自社の構成図を描く手順をまとめます。
中小企業がまずやることは、きれいな理想図を描くことではなく、今の構成図を正しく描くことです。 今の形がわかれば、どこから変えるかが見えてきます。
ゼロトラストの基本の構成図(NIST SP 800-207)
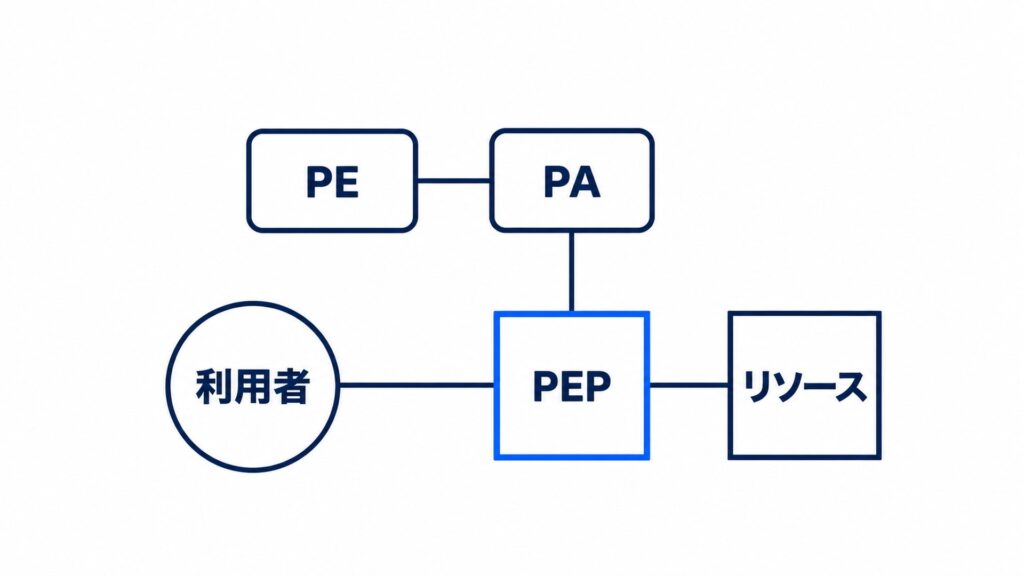
NIST SP 800-207 の基本の構成図は、「判断する部品」と「通り道を開け閉めする部品」を分けて描きます。 利用者がリソース(業務のデータやアプリ)にアクセスするとき、途中の関所で止め、判断する部品の許可が出たときだけ通します。
NIST は、この構成図の中心となる部品を次の3つとしています。
- PE(ポリシーエンジン):利用者にリソースへのアクセスを許すかどうかを、最終的に判断する部品
- PA(ポリシーアドミニストレーター):PE の判断に従って、利用者とリソースの間の通り道を開けたり閉じたりする部品
- PEP(ポリシー実施ポイント):実際の接続を許し、見張り、最後は切る関所
PE と PA の2つをまとめて、PDP(ポリシー決定ポイント)と呼びます。PE・PA・PDP・PEP を4つの別々の部品として並べる解説もありますが、NIST の整理では PDP は PE と PA を合わせた呼び名です。
制御の通信と、業務の通信を分ける
NIST の構成図では、部品どうしのやり取りは「制御プレーン」、業務のデータは「データプレーン」という別々の通り道を流れます。NIST は、制御プレーンを論理的に分け、社員の端末や業務のシステムから直接は届かないようにする形を示しています。
判断の材料になる「データソース」
PE は、判断の材料をほかの仕組みから受け取ります。NIST は例として次の8つを挙げています。
| NIST のデータソース | 意味 |
|---|---|
| CDM システム | 端末やシステムの状態を継続的に診断し、問題を直す仕組み |
| 業界のコンプライアンスの仕組み | 業界の規制などに沿っているかを確かめる仕組み |
| 脅威インテリジェンス | 新しい攻撃や脆弱性などの情報 |
| ネットワークとシステムの活動ログ | 通信や操作の記録 |
| データアクセスのポリシー | 誰が何にアクセスしてよいかのルール |
| 組織の PKI | 端末や利用者、サービスに証明書を発行し、記録する仕組み |
| ID 管理の仕組み | 利用者のアカウントと属性を管理する仕組み |
| SIEM | ログを集めて分析する仕組み |
構成図の部品と、中小企業での担い手
NIST の部品は「役割」の名前で、1つの製品に1つの部品が対応するわけではありません。 NIST も、1つの仕組みが複数の部品の役割を担うことも、1つの部品が複数の仕組みで成り立つこともあるとし、市販の製品には PE と PA を1つのサービスにまとめたものがあると書いています。
中小企業で、それぞれの役割を担うことが多いものを、当サイトで対応づけると次のようになります(製品や構成によって変わる、目安の整理です)。
| 部品 | 役割 | 中小企業で担うことが多いもの(例) |
|---|---|---|
| PE・PA | 許すかを判断し、通り道を開け閉めする | クラウドの ID サービスの「アクセス条件」の設定(場所・端末の状態・多要素認証の結果で許可を変える機能) |
| PEP | 接続を通す・見張る・切る | クラウドサービスのログインの入口、ZTNA の接続ソフトや中継の仕組み、社内に残るサーバーの前に置く中継の仕組み |
| データソース(ID) | 利用者が誰かを示す | クラウドの ID サービス、社内のアカウント管理の仕組み(ディレクトリサーバー) |
| データソース(端末) | 端末が安全な状態かを示す | 端末管理の仕組み、EDR(端末の不審な動きを見つける仕組み) |
| データソース(記録) | 何が起きたかを残す | クラウドサービスの操作ログ、ファイアウォールのログ、ログをまとめて保管する仕組み |
この表のとおり、中小企業では、クラウドの ID サービスが「判断の中心」になることが多くなります。VPN と ZTNA の違いはゼロトラストとVPNの違い、ZTNA を含むサービスの関係はSASEとゼロトラストの違いで解説しています。
構成図のつなぎ方には4つの型がある
PEP をどこに置くかで、構成図の形は変わります。 NIST SP 800-207 は、代表的な型として次の4つを示しています。
| 型 | PEP の置き方 | NIST が挙げる向き・不向き |
|---|---|---|
| 端末のエージェントとゲートウェイ | 端末に入れたソフトと、リソースの手前のゲートウェイに分けて置く | 端末の管理がしっかりしている組織に向く |
| エンクレーブ | ゲートウェイを、リソースのまとまり(社内のサーバー群など)の入口に置く | 古いシステムや社内のデータセンターに向く。一方で、リソースを1つずつは守れないことがあり、権限のないリソースが見えてしまうこともある |
| リソースポータル | 1つのポータル(入口)を置き、利用者はそこを経由する | すべての端末にソフトを入れなくてよく、個人の端末にも対応しやすい。一方で、端末を常には見張れないことがあり、ポータルが攻撃の的になりやすい |
| アプリのサンドボックス | 認めたアプリを、端末の中の隔離した場所で動かす | 端末がマルウェアに感染していてもアプリを守りやすい。一方で、すべての端末でアプリを保守する手間がかかる |
当サイトの見立てでは、中小企業では、クラウドサービスの入口を使う形(リソースポータルに近い形)と、社内に残るサーバーの前に中継の仕組みを置く形(エンクレーブに近い形)を組み合わせることが多くなります。
中小企業の構成図の例:今とこれから
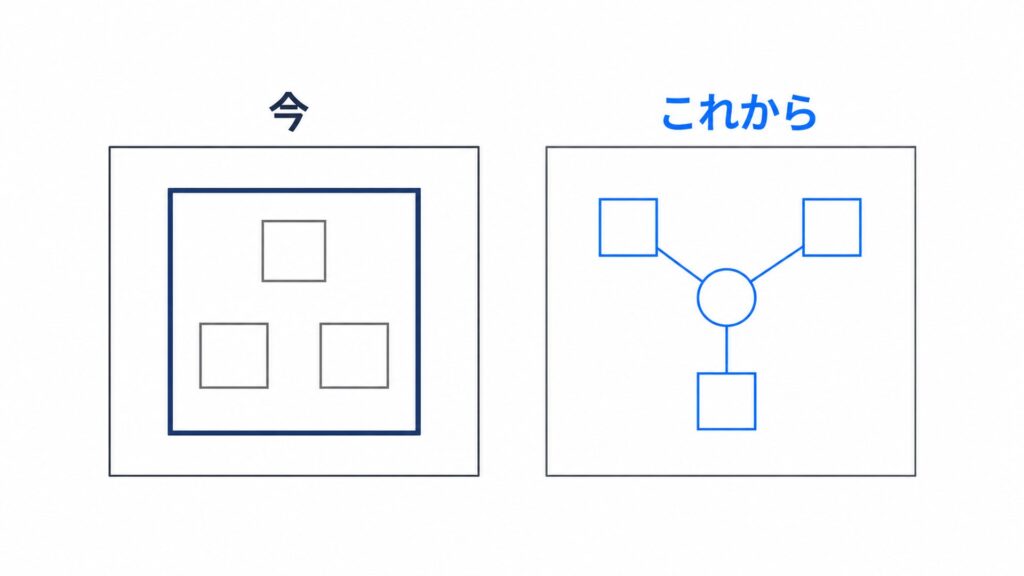
NIST は、本社と離れた拠点や在宅勤務の社員がいる形を「最もよくあるシナリオ」としています。 そのうえで、この場合は PE と PA をクラウドのサービスとして置くことが多いとしています。中小企業の構成図も、この形に近くなります。
ここでは、社員20人・事務所1つ・在宅勤務ありの会社を例に、当サイトで作った構成図の例を示します(実在の会社の構成ではありません)。
今の構成図(境界型)
- 事務所のルーター(ファイアウォール)の内側に、社員の PC とファイルサーバーがある
- 社外からは、VPN 装置を通って事務所のネットワークに入る
- メールと会計はクラウドサービスで、ログインは ID とパスワードだけ
- クラウドのアカウントと、社内のアカウントが別々に管理されている
この形では、VPN を通って社内に入ると、事務所のネットワーク全体が見えてしまうことが多くあります。VPN 装置が破られると、その先の社内全体に入られるおそれがあります。
ゼロトラスト寄りの構成図
- ID をクラウドの ID サービスにまとめ(データソース)、そのアクセス条件で、すべてのログインに多要素認証を求める(PE・PA の役割)
- 端末管理の仕組みで PC の状態を確かめ、管理していない端末からは重要なデータに触れさせない(データソース)
- ファイルはクラウドへ移すか、社内に残すサーバーの前に中継の仕組みを置き、許可した人だけを通す(PEP)
- クラウドサービスとファイアウォールのログを、決めた期間保管する(データソース)
- VPN 装置はすぐに捨てず、使う人と使う範囲を減らしてから閉じる
総務省のテレワークセキュリティガイドラインも、ゼロトラストは境界型のセキュリティに代わるものではなく、両者を組み合わせて守ることが期待されているとしています。構成図も、一度に描き替えるのではなく、今の図に部品を1つずつ足していく形で進めます。
自社の構成図を描く5つのステップ
IPA の「中小企業の情報セキュリティ対策ガイドライン」は、ネットワーク図(構成図)を作成・版管理し、構成を変えるたびに更新して活用するよう勧めています。 ゼロトラストの構成図も、まずこの「今の図」から始めます。
- 守るものを書き出す:アカウント・端末・サービス・データを一覧にします。政府の情報システム向けの方針ですが、デジタル庁の「ゼロトラストアーキテクチャ適用方針」も、最初の方針として、この4種類のリソースを識別し特定できる状態にすることを挙げています。
- 拠点とネットワークを描く:事務所ごとのネットワーク機器、インターネットの出入口、VPN 装置、保守を頼んでいる事業者を書き込みます。
- アクセスの線を引く:誰が、どの端末で、どこから、何にアクセスしているかを線で描きます。社外から社内につなぐ線と、保守事業者の線を見落とさないようにします。
- 判断している場所に印を付ける:その線のどこで本人確認や許可をしているかを書き込みます。印のない線が、優先して直す場所です。
- これからの図を描き、順番を決める:印のない線に、ID のまとめ・多要素認証・端末の確認・中継の仕組みのどれを足すかを決め、1年ほどの順番に並べます。
IPA のガイドラインには、資産管理台帳のサンプルも付いています。一覧の作り方に迷ったら、それを使うと始めやすくなります。
構成図を見るときの注意
製品の組み合わせを描いた構成図は、ゼロトラストの「設計」そのものではありません。 デジタル庁の適用方針も、ゼロトラストアーキテクチャは特定の実装やソリューションを指すものではないとしています。提案された構成図を見るときは、次の点を確かめてください。
- 誰の、どのアクセスを、どこで判断しているかが描かれているか
- 社内に残るサーバーや、保守事業者の接続が図から抜けていないか
- ログがどこに残り、誰が見るかが描かれているか
- 今の構成から、どの順番で変えるのかが示されているか
NIST が示す7つの原則と照らし合わせると、抜けている考え方に気づきやすくなります。原則の中身はゼロトラストの7つの原則で解説しています。
よくある質問
- Qゼロトラストの構成図とは何ですか?
- A
利用者がリソースにアクセスするとき、どこで、何を材料に判断し、どこで通り道を開け閉めするかを描いた図です。 基本の形は NIST SP 800-207 が示しています。
- QPE・PA・PEPの違いは何ですか?
- A
PE はアクセスを許すかを判断し、PA はその判断に従って通り道を開け閉めし、PEP は実際の接続を通す・見張る・切る関所です。 PE と PA を合わせて PDP と呼びます。
- Qゼロトラストの構成図に、決まった製品の組み合わせはありますか?
- A
ありません。 NIST の部品は役割の名前で、デジタル庁の適用方針も、ゼロトラストアーキテクチャは特定の実装やソリューションを指すものではないとしています。
- Q中小企業は何から描けばよいですか?
- A
今の構成図から描きます。 守るものの一覧、拠点とネットワーク、アクセスの線を描き、判断している場所に印を付けると、直す場所が見えてきます。
- Qゼロトラストにすると、ファイアウォールやVPNは要らなくなりますか?
- A
すぐには要らなくなりません。 総務省のガイドラインも、ゼロトラストは境界型に代わるものではなく、組み合わせて守ることが期待されているとしています。VPN は使う範囲を減らしてから閉じます。
まとめ:まず「今の図」を描き、判断のない線から直す
ゼロトラストの構成図は、製品の地図ではなく、アクセスと判断の地図です。
- NIST SP 800-207 の基本の構成図は、判断する部品(PE・PA)と関所(PEP)、判断の材料(データソース)で描く
- 部品は役割の名前で、中小企業ではクラウドの ID サービスが判断の中心になることが多い
- 関所の置き方には4つの型があり、中小企業はクラウドの入口と、社内サーバーの前の中継を組み合わせることが多い
- まず今の構成図を描き、本人確認や許可をしていない線から直していく
自社にどんな入口があり、何から直すかは、入口診断で確かめられます。描いた構成図や、提案された構成図を第三者に見てほしい場合は、セカンドオピニオンも用意しています。社長が相談の前に、自社の現在地を自分で整理できる予習ワークブックも準備しています(予約受付中・登録無料)。
出典一覧(確認日:すべて2026年10月31日)
- NIST「SP 800-207 Zero Trust Architecture」(2020年8月):https://nvlpubs.nist.gov/nistpubs/SpecialPublications/NIST.SP.800-207.pdf
- デジタル庁「ゼロトラストアーキテクチャ適用方針」(DS-210、2022年6月30日):https://www.digital.go.jp/assets/contents/node/basic_page/field_ref_resources/e2a06143-ed29-4f1d-9c31-0f06fca67afc/5efa5c3b/20220630_resources_standard_guidelines_guidelines_04.pdf
- IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」(2026年3月):https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0.pdf
- 総務省「テレワークセキュリティガイドライン(第5版)」(令和3年5月):https://www.soumu.go.jp/main_content/000752925.pdf