2026年8月、株式会社両毛システムズの社内システムがランサムウェアの攻撃を受けました。同社は自治体やガス会社などから、システムの提供や保守を請け負っていた会社です。
2026年10月30日の第4報によると、8月12日に外部の第三者がVPN機器のアカウントを悪用して社内ネットワークに侵入しました。その後、社内の認証サーバー(AD)にアクセスして管理者アカウントの認証情報を盗み、社内のネットワークを探っていました。同社は8月14日に社内の死活監視で異常を見つけて、ネットワークを遮断しています。
被害は委託元にも及び、9月末以降、ガス会社や群馬県伊勢崎市が、顧客や児童生徒の情報が流出した可能性を公表しています。大東ガスや桐生瓦斯は、両毛システムズの社内ネットワークに残っていた過去のファイルが対象だったと説明しています。中小企業にとっての教訓は、VPNのアカウントと、保守業者に預けている入口とデータを把握しておくことです。
両毛システムズのランサムウェア被害の原因と侵入経路(公式発表)
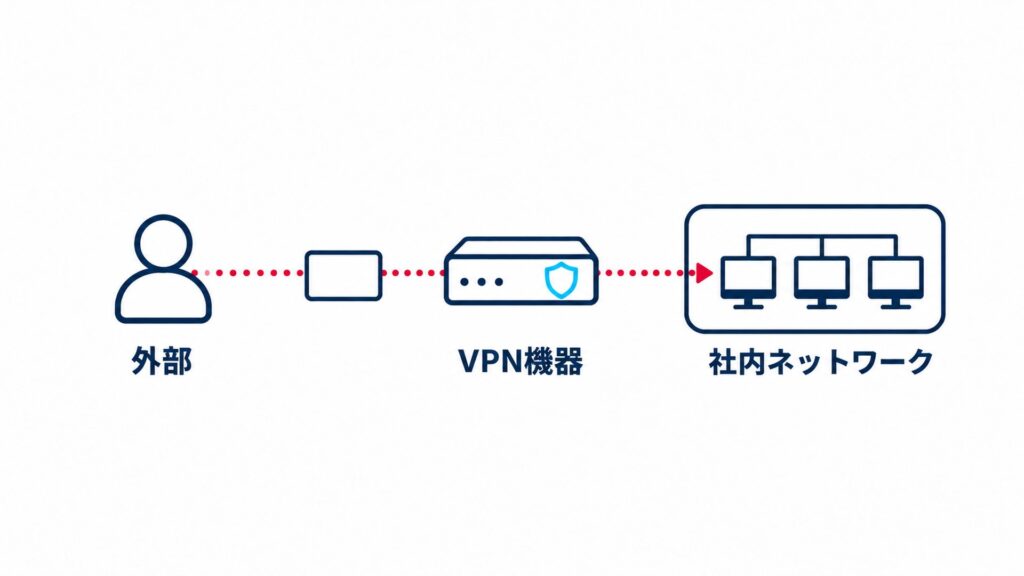
両毛システムズは、外部の第三者がVPN機器のアカウントを悪用して、社内ネットワークに侵入したと公表しています。 第3報の経緯の表には、2026年8月12日の出来事として「外部の第三者がネットワーク接続機器(VPN)のアカウントを悪用し、社内ネットワークへ侵入」と書かれています。
VPNは、社外から社内のネットワークに安全につなぐための仕組みです。その入口であるVPN機器のアカウントが悪用されると、攻撃者は正規の利用者と同じように社内に入れてしまいます。
第4報によると、攻撃者は侵入後、認証サーバー(AD)にアクセスして管理者アカウントの認証情報を盗み、社内のネットワークの探索やサーバーへのアクセスをしていました。同社は、第三者がサーバーにアクセスできる状態にあったため、保存されていた情報が漏えいした可能性があるとしています。
2026年10月30日時点の第1報〜第4報には、アカウントがどのように悪用されたのか(パスワードが漏れたのか、使われていないアカウントだったのか等)、VPN機器の種類、多要素認証の有無は書かれていません。
第4報で示された再発防止策
第4報で、両毛システムズは次の対策を実行し、その効果を確認し続けるとしています。
- 漏えいのおそれのある情報に対する監視の継続
- 外部からのリモート接続方法の厳格化
- システム防御、セキュリティ監視体制の強化
- データ保管、受け渡しなどの運用面の見直し
- 全社的ガバナンス体制の見直し
攻撃グループの名前は公式には出ていない
両毛システムズと委託元の発表は、いずれも攻撃グループの名前や身代金の要求に触れていません。一部のセキュリティメディアは、ランサムウェアグループ「SafePay」が2026年9月15日に、同社のドメインを犯行声明サイトに掲載したと報じています。ただし、これは報道による情報で、両毛システムズは公式には認めていません。
時系列:8月の侵入から委託元の公表まで
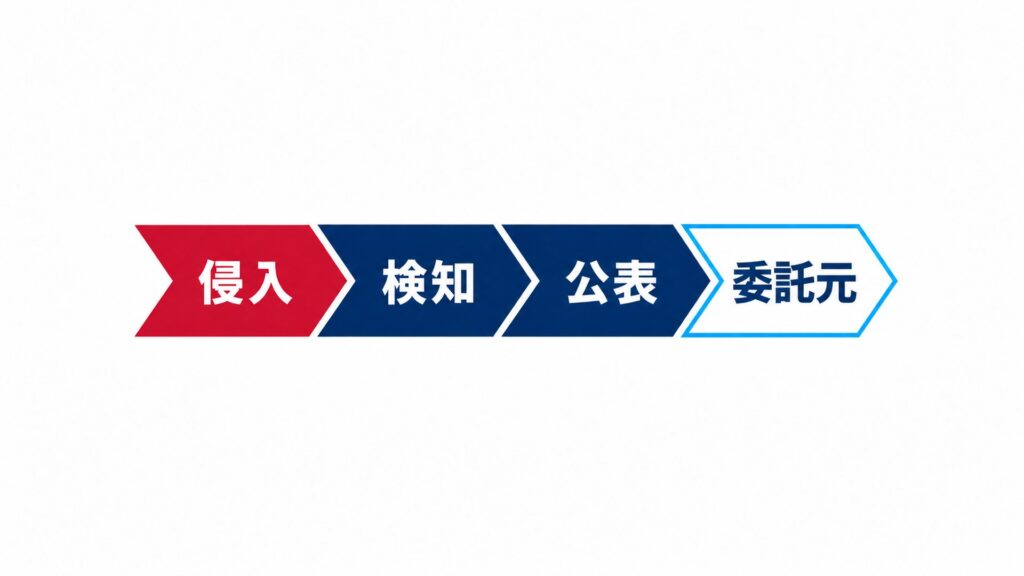
8月12日の侵入から2日後に異常を見つけて遮断し、委託元に情報が含まれていたと伝えたのは、侵入から約6週間後の9月24日でした。 両毛システムズの第1報〜第4報と、委託元の発表をもとにまとめます。
| 日付(2026年) | 出来事 |
|---|---|
| 8月12日 | 外部の第三者がVPN機器のアカウントを悪用し、社内ネットワークへ侵入 |
| 8月14日未明 | 社内の死活監視で異常を検知。サイバー攻撃と確認し、ネットワークを遮断 |
| 8月15日 | 第1報を公表。外部専門機関によるフォレンジック調査を開始 |
| 8月17日 | 伊勢崎市に「教育ネットワークへの被害はない」と報告(伊勢崎市の発表による) |
| 8月19日 | 第2報を公表。ランサムウェアによる攻撃と確認したと説明 |
| 9月24日 | 委託元に、委託元の情報が含まれていたと報告(各委託元の発表による) |
| 9月25日 | 第3報を公表。侵入の経緯と、漏えいのおそれがある情報を説明 |
| 9月28日 | 外部専門機関からフォレンジック調査の結果報告を受け取る(第4報による) |
| 9月28日〜10月27日 | ガス会社や伊勢崎市が、流出の可能性を順次公表 |
| 10月30日 | 第4報を公表。侵入後に管理者アカウントの認証情報が盗まれたこと、問い合わせ先・取引先担当者・応募者・社員の個人情報の項目、再発防止策を説明 |
第2報は2026年8月19日付で、8月15日は第1報の日付です(第3報に「8月15日付および8月19日付」で公表したと書かれています)。
委託元への影響:ガス会社と自治体
2026年10月29日時点で確認できた範囲では、両毛システムズの件を公表した委託元は、ガス会社など9社と伊勢崎市です(うち広島ガスは、流出した事実は確認されていないと公表)。 両毛システムズ自身は第4報で、営業情報、取引情報、個人情報(取引先の顧客、問い合わせをした事業者、個人の顧客、社員)に漏えいのおそれがあるとしています。取引先の顧客の情報は、漏えいのおそれを確認した時点で、取引先に個別に報告しているとしています。
問い合わせ先・取引先担当者・応募者・社員の個人情報(第4報)
第4報は、取引先の顧客の情報とは別に、問い合わせをした事業者・個人、取引先の担当者、応募者、社員などの個人情報について、漏えいのおそれがある項目を次のように公表しました。件数は書かれていません。対象者には個別に連絡し、連絡が難しい人には公表をもって通知に代えるとしています。
| 対象 | 個人情報の項目 |
|---|---|
| ホームページへの問い合わせや、一部のイベント・セミナーなどに参加した事業者・個人 | 氏名、会社名、部署名、メールアドレス、電話番号 |
| 取引先と業務関係者 | 担当者氏名、会社名、部署名、メールアドレス、電話番号、取引口座情報(一部) |
| 採用に応募した人 | 氏名、生年月日、性別、住所、メールアドレス、職歴 |
| 社員(退職者を含む)、契約社員 | 氏名、生年月日、性別、住所、メールアドレス、家族情報、個人番号など人事・労務・給与に関する情報 |
項目はすべてを並べたもので、人によって含まれる項目は異なるとしています。
委託元の一覧
各委託元の発表による内容です。件数は各社の発表どおりで、件数の書かれていない発表もあります。
| 委託元 | 委託していた業務(発表の表現) | 流出の可能性がある情報 | 件数 |
|---|---|---|---|
| 大東ガス | お客さま情報の管理に使うシステムの提供 | 氏名、住所、電話番号、料金番号、ガス使用量、ガス料金など(口座・カード情報は含まない) | 約124,000件 |
| 名張近鉄ガス | お客さま情報の管理 | 氏名、住所、料金番号(2件は電話番号も) | 約6,800件 |
| 伊勢崎市 | 学習者用タブレット端末や校内の無線LAN、アカウントの保守・運用管理 | 学校名、学年、氏名、ふりがな、アカウント名、パスワード | 3,789件 |
| 東京ガス山梨 | 業務の委託 | 氏名(法人名)、住所、電話番号、メーター番号など。第二報で口座情報2件が加わった | 第二報で合計約3,800件 |
| 長野都市ガス | 一部業務の委託 | 保安調査の結果に含まれる氏名、住所、電話番号、契約番号 | 約3,600件 |
| 新宮ガス | お客さま情報の管理 | 氏名、住所、電話番号、料金番号 | 約1,460件 |
| 越後天然ガス | システムサービスの提供 | お客さま番号、住所、契約名義、支払方法に関する情報など(口座番号は含まない) | 約1,000件 |
| 桐生瓦斯 | お客さま情報の管理に使うシステムサービスの提供 | 令和7年10月分の電気の利用者の氏名、住所、電気料金、金融機関口座情報など | 記載なし |
| 大和ガス | システムサービスの提供 | 氏名、住所、電話番号 | 記載なし |
| 広島ガス | システムの維持管理 | 流出した事実は確認されていない | — |
大東ガスは第二報で、対象のお客さまへの書面を2026年10月27日以降、順次送るとしています。
社内ネットワークに残っていた過去のファイル
大東ガスなどの説明では、流出の可能性があるのは、委託元のシステムそのものではなく、両毛システムズの社内ネットワークにあったファイルでした。 大東ガスは、お客さま情報のシステムと両毛システムズの社内ネットワークは分けられており、システムへの不正アクセスや流出は確認されていないと説明しています。
大東ガスと桐生瓦斯は、過去に業務で取り扱ったお客さま情報を含むファイルが、両毛システムズの社内ネットワークに残っていたとしています。大東ガスの対象は2023年11月〜2024年4月の利用者、長野都市ガスは2026年4月〜5月の保安調査の結果でした。業務のために渡したデータが、作業の後も委託先に残っていたことになります。
「被害はない」から一転した伊勢崎市
伊勢崎市は、8月17日に両毛システムズから「教育ネットワークへの被害はない」との報告を受けていました。ところが9月24日に、児童生徒が使うアカウントの情報が含まれていたと報告を受けています。
市によると、流出の可能性があるのは小学校23校・中学校11校などの児童生徒のアカウント情報で、住所や電話番号、成績は含まれていません。委託先から最初に届く報告は、調査が進む前の情報であることが分かります。
VPN機器からの侵入は最も多い経路
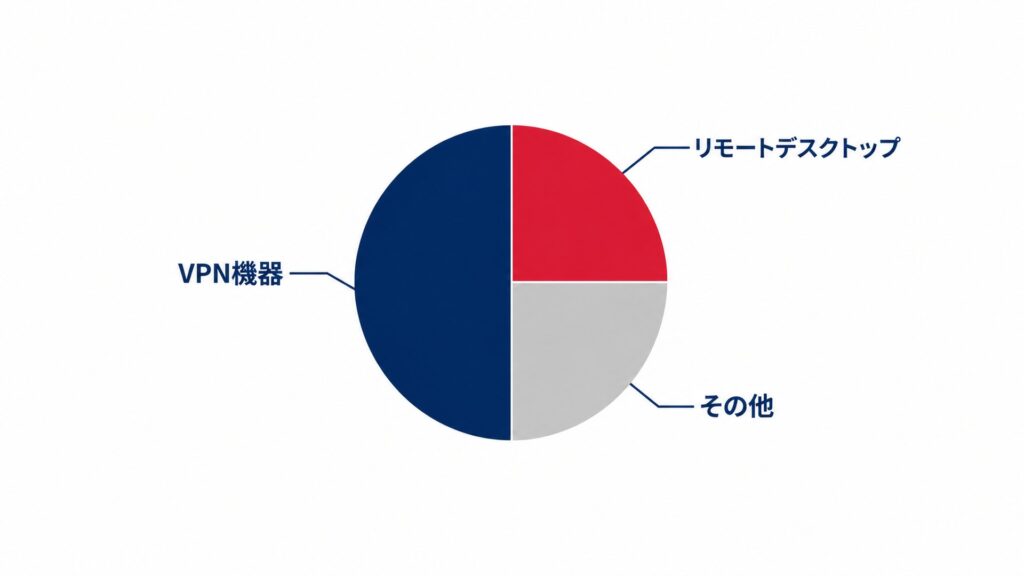
警察庁の統計では、ランサムウェアの侵入経路として最も多いのはVPN機器です。 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」は、被害組織へのアンケートから、侵入経路を次のようにまとめています。
| 期間 | 有効回答 | VPN機器 | リモートデスクトップ | その他 |
|---|---|---|---|---|
| 令和8年上半期 | 36件 | 18件 | 9件 | 9件 |
同じ資料によると、令和8年上半期のランサムウェア被害の報告は123件で、統計を取り始めた令和2年下半期以降で最多でした。そのうち79件が中小企業です。
警察庁は、攻撃者が未修正のぜい弱性や漏えいした認証情報などを悪用して、VPN機器などから侵入するとしています。そのうえで、多要素認証などの強固な認証や、IPアドレスによる接続元の制限を勧めています。侵入経路の全体像はランサムウェアの感染経路の記事で整理しています。
中小企業が確かめる5つのこと
両毛システムズの事例から、保守業者にシステムを任せている中小企業が確かめておきたいことを5つ挙げます。 両毛システムズの立場(委託先)ではなく、業者に入口とデータを預けている委託元の立場で整理します。
1. VPNのアカウントを棚卸しする
VPNのアカウントを一覧にし、誰が・何のために使っているかを確かめてください。社内のアカウントを一元管理する仕組み(Active Directory)がない会社では、VPNのアカウントがルーターやUTM(統合型のセキュリティ機器)の管理画面に個別に登録されていることがよくあります。
その一覧を、在籍者の名簿と保守契約の一覧と突き合わせます。退職者のアカウント、長く使われていないアカウント、複数人で使い回している共有のアカウントは、止めるか持ち主を決めます。JPCERT/CCは不要なアカウントの削除を、IPAの中小企業向けの事例集は使っていないアカウントの削除を勧めています。
2. VPNに多要素認証と接続元の制限をかける
VPNにログインするときに、パスワードに加えてスマートフォンの確認などを求める多要素認証を設定してください。IPAの事例集は、VPNのログインに多要素認証を必須にするよう勧めています。
あわせて、接続を許す場所(IPアドレス)を限れる場合は限ります。警察庁は、アカウントに与える権限や接続できる範囲を必要最小限にすると、アカウントが乗っ取られたときの被害を抑えられるとしています。
3. 保守業者が使う入口を洗い出す
保守業者が自社のシステムに入るための入口を書き出してください。たとえば、複合機や基幹システムの保守用のVPNアカウント、遠隔操作ソフト、業者向けに開けたポートなどです。常に接続できる状態にしておく必要がなければ、作業のときだけ有効にする運用を業者と相談します。
業者には、次のような点を確かめておくと状況を把握しやすくなります。
- 当社に入るアカウントはいくつあり、誰が使っているか
- そのアカウントに多要素認証を設定しているか
- 当社のデータを業者の社内に持ち帰っているか。持ち帰っている場合、いつ消すか
- 事故が起きたとき、何時間以内に第一報をもらえるか
- 担当者が辞めたとき、当社に入るアカウントをどう止めるか
保守用VPNを放置するリスクは、サプライチェーン攻撃と保守用VPNの記事でも解説しています。
4. 預けたデータの返却・削除を取り決める
今回、流出の可能性があったのは、作業のために渡したデータが委託先に残っていたものでした。データを渡すときは、作業が終わった後に返してもらうのか、消してもらうのかを取り決め、終わった後に確かめてください。
経済産業省などが整備を進める「サプライチェーン強化に向けたセキュリティ対策評価制度」(SCS評価制度)の要求事項でも、機密情報を共有する取引先と、業務を始める前に機密情報の返却や廃棄を取り決めることが求められています(★3の要求事項 2-1-2-1)。
5. 取引先が被害を公表したら、その日に動く
取引先や保守業者が被害を公表したら、続報を待たずに、まず自社への入口を確かめてください。業者用のアカウントや遠隔操作の接続を一時的に止め、業者と共有していたパスワードを変えます。警察庁も、攻撃者がアクセスした可能性のある機器のパスワードを速やかに変えるよう勧めています。
伊勢崎市の例のように、委託先から最初に届く「被害はない」という報告が、調査の後で変わることがあります。自社の情報が業者のどこにあったかを確かめ、続報を追ってください。自社が被害に遭ったときの動き方はランサムウェアに感染したときの初動対応7ステップにまとめています。
委託元と委託先、個人情報保護法の報告は誰がするか
個人情報の委託先で漏えいなどが起きた場合、原則として委託元と委託先の両方が、個人情報保護委員会に報告する義務を負います。 個人情報保護委員会のガイドライン(通則編)は、連名での報告もできるとしています。また、委託先が委託元に事態を知らせたときは、委託先の報告義務はなくなるとしています。
同じガイドラインは、委託元には委託先を監督する義務があるとし、委託先の選定、委託契約の締結、委託先での取り扱い状況の把握を挙げています。今回、東京ガス山梨と長野都市ガスは、両毛システムズから個人情報保護委員会に報告済みと説明しています。両毛システムズも第4報で、個人情報保護法その他の関係法令に基づき、関係当局に報告したとしています。
よくある質問
- Q両毛システムズのランサムウェア被害の原因は何ですか?
- A
外部の第三者が、VPN機器のアカウントを悪用して社内ネットワークに侵入したことです(2026年9月25日の第3報、10月30日の第4報)。 第4報によると、侵入後に認証サーバー(AD)から管理者アカウントの認証情報が盗まれています。アカウントがどのように悪用されたかは公表されていません。
- Qいつ侵入され、いつ見つかったのですか?
- A
2026年8月12日に侵入され、8月14日未明に社内の死活監視で異常を見つけました。 その日のうちにネットワークを遮断しています。
- Qどこの情報が流出した可能性がありますか?
- A
大東ガス、名張近鉄ガス、伊勢崎市など、委託元の顧客や児童生徒の情報です。 両毛システムズの社内ネットワークにあったファイルで、件数は委託元ごとに発表されています。両毛システムズの社員や問い合わせをした人などの個人情報も、第4報で漏えいのおそれがあると公表されました。
- Q犯行グループは分かっていますか?
- A
公式には発表されていません。 一部のメディアが、ランサムウェアグループ「SafePay」が犯行声明サイトに同社を掲載したと報じています。
- Q保守業者に入口を預けている会社がまずやることは何ですか?
- A
業者が使うVPNアカウントや遠隔操作の入口を書き出し、誰が使っているかを確かめることです。 あわせて、渡したデータが業者に残っていないかを確かめてください。
まとめ:VPNのアカウントと、業者に預けたものを把握する
両毛システムズの事例は、委託先の1つのVPNアカウントから、多くの委託元の情報に被害が広がることを示しました。
- 2026年8月12日、VPN機器のアカウントを悪用されて侵入。その後、管理者アカウントの認証情報を盗まれた。8月14日未明に検知して遮断
- 第1報は8月15日、第2報は8月19日(ランサムウェアと確認)、第3報は9月25日、第4報は10月30日
- 確認できた範囲では、ガス会社など9社と伊勢崎市が公表(広島ガスは流出の事実は確認されていないと公表)。委託先の社内ネットワークにあったファイルが対象
- VPNのアカウントを棚卸しし、多要素認証をかけ、業者が使う入口と預けたデータを把握する
対策の全体を順番に進めたい場合は中小企業のランサムウェア対策チェックリスト、ほかの事例はランサムウェア被害事例一覧にまとめています。
自社で同じことが起きたら
ファイルが開けない、画面に脅迫文が出た。そんなときに最初の1時間でやることを、7つの手順にまとめています。
まだ被害がない方は:中小企業のランサムウェア対策チェックリスト/自社の入口を14問で確かめる入口診断/社長が相談の前に学ぶ予習ワークブック(予約受付中)
出典一覧(確認日:両毛システムズの第4報は2026年10月30日、ほかはすべて2026年10月29日)
- 両毛システムズ「当社社内システムへの不正アクセスに関するお知らせ」(2026年8月15日):https://www.ryomo.co.jp/news/202608_02.html
- 同(第2報)(2026年8月19日):https://www.ryomo.co.jp/news/202608_03.html
- 同(第3報)(2026年9月25日):https://www.ryomo.co.jp/news/202609_02.html
- 同(第4報)(2026年10月30日):https://www.ryomo.co.jp/news/202610_02.html
- 伊勢崎市「本市委託先への不正アクセスによる情報漏洩の可能性について」(2026年9月28日更新):https://www.city.isesaki.lg.jp/soshiki/kyoikubu/shisetsu/23971.html
- 大東ガス(2026年9月28日):https://www.daitogas.co.jp/info/170 、同 第二報(2026年10月27日):https://www.daitogas.co.jp/info/211
- 名張近鉄ガス(2026年9月30日):https://www.kintetsugas.co.jp/news/p_release/260930pr/index.html
- 東京ガス山梨(2026年9月29日):https://www.tgyn.co.jp/topics/2026/post_93.html 、同 第二報(2026年10月16日):https://www.tgyn.co.jp/topics/2026/post_95.html
- 長野都市ガス(2026年9月28日):https://www.nagano-toshi-gas.co.jp/news/2026/09/post-96.html 、同 第二報(2026年10月5日):https://www.nagano-toshi-gas.co.jp/news/2026/10/post-97.html
- 新宮ガス(2026年9月30日):https://www.shingugas.co.jp/pdf/news/20260930.pdf
- 越後天然ガス(2026年9月28日):https://echiten-gas.co.jp/news/info/important-notice/55956/ 、同 続報(2026年10月9日):https://echiten-gas.co.jp/news/info/important-notice/56043/
- 桐生瓦斯:https://www.kiryu-gas.co.jp/information/202609_001.html
- 大和ガス(2026年9月30日):https://www.daiwa-gas.co.jp/upload/pdf/634524658.pdf
- 広島ガス(2026年9月30日):https://www.hiroshima-gas.co.jp/com/w_new/info/2026/security0930.htm
- 合同会社ロケットボーイズ(セキュリティ対策Lab)「両毛システムズのランサムウェアによるサイバー攻撃 被害まとめ」:https://rocket-boys.co.jp/security-measures-lab/ryomo-systems-ransomware-supply-chain-impact-summary-2026/
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(令和8年9月):https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- 警察庁「ランサムウェア被害防止対策」:https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html
- JPCERT/CC「侵入型ランサムウェア攻撃を受けたら読むFAQ」:https://www.jpcert.or.jp/magazine/security/ransom-faq.html
- IPA「中小企業のための 実例で学ぶサイバーセキュリティリスク事例集」(2026年3月):https://www.ipa.go.jp/security/reports/sme/rcu1hd0000009k82-att/sme-jirei.pdf
- 経済産業省「サプライチェーン強化に向けたセキュリティ対策評価制度」構築方針の公表(2026年3月27日):https://www.meti.go.jp/press/2025/03/20260327001/20260327001.html
- IPA「SCS評価制度」詳細・要求事項:https://www.ipa.go.jp/security/scs/details.html
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」:https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/