2026年7月、八王子学園 八王子中学校・高等学校(東京都八王子市)で、サーバーがランサムウェアの被害を受けました。
2026年9月30日の第2報によると、攻撃者は不正な手段でファイアウォールを突破し、リモートデスクトップ接続でサーバーにログインして、7月8日に侵入、7月10日未明にファイルを暗号化しました。4月26日にも不正アクセスがありましたが、このときの侵入は失敗していました。
個人情報が記載されたファイルの外部への流出は確認されていませんが、攻撃者にログの一部を消されていたため、完全には否定できないとしています。中小企業にとっての教訓は、外から入れる入口を把握し、失敗した不正アクセスの記録に気づける状態にしておくことです。
八王子学園のランサムウェア被害の原因と侵入経路(公式発表)
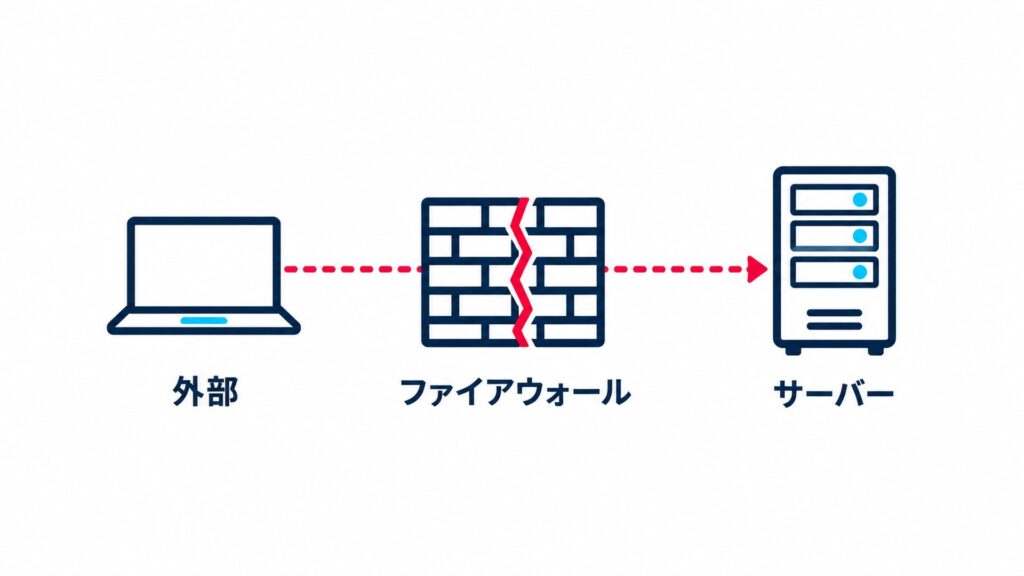
八王子学園は、攻撃者が不正な手段でファイアウォールを突破し、リモートデスクトップ接続でサーバーにログインして侵入したと公表しています。 第2報によると、外部の調査会社によるフォレンジック調査は2026年8月末に完了し、攻撃者は「不正な手段を用いてファイアーウォールを突破し,サーバーへリモートデスクトップ接続のログインを行い,内部に侵入」したことが分かりました。
リモートデスクトップは、離れた場所からWindowsのパソコンやサーバーを操作する仕組みです。Microsoftの説明では、リモートデスクトップは既定でポート3389番で接続を受け付けます。この入口がインターネットから使える状態だと、パスワードを突破されたときにそのまま侵入されるおそれがあります。
2026年10月29日時点の第1報・第2報には、ファイアウォールを突破した具体的な方法、身代金の要求の有無、攻撃グループの名前は書かれていません。
時系列:4月の不正アクセスから第2報まで
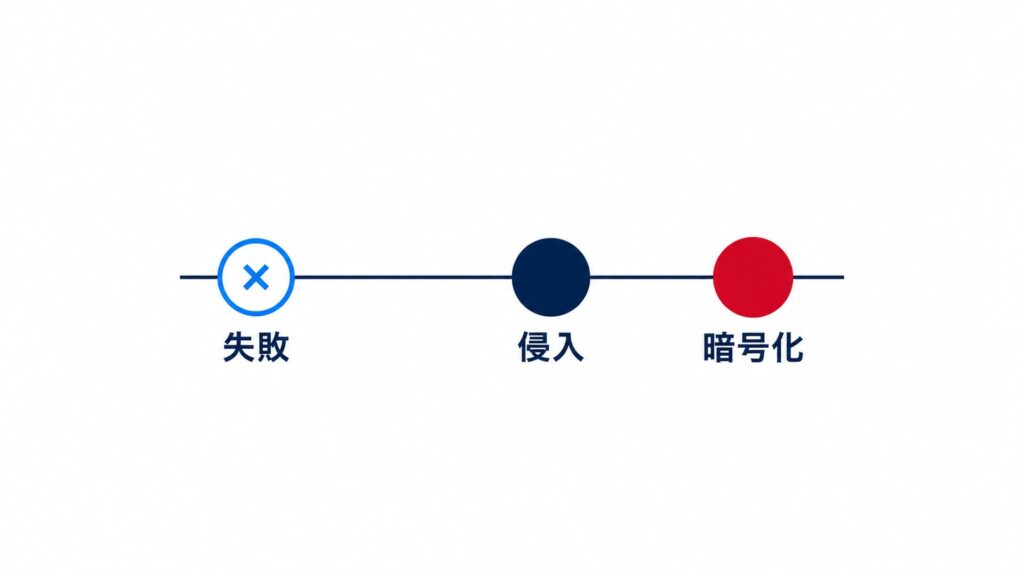
4月26日の不正アクセスは失敗に終わり、7月8日に侵入、2日後の7月10日未明に暗号化されました。 第1報・第2報の内容を時系列でまとめます。
| 日付(2026年) | 出来事 |
|---|---|
| 4月26日 | 攻撃者による不正アクセスを確認。ただし、この時点での侵入は失敗 |
| 7月8日 | 攻撃者がサーバーに侵入 |
| 7月10日未明 | ランサムウェアが実行され、サーバーやパソコンのファイルが暗号化された |
| 7月10日早朝 | 攻撃者がシステムからログアウト |
| 7月13日 | 第1報を公表。対策本部を設置し、八王子警察署・外部専門家・顧問弁護士の助言を受けて調査と復旧を進めていると説明 |
| 8月末 | 外部調査会社によるフォレンジック調査が完了 |
| 9月30日 | 第2報を公表(侵入経路、被害の範囲、流出の調査結果、再発防止策) |
4月26日の不正アクセスを、その時点で検知していたのか、後の調査で分かったのかは、第2報には書かれていません。
被害の範囲:暗号化されたもの・個人情報・流出の調査結果
サーバーに保存していたすべてのファイルと、一部の教職員の端末のファイルが暗号化されました。 第2報によると、これらのファイルには、在校生、卒業生とその保護者、受験生とその保護者、教職員、退職者の個人情報を含むファイルがありました。生徒が「情報」の授業で作ったファイルも被害を受けています。対象となった人数は公表されていません。
暗号化されたファイルは元に戻すのが難しい
第2報は、暗号化されたファイルについて、現時点では「元の状態に戻す見込みは立っておらず,技術的にも極めて困難」としています。学校は、システムの本復旧に取り組むとしています。
流出は確認されず。ただしログの一部が消されていた
外部の調査会社の調査では、個人情報が記載されたファイルの外部への流出は確認されませんでした。 攻撃者がファイルを持ち出すために行うと考えられる、ファイルの圧縮やクラウドサービスなどへのアップロードも確認されていません。
ただし、攻撃者が一部のログを消していたため、情報流出を完全に否定することはできないとしています。そのうえで、明確な流出の痕跡は確認されておらず、現時点では警察などからもネット上での公開や不正利用などの二次被害の報告はないと説明しています。
生徒の端末は別のネットワークだった
第2報によると、生徒のタブレットやスマートフォンは今回の事象が起きたネットワークとは別のネットワークにつながっており、そこから被害が広がることはないと報告を受けています。
学校の対応と再発防止策
学校は、侵入経路と考えられるリモートデスクトップ接続を今後は遮断し、ネットワークを作り直すとしています。 第2報が示す再発防止策は次のとおりです。
- 専門家の助言を受けながら、これまで以上に高いレベルの情報セキュリティ対策をとる
- 安全性を最優先にネットワークを再構築する
- 侵入経路となったと考えられるリモートデスクトップ接続は、今後は遮断する
学校は、これまでも専門家と連携してセキュリティ対策をとっていたものの、今回の巧妙な攻撃を十分に防げなかったとしています。第2報の公表時点で、新たな侵入やマルウェアの活動は確認されていないとしています。
リモートデスクトップからの侵入は珍しくない
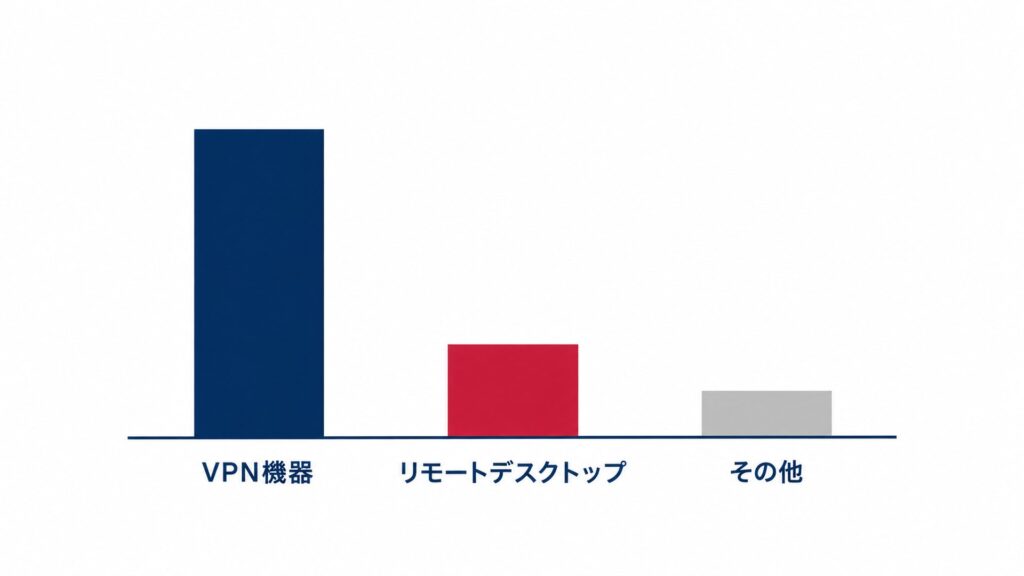
警察庁の統計では、令和3年から令和7年まで毎年、ランサムウェアの感染経路としてリモートデスクトップがVPN機器に次ぐ件数でした(令和3年は「その他」と同数)。 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」から、感染経路の回答をまとめます。
| 期間 | 有効回答 | VPN機器 | リモートデスクトップ |
|---|---|---|---|
| 令和8年上半期 | 36件 | 18件 | 9件 |
| 令和7年 | 92件 | 61件 | 19件 |
警察庁は、認証情報の漏えいや簡単なパスワードによってリモート・デスクトップ・サービスの認証を突破され、ネットワークに侵入される事例が多数確認されているとして、多要素認証やIPアドレスによるアクセスの制限を勧めています。令和7年はVPN機器に次いで多く、令和8年上半期はVPN機器に次ぐ9件で「その他」と同数でした。外から入る経路として多い侵入口の全体像は、ランサムウェアの感染経路の記事で整理しています。
学校・中小企業が確かめる5つのこと
八王子学園の事例から、学校や中小企業が自分たちの環境で確かめておきたいことを5つ挙げます。 学校向けには文部科学省の「教育情報セキュリティポリシーに関するガイドライン」(令和7年3月版)があり、学校法人にも参照を勧めています。
1. 外から入れる入口を棚卸しする
リモートデスクトップやVPNなど、インターネットから社内(校内)につながる入口がいくつあり、誰が使っているかを書き出してください。ルーターやファイアウォールで、リモートデスクトップのポート(既定は3389番)が外に向けて開いていないかも確かめます。保守を業者に任せている場合は、業者用の接続口がないかも確認してください。文部科学省のガイドラインも、外部からのアクセスは必要最小限の人に限り、認証を強化するよう求めています。
2. 失敗したログオンの記録に気づける状態にする
今回のように、本番の侵入の前に失敗した不正アクセスがあることがあります。Windowsでは、ログオンの失敗の監査を有効にしておくと、ログオンの失敗がセキュリティログにイベントID 4625として記録されます。失敗が続いたときに通知が届く設定や、一定回数の失敗でアカウントを止める設定を検討してください。文部科学省のガイドラインも、ログを定期的に点検・分析して不正侵入がないか確かめるよう求めています。
3. ログを、攻撃者に消されにくい別の場所にも残す
今回、攻撃者がログの一部を消したため、流出を完全には否定できませんでした。警察庁はログをバックアップと同じように適切に保管するよう勧めており、文部科学省のガイドラインは、ログの改ざんや消失が起こらないよう保全し、校務系のログは6か月以上保存することが望ましいとしています。ログが残っていないと調査で分かることが限られる点は、フォレンジック調査の記事でも説明しています。
4. バックアップを分けて保管し、戻せるか試す
暗号化されたファイルは元に戻すのが難しいとされました。文部科学省のガイドラインは、校務系の情報は定期的にバックアップし、学習系のサーバーも児童生徒が作った情報の消失を防ぐためにバックアップが望ましいとしています。あわせて、バックアップの成否の確認、別の施設での保管、復元の試験(リストアテスト)が必要としています。組み方は3-2-1バックアップの記事で紹介しています。
5. ネットワークを分けておく
八王子学園では、生徒のタブレットやスマートフォンは別のネットワークにつながっており、学校は、そこから被害が広がることはないと報告を受けたとしています。業務用と来客用、管理用と一般用など、用途でネットワークを分けておくと、侵入されたときに被害が及ぶ範囲を限りやすくなります。
私立学校と個人情報保護法の報告
私立学校には、個人情報保護法のうち民間の事業者と同じ規律が適用されます。 文部科学省のガイドラインは、公立学校には法の第5章(公的部門の規律)、私立学校には第4章(民間部門の規律)が適用されると説明しています。
個人情報保護委員会のガイドライン(通則編)は、ランサムウェアなどによって個人データが暗号化され、復元できなくなった場合を、漏えい等の「毀損」の例として挙げ、委員会への報告を要する事例の1つとしています。ただし、同じデータが別に保管されていれば毀損には当たらないとしています。2026年10月29日時点の第1報・第2報には、八王子学園が個人情報保護委員会へ報告したかどうかの記載はありません。
よくある質問
- Q八王子学園のランサムウェア被害の原因は何ですか?
- A
攻撃者が不正な手段でファイアウォールを突破し、リモートデスクトップ接続でサーバーにログインして侵入したことです(2026年9月30日の第2報)。 侵入は7月8日、暗号化は7月10日未明でした。
- Q4月26日に攻撃者は侵入していたのですか?
- A
侵入していません。 第2報によると、4月26日に不正アクセスがありましたが、この時点での侵入は失敗に終わっています。
- Q個人情報は流出しましたか?
- A
外部への流出は確認されていません。 ただし攻撃者が一部のログを消していたため、学校は流出を完全に否定することはできないとしています。
- Q中小企業がすぐにできることは何ですか?
- A
リモートデスクトップなど外から入れる入口を書き出し、使っていないものは閉じることです。 あわせて、ログオンの失敗に気づける仕組みと、別の場所に保管したバックアップを用意してください。
まとめ:入口を減らし、失敗の記録に気づける状態にする
八王子学園の事例は、ファイアウォールを突破され、リモートデスクトップ接続で侵入されると、侵入から2日で暗号化まで進むことがあると示しました。
- 4月26日の不正アクセスは失敗、7月8日に侵入、7月10日未明に暗号化
- 個人情報の流出は確認されていないが、ログの一部を消されたため完全には否定できない
- 生徒の端末は別のネットワークで、そこから被害が広がることはないと報告されている
- 外から入れる入口を棚卸しし、失敗したログオンに気づける状態にし、ログとバックアップを別の場所に残す
自社が被害に遭ったときの最初の動き方はランサムウェアに感染したときの初動対応7ステップ、ほかの事例はランサムウェア被害事例一覧にまとめています。
自社で同じことが起きたら
ファイルが開けない、画面に脅迫文が出た。そんなときに最初の1時間でやることを、7つの手順にまとめています。
まだ被害がない方は:中小企業のランサムウェア対策チェックリスト/自社の入口を14問で確かめる入口診断/社長が相談の前に学ぶ予習ワークブック(予約受付中)
出典一覧(確認日:すべて2026年10月29日)
- 八王子学園 八王子中学校・高等学校「本校を標的にしたサイバー攻撃につきまして」(2026年7月13日):https://www.hachioji.ed.jp/information/urgent/4997/
- 同「本校を標的にしたサイバー攻撃について(第2報)」(2026年9月30日):https://www.hachioji.ed.jp/information/information-junr/5111/
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(令和8年9月):https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- 警察庁「ランサムウェア被害防止対策」:https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html
- 文部科学省「教育情報セキュリティポリシーに関するガイドライン」(令和7年3月):https://www.mext.go.jp/content/20250325-mxt_jogai01-100003157_1.pdf
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」:https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/
- Microsoft Learn「Windows および Windows Server でリモート デスクトップのリッスン ポートを変更する」:https://learn.microsoft.com/ja-jp/windows-server/remote/remote-desktop-services/remotepc/change-listening-port
- Microsoft Learn「4625(F) An account failed to log on.」:https://learn.microsoft.com/ja-jp/previous-versions/windows/it-pro/windows-10/security/threat-protection/auditing/event-4625